 icewolf


https://www.protranet.de/rechenzentrum-netzwerke-cloud/betriebssysteme/linux/?gad_source=1&gclid=Cj0KCQiAkJO8BhCGARIsAMkswyj3WG1G2kpgZM2nOxOTKZT1qgQ8o_jRzfde0oA3eevJJLWJt7Kc-gwaAvZsEALw_wcB
icewolf
вот что есть
icewolf
и то что LIN это как раз про LPIC
 NS 🇷🇺
я короче хз че тебе надо. Но все курсы обычно заканчиваются этими уровнями
NS 🇷🇺
Народ, а стоит ли смотреть в 2025 году в сторону DVR для сетки?
J
Особенно если всё на плавающих адресах у тебя и централизованный snat не используется почти.
NS 🇷🇺
А чем он плох в 2025 году?
да я давно в его сторону не смотрел, там вроде были какие то проблемы и оно не могло в Dual Stack
J
Народ, а стоит ли смотреть в 2025 году в сторону DVR для сетки?
На реддите вон пишут что сеть в опенстеке говно)
И еще слухи ходят что если на хосте ты будешь по 500 портов с QoS правилами держать, то тоже не очень)
Grundik
На реддите вон пишут что сеть в опенстеке говно)
И еще слухи ходят что если на хосте ты будешь по 500 портов с QoS правилами держать, то тоже не очень)
netfilter всегда будет тормозить сеть
NS 🇷🇺
А со SNAT я проблем с им не припоминаю, или есть че?
NS 🇷🇺
тяжело возвращаться в этот мир после двухлетенего перерыва :D
J
да я давно в его сторону не смотрел, там вроде были какие то проблемы и оно не могло в Dual Stack
А.
Ну, мы в 2025 году и до сих пор академически выдроченный ipv6 встречает ебаническое сопротивление при внедрении и по большей части никому кроме транспортных tier1\tier2 провайдеров не нужен.
icewolf
На реддите вон пишут что сеть в опенстеке говно)
И еще слухи ходят что если на хосте ты будешь по 500 портов с QoS правилами держать, то тоже не очень)
там еще не такое пишут. В целом если есть понимание для чего и зачем, ну то есть если по взрослому то где то 1500 тыс будут наводить шум.
icewolf
помоему даже в ussuri уже нет
NS 🇷🇺
Уточни, где не используется?
ну наверное если на OVS подниматься, там же на openflow даже сек группы работают
 icewolf
эм, так одно другое не отменяет же =)
nftables replaces iptables, ip6tables, arptables and ebtables, in order to provide a single API for all Netfilter operations.
кхе кхе https://docs.openstack.org/neutron/latest/admin/deploy-lb.html
NS 🇷🇺
nftables replaces iptables, ip6tables, arptables and ebtables, in order to provide a single API for all Netfilter operations.
кхе кхе https://docs.openstack.org/neutron/latest/admin/deploy-lb.html
ну так ты сам пишешь в этой цитате что заменяет nftables =)
 Stanley
Народ, а стоит ли смотреть в 2025 году в сторону DVR для сетки?
На ovs? Большого смысла нет.
icewolf
ты похоже перетрудился =)
понимаешь тут какая засада если мы кладем наши труды жизнедеятельности за snat, ну или куча FIP, и сверху до кучи накидываем LBaaS то у нас действительно не все будет весело.
Stanley
Почему?
Были сложности с DVR. И трафик всё ещё летает в одну сторону через Нетворк ноду. Лучше ha.
Я сейчас ставлю ovn плюс распределенные флоаты. По сути тоже самое, но без риска фулсинка
J
Были сложности с DVR. И трафик всё ещё летает в одну сторону через Нетворк ноду. Лучше ha.
Я сейчас ставлю ovn плюс распределенные флоаты. По сути тоже самое, но без риска фулсинка
Поясни, подалуйста. Не видел такого поведения - как воспроизвести?
Stanley
Поясни, подалуйста. Не видел такого поведения - как воспроизвести?
Точно не помню, тотли в нейспейсы упирались, то ли куча внешних сетей. Ситуация редкая, но все же.
Stanley
Ну это так, из вьетнамских флешбеков
Stanley
В целом оно работает.
NS 🇷🇺
Были сложности с DVR. И трафик всё ещё летает в одну сторону через Нетворк ноду. Лучше ha.
Я сейчас ставлю ovn плюс распределенные флоаты. По сути тоже самое, но без риска фулсинка
ну с HA тоже были приколы, что оно не переключало на живой роутер. Там правда была валлабя
Stanley
Такого не видел. Но верю что может
J
присоединюсь к вопросу о наблюдениях
Я знаю два аргумента)
1. Щас все силы на модный продвинутый ovn идут, а лапшу на базе ovs+агентов забросили слегка и всё друг другу твердят что депрекейтед, но чот пока такой же депрекейтед как ipv4.
2. ovs использует rabbitmq, там страшные l3 агенты с из fullsync, которых все чот боятся. А OVN не использует.
Stanley
Потому жру кактус из ovn
Stanley
Не, верю, верю.
J
А в остальном я в ovn именно с эксплуатационной точки зрения вижу кучу минусов. Прям как во всем модном, работает отлично пока работает, а как сломается, ты охренеешь в этой лапше разбираться.
Stanley
Я знаю два аргумента)
1. Щас все силы на модный продвинутый ovn идут, а лапшу на базе ovs+агентов забросили слегка и всё друг другу твердят что депрекейтед, но чот пока такой же депрекейтед как ipv4.
2. ovs использует rabbitmq, там страшные l3 агенты с из fullsync, которых все чот боятся. А OVN не использует.
Да, один из аргументов - кролик. Но у ovn свои тараканы
J
ну с HA тоже были приколы, что оно не переключало на живой роутер. Там правда была валлабя
Эт, вроде, баг был в достаточно старом keepalived, когда виртуальные адреса не переезжали что ли или маршруты не добавлялись. В не связанной с нейтроном среде чо-то такое встречали.
Самсон
Привет, ребят, кто-нибудь пользовался oslo policy checker-ом, чот он не работает в контейнере гланса. Просто вывод пустой
Stanley
А в остальном я в ovn именно с эксплуатационной точки зрения вижу кучу минусов. Прям как во всем модном, работает отлично пока работает, а как сломается, ты охренеешь в этой лапше разбираться.
Бегать по нейспейсам тоже как то не изи.
Что ж до сломается то и машка может лечь
Самсон
Самсон
Просто 0
NS 🇷🇺
Stanley
J
Бегать по нейспейсам тоже как то не изи.
Что ж до сломается то и машка может лечь
Не изи, но читать опенфлоу правила пока сложнее. хз, может, дело привычки или может есть какие трансляторы\визуализаторы.
Stanley
Эт, вроде, баг был в достаточно старом keepalived, когда виртуальные адреса не переезжали что ли или маршруты не добавлялись. В не связанной с нейтроном среде чо-то такое встречали.
А мы точно обо одном и том же? HA ррутеров тупо прднимает новый нейсмейс насколько я помню. И кип вроде непричем
 Илья | 😶☮️🐸
TF/VPP все еще ждут вас
Stanley
NS 🇷🇺
TF/VPP все еще ждут вас
да у VPP тоже своих приколов хватает на рестарте службы, отрывает нетворк и делай потом че хочешь. Правда я с ним игрался без опенстек на голом KVM
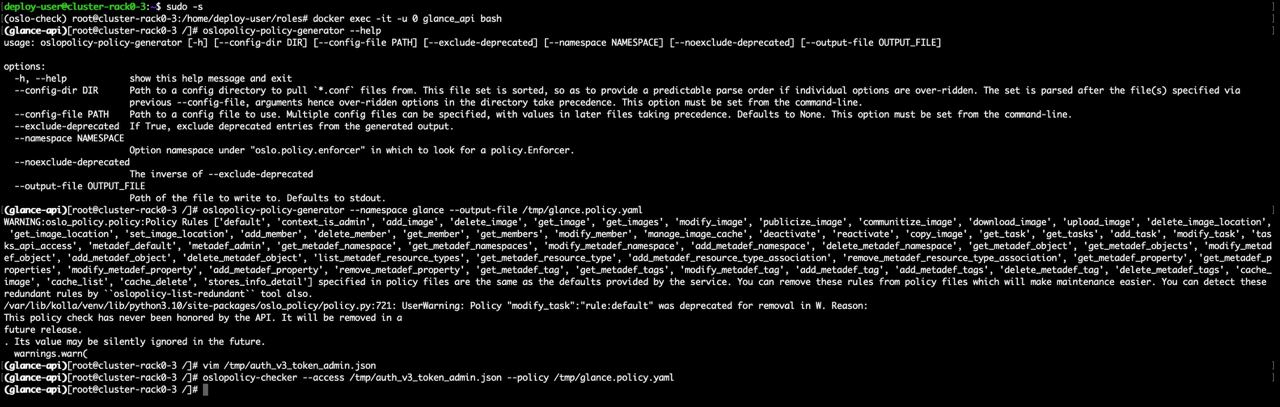 Самсон
такие дела
Самсон
сор ща файлом
J
А мы точно обо одном и том же? HA ррутеров тупо прднимает новый нейсмейс насколько я помню. И кип вроде непричем
Как это?
HA роутеры реализованы так что у тебя по несколько наборов неймспейсов одного роутера, каждый набор на своем хосте.
И между ними через отдельную "скрытую" сеть рабоатет keepalived.
Самсон
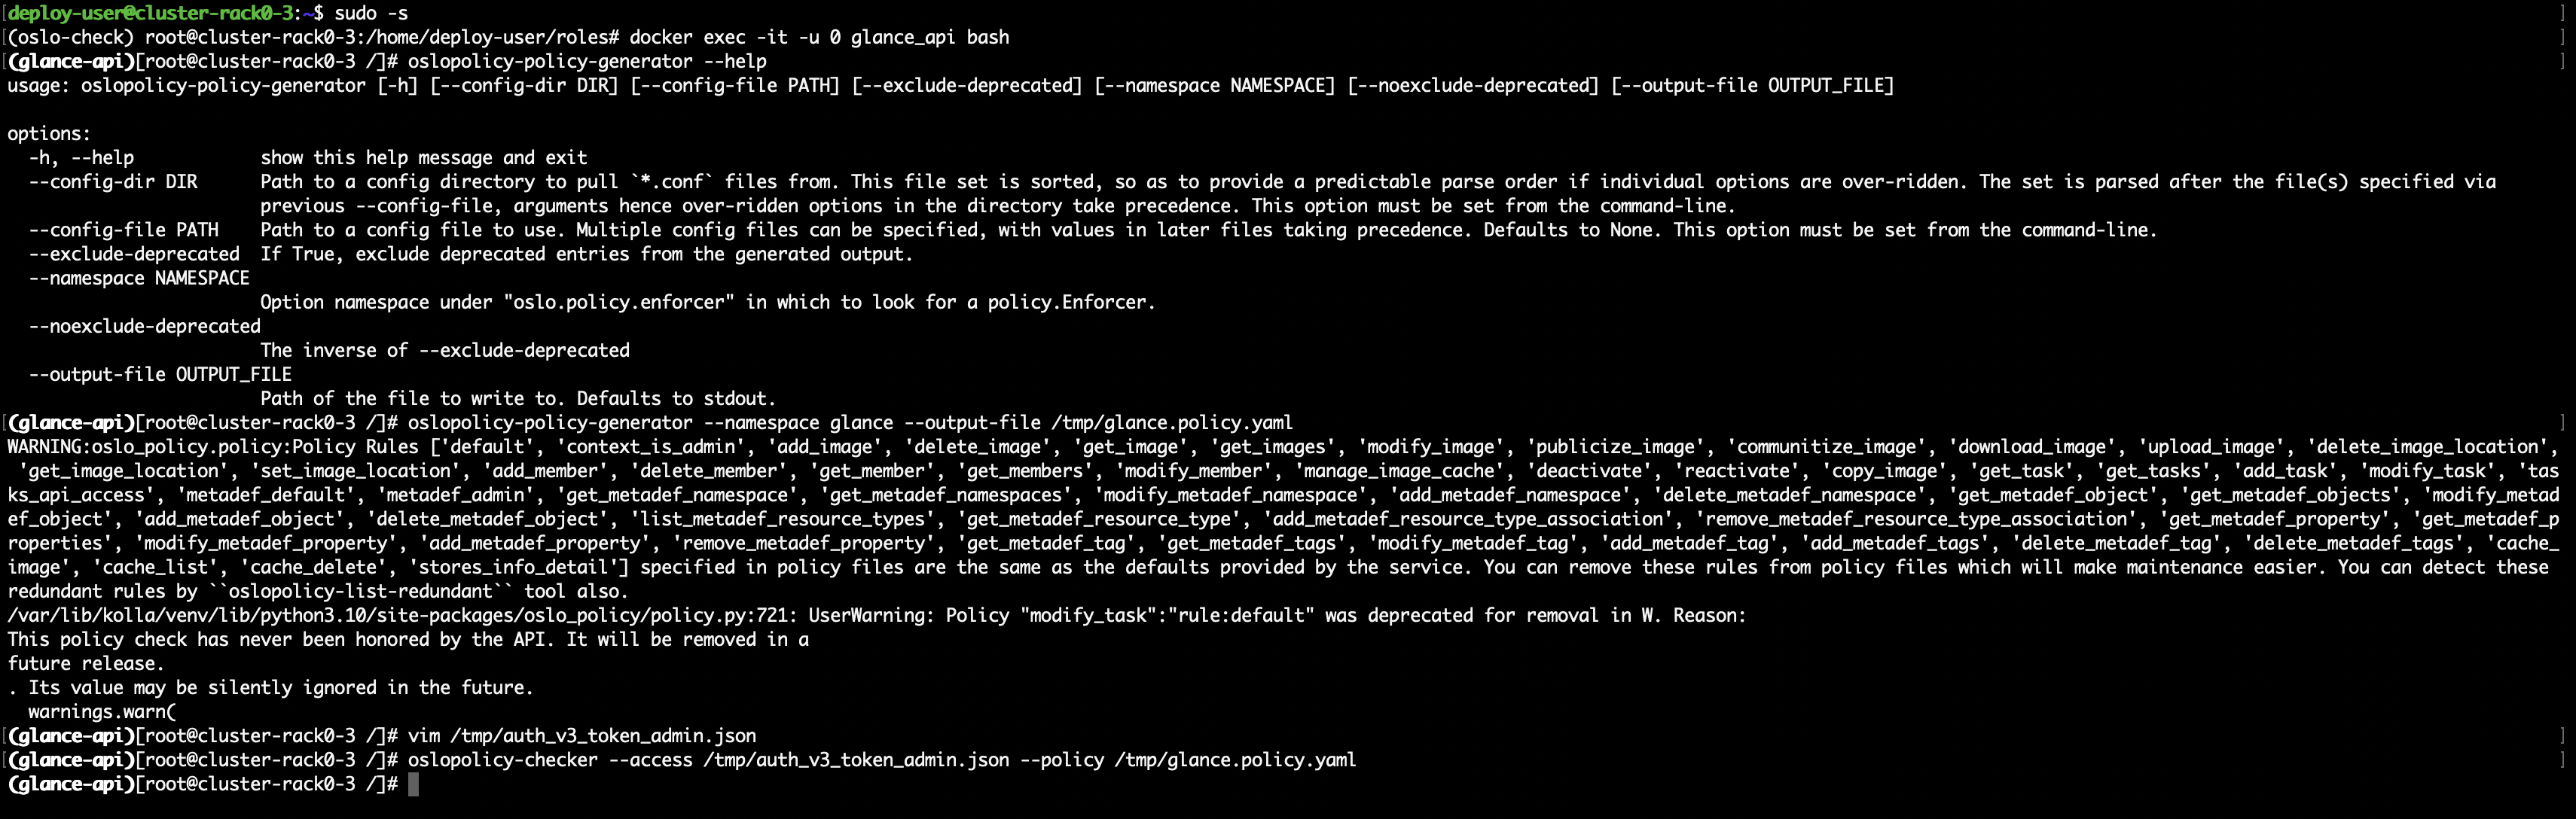 NS 🇷🇺
А мы точно обо одном и том же? HA ррутеров тупо прднимает новый нейсмейс насколько я помню. И кип вроде непричем
ну раньше не поднимал, были именно несколько NS и он между ними гонял VIP
 Pavel
Эт, вроде, баг был в достаточно старом keepalived, когда виртуальные адреса не переезжали что ли или маршруты не добавлялись. В не связанной с нейтроном среде чо-то такое встречали.
Этот баг я видел раз 5 под разными id у keepalived (специально собирал и проверял keealived для своей сборки).
с HA роутерами самая большая проблема была в том что они слишком часто перекидывал трафик между нодами, и это сильно мешало.
А вот недоперезд на роутер был но причин я не помню (но было больно).
J
Этот баг я видел раз 5 под разными id у keepalived (специально собирал и проверял keealived для своей сборки).
с HA роутерами самая большая проблема была в том что они слишком часто перекидывал трафик между нодами, и это сильно мешало.
А вот недоперезд на роутер был но причин я не помню (но было больно).
А почему трафик кидали между нодами?
Самсон
а зачем вы переносите keepalived на нетворк ноды вообще? у вас не может быть через апишки какого-то сумасшедщего трафика по идее
Pavel
А почему трафик кидали между нодами?
vrrp :)
любое действие/бездействие аффектищее доступ по сети перкинет трафик
 Kirill
Да, один из аргументов - кролик. Но у ovn свои тараканы
С какими тараканами сталкивались в OVN?
J
vrrp :)
любое действие/бездействие аффектищее доступ по сети перкинет трафик
А там интервалы vrrp анонсов, интервалы хелсчеков м параметры синхронизации conntrack через конфиг l3 агента можно же менять.
icewolf
vrrp :)
любое действие/бездействие аффектищее доступ по сети перкинет трафик
это прям на Yoga было?
icewolf
я чет такого не замечал
Pavel
А там интервалы vrrp анонсов, интервалы хелсчеков м параметры синхронизации conntrack через конфиг l3 агента можно же менять.
при это все это должно жить и быть online. При обновлении все это (keepalived/haproxy) будет презапущено и трафи передет. мы ушли с ha но обчный evacuate и на стало проще.