Везде одинаково . хочешь вундервафлю - плоти или вендору или инженерам
напомню вендоры убунту и редхат, далее начинается работа с опенсорсом(которому плевалось на бизнес) и потом работа по поиску и причесыванию до норм состояния когда то в даталайне на это ушло 3 года.
 icewolf

 icewolf
а нелепые, наркоманские сказки про варю упираются в одно маленькое дно, что варю надо сапортить и платить регулярно денежку, оперативные затраты раньше были не такие большие.. но вот сейчас самый дорогой опенстек стоит дешевле. А сказка про не защищенность вари уже доказана даже там в США
icewolf
в Digital Ocean опять кстати варю набутылили, в марте тоже было но сейчас опять.. esxi 7, ну ну
icewolf
На тестовых площадках Ростелекома, где крутится кластеры Dynamix положить смогли сетевой стек всего 1 раз, и то по глупости.. Ну то есть даже Dynamix лучше вари
 Mr
а нелепые, наркоманские сказки про варю упираются в одно маленькое дно, что варю надо сапортить и платить регулярно денежку, оперативные затраты раньше были не такие большие.. но вот сейчас самый дорогой опенстек стоит дешевле. А сказка про не защищенность вари уже доказана даже там в США
Жалко что в at&t не в курсе , и плачут что дайте скидок , но на опен сорс не идут
https://arstechnica.com/information-technology/2024/10/broadcom-tried-to-jack-vmware-prices-by-1050-percent-att-claims/
icewolf
Арстехника ангажированная шарага, ровно как наш же cnews
 Илья | 😶☮️🐸
Что же это творится, астанавитес
icewolf
А как же свобода слова?
Нет там свободы, они себя спалили еще давно, ангажированные статейки за бабки
icewolf
если вам чет не нравится с свободами, revolusionOS на ютюбе посмотрите
Илья | 😶☮️🐸
Нет там свободы, они себя спалили еще давно, ангажированные статейки за бабки
Ни дня без крепкого отрезвляющего удара по яйцам от суровой реальности
icewolf
Ни дня без крепкого отрезвляющего удара по яйцам от суровой реальности
Ну а как ты хочешь? Приходит моралист с лозунгами об капитализации бродкома.. а реальные проблемы не видит
 Artemy
Жалко что в at&t не в курсе , и плачут что дайте скидок , но на опен сорс не идут
https://arstechnica.com/information-technology/2024/10/broadcom-tried-to-jack-vmware-prices-by-1050-percent-att-claims/
Первая доза бесплатно, вторая за полцены, третья как фулпрайс, а с четвертой будешь платить столько сколько скажу. Всегда работало в денежных областях, и эта ваша вмварьная айтишечка не исключение
Jürgen
Там штаны так подвернуты, что смузи поперхнуться от слова асемблер :D
Я раньше над веб разрабами стебался, типа посаны вы лучше используйте в пистоне os.exit или _exit() 🤣 и были те кто велся
icewolf
Первая доза бесплатно, вторая за полцены, третья как фулпрайс, а с четвертой будешь платить столько сколько скажу. Всегда работало в денежных областях, и эта ваша вмварьная айтишечка не исключение
Доброе утро, у нас тут спамер очередной.. реакций понаставил.
icewolf
Раньше вообще чистый jboss так шо спасибо что его выпилили
Да да, это я в курсе. Раньше вообще ток от майков было решение, максимально богомерзкое
Jürgen
 John
Так че опять про политоту в IT с утра пораньше разгоняете?
John
@mixroot как не стыдно?
icewolf
-ться
icewolf
и еще капитализацию начал считать(это когда доводы закончились, всегда так делают)
icewolf
напьются водки с димедролом и пишут.. ох варя, ах варя.. штоже будет с родиной и с нами. Ничего не будет, в инвенту пойдете учится астралинуксу или вообще линуксу
 Viktor
Jürgen
 NS 🇷🇺
напьются водки с димедролом и пишут.. ох варя, ах варя.. штоже будет с родиной и с нами. Ничего не будет, в инвенту пойдете учится астралинуксу или вообще линуксу
у нас тут местами переход на РОСА начался.... как народ выворачивает после виндей :D
John
напьются водки с димедролом и пишут.. ох варя, ах варя.. штоже будет с родиной и с нами. Ничего не будет, в инвенту пойдете учится астралинуксу или вообще линуксу
Так смотрите Трамп иннагурируется Варя переходит на Linux и KVM и вообще становится бесплатной, Торвальдс извиняется и берёт разрабов из Сбера обратно, ЯдРО выкупает Intel за долги.
icewolf
icewolf
NS 🇷🇺
Vyacheslav
Так смотрите Трамп иннагурируется Варя переходит на Linux и KVM и вообще становится бесплатной, Торвальдс извиняется и берёт разрабов из Сбера обратно, ЯдРО выкупает Intel за долги.
Не хватает что Гугл выплачивает штраф гос органам рф
John
Не хватает что Гугл выплачивает штраф гос органам рф
И это как там discord и meta закрывает всё жалобы РКН
icewolf
Угу прогнал по несколько лямах записей
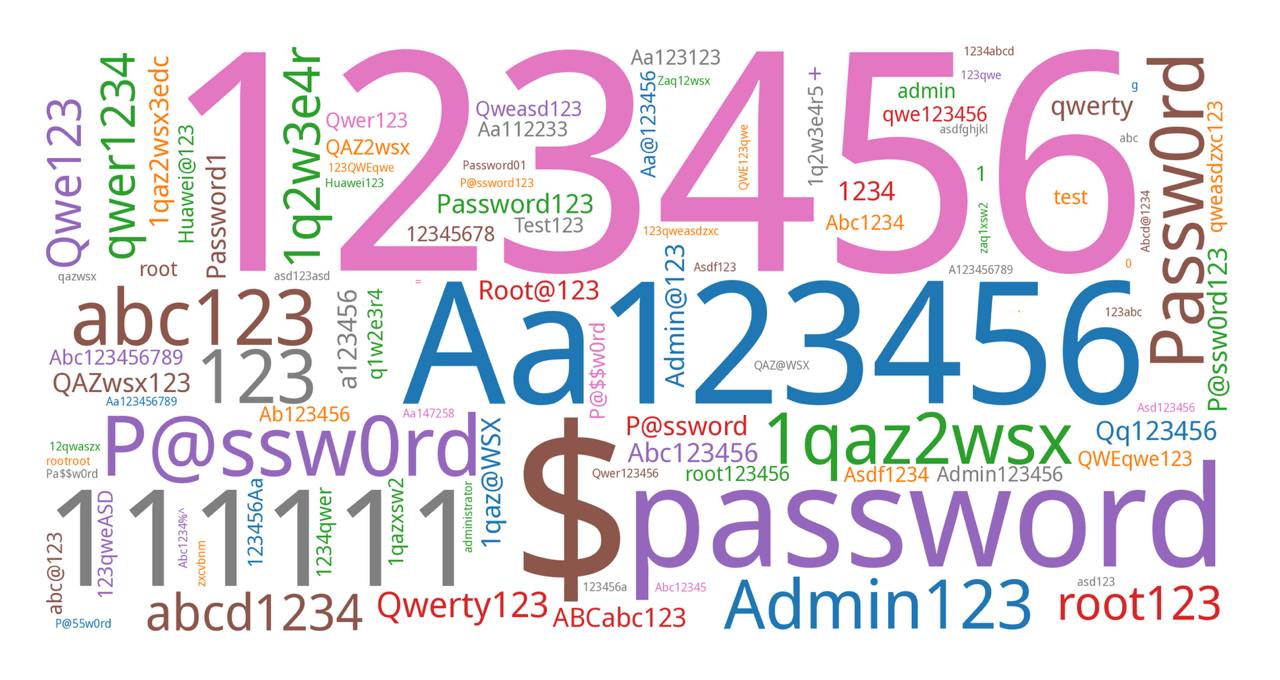
я когда ставил human readable password на HMC, меня хотели убить
 icewolf
не ну а чего? Главное не на египетском же
Jürgen
 icewolf
Ой там возможно уже всё передали 10 раз
еще на момент написания.. в офисе телеграмм был праздник у ребят, ликовала пионерия
John
Завидую
Jürgen
Опять выебываемся? :)
Нееее с хера ли мне выебываться, я б выцеживался если бы сказал что вот я осознал этот мир и сделал инновацию и теперь крышка от сметаны никогда не будет отрываться криво
Jürgen
Но красиво
Да скучно мне в моей болоте вот и развлекаюсь исследование атак заодно держу себя в тонусе
icewolf
John
Нееее с хера ли мне выебываться, я б выцеживался если бы сказал что вот я осознал этот мир и сделал инновацию и теперь крышка от сметаны никогда не будет отрываться криво
Да но тут много инвалидов интеллектуального труда ты зачем показываешь какой ты умный?!
icewolf
Jürgen
Да но тут много инвалидов интеллектуального труда ты зачем показываешь какой ты умный?!
У меня iq порядка 60 так что все норм
icewolf
я про свой iq не буду говорить, а то побьют
John
John
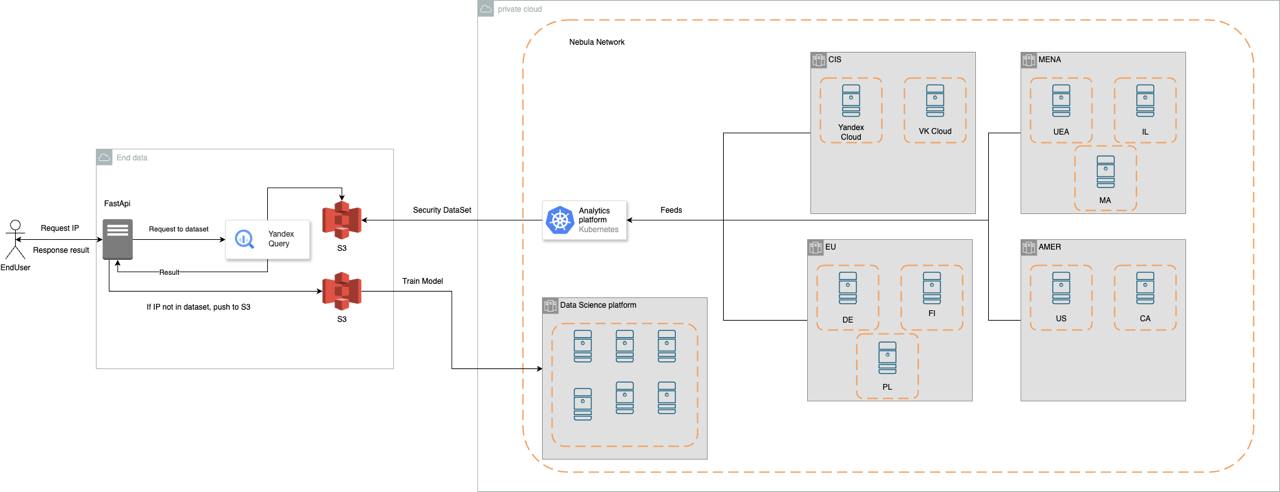
Я там увидел знакомые слова kubernetes Yandex и VK cloud
John
И что у тебя там на fastapi
Jürgen
Значение IQ менее 70 обычно интерпретируется как умственная отсталость. Максимальный уровень по этому тесту IQ 160 баллов.
 Jürgen
А теперь для тупых можно чутка пояснения? Для чего всё это? И каким образом работает и где настраивал?
Это ферма honeypots. По факту я жопой в мир выставляю ловушки которые сканеры и тулы по атакам воспринимают как реальные сервисы. Например honeypot для ssh. Будет по все признакам похож на обычный ssh сервер запущенный на рендомой ос. Атакующий при подключении и попытках атак запускает логер который записывает все его действия. Дальше это все записывается отправляется в датасатнисткую платформу. Там моделька результаты отправляются в яндекс с3 яндекс квери идет как интерфейс для запросов, фастапи интерфейс для запрсов от юзверов. При запросе от юзвера ип проверяется вначале в существующих, если найден выдаем информацию, нет отправляем на анализ и возвращем вердикт
John
Значение IQ менее 70 обычно интерпретируется как умственная отсталость. Максимальный уровень по этому тесту IQ 160 баллов.
Всё эти тесты на IQ всего лишь показывают что испытуемый может хорошо решать весьма ограниченный спектр логических задач - всё. Интеллект это же не только про решение уравнений он разным бывает. Эмоциональный социальный да и вообще какой угодно. Интеллект это по сути способность с помощью серого вещества приспосабливаться к условиям окружающей среды
Jürgen
По тесту айзика результат у меня немного выше
John
По тесту айзика результат у меня немного выше
Когда то что то проходил там чет среднее было ну типа не тупой и ладно.
 icewolf
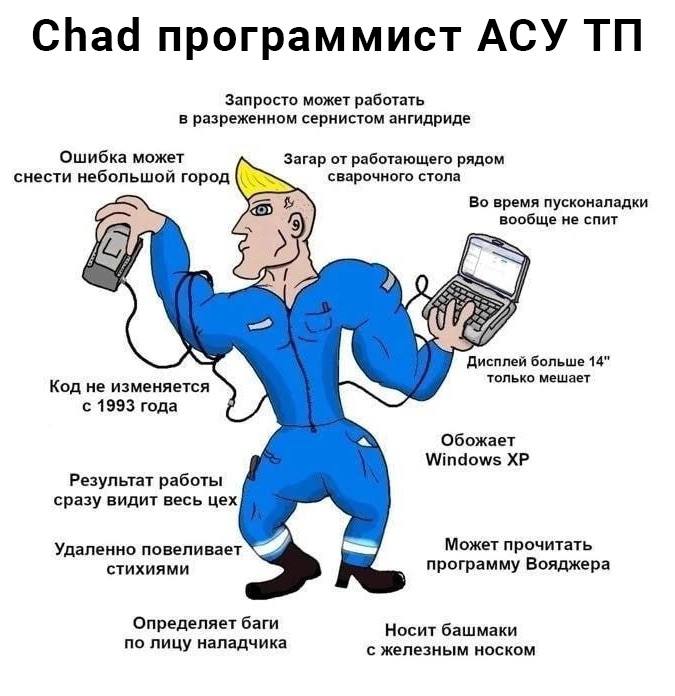
ошибка может снести небольшой город.
John
 icewolf