как правильно делать?
https://docs.helm.sh/using_helm/#using-ssl-between-helm-and-tiller
 Core

 Core
спасибо, почитаю
Нюанс: затем все команды helm запускаются с —tls ,
например:
sudo helm list --tls | awk '{print $1}'
D
Artem
Кто-нибудь запускал кубер между ДЦ без общей приватной сети?
 Alexander
потому что контроллер в 1 экземпляре
А както можно указать чтобы на каждой ноде запускался? Или на каждом мастере. Нашел что модно указывать колво ремлик, но хотелось бы что ьы он сам понимал что надо на каждой
 Artem
Это через метки
Alexander
Это через метки
Столкнулся с тем что на мастерах taint. Надеюсь модно настраивать исключения. Спасибо
 Mikhail [azalio]
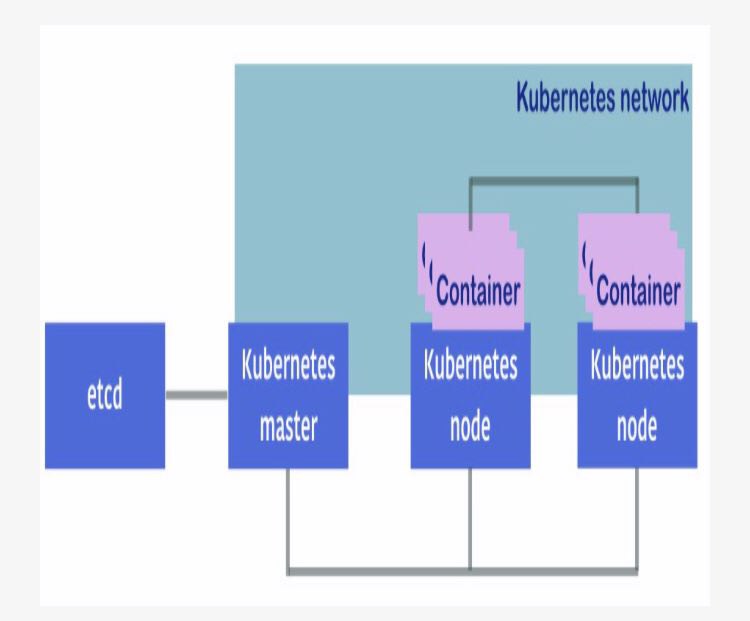 Mikhail [azalio]
На курсах за 75к эта картинка была? :)
Artem
Столкнулся с тем что на мастерах taint. Надеюсь модно настраивать исключения. Спасибо
Модно под ингресс выделить отдельные ноды, залейблить их role=ingress и запускать там только ингресс контроллеры
Maksim
Alexander
Спасибо большое ребят, все получилось
 Stas
но я ещё использую serverless фреймворк для удобной конфигурации функций. А вот там с ингрессом тоже пока не разобрался. Поэтому exposить ендпойнты решил через обычный ingress конфиг)
посмотрите knative serving там более менее прозрачно настраивается сервинг функций
 Rainbow
посмотрите knative serving там более менее прозрачно настраивается сервинг функций
уже разобрались. Там ingress создаётся сам через
kubeless trigger http create get-python --function-name get-python --path echo --hostname example.com
Alexander
У кого нибудь есть книга devops toolkit 2.4?
 bebebe
коллеги, а кто-нибудь скрещивал RBAC и managed k8s клауд от google (GCP)
я упорно не понимаю, какие гранты на пользователя в GCP AIM я должен дать, что-бы была возможность создавать роли в k8s
 Andrey
Пацаны раздают, вроде, нужно доната немного вкинуть только.
https://www.amazon.com/DevOps-2-4-Toolkit-Continuously-applications/dp/1718187548
bebebe
@SinTeZoiD ^^^
 Sergei
в этом чате не хватает секса? 🙂
 Михаил
маловато
Михаил
бывает и лучше
Sergei
так а не пробовал никто кубернетес от меил.ру? 🙂
Дмитрий
Sergei
на самом деле интересно много ли проблем возникает, и насколько быстро фиксят при обращении с проблемой
Artem
Переписал Meshbird с нуля для нужд сугубо серверных. Meshbird это тул, для создания распределенной приватной сети между разными ДЦ. Например, для подъема поверх этой сети etcd/kubernetes/calico.
Буду рад фидбеку.
https://github.com/meshbird/meshbird/tree/meshbird2
Если коротко, аргументы для запуска:
--ip - виртуальный адрес в формате cidr
--local_addr - адрес <ip>:<port> на котором ожидаются подключения нод из других дц
--local_private_addr - <ip>:<port> адрес на котором ожидаются подключения из того же дц
--dc имя ДЦ
--seed_addrs - адреса через запятую для бутстрапинга ноды в формате <dc>/<ip>:<port>
--transport_threads - кол-во tcp подключений к каждой ноде для тунелирования исходящих пакетов
Если обе ноды в одном ДЦ, тогда используется приватная сеть этого ДЦ. Для примера, в DigitalOcean между двумя серверами канал через публичную сеть ~ 300mbit/s, через приватную ~2500mbit/s.
 Denis
на самом деле интересно много ли проблем возникает, и насколько быстро фиксят при обращении с проблемой
если интересно пиши в личку. а то матерится при людях не хорошо
 Andor
Переписал Meshbird с нуля для нужд сугубо серверных. Meshbird это тул, для создания распределенной приватной сети между разными ДЦ. Например, для подъема поверх этой сети etcd/kubernetes/calico.
Буду рад фидбеку.
https://github.com/meshbird/meshbird/tree/meshbird2
Если коротко, аргументы для запуска:
--ip - виртуальный адрес в формате cidr
--local_addr - адрес <ip>:<port> на котором ожидаются подключения нод из других дц
--local_private_addr - <ip>:<port> адрес на котором ожидаются подключения из того же дц
--dc имя ДЦ
--seed_addrs - адреса через запятую для бутстрапинга ноды в формате <dc>/<ip>:<port>
--transport_threads - кол-во tcp подключений к каждой ноде для тунелирования исходящих пакетов
Если обе ноды в одном ДЦ, тогда используется приватная сеть этого ДЦ. Для примера, в DigitalOcean между двумя серверами канал через публичную сеть ~ 300mbit/s, через приватную ~2500mbit/s.
ты в этом сообщении написал на 500% больше информации, чем написано в README репозитория и веб-сайте вместе взятых
Artem
там был старый, новый еще не успел написать
Andor
ну сообщение в чят ты же успел написать :)
Artem
это копипаста ответа из слака )
Artem
@meganuke готово
Artem
буду очень рад тестам, бенчам и фидбеку
 V
ребят вдруг кто сталкивался пишу helm template
и вот такую строку не воспринимает
{{ if .Values.services.render-block.enabled }}
ругается на мину в переменной может кто может помочь?
Andor
Наверное имя переменной не может содержать минусы
bebebe
bebebe
ребят вдруг кто сталкивался пишу helm template
и вот такую строку не воспринимает
{{ if .Values.services.render-block.enabled }}
ругается на мину в переменной может кто может помочь?
если очень хочется. то монжо так:
{{ if index .Values "services" "render-block" "enabled" }}.
V
попробую временно пока надо оставить так
V
эх выглядит грутно но работает
 twwlf
с минусами во всём околоямловом можно на грабли наступить
bebebe
коллеги, имею такой вопрос:
есть managed k8s
есть куча сервисов которые надо выставить наружу девелоперам, но которые не умеют в авторизацию, прикрывать их буду ingress+basic auth
+ есть часть сервисов которая умеет в авторизацию собственную.
хочу сделать один источник, на ум приходит ldap, ingress и сервисы в него умеют.
не хочу завязываться на cloud auth backend'ы, надо оставаться в этом плане cloud-agnostic
а есть предложения получше?
Andor
> не хочу завязываться на cloud auth backend'ы, надо оставаться в этом плане cloud-agnostic
зачем?
bebebe
запиливать под aws/gcp/azure свою часть инфры для авторизации у меня нет желания
Andor
в амазоне есть лдап
 Andrey
коллеги, имею такой вопрос:
есть managed k8s
есть куча сервисов которые надо выставить наружу девелоперам, но которые не умеют в авторизацию, прикрывать их буду ingress+basic auth
+ есть часть сервисов которая умеет в авторизацию собственную.
хочу сделать один источник, на ум приходит ldap, ingress и сервисы в него умеют.
не хочу завязываться на cloud auth backend'ы, надо оставаться в этом плане cloud-agnostic
а есть предложения получше?
ldap имхо вообще запросто зайдет. Хоть та же freeipa
Andor
в азуре наверняка тоже есть
bebebe
во первых, с ldap не понятно что там с репликациями и HA, что-то я на вскидку не нашел.
во вторых, как оказывается nginx-ingress внезапно не умеет в ldap
https://github.com/kubernetes/ingress-nginx/issues/1850
bebebe
в амазоне есть лдап
эээ по пральному это нужно заводить пользователей в cloud platform, и делать бекендом их IAM и прочие полиси
Andor
https://aws.amazon.com/ru/directoryservice/
bebebe
это очень хорошо, но хочется cloud agnostic
Andor
а зачем?
bebebe
мне на пальцах объяснять?
сегодня gke, завтра кластер переедет в amazon china
Andor
завтра и будешь решать вопрос
bebebe
нде
bebebe
cloud intern junior solution architect
Andor
тебе задачу решить или потрахаться? :)
bebebe
у меня gcp, и ссылки на инфру амазона иррелеванты, это первый момент который вы игнорируете
второй момент, это то что ingress-nginx похоже кроме как k8s secret'ов ниоткуда авторизовывать не умеет.
Andor
oauth2 можно прикрутить
Andor
но да, надо будет через какой-нибудь гугл авторизовываться
 Vadim
коллеги, имею такой вопрос:
есть managed k8s
есть куча сервисов которые надо выставить наружу девелоперам, но которые не умеют в авторизацию, прикрывать их буду ingress+basic auth
+ есть часть сервисов которая умеет в авторизацию собственную.
хочу сделать один источник, на ум приходит ldap, ingress и сервисы в него умеют.
не хочу завязываться на cloud auth backend'ы, надо оставаться в этом плане cloud-agnostic
а есть предложения получше?
https://itnext.io/protect-kubernetes-dashboard-with-openid-connect-104b9e75e39c например?
Igor
https://github.com/bitly/oauth2_proxy уже предлагали?
bebebe
насчет oauth и прочего, у меня в этом плане туго работает фантазия
есть ingress-nginx + cert-manager + letsencrypt
для самого простого примера можно взять kibana, которая вообще о понятии "пользователь" не знает, просто смотрит в мир своим интерфейсом без авторизации (кибана без X-PACK)
самое простое, это прикрыть её https:// + basic_auth
не совсем понимаю как мне поможет oauth
впринципе, я могу довольно глубоко залезть в nginx-ingress контроллер и подхачить там луашечкой, или добавлением того же модуля с ldap'ом...
bebebe
https://github.com/zmartzone/lua-resty-openidc
https://github.com/jirutka/ngx-oauth
как примеры
Vadim
насчет oauth и прочего, у меня в этом плане туго работает фантазия
есть ingress-nginx + cert-manager + letsencrypt
для самого простого примера можно взять kibana, которая вообще о понятии "пользователь" не знает, просто смотрит в мир своим интерфейсом без авторизации (кибана без X-PACK)
самое простое, это прикрыть её https:// + basic_auth
не совсем понимаю как мне поможет oauth
впринципе, я могу довольно глубоко залезть в nginx-ingress контроллер и подхачить там луашечкой, или добавлением того же модуля с ldap'ом...
oauth прокси сайдкаром будет связываться с oauth сервером и решать можно ли этому юзеру лезть или нет
Andor
у нас для этого используется гугл
Andor
хотя кубер и в амазоне
bebebe
Igor
1. Тебе нужен сервис который будет проводить авторизацию (ldap/google/github/gitlab/facebook)
2. У nginx есть auth url это url на который делается подзапрос который должен возвращать 200 если доступ разрешен
3. O auth 2 proxy выполняет роль авторизационного сервиса и в случае отсутствия авторизации перенаправляет вас на логин страницу
Andor
проблема только одна: если у тебя гугл, то после логина он тебя вернёт хер знает куда, а не куда ты изначально шёл
Vadim
вот это хорошо
только сервис, соответственно, должен слушать только локалхост.
https://github.com/openshift/oauth-proxy/
bebebe
спасибо коллеги, я сделаю ресерч
Igor
https://github.com/kubernetes/ingress-nginx/blob/master/docs/examples/customization/external-auth-headers/deploy/echo-service.yaml#L51
Igor
https://github.com/cloudposse/charts/tree/master/incubator/portal