Какая-то проблема именно в 18.04? Issue где-нибудь есть? На 16.04 c докером 17.03 все точно работает
На старых не проверяли, issue (точнее вопрос) на ланчпаде есть
 Andor


 Vadim
@SinTeZoiD
 Михаил
а
Vadim
этот зашел с утра
 G72K
Включи логдрайвер журналды и попробуй почитать логи через docker logs
Оно нигде не работает :) убунта не при чем, просто kubectl logs умеет читать только из файла, а файл пишет только JSON логдрайвер
Andor
вот и нет
Andor
с не-убунтовым докером работает
Andor
с обычным из докер-репозитория
G72K
И он при этом продолжает писать в journald?
Andor
угу
Andor
и писать и читать
Vadim
+1 редхатовский докер тоже умеет без jsonfile
G72K
Вот оно как оказывается! https://github.com/kubernetes/kubernetes/pull/42195/files
G72K
Вобщем все что хранит логи локально - работает. Буду знать
Andor
https://answers.launchpad.net/ubuntu/+source/docker.io/+question/671491
Andor
zbs
Vadim
@SinTeZoiD ты не поверишь, но этот тоже пришел до Большого Брата :)
 Artem
/report
 Siarhei
неработает репорт
Михаил
Почему же)
Andor
как чистить историю запускаемых джобов?
Михаил
как чистить историю запускаемых джобов?
А порно режима как в браузере нет? Что бы хистори не сохранилось?)
Andor
ну а серьёзно?
Andor
есть фича почистить историю джобов?
Andor
готов реализовать?
Andor
не
Andor
уже нашёл
Andor
successfulJobsHistoryLimit: X
failedJobsHistoryLimit: Y
Andor
хм, кажется это только для кронджобов :/
Andor
для обычных джобов не катит
Andor
что-то не врубаюсь как будет работать джоба с manualSelector: true
Andor
https://kubernetes.io/docs/concepts/workloads/controllers/jobs-run-to-completion/#specifying-your-own-pod-selector
четыре раза перечитал и всё равно не очень понимаю что это значит
Andor
точнее, не очень понимаю зачем это
 Mikhail [azalio]
Ни у кого нет случайно RBAC, который позволит создавать и модифицировать ресурсы в кубере, но не позволит их удалять? Я хочу деплоить через гитлаб-раннер, но не хочу давать ему cluster-admin
 Andrey
на неймспейс права edit можно выдать
 Eduard
 Igor
Ни у кого нет случайно RBAC, который позволит создавать и модифицировать ресурсы в кубере, но не позволит их удалять? Я хочу деплоить через гитлаб-раннер, но не хочу давать ему cluster-admin
Так можно самому написать разрешив только что нужно
Mikhail [azalio]
Так можно самому написать разрешив только что нужно
можно, но зачем если кто-то уже подумал и написал? )
Eduard
можно, но зачем если кто-то уже подумал и написал? )
Смотря что и кому. Минигуй (роллбек/апгрейд) для хельма наверное нужен :)
Eduard
Желательно с лдапом и шл...и, но это отдельная история
 Etki
Artem
Всем! Не получается обновить ssl_protocols для nginx-ingress. Кто-нибудь сталкивался?
kind: ConfigMap
apiVersion: v1
metadata:
name: nginx-config
data:
ssl-ciphers: "ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-AES256-GCM-SHA384:DHE-RSA-AES128-GCM-SHA256:DHE-DSS-AES128-GCM-SHA256:kEDH+AESGCM:ECDHE-RSA-AES128-SHA256:ECDHE-ECDSA-AES128-SHA256:ECDHE-RSA-AES128-SHA:ECDHE-ECDSA-AES128-SHA:ECDHE-RSA-AES256-SHA384:ECDHE-ECDSA-AES256-SHA384:ECDHE-RSA-AES256-SHA:ECDHE-ECDSA-AES256-SHA:DHE-RSA-AES128-SHA256:DHE-RSA-AES128-SHA:DHE-DSS-AES128-SHA256:DHE-RSA-AES256-SHA256:DHE-DSS-AES256-SHA:DHE-RSA-AES256-SHA:AES128-GCM-SHA256:AES256-GCM-SHA384:AES128-SHA256:AES256-SHA256:AES128-SHA:AES256-SHA:AES:CAMELLIA:DES-CBC3-SHA:!aNULL:!eNULL:!EXPORT:!DES:!RC4:!MD5:!PSK:!aECDH:!EDH-DSS-DES-CBC3-SHA:!EDH-RSA-DES-CBC3-SHA:!KRB5-DES-CBC3-SHA"
ssl-protocols: "TLSv1 TLSv1.1 TLSv1.2"
После обновляю деплоймент:
kubectl -n kube-system patch ds/ingress-nginx-ingress-controller -p "{\"spec\":{\"template\":{\"metadata\":{\"annotations\":{\"date\":\"`date +'%s'`\"}}}}}"
(edited)
 Nikolai
Приветствую!
Помогите разобраться, почему websocket при проксировании на ингресс не работает
Есть такая конфигурация
Nginx (proxy) -> Ingress (nginx) -> backend
Ингресс открыт наружу nodeport-ом
Если подключиться напрямую - вебсокет работает
wscat -n -c ws://domain.com:32080/ws
connected (press CTRL+C to quit
Но если подключаться к прокси, то получаю 404-ую ошибку от default backend-а
На прокси локейшен настроен следующим образом
location /ws {
proxy_pass http://k8s_http;
proxy_http_version 1.1;
proxy_set_header Upgrade $http_upgrade;
proxy_set_header Connection "upgrade";
proxy_send_timeout 3600s;
proxy_read_timeout 3600s;
}
Апгрейд коннекшена установлен соответсвующими заголовками, в чем может быть проблема?
 Artyom
А в самом ингрессе аннотиации правил?
Artyom
Вот так например
apiVersion: extensions/v1beta1
kind: Ingress
metadata:
name: my-ingress
annotations:
kubernetes.io/ingress.class: nginx
nginx.ingress.kubernetes.io/affinity: cookie
nginx.ingress.kubernetes.io/proxy-read-timeout: "3600"
nginx.ingress.kubernetes.io/proxy-send-timeout: "3600"
nginx.ingress.kubernetes.io/session-cookie-hash: sha1
nginx.ingress.kubernetes.io/session-cookie-name: route
spec:
...
Artem
Ты у меня спрашиваешь? Так тоже пробовал
Eduard
Ты у меня спрашиваешь? Так тоже пробовал
Проверь версию ингреса, вроде поддержка ws-а не сразу была
 Konstantin
никого не смущает 404 от default-backend?
 Andrey
Нет.
Alexander N.
https://github.com/kubernetes-incubator/external-storage/pull/962
Alexander N.
проверил реквест, собрал у себя его, сразу нашел мониторы по IP
 Andrey
Господа, а кто натыкался на неоправданно высокий троттлинг по цпу? Начал копать, нашел вот этот баг https://bugzilla.kernel.org/show_bug.cgi?id=198197
У кого воспроизводится/кто как борется?
 Artem
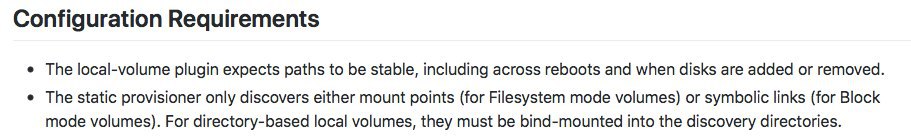
Привет! подскажите по PersistentVolume. Создал StorageClass, PersistentVolume и PersistentVolumeClaim. PersistentVolume не биндиться, PersistentVolumeClaim постоянно в пендинге, persistentvolume-controller waiting for first consumer to be created before binding
---
kind: StorageClass
apiVersion: storage.k8s.io/v1
metadata:
name: local-storage
provisioner: kubernetes.io/no-provisioner
volumeBindingMode: WaitForFirstConsumer
---
kind: PersistentVolume
apiVersion: v1
metadata:
name: pv-cloud
spec:
storageClassName: local-storage
capacity:
storage: 5Gi
accessModes:
- ReadWriteOnce
hostPath:
path: "/mnt/disks/vol1"
---
kind: PersistentVolumeClaim
apiVersion: v1
metadata:
name: cloud-pvc
spec:
storageClassName: local-storage
accessModes:
- ReadWriteOnce
resources:
requests:
storage: 2Gi
гдето допустил ошибку но пока не могу понять где
 Pavel
describe pvc
Artem
Name: cloud-pvc
Namespace: default
StorageClass: local-storage
Status: Pending
Volume:
Labels: <none>
Annotations: <none>
Finalizers: [kubernetes.io/pvc-protection]
Capacity:
Access Modes:
Events:
Type Reason Age From Message
---- ------ ---- ---- -------
Normal WaitForFirstConsumer 4m (x123 over 34m) persistentvolume-controller waiting for first consumer to be created before binding
Pavel
или describe StorageClass
Artem
Name: local-storage
IsDefaultClass: No
Annotations: <none>
Provisioner: kubernetes.io/no-provisioner
Parameters: <none>
AllowVolumeExpansion: <unset>
MountOptions: <none>
ReclaimPolicy: Delete
VolumeBindingMode: WaitForFirstConsumer
Events: <none>
 Stanislav
/mnt/disks/vol1 хоть где-то существует, кстати? :-)
Artem
папка
Салтыдык
 Stanislav
Хм.... У меня так:
kind: PersistentVolume
apiVersion: v1
metadata:
name: mongo-pv
labels:
type: local
spec:
storageClassName: manual
accessModes:
- ReadWriteMany
hostPath:
path: "/data/mongo"
capacity:
storage: 3Gi
---
kind: PersistentVolumeClaim
apiVersion: v1
metadata:
name: mongo-pv-claim
spec:
storageClassName: manual
accessModes:
- ReadWriteMany
resources:
requests:
storage: 1Gi
Stanislav
вроде работает...
Artem
а описание стораджкласса можно глянуть?
Stanislav
Но у меня 1) единственное хранилище на выделенном воркере, 2) деплой привязан к узлу.
Stanislav
стораджкласс не создавал, это из стандартных
Костя
kubectl -n <namespace> get events дайте
Artem
он не использует local-volume-provisioner
и я тоже не использую Provisioner: kubernetes.io/no-provisioner
Костя
Хм.... У меня так:
kind: PersistentVolume
apiVersion: v1
metadata:
name: mongo-pv
labels:
type: local
spec:
storageClassName: manual
accessModes:
- ReadWriteMany
hostPath:
path: "/data/mongo"
capacity:
storage: 3Gi
---
kind: PersistentVolumeClaim
apiVersion: v1
metadata:
name: mongo-pv-claim
spec:
storageClassName: manual
accessModes:
- ReadWriteMany
resources:
requests:
storage: 1Gi
hostPath юзать это плохая практика. Он был создан для доступа к системным каталогам и файлам хостов
Stanislav
Пока не разобрался с нормальным хранилищем - навалили после отпуска всякого...