 Anonymous


Yep I tried but did not get much information, yes sorry for disturbing with other topic :)
 manefesto
@Samarthhr wait a moment
manefesto
@Samarthhr https://learn.openshift.com/introduction/getting-started/
Anonymous
Thanks a lot for sharing 😘
 Andor
 manefesto
человек по русски то не понимает =)
Andor
Именно поэтому спрашивает в чяте, название которого не может прочитать?
manefesto
буквы знакомые
 Andrey
hi all! есть вопрос смежный с gitlab. установил gitlab-omnibus на kubernetes, kubernetes, сетка - flannel? на локальном хосте. ни один проект толком не могу собрать - зависает все на этапе билда, когда, например, проходит закачка файлов у npm либо когда apt-get устанавливает пакеты. проблема примерно описана вот тут - https://gitlab.com/gitlab-org/gitlab-runner/issues/3161 . Пробовал менять mtu , тыкал все, что мог в firewall - ничего не выходит. gitlab-runner имеет executor = kubernetes . Мб, кто-то сталкивался с похожими поблемами?
Andrey
при этом, если захожу в контейнеры - DNS ресолвит, wget файлы качает, пинг есть.
Александр
 Дмитрий
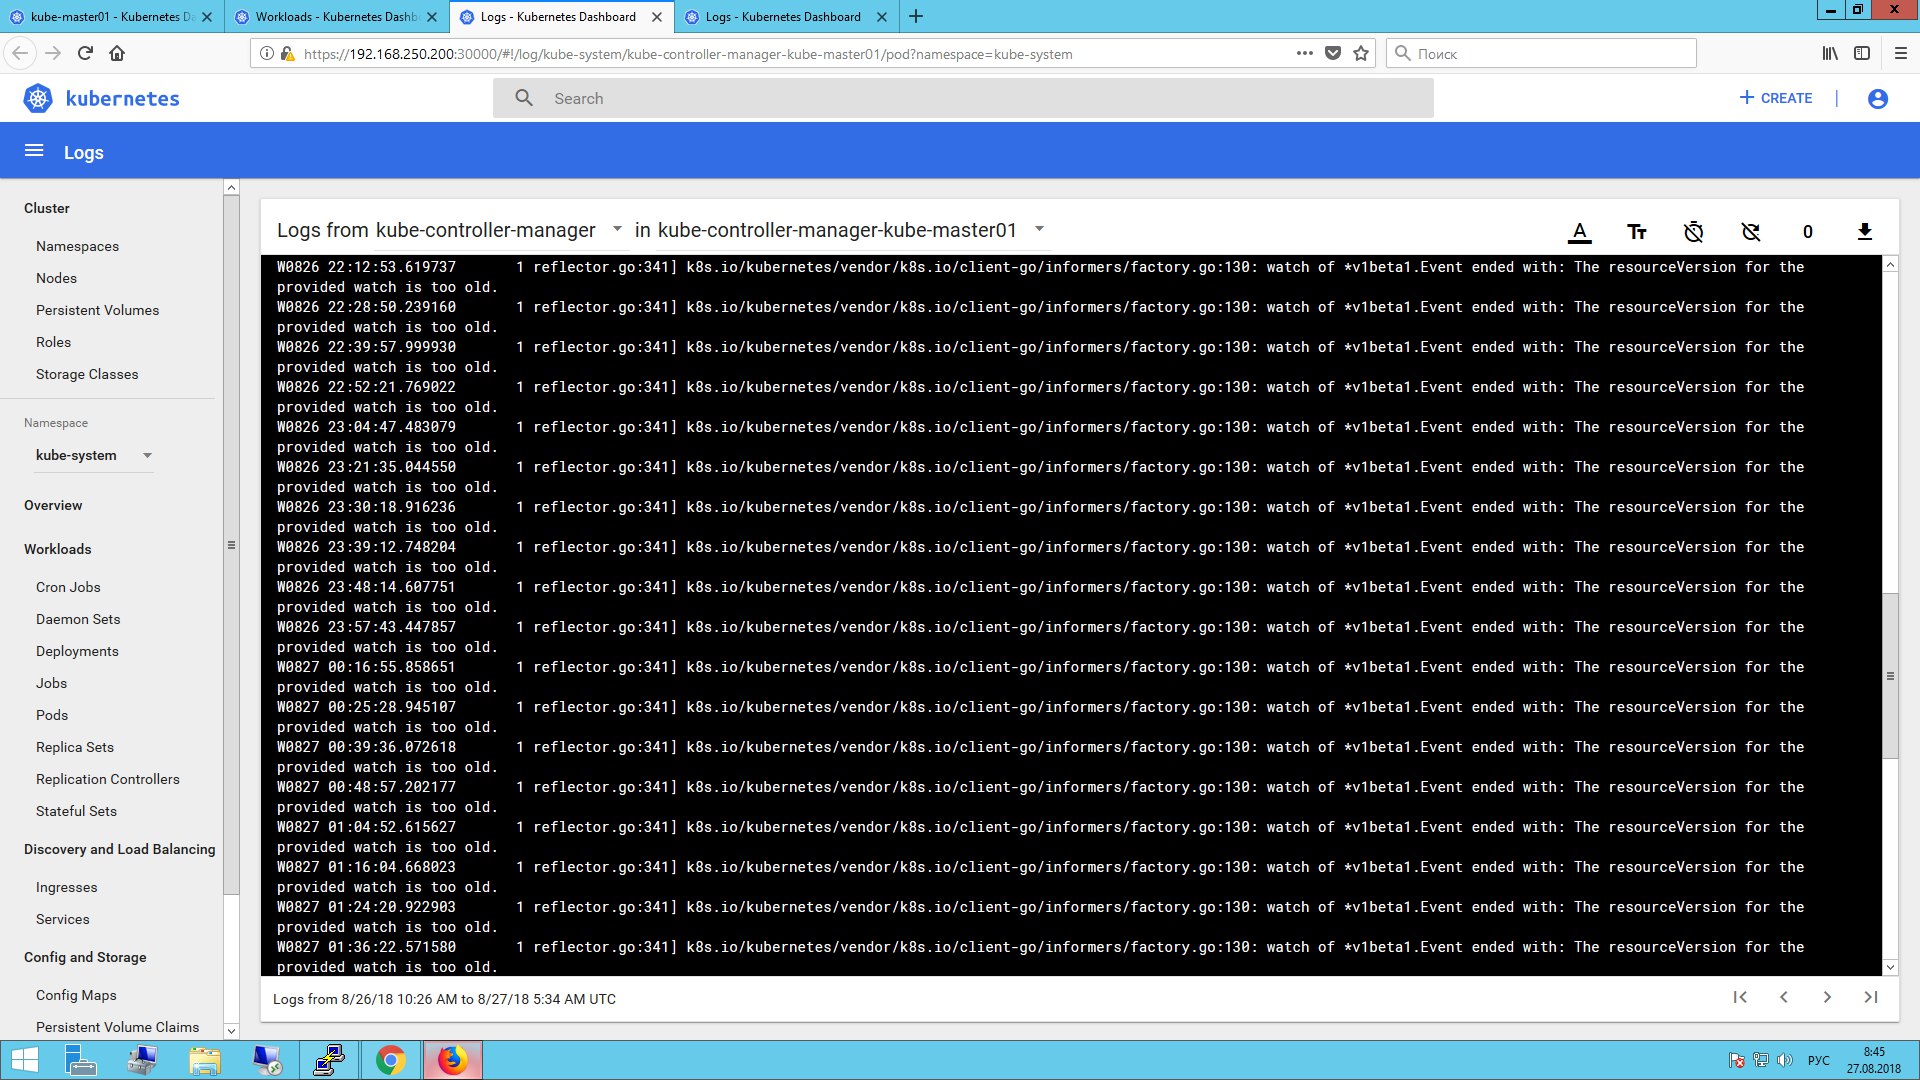
Привет ребят, на одном мастере пару раз ребутились поды , заглянул в логи одного:
kube-system kube-controller-manager-kube-master01
Дмитрий
k8s.io/kubernetes/vendor/k8s.io/client-go/informers/factory.go:130: watch of *v1beta1.Event ended with: The resourceVersion for the provided watch is too old.
Andrey
иакже, если собираю просто через docker - все нормально собирается.
Andor
Дмитрий
я не чего не обновлял
Дмитрий
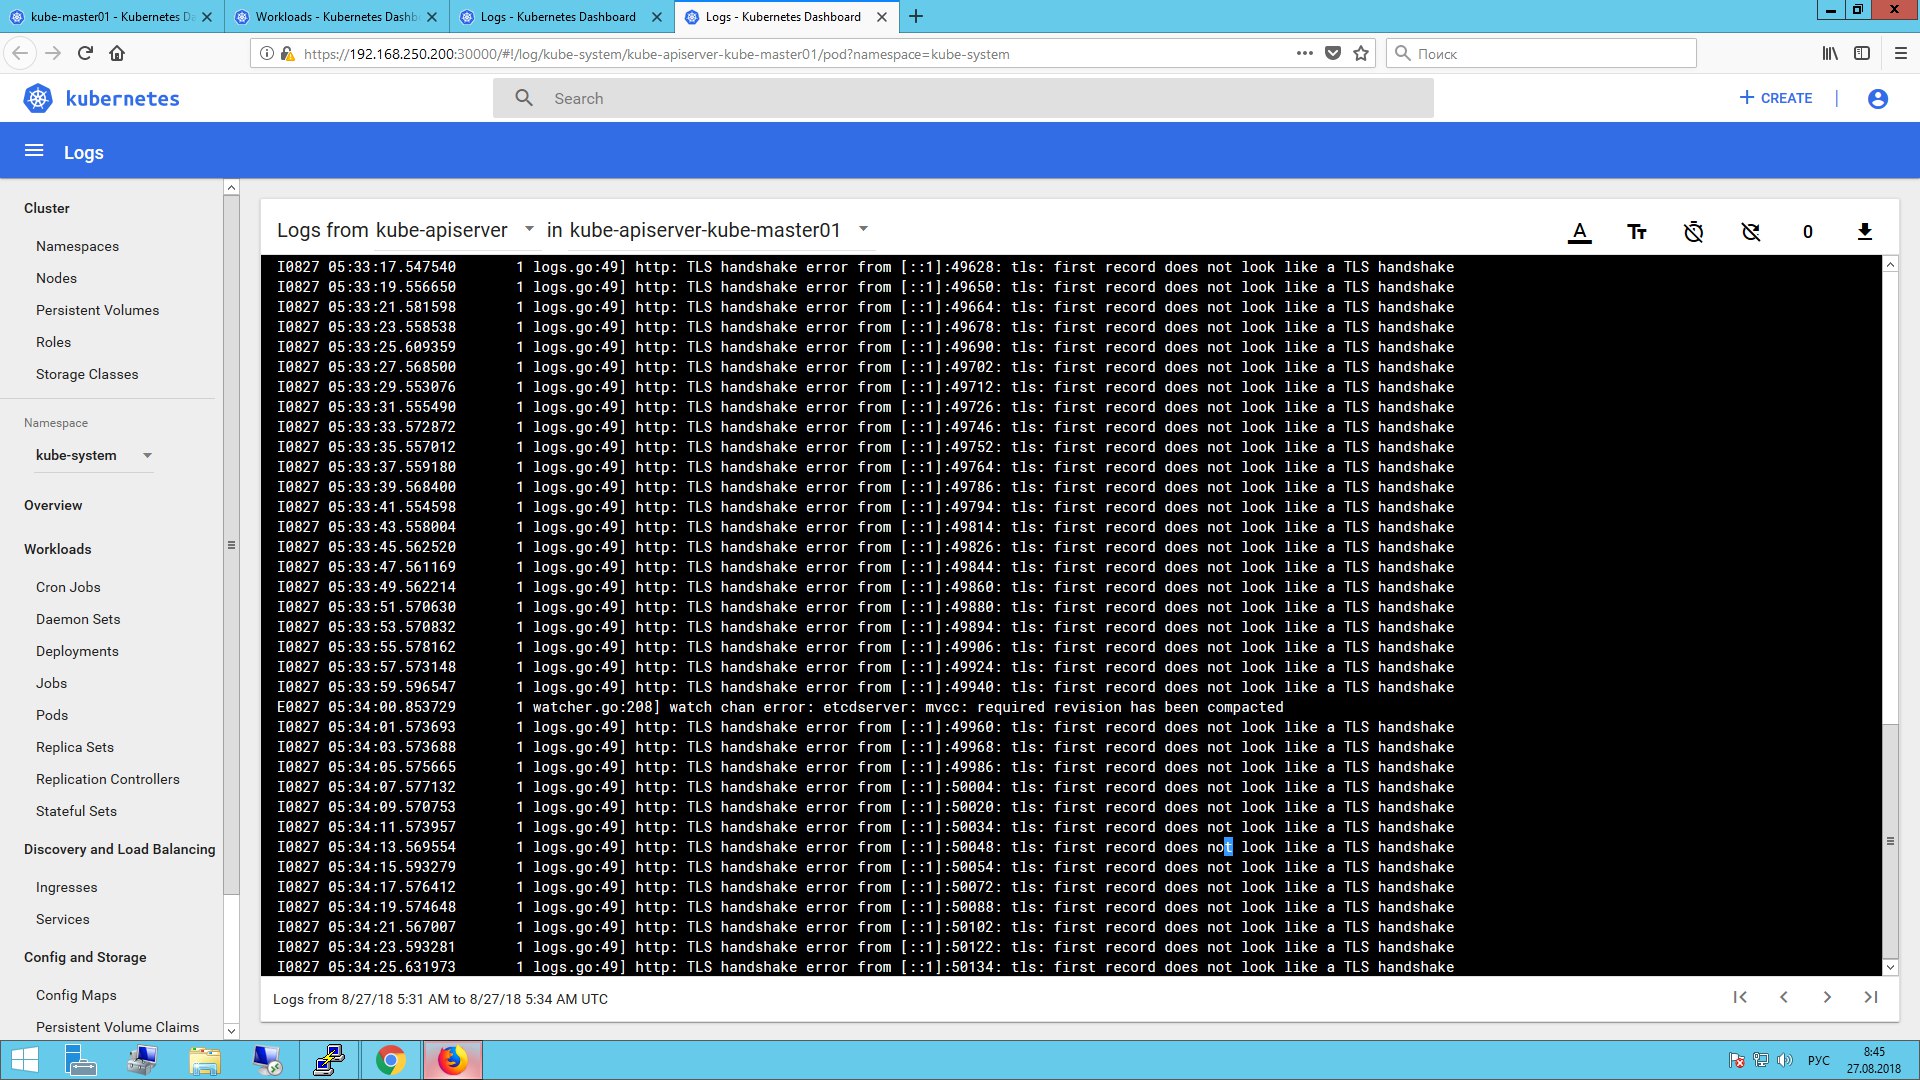
рядом так же ругаетчся kube-apiserver-kube-master01
Дмитрий
http: TLS handshake error from [::1]:50134: tls: first record does not look like a TLS handshake
manefesto
было у меня подобное, срок действия ключа составляет 1 день вроде, то есть чтобы снова подключиться к мастеру, надо заново инициализировать ключ
Дмитрий
manefesto
думаю да, допустим срок действия сертификата больше 1 дня, год, 10 лет
Но это было на моём тестовом стенде для "поиграться", поэтому не вникал
manefesto
советуют пересоздать токен
manefesto
https://stackoverflow.com/questions/47126779/join-cluster-after-init-token-expired?rq=1
Дмитрий
кажется у нас разные проблемы
Дмитрий
вообще разные
manefesto
в общем
manefesto
--ttl 0
Дмитрий
 Дмитрий
 manefesto
ну я так понял что у тебя нода выпала
manefesto
правильно ?
Дмитрий
нет ) в том и прикол )
Дмитрий
она просто в логи сыпет вот это
Дмитрий
не ребуталась
Дмитрий
я ее тоже не ребутил
Дмитрий
нода и мастер на одном хастер
manefesto
хм
Дмитрий
хосте
Дмитрий
в том и прикол )
Дмитрий
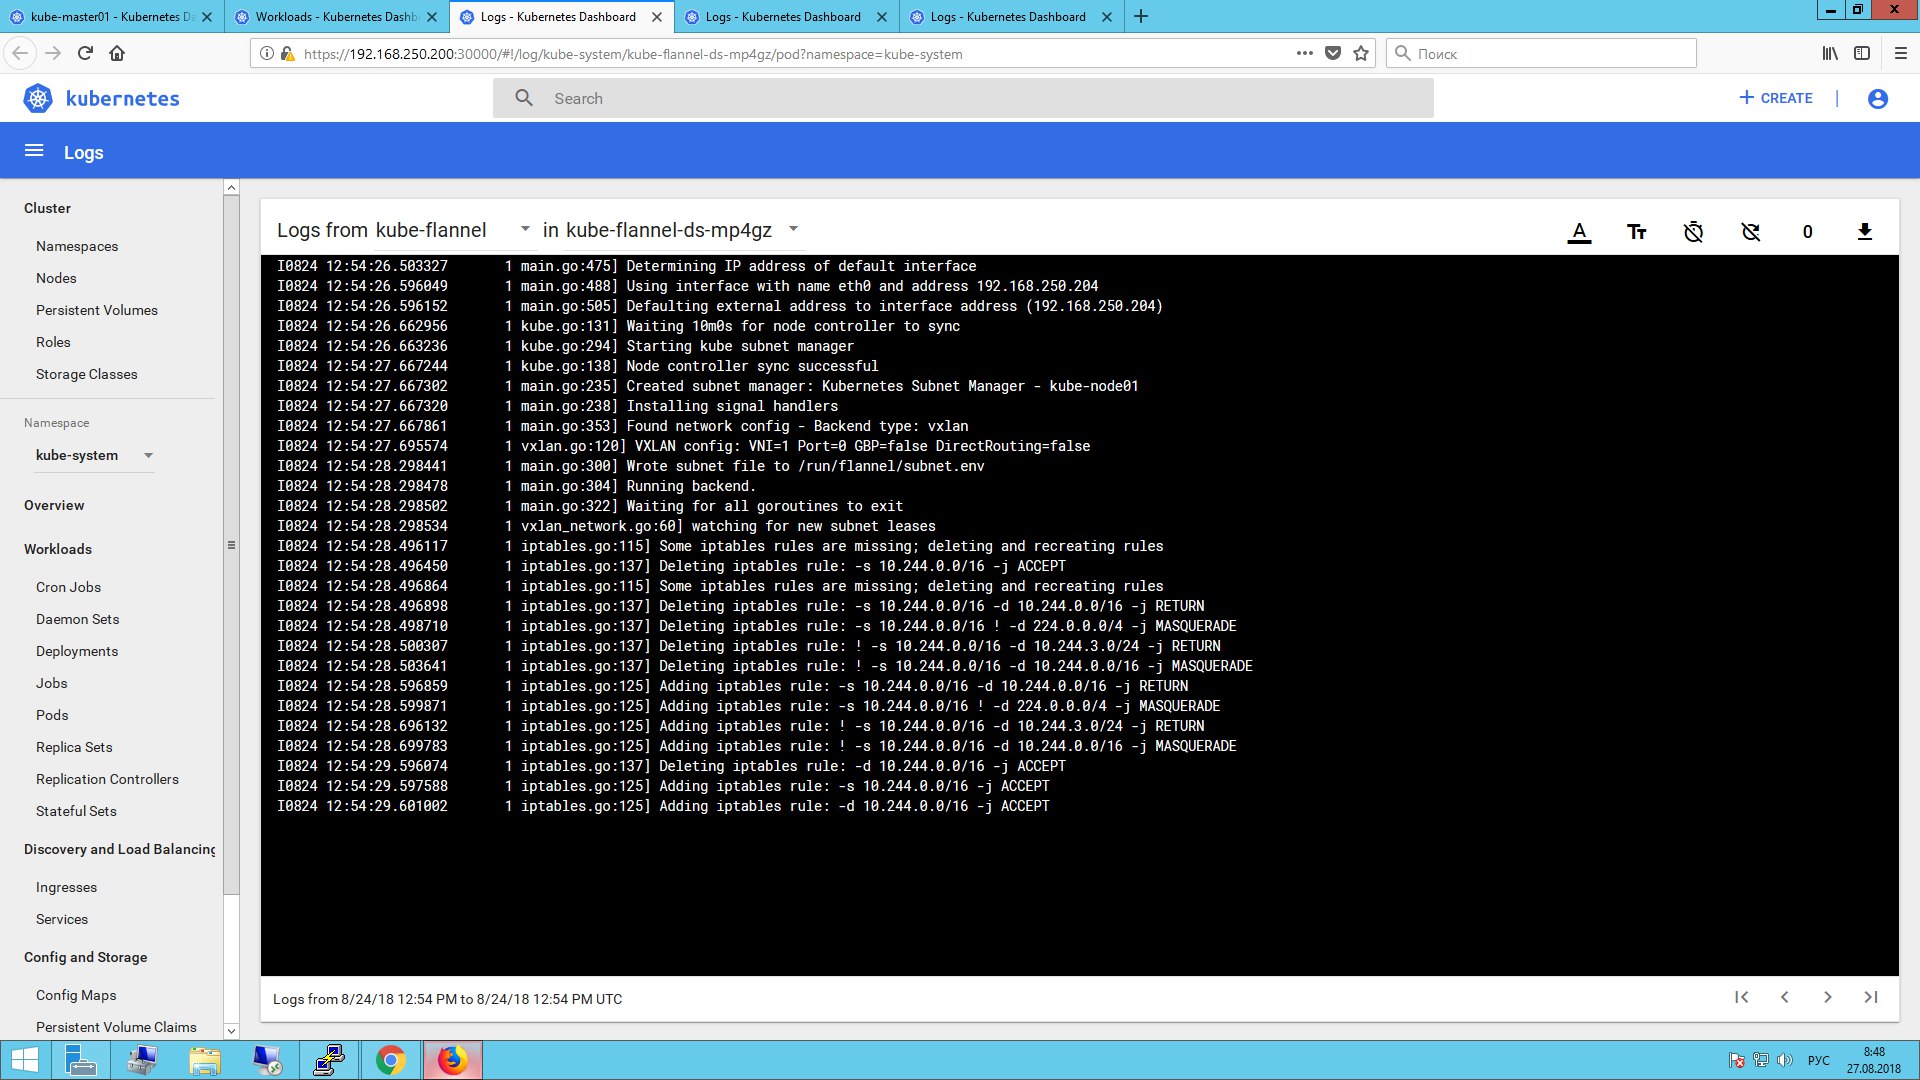
что еще и фланель ругался
Дмитрий
но на ноде
manefesto
ребята подойдут, подскажут
Дмитрий
а не он просто добавлял правила
Дмитрий
 Дмитрий
аптайм 2 дня 17 часов ) в том и прикол
Дмитрий
что случилось)
Дмитрий
Дмитрий
Дмитрий
причем хендшейк ругается почему то на ipv6
 Siarhei
Господа , бестпрактикс подключения из пода к внешней DB postgres по IP:PORT - это объявдление сервиса и ендпоинтов к нему?? или есть другой путь? ввиду того что ендпоинт возможно (но не факт) может поменяться когда нибудь (там еще не смогли в HA postgres)
Anton
Господа , бестпрактикс подключения из пода к внешней DB postgres по IP:PORT - это объявдление сервиса и ендпоинтов к нему?? или есть другой путь? ввиду того что ендпоинт возможно (но не факт) может поменяться когда нибудь (там еще не смогли в HA postgres)
1. HA Postgres -> Stolon
2. К внешней через ендпоинты, или по IP напрямую, если ip доступен на хосте, так как в поде доступны адреса хоста
kbks
https://github.com/helm/charts/tree/master/stable/fluentd-elasticsearch
Недавно из инкубатора в stable перешёл. Работает из коробки
пока filebeat'ом обошелся. Посмотрим, может позже и до флуента дойду
Siarhei
@anti_on спасибо, пошел через ендпоинты
 V
ребят подскажите а можно ли configmap загрузить как переменные, вот если в нем грубо говоря 50 переменных как их можно все загрузить а приложение уже само найдем в среде
Andor
нет
 Artem
мы делали как-то через envdir
Andor
либо перечисляй либо подменяй инит с сорсом файла
Artem
Монтируем конфигмап, потом натравливаем энвдир https://cr.yp.to/daemontools/envdir.html
Siarhei
читал что есть в K8s возможность запроса новых инстансов воркеров... т.к. у самого на бареметал, у заказчика VMWare (пока незнаю что там у них есть) Вкусно то, что можно дергать провизионер VMWare для PVC, но вот еще бы знать что необходимо для получения новых воркеров - и возможно ли такое впринципе??
Дмитрий
Кто как реализовывал Dynamic Provisioning?
 Aleksei
Приветствую!
А есть ли возможность делать nodeselector для всего неймспейса?
 Sergey
Приветствую!
А есть ли возможность делать nodeselector для всего неймспейса?
весь неймспейс на одну ноду?))
Aleksei
весь неймспейс на одну ноду?))
да, неймспейсу можно только на cl3
не хочется везде в деплойментах это указывать
 Vadim
Приветствую!
А есть ли возможность делать nodeselector для всего неймспейса?
в кубернетесе - нет, в опеншифтовских проектах - да
 Yura
Всем привет. Есть вопрос по выбору CNI
Пока что используем kubenet в AWS, т.е дефолтную настройку с ограничением в 50 нод
В данный момент не уверен, что у нас в принципе будет >50 нод, но всякое может случиться
Вопрос[ы]:
- имеет ли смысл сразу запариваться выбором/конфигурацией CNI?
- если да, что посоветуете (нам особо нетворк фич не надо и приложения не супер-чувствительны к латенси). Говорят, Calico сейчас норм вариант
- насколько сложнее будет менять CNI с уже живым кластером?
Спасибо!
G72K
Приветствую!
А есть ли возможность делать nodeselector для всего неймспейса?
Напишите свой mutating admission plugin, можно даже через вебхуки
Evgeny
/report
 Andrey
Коллеги, знаю, что тут есть те, кто дружит с Openshift. Такой вопрос.
В кубе у нас крутится prometheus, которые общается с помощью подписанного сертификата с api шкой.
Мы создавали такой ресурс:
apiVersion: certificates.k8s.io/v1beta1
kind: CertificateSigningRequest
И апрувили его командой:
kubectl certificate approve
На сколько я вижу, в openshift нет ничего подобного?
Vadim
Коллеги, знаю, что тут есть те, кто дружит с Openshift. Такой вопрос.
В кубе у нас крутится prometheus, которые общается с помощью подписанного сертификата с api шкой.
Мы создавали такой ресурс:
apiVersion: certificates.k8s.io/v1beta1
kind: CertificateSigningRequest
И апрувили его командой:
kubectl certificate approve
На сколько я вижу, в openshift нет ничего подобного?
в опеншифте перед ним стоит oauth proxy, которая юзает аутентификацию из аписервера
Vadim
потому csr и отдельный сертификат ему не нужны
 bebebe
 Alexey
ребят подскажите а можно ли configmap загрузить как переменные, вот если в нем грубо говоря 50 переменных как их можно все загрузить а приложение уже само найдем в среде
через envFrom
https://kubernetes.io/docs/tasks/configure-pod-container/configure-pod-configmap/#configure-all-key-value-pairs-in-a-configmap-as-container-environment-variables
V
Andor
о, ништяк
Andor
чота я думал что нельзя
Andor
отлично что я ошибался :)
 Sergey V
парни, подскажите как nginx ингресс наружу вытащить, чтобы клиентские ip адреса сохранялись. service подменяет их на локальные. даже с параметром "externalTrafficPolicy":"Local"
 Rainbow
proxy_set_header X-Real-IP $the_real_ip;
proxy_set_header X-Forwarded-For $the_real_ip;
по-умолчанию стоит
Rainbow
Обычно web фреймворки сами такое ловят.