раз Вы пишете про остальное, то Вам чего-то не хватило в описании? Вот я и спрашиваю, чего конкретно?) Мы готовы допиливать функционал, нам важно мнение со стороны, поэтому будем очень признательны конструктивной критике
persistent logging (EFK, например)
метрики (Prometheus + Alertmanager + Grafana)
насколько я понял persistent storage уже есть
authentication
security checks
пока я так понял всё это нужно пока пилить всё самому
 Vadim


 Игорь
потому что есть карго-культ на нечетное число?
Нет, потому что есть "я не буду следовать какому-то культу и спецом сделаю 2, чтобы потом других тыкать в некий "карго-культ""
 Etki
в чем проблема с двумя-то?
Игорь
в чем проблема с двумя-то?
Да нет проблем, я и спршиваю как было сделано и почему не сделать 3, если все равно есть 3 etcd. Вот так вопрос звучит. Ответ уже понятен: " Не следовать культу"
Etki
как связано количество мастеров с количеством etcd?
Игорь
Зачем вы пытаетесь их связать?
Etki
"почему не сделать 3, если все равно есть 3 etcd"
Игорь
Да, именно так. В чем проблема сделать 3 мастера?
 Stanislav
Да хоть один, лишь бы автоподнимался после сбоев...
Etki
Откуда необходимость в трех?
Etki
Тем более, два мастера и три etcd одинаково допускают выпадение одного экземпляра
Игорь
В дополнительной отказоустойчиовсти
Etki
почему тогда не пятнадцать?
Игорь
потому что для 15 нужны еще ресурсы, а посколько вы занимаете 3 для etcd, то почему не сделать на них 3 мастера?
Etki
потому что их количество никак не связано между собой?
Etki
потому что у трех etcd и у двух мастеров одинаковый fault tolerance?
Игорь
Ладн, вопрос снят, обсуждение переходит в бестолковую фазу
Vadim
потому что у трех etcd и у двух мастеров одинаковый fault tolerance?
если 3 etcd и два мастера не co-located, то у одного etcd будет больше latency в коннектах
Anonymous
persistent logging (EFK, например)
метрики (Prometheus + Alertmanager + Grafana)
насколько я понял persistent storage уже есть
authentication
security checks
пока я так понял всё это нужно пока пилить всё самому
authentication есть, storage есть, метрики для нод есть(Promerheus), persistent logging (это большая достаточно задача, когда берем Kubernetes на сопровождение, то ставим fluentd для сбора логов и подключаем его к elk либо в clickhouse), security checks поясните пожалуйста
Vadim
authentication есть, storage есть, метрики для нод есть(Promerheus), persistent logging (это большая достаточно задача, когда берем Kubernetes на сопровождение, то ставим fluentd для сбора логов и подключаем его к elk либо в clickhouse), security checks поясните пожалуйста
круть.
security checks - рассылать клиенту сообщения о свежих CVE в софте, который он поставил (и автоматически обновлять если это managed), на случай свежих metldown'ов
Vadim
(или вчерашнего CVE-2018-5390)
Anonymous
больше рекламируйте, 3 месяца искал что-то такое. Чисто случайно тут вспыло.
стараемся, слишком часто постить в группы нехорошо, ругаются) а так, реклама в твиттере, реддите крутится
Vadim
authentication есть, storage есть, метрики для нод есть(Promerheus), persistent logging (это большая достаточно задача, когда берем Kubernetes на сопровождение, то ставим fluentd для сбора логов и подключаем его к elk либо в clickhouse), security checks поясните пожалуйста
кстати, а что за authentication? Кто-то недавно волновался о том что dex едва жив
Anonymous
кстати, а что за authentication? Кто-то недавно волновался о том что dex едва жив
под authentication я подразумавал то, что есть командная работа и можно регать пользователей и подключать их к своему проекту, раздавать права
Vadim
 Andrey
авто обновление плохая практика, если продакшен большой, и используется типизация узлов
Andrey
это требует тогда и непрерывной поддержки кода
Vadim
авто обновление плохая практика, если продакшен большой, и используется типизация узлов
плохая практика - это когда CVE в кернеле + CVE в гипервизоре
Andrey
плохая практика - это когда CVE в кернеле + CVE в гипервизоре
помогает итеративный подход (вносить обновления в библиотеки и тд с одинковой периодичностью, с QA инспекцией кода), и авто-ревизия через определенные промежутки времени
Andrey
а так атаки и тд легко пресекать на сетевом уровне, через инспекцию трафика по коммерческим желательно сигнатурам
Andrey
от циски например
Andrey
ну и особые политики в области критических уязвимостей, но это уже не должно касаться клиента
Andrey
ну и штат специальных "хацкеров" можно держать, если бабки позволяют, которые каждый день "пытаются сломать систему"
 Ivan
Господа, а кому-нибудь подтверждение регистрации на конфу по кубе, которая 9 августа в мейле будет, пришло?
 Denis
Скоро будет
Denis
Сегодня вышлем
Ivan
Окей
Ivan
А можно будет на счет гостевой парковки договориться?
Ivan
Или это к ребятам из мейла?
Denis
Лучше индивидуально да
 Роман
Коллеги, а как-то можно локально смонтировать том PVC из GKE?
Роман
Или может есть какой-то вменяемый способ скопировать данные (гигов 500) в контейнер?
 Alexander
Vadim
Или может есть какой-то вменяемый способ скопировать данные (гигов 500) в контейнер?
залить в GCS, смонтировать на ноду?
 Siarhei
парни, поднял кластер ceph, прикрутил к куберу, создал дефолтный стораджкласс, создал PVC, создал тестовый под, под запустился, PVC создал динамический PV, но этот PV не маунтиться к поду...
Unable to mount volumes for pod ("bla-bla-bla") : timeout expired waiting for volumes to attach or mount for pod ........
list of unattached volumes=[mypvc default-token-7rfv5] гуглил... пока безуспешно... где более детально посмотреть почму не маунтит
Ivan
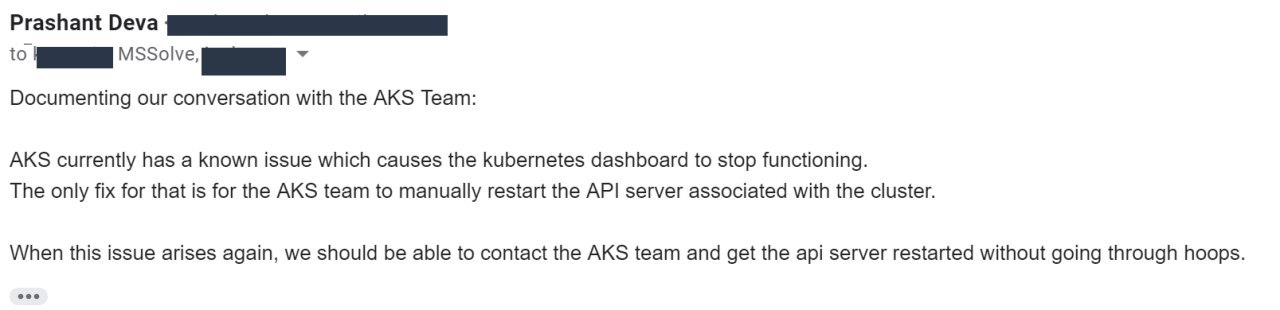
https://movingfulcrum.com/horrors-of-using-azure-kubernetes-service-in-production/
Ivan
прекрасного вам про Azure и кубер
 Driver
Ънтерпрайз кластеризация от МС
Driver
замечательная статья
Andrey
 Andrey
ну хотя че вы от индусов хотели )))
Ivan
Vadim
Хех, на HN в комменты пришел eng lead AKS и выяснились интересные детали... - https://news.ycombinator.com/item?id=17700360
Ivan
@DenisIzmaylov
Denis
Можно ещё попробовать успеть 🙂
Denis
https://corp.mail.ru/ru/press/events/496/
 Gleb
закрыто же
Gleb
я бы пришел
 Rainbow
Я бы просто запись глянул, можно будет?
 Sergey
Я бы просто запись глянул, можно будет?
#подсказка_митап
Записи с митапов будут опубликованы здесь:
https://t.me/kubernetesMSK
"На данный момент нет человека, который помогал бы нам фотографии/видеозаписи обрабатывать/сортировать"
 Logan
#подсказка_митап
Записи с митапов будут опубликованы здесь:
https://t.me/kubernetesMSK
"На данный момент нет человека, который помогал бы нам фотографии/видеозаписи обрабатывать/сортировать"
должен заметить, что в данном канале до сих пор нет ни одной записи ни с одного из митапов
Sergey
должен заметить, что в данном канале до сих пор нет ни одной записи ни с одного из митапов
так он контент начал постить только в июне, см:
"На данный момент нет человека, который помогал бы нам фотографии/видеозаписи обрабатывать/сортировать"
Denis
Хорошие новости в том, что все сохраняется)
Logan
плохие новости в том, что никто не видит.
Sergey
Хорошие новости в том, что все временно:)
Салтыдык
плохие новости в том, что нет ничего более постоянного, чем временное
Logan
Хорошие новости в том, что все временно:)
или это плохие новости? Ведь все временно.
Вопрос философский
Logan
https://movingfulcrum.com/horrors-of-using-azure-kubernetes-service-in-production/
майкрософт умеет в облака, да уж
Sergey
или это плохие новости? Ведь все временно.
Вопрос философский
тогда у меня для тебя плохие новости, ты тоже временный)
Logan
я не дочитал даже до середины, а у меня болит лицо
Sergey
;)
 Dmitrii
ls
Sergey
🙄
 Alexey
Всем привет !
Есть вопрос один - трэфик в качестве ингресс контроллера, бэкенд с SSL (самоподписанный). Ни как не получается запустить, то есть трэфик его цепляет, но получаю 500 при запросе. Есть большое подозрение что трэфик цепляет его по http а не по https. Так как в ентрипоинтах трэфика мой бэкенд на http (по идее должен быть https). Вопрос как быть если insecureSkipVerify = true не помогает (