сравните как задизайнены апи настоящих тенанси систем хоть того же прости господи опенстека и как апи куба. Я в неймспейсах держу разные экземпляры окружений одного типа, например разные бранчи в дев кластере или разные задачи раскатанные для qa на регресс
Ага, вот я что-то вроде этого не хочу.
Ещё немного тупой наверное вопрос. А это норм что ingress controller требует для себя отдельного неймспейса и работает с сервисами всех неймспейсов сразу? Или у меня просто руки из жопы?
 Andrey


 Stas
Ага, вот я что-то вроде этого не хочу.
Ещё немного тупой наверное вопрос. А это норм что ingress controller требует для себя отдельного неймспейса и работает с сервисами всех неймспейсов сразу? Или у меня просто руки из жопы?
зависит от того, что вы из куба делаете. Если шаред хостинг для приложений, то гаверное нет)
Andrey
зависит от того, что вы из куба делаете. Если шаред хостинг для приложений, то гаверное нет)
Не, у меня как раз 1 проект с микросервисами и неймспейсы хорошо бы легли как отдельные окружения.
Но я деплоил по доке с гитхаба, там была строка с некими “mandatory command”. Благодаря которым создаётся неймспейс, контроллер, дефолтный сервис и сервис nginx
Andrey
И он кароч судя по всему читает ингрессы из всех неймспейсов
Andrey
https://github.com/kubernetes/ingress-nginx/blob/master/docs/deploy/index.md
Вот по этой доке.
Stas
короче это нормально для такого кейса
 Дмитрий
Доброе утро )
 Alexey
И он кароч судя по всему читает ингрессы из всех неймспейсов
Ну как-бы ингресс-контроллер может быть только один на хост. Потому что он занимает порт хоста. А то что он может читать все неймспейсы - это разрешается через rbac. А вот уже сами правила ингресс создаёшь в неймспейсах нужных, причём и сервисы и секреты должны быть в этом же неймспейсе
 Alexey
Ребят, посоветуйте туториал установки k8s с нуля (scratch). Хочется в кишочках разобраться.
в представленной доке от куберов все свалено в кучу https://kubernetes.io/docs/setup/scratch/ и плохо понимаемо . Может кто заморочился да статейку сваял ?
 Pavel
https://habr.com/post/342232/
 Mikhail [azalio]
Ребят, посоветуйте туториал установки k8s с нуля (scratch). Хочется в кишочках разобраться.
в представленной доке от куберов все свалено в кучу https://kubernetes.io/docs/setup/scratch/ и плохо понимаемо . Может кто заморочился да статейку сваял ?
https://github.com/kelseyhightower/kubernetes-the-hard-way/tree/master/docs
 Anton
Ребят, посоветуйте туториал установки k8s с нуля (scratch). Хочется в кишочках разобраться.
в представленной доке от куберов все свалено в кучу https://kubernetes.io/docs/setup/scratch/ и плохо понимаемо . Может кто заморочился да статейку сваял ?
http://github.com/kinvolk/kubernetes-the-hard-way-vagrant — это если не охота связываться с gce. Но в кеслевский поглядывать тоже надо.
Anonymous
https://docs.containerum.com/kubernetes/installation/
 Sergey
https://github.com/kelseyhightower/kubernetes-the-hard-way/tree/master/docs
вопрос, это старая дока, или на 1.11 переписанная? если старая, то она уже бесполезна
 Andor
прям-таки "бесполезна"?
Mikhail [azalio]
Alexey
https://github.com/kelseyhightower/kubernetes-the-hard-way/tree/master/docs
Спасибо большое ! Всем
Sergey
Чем бесполезная?
ну а смысл хард вей старый ковырять, а потом через новые грабли проходить опять
Andor
какие новые грабли?
Mikhail [azalio]
Anton
1.10.2 там последняя версия, я думаю, вполне актуально
Mikhail [azalio]
Какие черезвыяайно новые концепции в 11?
Mikhail [azalio]
Что все, дока версии 10 не подходит.
Andor
наверное аписервер стал по-другому запускаться
Andor
или етцд
Sergey
https://github.com/kubernetes/kubernetes/blob/master/CHANGELOG-1.11.md
Andor
так чем бесполезна-то?
Sergey
скажем так менее полезна, чем последняя
потом опять перековыривать
у меня вон до сих пор 1.10 стоит
ща все на новый лад переписывать, там кор-днсы всякие
Andor
что "перековыривать"-то?
Andor
у нас ваще 1.8
Mikhail [azalio]
скажем так менее полезна, чем последняя
потом опять перековыривать
у меня вон до сих пор 1.10 стоит
ща все на новый лад переписывать, там кор-днсы всякие
Так обратную совместимость с обычным kube-dns сломали?
Anton
я так понял, человек хочется разобраться в архитектуре, в целом, а не продакшн накатить. Даже если в 1.11 придется что-то доперековырять, это будет еще полезнее, если цель — разобраться.
Alexey
Спасибо.
Alexey
Есть непонятка. Вот если взять статью на хабре, как то уж больно закручено, авторизация SSL + ключи + пароли, не слишком перемудрили,если в большинстве кейсов SSL вполне хватает (если CA свой ествественно)
Alexey
Сильно не пинайте, пока на уровне «вникаю». Потому могу и глупость спросить
 Alexander
Всем привет. Подскажите пожалуйста
У меня есть StatefulSet c подом, который состоит из 2х контейнеров с шарены вольюмом
https://kubernetes.io/docs/tasks/access-application-cluster/communicate-containers-same-pod-shared-volume/
Если обновляется один из 2х контейнеров - куб завершает оба контейнера и снова поднимает их
Можно сделать так, чтобы куб не завершал контейнер, который не обновляется?
 Denis
Всем привет! Поделитесь своими кейсам, какими инструментами вы пользуетесь для создание баз данных в кластере? К примеру есть задача создать 20 пользователей для mongodb. Я запускаю в кластере контейнер с ansible и там включается таск, который создает все необходимое окружение. Как по мне это кажется очень костыльно, может есть другие решения?
 Igor
у нас внутри кластера есть db-provisioner
Igor
он ждёт объектов типа kind: Database
Igor
и на них идёт и создаёт юзера/бд, и записывает их в секрет
Igor
своё
Alexey
и на них идёт и создаёт юзера/бд, и записывает их в секрет
развертка кластера master-slave ? Или только database+user+pass в существуюшей СУБД ?
Igor
только db+user. сами бд вообще в RDS :)
Igor
(для пг. для монго какой-то там гд-ето кластер)
Igor
угу. слушаешь деплой
Alexey
Блин, а аналога типа trove нету ? что бы пускать базы с репликами и прочим.
Igor
хз. мы крутили в своё время сами сервера в кубе, но было как-то нестабильно
Alexey
хз. мы крутили в своё время сами сервера в кубе, но было как-то нестабильно
а мне стабильно и не надо. Мне дев. среды собирать
 Myron
Привет всем, есть кто к кому можно задать пару вопросов тут или в ЛС по кубу?😅
 Artyom
Прям сюда спрашивай
Andor
Смешной вопрос
Andor
Это чят не для поиска знакомств вроде
Myron
Ну вопрос банальный но, я только начал изучать куб, и столкнулся с проблемой проброса с локального сервера порта и айпишки для kubernetes/dashboard
Myron
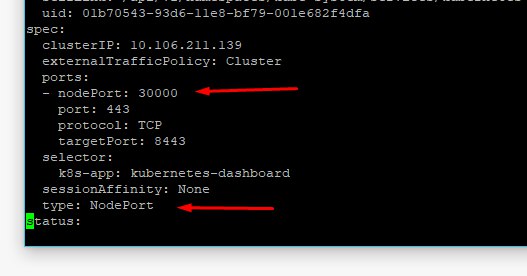
нод порт выставил командой kubectl -n kube-system edit service kubernetes-dashboard
Artyom
Этой командой ты сервис отредактировал
Artyom
Интереснее то, что ты туда написал
Myron
 Myron
т.е. curl с сервера видит сайт, а с робочего пк зайти немогу😅
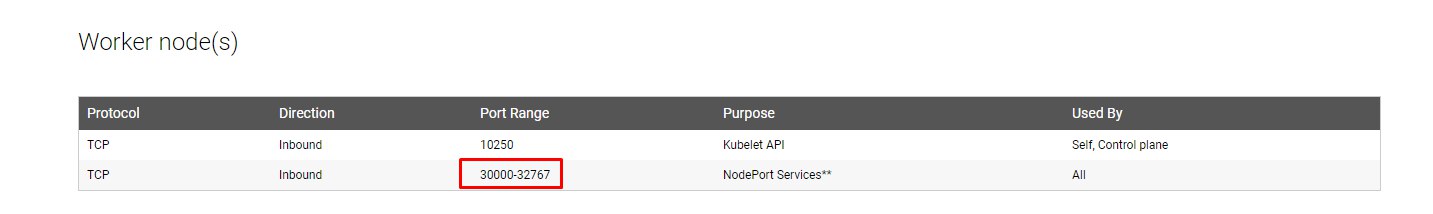
 Etki
30000 точно в разрешенном диапазоне?
Myron
немного непонял вопроса
Myron
 Myron
если верить этому то да
Myron
Этому дешбоарду нужен https?
Sergey
https://адрес:30000
а потом онг скажет что серт невалидный
потом токен заводите и вуаля
Myron
https://адрес:30000
а потом онг скажет что серт невалидный
потом токен заводите и вуаля
а есть возможность только для него сделать https, под локальную IP без домена?
Sergey
а есть возможность только для него сделать https, под локальную IP без домена?
в каком смысле только для него?
всмысле вы хотите по локальному адресу заходить?
тада надо в сторону kube-proxy ковырять, я не помню уже
Myron
Да по локалке надо доступится
 Alexander
Почему кубер может говорить ErrImagePull, хотя имейдж точно есть?
 Kyrylo
 Ivan
Почему кубер может говорить ErrImagePull, хотя имейдж точно есть?
доступа до реджестри может не быть
Ivan
Политика ifnotpresent
и ? как это противоречит ) попробуй локально с ноды сделать docker pull nginx