 Ivan


Для этого файерволы есть
 Sergei
Потому что тогда к монге будут иметь доступ все, кто захочет.
гуглите в сторону NetworkPolicy
 Dmytro
ну и в догонку - логин и пароль в монге юзать религия не позволяет?
Anonymous
ну и в догонку - логин и пароль в монге юзать религия не позволяет?
Логин и пароль естественно используются, однако тупой перебор никто не отменял.
Dmytro
как уже писали, само собой на самой ноде нужен фаерволл. Если кластер мультитенант то еще нужны network policies чтобы разрешить траффик внутри кластера к этому поду только определенным подам - см. calico и другие решения
 Pavel G
Коллеги) когда в кластере появляется новая более быстрая приватная сеть, естб способ не создавая заного кластер переключить внутреннюю коммуникацию туда?
Pavel G
поясни
поднял кластер, он использует 1G внешние порты) а внутреннюю сеть не запустил) (тупняк мой )
Его без создания заного можно на переключить на другой интерфейс/порт?:)
 Михаил
у тебя сеть на чем? фланель?
Михаил
через что сетапил вообще?)
Михаил
тебе надо сменить адреса на которых слушают сервисы
Михаил
а вообще срать
сделай костыль - пропиши статические маршруты)
Pavel G
хм.. спасибо за наводку )
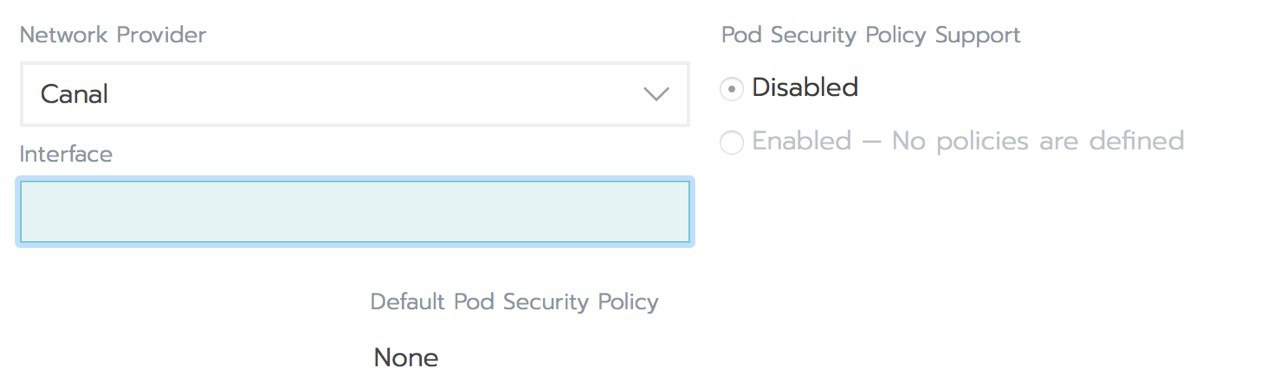
там можно задать интерфейс..завтра попробую
если все сломается - значит карма такая)
Михаил
оно тебя ударит по яйцам
Михаил
но потом
Михаил
Pavel G
 Михаил
а через что сетапишь хоть?
Pavel G
rancher ) победил глюк инсталера его)
стараюсь все в гуе, что не делается в гуе - дальше чартами и kubectl мелочи)
но так чтобы в гуй приехало
Pavel G
2.0 который
Pavel G
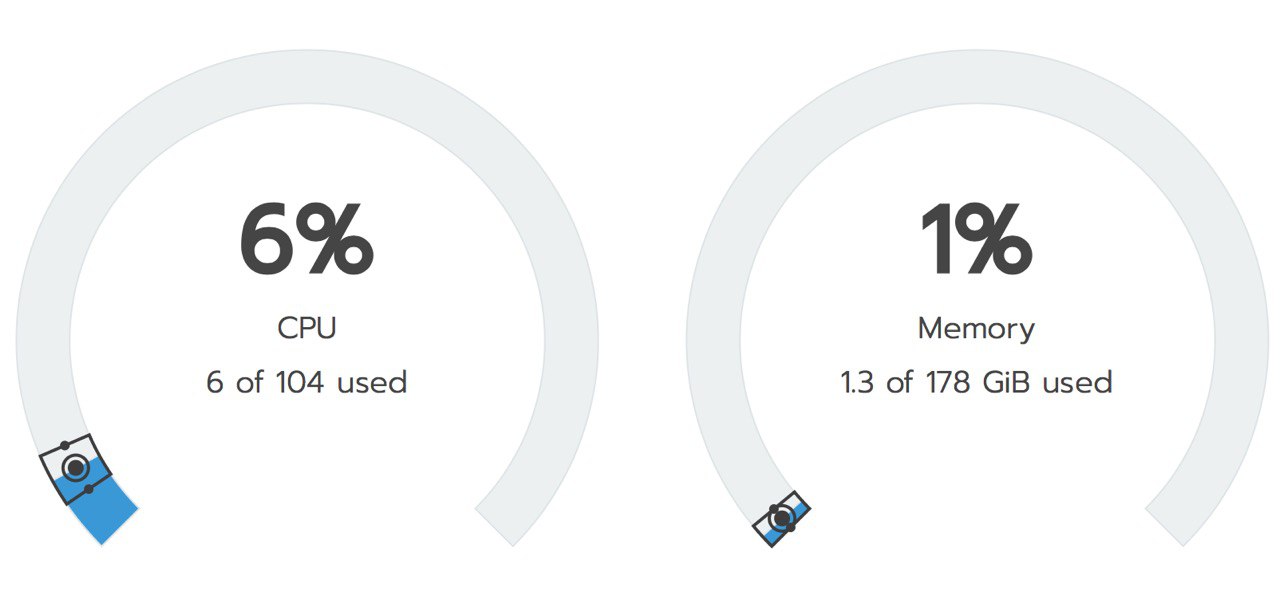 Pavel G
 Михаил
есть для куба красивый дашборд
 Andrey
а в чем боль ?
Pavel G
сегодня 2 часа с прометеем воевал.
а после того как поднял - пошел и подключил к signalFX кластера
Andrey
поломанный prometheus-operator ? это да, надо разбираться и фиксировать совместимые версии
Pavel G
а он в гуе не дает таргеты добавлять и внешние хосты
Михаил
а он в гуе не дает таргеты добавлять и внешние хосты
добро пожаловать в 2018 год
гуй только для отображения информации)
Михаил
остальное в коде
Andrey
да, он на service discovery ориентируется, не должны люди руками каждый инстанс добавлять.
Михаил
да, но нет
Pavel G
да, он на service discovery ориентируется, не должны люди руками каждый инстанс добавлять.
не хочу идти к сетевым девопсам и просить их прикручивать discovery на роутеры разбросанные по интернету)
Михаил
не хочу идти к сетевым девопсам и просить их прикручивать discovery на роутеры разбросанные по интернету)
роутеры отлично мониторятся через snmp_exporter
Andrey
не хочу идти к сетевым девопсам и просить их прикручивать discovery на роутеры разбросанные по интернету)
тогда может пусть сервисы при старте стукнутся в определенный домен и мы их запишем в конфиг ?
Pavel G
хм) сервисы?
Pavel G
cisco? microtic?
 Mikhail
не хочу идти к сетевым девопсам и просить их прикручивать discovery на роутеры разбросанные по интернету)
Сетевые девопсы? Это кто такие?
Andrey
cisco? microtic?
ну если роутеры взаимосвязанны, можно поллить snmp таблицы связности
т.е. у вас там наверняка бекбон на ospf, забирая эти данные можно написать свой дискавери)
но я вроде как уже говорил что для железа я сам рекомендую zabbix) слишком много нароботок там сделано за последние 10 лет
 🆈🅰🆁🅾🆂🅻🅰🆅
Блин, ну начитался вашей писанины за ночь, голова распухла от того сколько еще надо изучить
 Denis
Всем привет! Есть джоба с параметром backoffLimit : 3
Насколько понимаю, она должна ограничивать количевство перезапусков джобы?
Anton
еще политика рестартов есть для job, эти два параметра влияют на перезапуск
Anton
вообще limit помоему это число попыток. тоесть 3 запуска максимум
Denis
вообще limit помоему это число попыток. тоесть 3 запуска максимум
Читаю сейчас доку по k8s по джобам, и лимитов, кроме backoffLimit не увидел.
Anton
о нем и речь
Denis
вообще limit помоему это число попыток. тоесть 3 запуска максимум
Проблема в том что есть джоба которая фэйлится специально при помощи exit 1
В итоге она перезапускается бесконечно
Anton
попробуй restart policy never
Anton
ну или джобу переосмыслить нужно
Anton
попробовать легко на busybox с cmd
Denis
попробуй restart policy never
Пробоволи. В Never бесконечно перезапускается джоба. Ладно будем переосмысливать)
 Alexander
Ребят подскажите логику. У меня сейчас запускается плейбук и спомощью модуля к8с разворачивает приложение. Как правильно на удаленный сервер где исполняется kubectl , прокидывать ключи?
Alexander
Пока в голове мысль хранить на мастере ансибла в анс-вульт содержание клбчей, потом на конечном хосте из этих секретов создать файлы ключей, а после исполнения удалить... но почти уверен что эта схема так себе
 Vadim
Ребят подскажите логику. У меня сейчас запускается плейбук и спомощью модуля к8с разворачивает приложение. Как правильно на удаленный сервер где исполняется kubectl , прокидывать ключи?
ложить ключ в /tmp и удалять handler'ом в конце плейбука?
Juriy
сам знаешь какой там треш начнется, тут заббикс уже упоминался))
Что за церковь метрик, уже не первый раз слышу, дайте линк. Там наверное за забикс можно спрлсить. :)))))
 Denis
metrics_ru
Mikhail
Что за церковь метрик, уже не первый раз слышу, дайте линк. Там наверное за забикс можно спрлсить. :)))))
В церкви метрик только и разговоров, что о забиксе
 Vladimir
Что за церковь метрик, уже не первый раз слышу, дайте линк. Там наверное за забикс можно спрлсить. :)))))
там за заббикс можно, но только один раз
 𝚔𝚟𝚊𝚙𝚜
при включенной дедупликации zfs все хэши в памяти держит
 Andrey
Котоны, кто нибудь пробовал только containerd использовать в кубе?
 Валентин
Я использую в тестовом кластере. Работает
Andrey
Были ли уже сложности с ним?
Валентин
Нет, все ок. Он к спекам где-то относится более четко и это даже хорошо. Например nexus-oss HEAD запрос игнорит, хочет GET, а по спецификации HEAD только и containerd его и шлет регистри. Это вот единственное, что я заметил, но следование спекам мне нравится больше, чем "да и так работает и ладно"
Andrey
А образы также через тулзу собирать?
Михаил
при этом сохранить raidz и возможность снапшотов например
я так и не понял как ты zfs в куб подаешь
через nfs?