 Артур


надо - устанвленные пакеты идеинтичны что на мастере что на нодах. Просто мастер инициирует кластер, а ноды джойнятся к нему.
 Sergey
што
 🆈🅰🆁🅾🆂🅻🅰🆅
понял, спасибо
 Andor
Andor
Аписервер может быть снаружи
Andor
А может быть в кубере
🆈🅰🆁🅾🆂🅻🅰🆅
У меня все в локалке
 Juriy
 🆈🅰🆁🅾🆂🅻🅰🆅
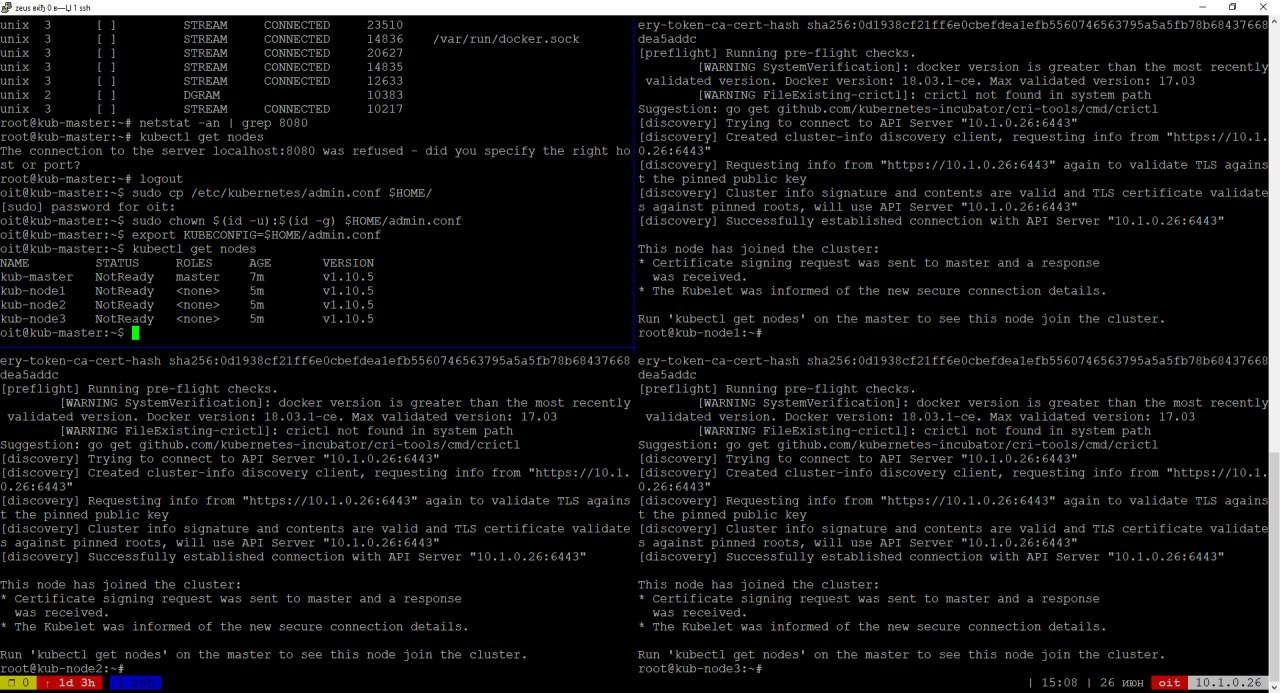
Походу я не так запустил Кубера, ругается цук -
root@kub-master:~# kubectl get nodes
The connection to the server localhost:8080 was refused - did you specify the right
🆈🅰🆁🅾🆂🅻🅰🆅
видимо не из под рута надо было
Andor
Порт от не-рута будет точно так же закрыт
🆈🅰🆁🅾🆂🅻🅰🆅
точняк, заработало все
🆈🅰🆁🅾🆂🅻🅰🆅
 Denis
Всем привет! кто нибуть юзал terraform для создания в k8s секретов? Пробрасываю креденшелы для registry gitlab-ci, а они не работаю
Denis
Что это ?
На хабре была хорошая статья про этот инструмент. Для деплоя кластера k8s инструмент
🆈🅰🆁🅾🆂🅻🅰🆅
Мне надо самому насетапиться так чтоб я с закрытыми глазами сетапился потом
🆈🅰🆁🅾🆂🅻🅰🆅
Потом уже от лени можно ансибла
 Andrey
Это хороший подход.
Andor
Специальный инструмент чтобы ты не знал как кубернетисы запущены и не смог потраблшутить в случае чего
 Mikhail [azalio]
Клево же. Раз и все работает!
🆈🅰🆁🅾🆂🅻🅰🆅
Пишет падла что ноды НотРеди
🆈🅰🆁🅾🆂🅻🅰🆅
Как обычно на видосике все без проблем
🆈🅰🆁🅾🆂🅻🅰🆅
По факту
🆈🅰🆁🅾🆂🅻🅰🆅
С проблемами
Juriy
Мне надо самому насетапиться так чтоб я с закрытыми глазами сетапился потом
Удачи тебе, у тебя в переди много интересного :)
 Roman
А кто-то использовал ipvs - calico на bare metal?
 Алексей
Calico на ipvs есть?
Andrey
kube-proxy имеется в виду, наверное.
Алексей
Я kube-route использую он на ipvs
Алексей
На бареметал
Roman
Ну да, технически kube-router использует ipvs, но сетью заправляет calico.
Алексей
Кинь урл на ds хочу глянуть
Roman
Я kube-route использую он на ipvs
А что используешь для LoadBalancer ? Или как внешние IP попадают внутрь?
Алексей
У себя я calico вообще не видел
Denis
Всем привет, кто нибудь настраивал weave CNI для multimaster? или лучше идти в сторону calico?
Алексей
ExternalIp на сервис
Ну и либо в зависимости отнагрузки
Либо режим маскарадинг
Либо тунель
Алексей
Сеть l2
Алексей
А лоадбалансера в том виде в каком он у платных облаков нет
Да и не нужен в общемто
Алексей
lvs и сам не плохо эту роль выполняет
Roman
Странно. Просто я делаю ExternalIP на сервис. Правила в ipvsadm прописываются, а у себя делаю статик роут на сервере где находится сервис, то к контейнеру достучатся не могу. На внешний интерфейс трафик попадает, а внутри не роутится.
Алексей
Режим в ipvs какой?
Denis
Подскажите плез, как в наймспейс пробросить секрет?
Sergey
Подскажите плез, как в наймспейс пробросить секрет?
https://kubernetes.io/docs/tasks/inject-data-application/distribute-credentials-secure/ в сам неймспейс наврядли
Алексей
Ipvsadm -L -n
Roman
Ipvsadm -L -n
Prot LocalAddress:Port Scheduler Flags
-> RemoteAddress:Port Forward Weight ActiveConn InActConn
TCP 78.27.200.8:80 rr
-> 10.0.32.71:80 Masq 1 0 0
Алексей
Masq
Алексей
Маскарадинг
Denis
https://kubernetes.io/docs/tasks/inject-data-application/distribute-credentials-secure/ в сам неймспейс наврядли
Теоритически если у меня секрет и deployment находится в одном неймспейсе, то этот деплоймент его может же юзать.
Алексей
Ip addr покажи
Sergey
Denis
а практически?)
Практически не видит)) Но есть подорения что я что-то недопонимаю) Я думал что если секрет и под находятся в одном намспейсе, то все должно быть ок
Roman
Ip addr покажи
5: enp8s0f1: <BROADCAST,MULTICAST,UP,LOWER_UP> mtu 1500 qdisc mq state UP group default qlen 1000
link/ether 00:1b:21:8d:6f:01 brd ff:ff:ff:ff:ff:ff
inet 172.31.0.3/28 brd 172.31.0.15 scope global enp8s0f1
valid_lft forever preferred_lft forever
6: docker0: <NO-CARRIER,BROADCAST,MULTICAST,UP> mtu 1500 qdisc noqueue state DOWN group default
link/ether 02:42:8c:28:3f:39 brd ff:ff:ff:ff:ff:ff
inet 172.17.0.1/16 scope global docker0
valid_lft forever preferred_lft forever
7: dummy0: <BROADCAST,NOARP> mtu 1500 qdisc noop state DOWN group default qlen 1000
link/ether 06:7b:4e:94:75:91 brd ff:ff:ff:ff:ff:ff
8: kube-ipvs0: <BROADCAST,NOARP> mtu 1500 qdisc noop state DOWN group default
link/ether 9a:fb:df:64:b1:86 brd ff:ff:ff:ff:ff:ff
inet 192.168.0.3/32 brd 192.168.0.3 scope global kube-ipvs0
valid_lft forever preferred_lft forever
9: calib5d454112b2@if3: <BROADCAST,MULTICAST,UP,LOWER_UP> mtu 1500 qdisc noqueue state UP group default
link/ether ee:ee:ee:ee:ee:ee brd ff:ff:ff:ff:ff:ff link-netnsid 0
inet6 fe80::ecee:eeff:feee:eeee/64 scope link
valid_lft forever preferred_lft forever
10: tunl0@NONE: <NOARP,UP,LOWER_UP> mtu 1440 qdisc noqueue state UNKNOWN group default qlen 1
link/ipip 0.0.0.0 brd 0.0.0.0
inet 10.0.146.192/32 scope global tunl0
valid_lft forever preferred_lft forever
Sergey
Roman
Мой внешний IP 172.31.0.3, я на него делаю статик-роут 78.27.200.8->172.31.0.3
Если kube-proxy работает с iptables, то трафик попадает внутрь. А вот с ipvs не получается.
Алексей
пока нет
2 мастера и 4 ноды
 𝚔𝚟𝚊𝚙𝚜
service-proxy используете?
Алексей
Роман, покажи поды в kube-system
и кинь ссылку на daemon-set сети
Алексей
сеть у тебя l2 или l3?
Алексей
нет
Алексей
использую только kube-router
Алексей
в нем свой
𝚔𝚟𝚊𝚙𝚜
ну я и имел ввиду service-proxy от kube-router :)
𝚔𝚟𝚊𝚙𝚜
там два варианта деплоя есть
https://github.com/cloudnativelabs/kube-router/blob/master/docs/kubeadm.md
Алексей
) да, использую, сеть целиком
Алексей
от kube-router
𝚔𝚟𝚊𝚙𝚜
ок, расскажи а как снаружи трафик роутится?
𝚔𝚟𝚊𝚙𝚜
на сервисы
Алексей
деплой у меня отличается от штатного немного
sysctl добавленны чтоб в режиме тунелирования работало + prometheus метрики выведенны
𝚔𝚟𝚊𝚙𝚜
не, я про то как роутится трафик из внешней сети в куб