 Михаил


оно ваще стабильно?
 Eduard
Более чем. Грузил кластерами посгри, редиски, монги
 𝚔𝚟𝚊𝚙𝚜
Я в лабе поигрался и забил пока, в принципе прикольно, но докер много фишек с ходу предоставляет, containerd не умеет json-лог и logrotate например
𝚔𝚟𝚊𝚙𝚜
Кстати в новых версиях docker обещают запилить нормальную поддержку CRI спецом для куба, так что скоро все будет более нативно и с docker engine (я надеюсь)
 Sergey
Дока которую они перевели тоже не новая
Eduard
 Pavel G
вендор локин да, но почему бедное по фичам?
Потому что привязано или к их «странной» когнито или к программатору сервисам внутренним - и то и то вам рано или поздно не понравится
 bebebe
Потому что привязано или к их «странной» когнито или к программатору сервисам внутренним - и то и то вам рано или поздно не понравится
у вас был такой опыт? у них довольно богатая инфра
 Andor
Ого какие люди
Andor
Привет, Кнайт!
 Andrey
у вас был такой опыт? у них довольно богатая инфра
до тех пор пока вам не потребуется больше 10мб прогнать через это их чюдо
https://docs.aws.amazon.com/apigateway/latest/developerguide/limits.html
bebebe
до тех пор пока вам не потребуется больше 10мб прогнать через это их чюдо
https://docs.aws.amazon.com/apigateway/latest/developerguide/limits.html
а зачем гонять такой трафик через api gateway?
Andrey
а зачем гонять такой трафик через api gateway?
ну вот в один момент потребовалось отчетик отгрузить
bebebe
api gateway нужен для lambda функций
 Дмитрий Харитонов
Подскажите, кто использовал ceph для k8s в проде под нормальной нагрузкой? Есть какие-то подводные камни? Что нужно учесть? Или может есть что почитать на эту тему?
Я пока только на стейджинге гонял.
𝚔𝚟𝚊𝚙𝚜
Подскажите, кто использовал ceph для k8s в проде под нормальной нагрузкой? Есть какие-то подводные камни? Что нужно учесть? Или может есть что почитать на эту тему?
Я пока только на стейджинге гонял.
kvaps:
Что вы подразумеваете под нормальной нагрузкой?
𝚔𝚟𝚊𝚙𝚜
типа да
мне нужна нормальная изоляция, но не городить из контейнера целую вм,
нужен легкий сплав докера и вм
Ты кстати virtlet не пробовал?
Eduard
gelf
 Anton
С gelf не случится ерунды типа нельзя запустить контейнеры если удалённый сервер недоступен?
 Евгений
gelf можно по хоть по udp слать
Sergey
Ты кстати virtlet не пробовал?
не, не знаю что такое, хотел попробовать kubevirt(если они как то связаны), подумал да ну нафих, прокмокса пока хватает:)
но в случае coreos может стать хорошим подспорьем как гипервизор который умеет в оркестрацию виртуалками и докерами
Andrey
как узнать какое адресное пространство используется для подов и для сервисов?
Andrey
через kubectl
Anonymous
чё-то там cluster info
Andrey
не, не оно
Andrey
в cluster-info dump куча левой информации, и там похоже нет этого
bebebe
https://www.infoq.com/podcasts/matt-klein-envoy-service-mesh
bebebe
можно фоном включить
Anonymous
kubectl config view ?
Andrey
спасибо за попытку, но нет.
Andor
как узнать какое адресное пространство используется для подов и для сервисов?
оно вроде только при ините кластера задаётся
Andor
можно в етцд посмотреть, полагаю
Andrey
у меня только внешний коннект с кубом через kubectl. доступ в etcd врядли будет, это managed k8s (AKS)
Andrey
у меня задача разрешить доступ для подов во внешний сервис
Andrey
надо понять, какая сетка используется для подов.
Anonymous
я вроде в конфиг вью как раз смотрел
Anonymous
ещё где-то было, ща
Anonymous
в kubeadm-config , но у тебя не kubeadm :/ сорян
Andrey
да не за что извиняться :)
 PsyDebug
через kubectl нельзя никак
𝚔𝚟𝚊𝚙𝚜
ну как вариант у controller-manager подсмотреть
kubectl get pod -n kube-system -l component=kube-controller-manager -o yaml | grep 'cluster-cidr'
𝚔𝚟𝚊𝚙𝚜
или в конфигмапе кубеадма:
kubectl get configmap -n kube-system kubeadm-config -o yaml | grep podSubnet
PsyDebug
оуч, оказывается и правда можно
Andrey
нету у меня такого, это AKS
𝚔𝚟𝚊𝚙𝚜
@gorilych а что за сетка там?
Andrey
да даже не знаю, flannel поди
𝚔𝚟𝚊𝚙𝚜
если flannel то в controller-manager точно должно быть
Andrey
но я уже выяснил подсеть, достал чувака, у которого доступ в портал ажуровский есть
Andrey
osscore01 ~ # kubectl get pod -n kube-system
NAME READY STATUS RESTARTS AGE
addon-http-application-routing-default-http-backend-66c97fqtsql 1/1 Running 0 4d
addon-http-application-routing-external-dns-79c595c9d9-tftw9 1/1 Running 0 4d
addon-http-application-routing-nginx-ingress-controller-64vrz95 0/1 CrashLoopBackOff 1152 4d
azureproxy-79c5db744-vjtrn 1/1 Running 2 4d
heapster-55f855b47-lcpll 2/2 Running 0 4d
kube-dns-v20-7c556f89c5-2z6nf 3/3 Running 0 4d
kube-dns-v20-7c556f89c5-tz7q6 3/3 Running 0 4d
kube-proxy-2jqpk 1/1 Running 0 4d
kube-proxy-mbzqc 1/1 Running 0 4d
kube-proxy-rtdg7 1/1 Running 0 4d
kube-svc-redirect-h5thh 1/1 Running 1 4d
kube-svc-redirect-n5qmz 1/1 Running 1 4d
kube-svc-redirect-xshh7 1/1 Running 1 4d
kubernetes-dashboard-546f987686-vfs6m 1/1 Running 3 4d
omsagent-45qkw 1/1 Running 0 4d
omsagent-jtkns 1/1 Running 1 4d
omsagent-rs-748d558488-vzn7g 1/1 Running 0 4d
omsagent-wwsgz 1/1 Running 0 4d
tiller-deploy-7f8c9d75cf-2t6lx 1/1 Running 0 3d
tunnelfront-6fdc5dc89-5fgkm 1/1 Running 0 4d
𝚔𝚟𝚊𝚙𝚜
видать в другой неймспейс запрятали
 Alexander
Ребята, сейчас мастер работает как нод, как это отключить?
Andrey
возможно, там напрямую сеть ажуровская, потому что оно всё напрямую доступно
𝚔𝚟𝚊𝚙𝚜
kubectl get pod --all-namespaces | grep controller-manager
𝚔𝚟𝚊𝚙𝚜
возможно, там напрямую сеть ажуровская, потому что оно всё напрямую доступно
это возможно, короче, если посмотреть на ноду
kubectl get node <some_node> -o yaml | grep podCIDRи podCIDR не будет пустым, значит этот рейндж выдает controller-manager как раз из cluster-cidr указанный при установке
Andrey
пусто там, да
𝚔𝚟𝚊𝚙𝚜
если этого параметра нет, значит рейндж на ноду и IP для каждого пода выделяется самой сеткой
PsyDebug
Ребята, сейчас мастер работает как нод, как это отключить?
через kubectl taint nodes как-то
Andrey
у ажуровского k8s есть две опции для сети. По умолчанию делается внутренняя сеть для кубера, которая не пересекается с VPC. А ещё есть Advanced Networking, для ублюдочных решений, которые хотят лазить в сеть кубера в обход стандартных способов с nodeIP и LoadBalancer. Вот у меня оно самое
Alexander
чтобы всё норм было
𝚔𝚟𝚊𝚙𝚜
kubectl taint nodes --all node-role.kubernetes.io/master-
𝚔𝚟𝚊𝚙𝚜
kubectl taint nodes <node_name> node-role.kubernetes.io/master="":NoSchedule
 Ильгиз
 Anonymous
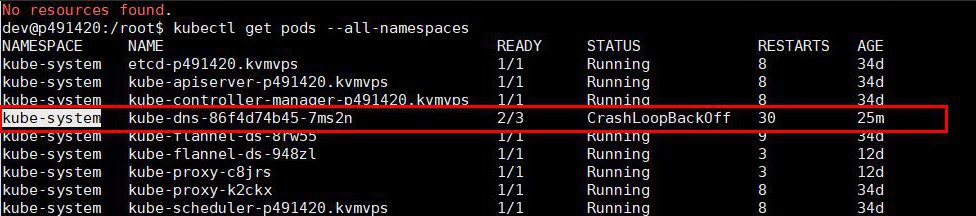
у меня были проблемы, не было времени разбираться в причинах - поставил coreDns
Anonymous
удаление подов приводило лишь к временному лечению
𝚔𝚟𝚊𝚙𝚜
+1
𝚔𝚟𝚊𝚙𝚜
проблема в livenessprobe
Ильгиз
Anonymous
но это не так просто как может показаться на первый взгляд )
Sergey
Коллеги, у кого какие отзывы по поводу Coreos-Clair и как в вашей практике происходит проверка контейнеров для окружений на уязвимости
Vitalii
Коллеги, у кого какие отзывы по поводу Coreos-Clair и как в вашей практике происходит проверка контейнеров для окружений на уязвимости
Он работает. Вот только что делать с его результатами я так и не понял:)
Например в актуальном базовом образе дебиан всегда будут уязвимости на которые еще нет готовых патчей и обновлять нечего.
Можно проверять образ в ci через klar
В vmware/harbor есть радикальная настройка: он не разрешает docker pull образов с уязвимостями