 Sergey


НА
Sergey
давно все уже разжевано
 Oleg
Все причём. Вы делитесь собственным опытом как делаете.
 Anonymous
у меня - непричем. все разруливается приложением. даже гитлаб непричем и хелм
Sergey
что во фразе "лучшие практики" вам непонятно?)
Anonymous
интересно посмотреть, кстати, какие у него бест практики во фланте...
Sergey
довольно годно
Anonymous
@olegsmetanin 29я минута, если что
Sergey
записи трансляции до сих пор нет
Sergey
вчера 30 человек ждали пока включат
Sergey
лол
 Alexander
скоро будет оракл клацж прайват hp клауд прайват и так далее.
Уже были и закрылись, HP же продал свой Helion
 Siarhei
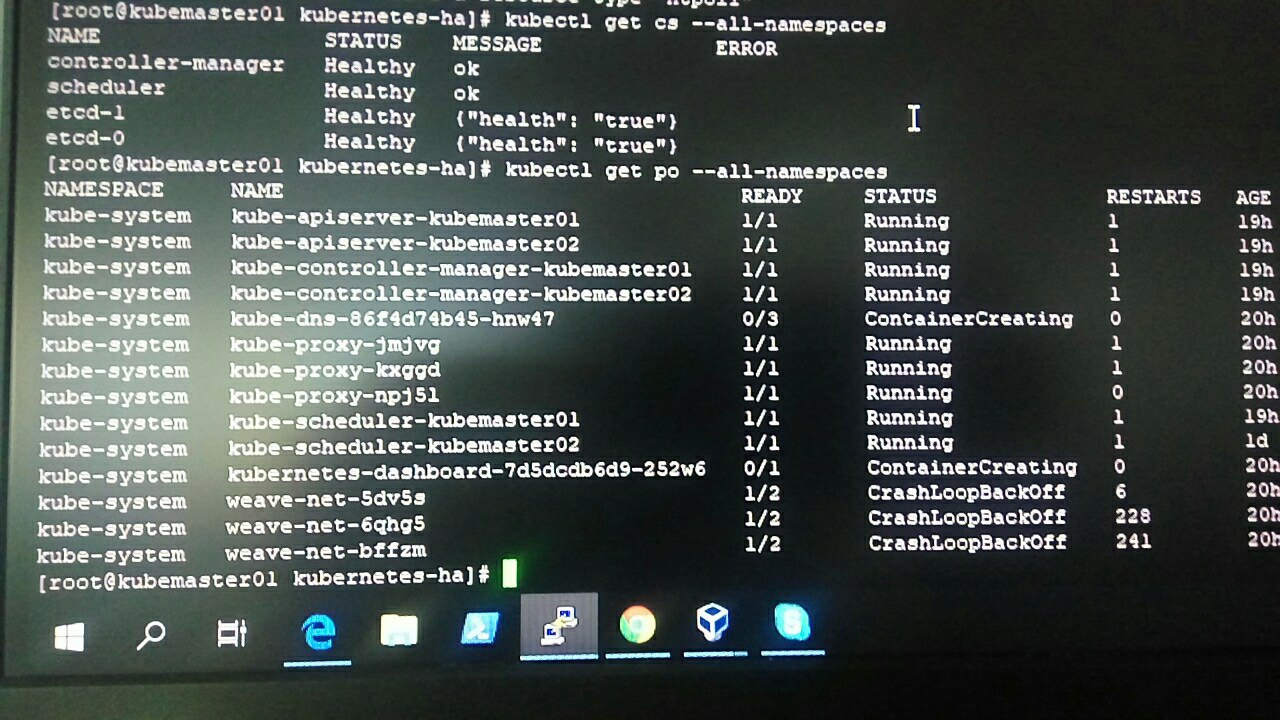
Господа, помогите нубу, поднял кластер из двух етсд, на етцд0 интциализировал kubeadm inint, далее нужнно поднять оверлейную сеть применил ямл фланнела и все сломалось, фланел крашофлуп, днс в состоянии контенер креатед. Ось центос 7, бареметал оба сервака. И что интересное нет интерфейсв flanel x.1, куда смотреть дальше
Siarhei
Иду путем хардофвей, о кубернетксе знаю около 15 дней
Anonymous
там чето для айпитейблс надо прописать ещё вроде - не забыл?
Anonymous
в туториале написано
Siarhei
Все по докам
Anonymous
форвардинг или типо того
Siarhei
Я и так и сяк, и факрвол тушил, и форвардинг прописал
Yu
В команде kubeadm init надо прописать подсеть. Прописывал?
Siarhei
Такточно
Siarhei
Я использовал сонфиг файл, в нем указал подсабнет, аписерверссанс это ностнеймы и ип етсд кластера, указаны етцд ендпоинты, токен и ттлтокен
Siarhei
Извините с телефона пишу, оч мелкая клавиатура
Yu
Попробуй только с одним etcd
Siarhei
Ок, но задача поднять HAcluster
Yu
А без HA уже пробовал там же поднимать? Может и без HA не взлетит?
Если взлетит, то дело в etcd кластере.
 Oleg
Господа, помогите нубу, поднял кластер из двух етсд, на етцд0 интциализировал kubeadm inint, далее нужнно поднять оверлейную сеть применил ямл фланнела и все сломалось, фланел крашофлуп, днс в состоянии контенер креатед. Ось центос 7, бареметал оба сервака. И что интересное нет интерфейсв flanel x.1, куда смотреть дальше
Ставил по хард вей, не помню там kubeadm.
Oleg
Мб я отстал, пол года назад было.
 Mikhail [azalio]
Это будет номер :)
Siarhei
По доке на kubernetes.io делаю
Siarhei
Там заводим етсд и далее kubeadm init, и затем уже kubectl
Mikhail [azalio]
Господа, помогите нубу, поднял кластер из двух етсд, на етцд0 интциализировал kubeadm inint, далее нужнно поднять оверлейную сеть применил ямл фланнела и все сломалось, фланел крашофлуп, днс в состоянии контенер креатед. Ось центос 7, бареметал оба сервака. И что интересное нет интерфейсв flanel x.1, куда смотреть дальше
В логи апи сервера для начала думаю.
Siarhei
 Siarhei
Все три пода не могут постучаться в кластерип:6443 и получить пиров
Siarhei
Пишут i/o timeuot https://10.96.0.1:443/api/v1
Mikhail [azalio]
зайдите на ноду где они запущены, посмотрите в iptables
Mikhail [azalio]
найдите правила про кластерIP
Mikhail [azalio]
проверьте что разрешен форвардинг
Duke66
Пишут i/o timeuot https://10.96.0.1:443/api/v1
ну а еше можно не серый адрес апи указать в конфиге wave. (через переменную можно передать в генератор конфига)
Vadim
добавь третью ноду
 Stas
Уже были и закрылись, HP же продал свой Helion
хелион это был говностэк очередной, там куба не было
Siarhei
Господа подскажите как можно удалить всю информацию о кластере , она по идее храниься в етцд, т.е.. чистим все запуленые докеробраза, затем киляем етцд, , но при повторной установке етцд и кубеадм инит, он сразу ыыдает мне все теже поды и ноды
Siarhei
Или проще систему переустановить на машине???
Siarhei
Я похоже нашурудил в папке /var/libs/docker/overlay2 ручкаме и потому балбес
Anonymous
kubeadm'ом ставил?
 Михаил
Anonymous
там есть reset команда
Siarhei
И они все нот реди
 Dmitry
ребят, всем привет. А можно как-то законными методами добавить кастомные иптаблесовые правила?
Dmitry
чтобы кубик после ребута их не сбрасывал
 bebebe
Делал, всеравно после инициализации подтягивает. Все ноды сразу
загляните сюда
https://github.com/kubernetes-incubator/kubespray/blob/c70c44b07be9ebfa23abe0bc3d65b8fa172e9c54/roles/reset/tasks/main.yml
bebebe
можно посмотрет как ресетится k8s кластер
Dmitry
а то такое ощущение, что он во время установки закешил имевшиеся правила
Dmitry
и поверх них только ставит свои
Dmitry
а если отдельно лазить лапами в иптаблес, то он всё сбрасывает(
 Harry
какой информативности не хватило в докладе?
В этом нет ничего плохого. Сам доклад понравился. Просто не нашли в нем что-то, что можем применить у себя.
Михаил
В этом нет ничего плохого. Сам доклад понравился. Просто не нашли в нем что-то, что можем применить у себя.
не, вопрос именно в том и был
что хотелось бы услушать)
Anonymous
а если отдельно лазить лапами в иптаблес, то он всё сбрасывает(
это не кубик сбрасывает наверное, а ОС
Dmitry
чтоб поднимались
Dmitry
а он после ребута перенакатывает на те, что было сразу после установки куба
Anonymous
кубик обычно перед твоими кастомными вставляет свои
Anonymous
ты свои точно накатываешь после ребута? их мало просто сохранить
bebebe
у меня почему-то iptables не сохраняются для правил minikube/Nodeport (v0.28.0 драйвер докер) между ребутами машины
 Andor
"кубик"
Dmitry
конкретная проблема в том, что перед инсталляцией забыли открыть инпуты между нодами
Dmitry
чтобы они друг друга видели
Dmitry
кэ эз кэдэе
Dmitry
нагуглил про нетворкполиси, но он вроде как не такими вопросами занимается
Anonymous
ты свои точно накатываешь после ребута? их мало просто сохранить
Anonymous
под "своими" я подразумеваю "инпуты между нодами"
Dmitry
ты свои точно накатываешь после ребута? их мало просто сохранить
вот не, отдельно пока скриптокостыль не заводил где-нибудь в рц
Dmitry
подумал, что правильнее, возможно, через куб сделать это
Harry
не, вопрос именно в том и был
что хотелось бы услушать)
Волшебных юзкейсов которые подходят всем )
Я понимаю, что это едва реально.