Он не становится сложней, у него становится больше возможностей, но старые не становятся сложней от этого
Вся система становится сложнее в изучении и эксплуатации.
 Dmitrii


 Dmitry
Только если попытаться изучать и использовать все возможности, а это дело вкуса. Сколько из большинства работавших с Linux меняли систему инициализации со стандартной на альтернативную (например, на Ubuntu 14.04 или CentOS 6 ставить systemd на проде)?
Dmitrii
Это и есть вопрос сложности эксплуатации
Dmitry
Так приходилось менять систему инициализации? Ведь можно было, а надо было ли это кому-то? А личные автомобили тюнинговали и дрифтовали? Возможности не значат обязанности.
Dmitry
Помнится из PlayStation собирали кластер для научных исследований, но это никак не повлияло на сложность эксплуатации у геймеров. Они даже и не знали что так можно, просто
 Eduard
!спам
Dm
/report
Juriy
/report
Juriy
/report
 Dmitri
/report
Aleksey
/report
 Денис
/report
Lex
/report
 Алексей
/report
Anonymous
/report
Anton
@rossmohax, взываю к тебе :)
он же покинул чат, потому что тут одни и те же вопросы про установку кластера =)
Lex
А какие быть должны?
Anton
ну как бэ народ всегда так себя вел, бросая вопросы в чаты, форумы и тд
 𝚔𝚟𝚊𝚙𝚜
 Anton
то что можно было прочесть самостоятельно
Valery
Вопрос знатокам: есть Гугл Клауд енжин.там кубернетес. В качестве persisten хранилищей nfs-class. Затык в том что эластик и mysql не работают, насколько понял что-то с эксклюзивной блокировкой файлов не так в нфс хранилищах. Кто как монтирует папки с бд и индексами эластика?
 Sergey
Ребят, кто работал с kubevirt? Гляжу доки, никак не найду золотую фразочку "Production ready". Можно юзать или еще сырое?
 Andor
найди хоть один проект который production ready и связан с кубером :)
Sergey
найди хоть один проект который production ready и связан с кубером :)
kata-containers) которая релизнулась 24 мая
Sergey
не, кубер то все вертят
Andor
не то где хипстерами^Wразработчиками заявляется production-ready, а на самом деле
Sergey
вопрос в том насколько оркестрация виртуалками "не опасна"
Sergey
шобы можно было со спокойной совестью переезжать
Sergey
не то где хипстерами^Wразработчиками заявляется production-ready, а на самом деле
а кому тогда верить если не официальным разработчикам)
Andor
своему опыту
 Denis
люди спасайте ) обновил кластер с 1.9.6 до 10.2 и все пошло по пиз*** .
calico-node - Back-off restarting failed container
kube-dns - Failed create pod sandbox: rpc error: code = Unknown desc = NetworkPlugin cni failed to set up pod "kube-dns-86f7b655c-ktdrp_kube-system" network: The given pool (10.30.0.0/16) does not exist
Denis
кибаны и флуетд тоже отвалились
 Lucky SB
Столкнулся с интересными проблемами в кубе.
На двух разных версиях и кластерах.
1.8.1 и 1.9.5
Выглядит так, как будто API-сервер куба перестает обновлять в своем кеше информацию о сущностях куба, (ну или не получает информацию о вновь созданных)
В кластере у меня три мастера, на каждом запущен
hyperkube apiserver
и etcd-кластер из трех узлов
Пример 1: Создаю role, rolebinding для доступа kubectl юзера с сертификатом.
Пробую подключится через apiserver на мастер1 - говорит, что доступ запрещен.
Пробую подключится через мастер2 - пускает без проблем.
Помогает убийство процесса apiserver на master-1 через kill -9
Пример-2:
создаю storage class, и statefullset c pvc, ничего не работает, в логах - ругань на то, что нету соответсвующего Storage class,
Убиваю apiserver - и сторадж класс появляется, PV создаются, sts деплоится
Из подозрительного:
в /var/log/containers/kube-apiserver..... на тех apiserver, которые приходилось убивать
есть записи
watch chan error: etcdserver: mvcc: required revision has been compacted
c помощью команды
kubectl delete pod kube-apiserver-master-1
под не убивался. рисовало, что оно стартовало заново, но если посмотреть docker ps - то было видно, что контейнер работает уже пару недель.
поэтому приходилось kill -9 делать
Pavel
а кол-во подов на ноде близко к 100?
Lucky SB
@SysOfM нет. всего 72 пода на трех рабочих узлах
Lucky SB
и нагрузки нету.
 Silver 👻
Andor
да
Andor
https://kubernetes.io/docs/admin/cluster-large/
 Etki
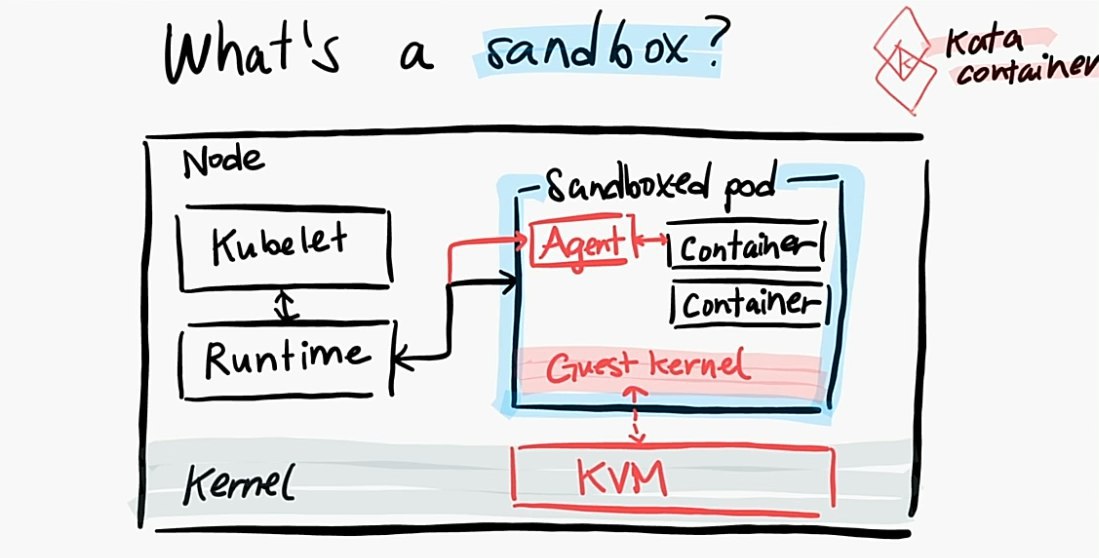
вопрос в том насколько оркестрация виртуалками "не опасна"
kata - это просто прослойка к уже не первый день существующим гипервизорам
Sergey
kata - это просто прослойка к уже не первый день существующим гипервизорам
это то понятно, там просто guestkernel в под добавляется, получается изолированная песочница, которую они зовут VM
Sergey
 Etki
Etki
хм, так, пошел читать
Sergey
кого:)
Etki
доку по кате
Sergey
там смотри, гитхаб запутанный
установку грят на докер
а хауту containerd
 Anton
Ребят, как сделать www to non-www ingress nginx?
Что-то nginx.ingress.kubernetes.io/from-to-www-redirect: true не помог
Lucky SB
ingress контроллер у тебя какой ?
Anton
nginx
Lucky SB
Кубовский или от nginxinc ?
Anton
От Kubernetes
CrusaderX
Так а что конкретно не работает? tls есть? Дамп конфига нгингса смотрел?
Lucky SB
а сам ингресс покажи.
Anton
tls есть
Lucky SB
apiVersion: extensions/v1beta1
kind: Ingress
metadata:
name: foo-https-ingress
annotations:
kubernetes.io/ingress.class: "nginx"
nginx.ingress.kubernetes.io/from-to-www-redirect: "true"
CrusaderX
Так и серт покрывает foo.com и www.foo.com?
Lucky SB
!!! attention If at some point a new Ingress is created with a host equal to one of the options (like domain.com) the annotation will be omitted.
Anton
{
"kind": "Ingress",
"apiVersion": "extensions/v1beta1",
"metadata": {
"name": "production",
"namespace": "default",
"selfLink": "/apis/extensions/v1beta1/namespaces/default/ingresses/production",
"uid": "e17e0abb-6276-11e8-ad62-02d723ae582a",
"resourceVersion": "1920188",
"generation": 4,
"creationTimestamp": "2018-05-28T12:58:56Z",
"annotations": {
"nginx.ingress.kubernetes.io/from-to-www-redirect": "true"
}
},
"spec": {
"tls": [
{
"hosts": [
"example.com"
],
"secretName": "green-ipa-certs"
},
{
"hosts": [
"qwe.example.com",
"asd.example.com"
],
"secretName": "wild-ipa-certs"
}
],
"rules": [
{
"host": "example.com",
"http": {
"paths": [
{
"path": "/",
"backend": {
"serviceName": "web-service",
"servicePort": 80
}
}
]
}
},
{
"host": "qwe.example.com",
"http": {
"paths": [
{
"path": "/",
"backend": {
"serviceName": "qwe-service",
"servicePort": 80
}
}
]
}
},
{
"host": "asd.example.com",
"http": {
"paths": [
{
"path": "/",
"backend": {
"serviceName": "asd-service",
"servicePort": 80
}
}
]
}
}
]
},
"status": {
"loadBalancer": {
"ingress": [
{
"hostname": "qweqwe.eu-central-1.elb.amazonaws.com"
}
]
}
}
}
Lucky SB
попробовать в tls добавить www.example.com ?
Lucky SB
А если еще и в rules ?
Anton
Еще одно правило 1 в 1 как для example.com?
Lucky SB
ну и вот эту аннотацию добавить
kubernetes.io/ingress.class: "nginx"
Lucky SB
для начала
 Stanislav
/report
Sergey
/report
Dm
/report
Denis
'2018-06-04 14:56:22.706 [INFO][7] startup.go 173: Early log level set to info
2018-06-04 14:56:22.706 [INFO][7] client.go 202: Loading config from environment
2018-06-04 14:56:22.707 [INFO][7] startup.go 83: Skipping datastore connection test
2018-06-04 14:56:22.743 [INFO][7] startup.go 273: Initialise BGP data
2018-06-04 14:56:22.743 [INFO][7] startup.go 362: Using IPv4 address from environment: IP=10.30.0.72
2018-06-04 14:56:22.743 [INFO][7] startup.go 392: IPv4 address 10.30.0.72 discovered on interface eth0
2018-06-04 14:56:22.743 [INFO][7] startup.go 338: Node IPv4 changed, will check for conflicts
Calico node failed to start
2018-06-04 14:56:22.911 [WARNING][7] startup.go 718: Calico node 'dev-kubernetes-worker-0' is already using the IPv4 address 10.30.0.72.
2018-06-04 14:56:22.911 [WARNING][7] startup.go 915: Terminating' -- возвращаюсь к вопросу о калико - кто знает как победить
 Михаил
Denis
ого,прям кувалдой
Vitalii
я в тестовом кластере как-то почистил данные kubelet и docker на всех нодах - у меня тоже calico пинками стратовал. Но подробностей уже не помню
Vitalii
А вообще судя по логу calico считает, что IP используется другой нодой
Vitalii
Ну и https://github.com/projectcalico/calico/search?q=is+already+using+the+IPv4+address&type=Issues
 Oleg
https://kubernetes.io/docs/admin/cluster-large/
Вот с этим интересно. Чем грозит запуск, например, 200 подов на одной ноде? С учетом увеличение лимита в kubelet, естессно.
Oleg
Про лимит 100 per node не знал.
Есть план запуска бОльшего количества подов (мощное железо, маложрущие микросервисы в большом количестве).
 Denis
Про лимит 100 per node не знал.
Есть план запуска бОльшего количества подов (мощное железо, маложрущие микросервисы в большом количестве).
там на самом деле 110 по-умолчанию. Если планируете запускать большое кол-во подов на 1 ноде, не забудьте правильно вычислить ресурсы для kubelet 🙂
Andor
запусти