Отключить валидацию)
есть такой параметр в jvm ?
 Vadim


 George
Б - безопасность без Б
 Валентин
А кто разбирался с IPVS? как кубер вообще генерит правила для него, где их можно посмотреть, и возможно ли управлять что-то свое добавлять ?
Cillium посмотри еще, раз IPVS заинтересовался
 Anonymous
Кластер все бегает по локалке используется IPVS и тут вдруг понадобилось добавить в кластер тдве три ноды, которые живут за пределами локальной сети датацентра. Вопрос: можно ли через ipvs прокинуть к этим нодам доступ к локальной сети основного кластера ?
Anonymous
Сейчас я сгородил GRE + IPSEC
Anonymous
но чувствую что есть какието механизмы попроще из коробки
 𝚔𝚟𝚊𝚙𝚜
Кластер все бегает по локалке используется IPVS и тут вдруг понадобилось добавить в кластер тдве три ноды, которые живут за пределами локальной сети датацентра. Вопрос: можно ли через ipvs прокинуть к этим нодам доступ к локальной сети основного кластера ?
А зачем GRE, думаю и без него должно работать
𝚔𝚟𝚊𝚙𝚜
А вообще я бы wormhole попробовал
Anonymous
ну без GRE да, ноды цепляются по внешним IP, далее IPVS прокдует на эти ноды кластерный блок IP судя по интерфейсам это IPIP тунель а вот вопрос как его заставить прокинуть другие сети?
 Lucky SB
Эм, а DefaultTolerationSeconds глобально можно как то задать менее 300 сек
запускайте как минимум три реплики пода и все будет хоррошо
Lucky SB
ну без GRE да, ноды цепляются по внешним IP, далее IPVS прокдует на эти ноды кластерный блок IP судя по интерфейсам это IPIP тунель а вот вопрос как его заставить прокинуть другие сети?
у белых людей обычно CNI занимается созданием туннелей для сети подов
 Alexander
Добрый день, коллеги, может быть кто сталкивался, измение адресации docker network bridge на нодах, сильно затрагивает работу кластера k8s ?
 Sergei
вам придется докер перезапустить, а это рестрарт всех контейнеров на хосте, «немного» затрагивает
 Alexander
Добрый день, коллеги, может быть кто сталкивался, измение адресации docker network bridge на нодах, сильно затрагивает работу кластера k8s ?
Не затрагивает. Поды создаются с net=none и дальше сеть настраивается отдельно через cni.
Lucky SB
Добрый день, коллеги, может быть кто сталкивался, измение адресации docker network bridge на нодах, сильно затрагивает работу кластера k8s ?
ну там докеру надо будет объяснить, что он теперь другой ориентации. мне пришлось убить /var/lib/docker для этого
Alexander
ок, спасибо
Anonymous
у белых людей обычно CNI занимается созданием туннелей для сети подов
Да, не верно изьяснился у меня calico
Lucky SB
ну значит ip ip туннелб все есть уже
Anonymous
ну значит ip ip туннелб все есть уже
Да увидел что к примеру nodeexporter локальные IP calico прокинуло на все ноды
# ipvsadm -ln |grep 172.31.31
-> 172.31.31.1:9100 Masq 1 0 0
-> 172.31.31.2:9100 Masq 1 0 0
-> 172.31.31.5:9100 Masq 1 0 0
а какой параметр в деплое отвечает за то чтобы именно локальные порты были так прокинуты через IPVS? 172.31.31 это у меня локалка
Vadim
apiVersion: apps/v1
kind: Deployment
...
spec:
...
template:
...
spec:
containers:
- args:
...
image: docker.io/fluxcd/flux:1.17.0
imagePullPolicy: IfNotPresent
...
volumeMounts:
...
- mountPath: /etc/ssl/certs/
name: ca-store
initContainers:
- command:
- /usr/sbin/update-ca-certificates
image: docker.io/fluxcd/flux:1.17.0
imagePullPolicy: IfNotPresent
name: build-ca
volumeMounts:
- mountPath: /usr/local/share/ca-certificates/
name: MY-ca
readOnly: true
- mountPath: /etc/ssl/certs/
name: ca-store
...
volumes:
...
- name: MY-ca
secret:
defaultMode: 256
secretName: MY-ca
- emptyDir: {}
name: ca-store
а в инитконтейнере прям каждый раз сертификат должен добавляться в хранилище?
Vadim
чем это лучше чем 1 раз создать хранилище, добавить в него серт, и подключить дополнительным хранилищем корневых через опцию JVM
George
то же самое
Anonymous
Если нужен туннель я бы взял tinc
ну мне по сути нужно чтобы часть ип какихто приложений в локальной сети были доступны на удаленных нодах за пределами сети и вижу что нечто подобное решено в сalico
Vadim
то же самое
а в твоем примере в хранилище с дефолтными ca-store добавляются свои сертификаты, получается MY-ca который подключается к другому контейнеру да?
George
да
Lucky SB
ну мне по сути нужно чтобы часть ип какихто приложений в локальной сети были доступны на удаленных нодах за пределами сети и вижу что нечто подобное решено в сalico
Страано. Обычно никто к подам снаружи не ходит напрямую
Lucky SB
Только чпрез сервисы. Нпрм нодепорт
Сергей
Подскажите разрабраться в проблеме?
У меня если слать запросы очень быстро, то есть переключать урлы быстро, то через некоторое время запрос начинает длиться от 10 до 13 секунд, есть ли какие либо ограничения в конфиге на этот счет? после длительного запроса опять становится быстро работать
коннект проверил уже, сеть стабильна, nginx работает в kube
 Отделение Bereke Bank
DNS?)
Andrei
в ingress (nginx k8s) каждую минуту в логах
6 event.go:281] Event(v1.ObjectReference{Kind:"Ingress", Namespace:"staging", Name:"iworks-ingress", UID:"2fa228f6-fedf-42d4-b2f4-18107926dcc1", APIVersion:"networking.k8s.io/v1beta1", ResourceVersion:"35831910", FieldPath:""}): type: 'Normal' reason: 'UPDATE' Ingress staging/iworks-ingress
поясните что это означает?
Andrei
-v большой стоит слишком.
ок то есть просто пишет о том что обновился и ниче критичного в этом нет?
 Andrey
ок то есть просто пишет о том что обновился и ниче критичного в этом нет?
Да. .status обновляет.
Andrei
Да. .status обновляет.
я прост уже слегка груснул копать рендомно ошибка 502 стреляет https://prnt.sc/quhsu0 при этом в логах api тишина
 blkmrkt
Прошел ровно год с момента апгрейда Rancher до v2.2.4 с кубом v1.11.6-rancher1-1, как kube-apiserver начал крашиться при попытке сохранить/обновить внутренние серты:
F0129 11:52:24.896910 1 storage_decorator.go:57] Unable to create storage backend: config (&{etcd3 /registry [https://95.XXX.XXX.XX:2379] /etc/kubernetes/ssl/kube-node-key.pem /etc/kubernetes/ssl/kube-node.pem /etc/kubernetes/ssl/kube-ca.pem true false 1000 0xc4202eb080 <nil> 5m0s 1m0s}), err (context deadline exceeded)
Не подскажете в какую сторону гуглить? Результаты забиты каким-то RKE который у меня не установлен, но сомневаюсь что просто регенерация сертов поможет.
Хостится все на смеси из своего железа в ДЦ и облака Hetzner.
blkmrkt
IP 95.XXX.XXX.XX это кстати адрес машины с etcd, которая в свою очередь показывает вот такое:
WARNING: 2020/01/29 11:02:19 Failed to dial 0.0.0.0:2379: connection error: desc = "transport: authentication handshake failed: remote error: tls: bad certificate"; please retry.
И дальше режектит коннекты от других нод:
2020-01-29 11:10:24.685511 I | etcdmain: rejected connection from "95.XXX.XXX.XX:38324" (error "EOF", ServerName "")
2020-01-29 11:10:25.220747 I | etcdmain: rejected connection from "95.XXX.XXX.ZZ:39363" (error "EOF", ServerName "")
2020-01-29 11:11:49.905196 I | etcdmain: rejected connection from "95.XXX.XXX.YY:42050" (error "EOF", ServerName "")
2020-01-29 11:11:50.153341 I | etcdmain: rejected connection from "95.XXX.XXX.XX:41356" (error "EOF", ServerName "")
2020-01-29 11:14:09.193507 I | etcdmain: rejected connection from "95.XXX.XXX.XX:35321" (error "EOF", ServerName "")
 Dmytro
Подскажите, могу ли я использовать ConfigMap как нибудь так?
Вместо:
---
kind: Deployment
apiVersion: apps/v1
metadata:
name: nginx
Получить что-то такое?
---
kind: Deployment
apiVersion: apps/v1
metadata:
name:
valueFrom:
configMapKeyRef:
...
И если нет, то как возможно хранить такую информацию отдельно? Например, название и версия имаджа, какие-то порты?
Lucky SB
Я щас не помню с какой версии ранчер научился серты ротировать. Но до этой версии у него протухали не только сертымкла тера
blkmrkt
Я щас не помню с какой версии ранчер научился серты ротировать. Но до этой версии у него протухали не только сертымкла тера
вот я как раз эту кнопочку сейчас нашел, запустил ротацию для etcd и для аписервера
Lucky SB
Но и его внутренние сертификаты, которые внутри понтейнера с ранчером
Lucky SB
Lucky SB
Есличто, то можешь выкинуть ранчер и руками все серты обновить с опенссл
Lucky SB
Моя статья на хабре ищется по мловам кластер тыква
blkmrkt
Есличто, то можешь выкинуть ранчер и руками все серты обновить с опенссл
Угу, но там титаническая работа, проще пресоздать кластер из бекапов. ...которые хер знает где, список снапшотов etcd пуст. Наверное потому что у etcd старый серт
Lucky SB
Должен быть ci cd ))и iaac
blkmrkt
Моя статья на хабре ищется по мловам кластер тыква
ох щит спасибо, похоже что тот же самый кейс
blkmrkt
Ок все заработало. Поставлю напоминалку в календаре на следующей год, потом разберусь.
Cholovik
Ок все заработало. Поставлю напоминалку в календаре на следующей год, потом разберусь.
))))))))))))))))))))))))))))))))))
 Igorь
Всем привет! А почему cert-manager (0.10.1) может неправильно серты обновлять? Раньше был LetsEncrypt в издателях серта, а сейчас - cert-manager
Igorь
Как будто он начал самоподписанные генерить
 Vladimir K
Всем привет! А почему cert-manager (0.10.1) может неправильно серты обновлять? Раньше был LetsEncrypt в издателях серта, а сейчас - cert-manager
Может, слишком старая версия?
https://community.letsencrypt.org/t/blocking-old-cert-manager-versions/98753
Igorь
раньше она работала норм... может, просто летсэнкрипт заблочил
Vladimir K
раньше она работала норм... может, просто летсэнкрипт заблочил
В этом и суть моего предыдущего сообщения, да :)
Artem
Кто-нибудь использует у себя vertical pod autoscaler? Интересно узнать о юзкейсах в сообществе 🙂
Andrey
Всем привет! А почему cert-manager (0.10.1) может неправильно серты обновлять? Раньше был LetsEncrypt в издателях серта, а сейчас - cert-manager
смотри статус сертификата (ресурса)
Andrey
Кто-нибудь использует у себя vertical pod autoscaler? Интересно узнать о юзкейсах в сообществе 🙂
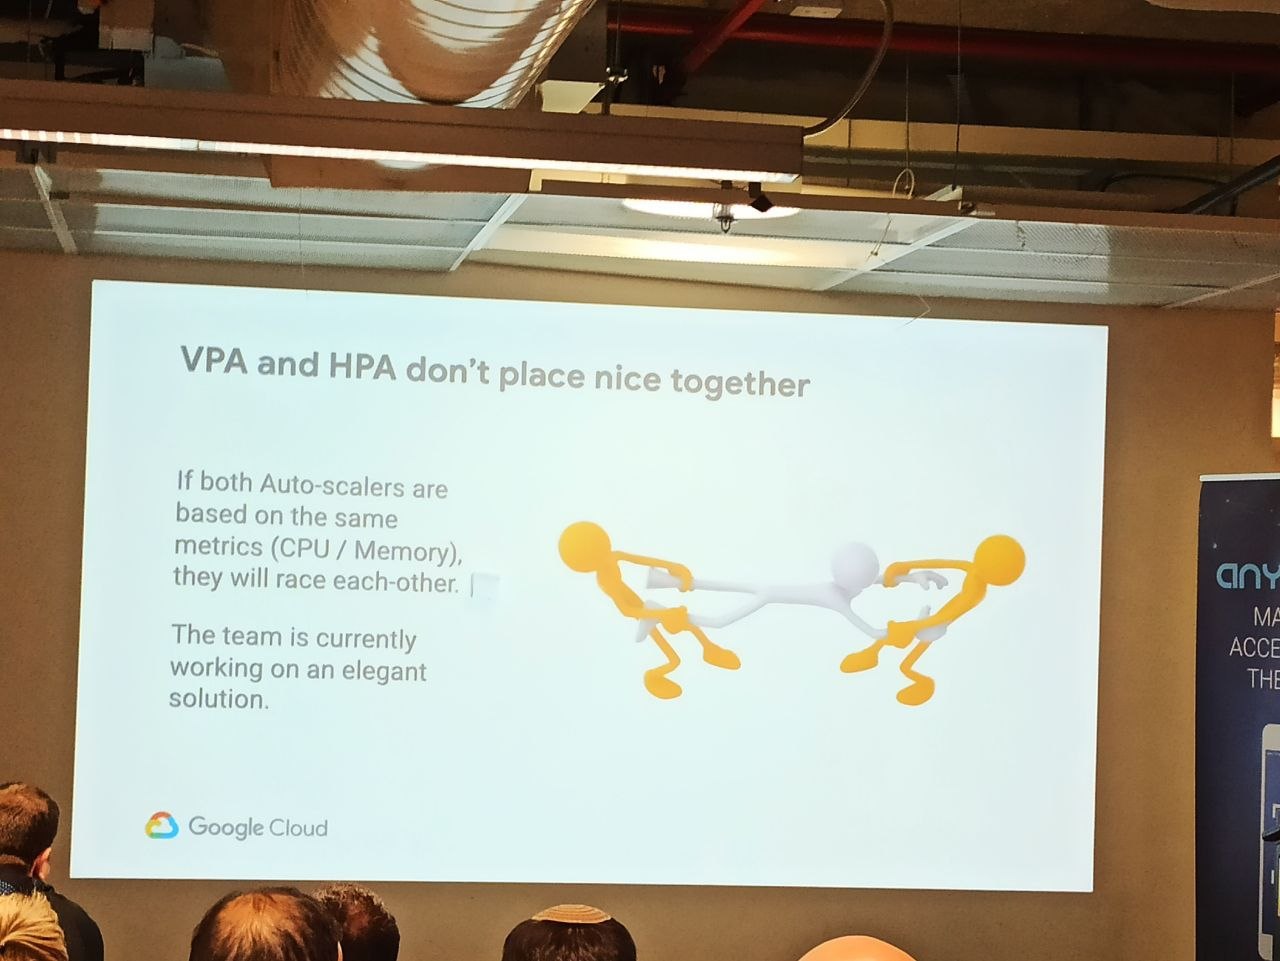
самый простой use case - динамические лимиты. Я всё жду, когда его сделают совместимым с hpa, чтоб вручную лимиты не проставлять
Andrey
Может, слишком старая версия?
https://community.letsencrypt.org/t/blocking-old-cert-manager-versions/98753
это для совсем старых версий, не для 0.10
Vladimir K
это для совсем старых версий, не для 0.10
Разве?
"As new versions of cert-manager are released, we will add the non-current versions to our block list after 3 months."
Andrey
тогда очень странно, у меня 0.9 не блочится
Andrey
ну и они рассылают нотификации загодя, что вот у вас используется старая версия, скоро заблочим
Artem
самый простой use case - динамические лимиты. Я всё жду, когда его сделают совместимым с hpa, чтоб вручную лимиты не проставлять
так ради этой фишки мы полуачаем время от времени пересоздающийся под. непонятно, в каких условиях и кому нужно такое счастье
Artem
для stateless вроде как hpa отлично работает, а для stateful - стремно
Andrey
так ради этой фишки мы полуачаем время от времени пересоздающийся под. непонятно, в каких условиях и кому нужно такое счастье
пересоздающиеся поды это нормально
 Gunslinger
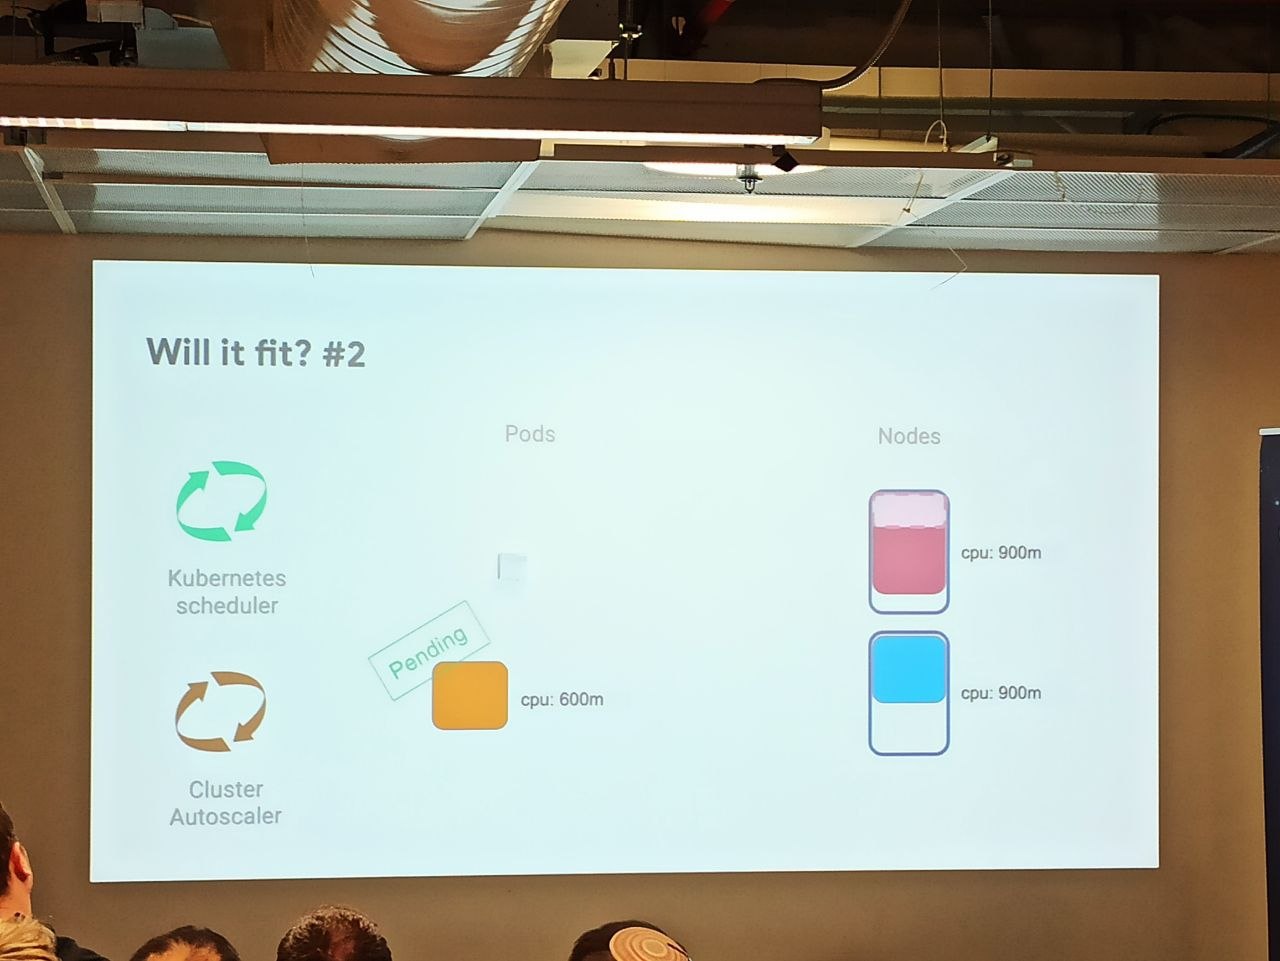
Кто-нибудь использует у себя vertical pod autoscaler? Интересно узнать о юзкейсах в сообществе 🙂
 Andrey
если пересоздание пода является проблемой, то что-то не так и это либо плохо спроектировано, либо не надо это в куб тащить
Gunslinger
в принципе логика в "а давайте не будем ставить лимиты от балды" есть
Gunslinger
но опять же там был и слайдик
Gunslinger
 Gunslinger
ну оно и логично
Artem
записи доклада случайно нет в общем доступе?
Gunslinger
ща гляну
Gunslinger
записи доклада случайно нет в общем доступе?
я не нашел, может тебе удастся что-то найти по теме
Lecture on "Rightsizing your Kubernetes Deployments using VPA", by Dan Benjamin, Senior Solutions Architect at Google Cloud.
Artem
Спасибо!
Artem
похоже
https://www.youtube.com/watch?v=Y4vnYaqhS74