 Grisha


токены старые поубивал
 Lucky SB
я обновил на каждом мастере
а на первом мастере сертификат кублета продлил ?
kubeadm alpha kubeconfig user --client-name system:node:kube.slurm.io --org system:nodes > /etc/kubernetes/kubelet.conf
Grisha
Grisha
это же 1.13 версия
 /dev/null
Lucky SB
а теперь вопрос со звездочкой.
у тебя три мастера. а под у тебя на воркер-ноде запускается ?
правильно ?
и обращение к локалхосту идет ?
Значит есть какой-то прокси на воркер-ноде, который слушает 127.0.0.1:6443 и балансирует по мастерам
Grisha
нет)) он обращается к одному из мастеров
Grisha
когда join был был выбран какой-то мастер
Lucky SB
нет)) он обращается к одному из мастеров
мля.
network: Get https://localhost:6443/api/v1/namespaces/default/pods/runner-yca9kxrx-project-1754-concurrent-02h8wt: x509: certificate has expired or is not yet valid
Lucky SB
вот тут чей лог ?
Grisha
поды
Lucky SB
какой поды ???
Grisha
ааа тьфу
Grisha
да, стоит nginx
Lucky SB
ну покажь его конфиг
Grisha
stream {
upstream kube_apiserver {
least_conn;
server 10.79.1.21:6443;
server 10.79.1.22:6443;
server 10.79.1.23:6443;
}
server {
listen 127.0.0.1:6443;
proxy_pass kube_apiserver;
proxy_timeout 10m;
proxy_connect_timeout 1s;
}
}
Grisha
тут все как бы просто
Lucky SB
а покажи конфиг /etc/kubernetes/kubelet.conf с воркер ноды
Lucky SB
Grisha
apiVersion: v1
clusters:
- cluster:
certificate-authority-data: BLALBALBLA=
server: https://localhost:6443
name: default-cluster
contexts:
- context:
cluster: default-cluster
namespace: default
user: default-auth
name: default-context
current-context: default-context
kind: Config
preferences: {}
users:
- name: default-auth
user:
client-certificate: /etc/kubernetes/ssl/ams-kube-node3.crt
client-key: /etc/kubernetes/ssl/ams-kube-node3.key
Grisha
они валидн
Grisha
Validity
Not Before: Jan 21 14:11:07 2020 GMT
Not After : Jan 18 14:11:07 2030 GMT
Lucky SB
openssl x509 -in /etc/kubernetes/ssl/ams-kube-node3.prd.pmcorp.loc.crt -text
Grisha
их тоже перегенирили сегодня
Grisha
правда руками
Grisha
кажется я понял в чем дело
Grisha
в серте в X509v3 Subject Alternative Name не указан localhost, а у меня пода пытается пойти на localhost
Grisha
может ли это быть причиной?
Lucky SB
Grisha
openssl x509 -in /etc/kubernetes/ssl/ams-kube-node3.crt -text
Grisha
тут
Lucky SB
стоп
Lucky SB
ты точно проверил что на всех трех твоих API серверах валидные сертификаты ?
 MRY
 Grisha
да вроде
 George
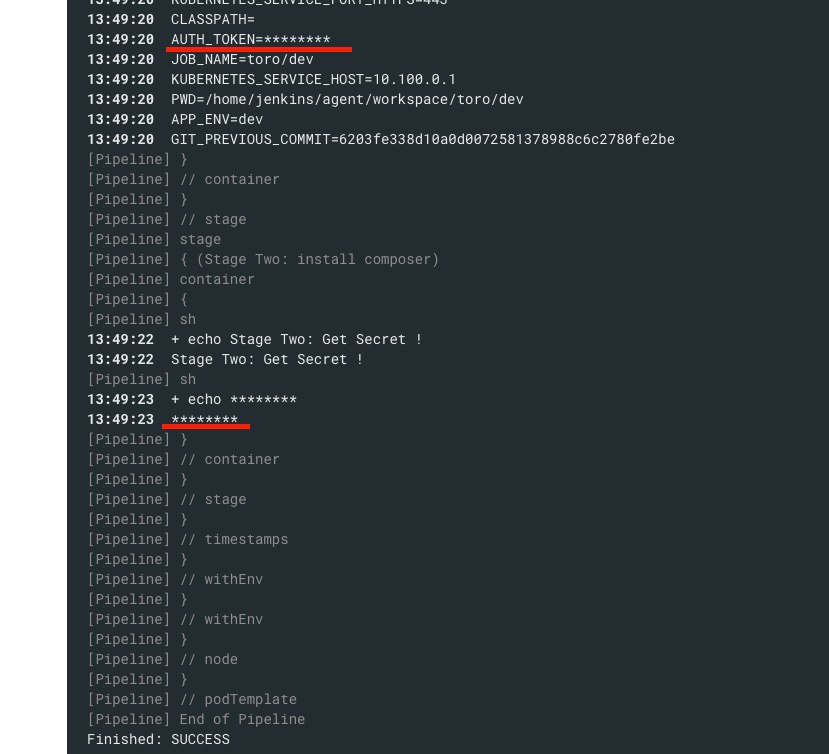
Он в пайплайне маскируется
George
Остаётся его вычитать, и как-то засплиттить . Чтобы обмануть пайплайн
łibfitź.r14.a
в файл записать
MRY
записывал. Также звездочки
George
Ещё раз - он сам маскирует
MRY
Я внутри контейнера делаю команду echo $TOKEN >> somefile.txt и потом считываю cat somefile.txt внутри звезды….. по идее тут женкинс не причем… все делается отльно по идее…..
MRY
единственное я через дженкис кидаю команды echo и cat
łibfitź.r14.a
катом зачем
łibfitź.r14.a
в воркспейс зайди и прочитай оттуда
MRY
тупо чтобы увидеть что внутри через консоль
MRY
Ок… пойду поколдую..
Все ок оказывается…. внутри контейнера все видится правильно… а женкинс маскирует… спасибо за помощь
 DjinN
 Dmitry
Спасибище
werf ктстати тоже обещают: https://habr.com/ru/company/flant/blog/481306/ (см. пункт: Работа внутри Kubernetes). В конце весны возможно сделают
 Tadeusz
а они уже в 3-й хельм умеют?
 Dmitry
Обещают в феврале-марте 2020 г.
Tadeusz
гуд
 Vadim
https://kubernetes.github.io/ingress-nginx/examples/rewrite/#rewrite-target
Vadim
народ почему rewrite-target не работает, создал Ingress, направил его на Ingress-controller и в логе вижу
192.168.1.51 - - [21/Jan/2020:19:48:13 +0000] "GET /some/dfdf HTTP/1.1" 503 203 "-"
а должно быть по задумке GET /dfdf
Vadim
appVersion: 0.27.1 из хельма, старше 0.22 где это появилось
Vadim
убрал только тэг host
George
Vadim
apiVersion: networking.k8s.io/v1beta1
kind: Ingress
metadata:
name: test-ingress
annotations:
nginx.ingress.kubernetes.io/use-regex: "true"
nginx.ingress.kubernetes.io/rewrite-target: /$2
kubernetes.io/ingress.class: "nginx"
spec:
rules:
- http:
paths:
- path: /some(/|$)(.*)
backend:
serviceName: ng-nginx-ingress-controller
servicePort: 80
Vadim
направил на сам ингресс чтоб в его логе видеть запрос легко, в сервисе не видно
Vadim
192.168.1.51 - - [21/Jan/2020:20:05:33 +0000] "GET /some/dd HTTP/1.1"
ожидаю запрос GET /dd