 🇷🇺 Vladimir


кастомайзом генерится манифест, а потом хуяк его в кубктл скормить
🇷🇺 Vladimir
ну или хелмом на худой конец
 Вадим
А можно сделать env для всего сервиса, а не прописывать для каждого контейнера?
 George
конфиг мап и в каждый контейнер его?
George
или написать какую-нибудь штуку для мутации деплойментов
George
(admission hook или как оно там )
 Alexander
не могу именно dex настроить (там где надо настроить коннекст с ldap)
Dex не юзал, но там в плане интеграции с ldap, вроде, все очевидно
Alexander N.
Коллеги, подскажите по best-practice вывода через ингресс портов отличных от http\https.
Anonymous
Парни можно ли сделать в ингрессе что бы определенному урлу был доступ только с определенного ip
 Stefan
Парни можно ли сделать в ингрессе что бы определенному урлу был доступ только с определенного ip
ну нжинкс умеет
только это на уровне локейшенов
Stefan
можно прописывать снипеты конфигурации нжинкса
Anonymous
лол, нет
аннотацией в ингресс сущности
https://kubernetes.github.io/ingress-nginx/user-guide/nginx-configuration/annotations/
Stefan
https://kubernetes.github.io/ingress-nginx/user-guide/nginx-configuration/annotations/
https://kubernetes.github.io/ingress-nginx/user-guide/nginx-configuration/annotations/#configuration-snippet
Stefan
и там еще один какой-то есть связанный с конфигурацией, не помню который из них
Anonymous
Парни есть рекомендации по дистро или инсталеру K8s для air-gapped environment на Red-Hat 7.x
Anonymous
Есть что то более интересное чем kubespray или kubeadm
Anonymous
Или rancher
 krakazyabra
всем привет! никто не ракатывал percona-xtradb-cluster из хельма? чот не заводится на 3х репликах, в логах куча ошибок типа
2020-01-16T11:43:40.039469Z 0 [ERROR] WSREP: Process completed with error: wsrep_sst_xtrabackup-v2 --role 'donor' --address '10.113.44.15:4444/xtrabackup_sst//1' --socket '/var/run/mysqld/mysqld.sock' --datadir '/var/lib/mysql/' --defaults-file '/etc/mysql/my.cnf' --defaults-group-suffix '' '' --gtid '4cdd9dca-3855-11ea-bd26-57d0ce288964:0': 22 (Invalid argument)
2020-01-16T11:43:40.039543Z 0 [ERROR] WSREP: Command did not run: wsrep_sst_xtrabackup-v2 --role 'donor' --address '10.113.44.15:4444/xtrabackup_sst//1' --socket '/var/run/mysqld/mysqld.sock' --datadir '/var/lib/mysql/' --defaults-file '/etc/mysql/my.cnf' --defaults-group-suffix '' '' --gtid '4cdd9dca-3855-11ea-bd26-57d0ce288964:0'
2020-01-16T11:43:40.039995Z 0 [Warning] WSREP: 0.0 (nextcloud-pxc-0): State transfer to 1.0 (nextcloud-pxc-1) failed: -22 (Invalid argument)
2020-01-16T11:43:44.717978Z 0 [Warning] WSREP: discarding established (time wait) 69887e6f (tcp://10.113.44.15:4567)смотрю на эти логи и не пойму, в чем причина.
 Artem
krakazyabra
точнее первая реплика запускается, под стартует, но при старте второй реплики начинаются ошибки и, соответственно, реплика не стартует
 Alexander
Привет.
Подскажите.
есть N серверов, на них работают какие-то демоны.
есть задача, написать софт, который будет к этим демонам подключаться
но эти демоны позволяют подключаться только через unixsocket
очень хочется эти сервера подключить к кластеру k8s и запускать свой софт в виде daemonset'а
при этом эти демоны пока не будут жить внутри кластера
на сколько плохо так делать?
И есть ли у кого-то опыт работы с такой конструкцией?
George
unix socket можно сконкертировать в network socket
George
при помощи утилиты socat
George
удач и
Alexander
при помощи утилиты socat
есть nginx, который умеет стримить, я знаю
там еще много всякой работы с файловой системой и т.д.
Alexander
т.е. приложение должно быть запущено на этих серверах
Mikhail
Привет.
Подскажите.
есть N серверов, на них работают какие-то демоны.
есть задача, написать софт, который будет к этим демонам подключаться
но эти демоны позволяют подключаться только через unixsocket
очень хочется эти сервера подключить к кластеру k8s и запускать свой софт в виде daemonset'а
при этом эти демоны пока не будут жить внутри кластера
на сколько плохо так делать?
И есть ли у кого-то опыт работы с такой конструкцией?
привет )
достаточно ли пользы будет от k8s? только выкладка своего софта? может быть он достаточно простой чтобы просто докеры запускать? будет ли в кластере что-то еще кроме этих даемонсетов?
куб не будет знать про нагрузку на нодах кроме того что сам запускает -> не сможет корректно распределять по нодам. разве что явно ему сказать что твои демоны будут занимать X и не больше ресурсов.
мне кажется не стоит таким заниматься
 Konstantin
Фамилии знакомые какие-то. Руцентром пахнет
Mikhail
хосткоммом )
Alexander
привет )
достаточно ли пользы будет от k8s? только выкладка своего софта? может быть он достаточно простой чтобы просто докеры запускать? будет ли в кластере что-то еще кроме этих даемонсетов?
куб не будет знать про нагрузку на нодах кроме того что сам запускает -> не сможет корректно распределять по нодам. разве что явно ему сказать что твои демоны будут занимать X и не больше ресурсов.
мне кажется не стоит таким заниматься
Миша, привет!
в k8s у нас другие приложения уже живут
про нагрузку понятно, но это же daemonset'ы
в идеале это отдельные ноды с настроенными taints и NoSchedule
и только для удобного деплоя, да
Mikhail
Миша, привет!
в k8s у нас другие приложения уже живут
про нагрузку понятно, но это же daemonset'ы
в идеале это отдельные ноды с настроенными taints и NoSchedule
и только для удобного деплоя, да
если кластер уже есть. и не ради этого случая его наливаете - то можно так сделать.
только обратить внимания на iptables и все что куб притаскивает на ноды. что cni такого делает что может вам помешать
Alexander
 Даня
\
Владимир
#zabbix
Может кто подскажет: как в заббикс загнать 300 серверов за раз, на которых уже стоят агенты?
 Maxim
#zabbix
Может кто подскажет: как в заббикс загнать 300 серверов за раз, на которых уже стоят агенты?
https://www.zabbix.com/documentation/4.2/manual/discovery/auto_registration
Владимир
благодарю!
Maxim
Если корокто, то если в ServerActive указан заббикс сервер, и 10051 порт заббикс сервера доступен со всех агентов, то включаешь авторегистрацию + там можешь указать чтобы сразы привязывались шаблоны, группы и тп
Anonymous
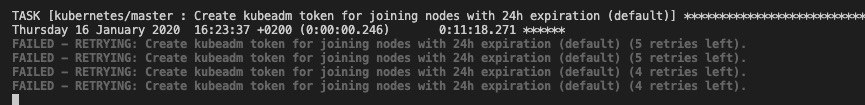
ребята подскажити а по какой причине бывает kubeadm не генерит токен
?
Anonymous
 Anonymous
kubespray
fatal: [node2]: FAILED! => {"changed": false, "msg": "AnsibleUndefinedVariable: 'kubelet_cgroup_driver_detected' is undefined"}
 𝚔𝚟𝚊𝚙𝚜
Ребят, чем синкать файлы внутри подов?
https://linoxide.com/linux-how-to/s4-command-line-tool-sync-local-files-amazon-s3/
 Vladislav
Всем привет!
можно как-нибудь подружить zookeeper и k8s, чтобы перед стартом ноды k8s там сам выставлял конфиги в zk?
George
Наверное
Даня
коллеги, кто-нибудь сталкивался с дропом пакетов на версии кубера 1,16,3?
периодически большой запрос отваливается во время запроса из одного кластера в другой
Очень похоже на проблему invalid запросов, но по идее в данной версии куба есть фикс
Даня
Например когда запрашиваю длинный токен у keycloak, то иногда получаю только ресет в ответе
 Alexey
 Отделение Bereke Bank
Например когда запрашиваю длинный токен у keycloak, то иногда получаю только ресет в ответе
Было похожее но не в кубер и там проблема была в дефолтах http2 у nginx. Проверь
Отделение Bereke Bank
http2_max_field_size кажется
 Ilya
Тупой вопрос для ингресса можно указать в сервисе еще и локейшн самого сервиса?) Условно указать service/api
Даня
http2_max_field_size кажется
та у нас сначала тоже была такая трабла, повысили размер поля и работало без проблем
Даня
тут именно между контейнерами какая-то лажа в коннекте
Anonymous
Привет! можно ли в конфигмапу положить параметр, содержащий в себе имя другого параметра из той же конфигмапы, и чтоб автоматически значения подставлялись, соответственно?
George
Привет! можно ли в конфигмапу положить параметр, содержащий в себе имя другого параметра из той же конфигмапы, и чтоб автоматически значения подставлялись, соответственно?
Интересный вопрос. Я думал, что это шаблонизацией на этапе деплоя решается
 Alexandr
Save
𝚔𝚟𝚊𝚙𝚜
Привет! можно ли в конфигмапу положить параметр, содержащий в себе имя другого параметра из той же конфигмапы, и чтоб автоматически значения подставлялись, соответственно?
Нет, только если заранее определять, можно с помощью yaml anchors
Anonymous
угу, поняла
Anonymous
спасибо
Anonymous
Ребят после нкатки кубспреем добавлении новой ноды произошел небольшой сетевой сбой
при повторной накатке плейбука
остановились job
Anonymous
Cannot determine if job needs to be started: too many missed start time (> 100). Set or decrease .spec.startingDeadlineSeconds or check clock skew
Anonymous
а как оживить в таких ситуациях job ?
Anonymous
да так и сделал просто интерно без редеплоя манифеста есть какието комбинации еще
Anonymous
так помогло удалил cronjob заново залил и ожило
 Boriss
кия. хотелось бы узнать, а норм ли практика юзать 2 лб? MetalLB и Octavia к примеру.
Anonymous
а могу я задать startingDeadlineSeconds 0 ?
Anonymous
отключить эту опцию
 A
#zabbix
Может кто подскажет: как в заббикс загнать 300 серверов за раз, на которых уже стоят агенты?
Ansimble ещё https://github.com/dj-wasabi/ansible-zabbix-agent
Konstantin
Владимир
да спасибо ребята! все получилось. а как можно сграбить хостней и заменить его в заббиксе для всех этих новых
𝚔𝚟𝚊𝚙𝚜
да спасибо ребята! все получилось. а как можно сграбить хостней и заменить его в заббиксе для всех этих новых
Предлагаю вам обратиться с данным вопросом в @ZabbixPro и @pro_ansible
Владимир
спасибо!
Sviatoslav
Существуют какие то минусы при использовании ConfigMap для ключей паролей и т.д? Постоянно кодировать в base64 для секретов не хочется. Сейчас пользуюсь kustomization но он дублирует функционал skaffold.. хотелось бы от него избавится. Что плохого в хранении паролей в ConfigMap?
 Vadim
Существуют какие то минусы при использовании ConfigMap для ключей паролей и т.д? Постоянно кодировать в base64 для секретов не хочется. Сейчас пользуюсь kustomization но он дублирует функционал skaffold.. хотелось бы от него избавится. Что плохого в хранении паролей в ConfigMap?
если права не разграничиваешь для секретов, то разницы нет мне кажется
 Lucky SB
Существуют какие то минусы при использовании ConfigMap для ключей паролей и т.д? Постоянно кодировать в base64 для секретов не хочется. Сейчас пользуюсь kustomization но он дублирует функционал skaffold.. хотелось бы от него избавится. Что плохого в хранении паролей в ConfigMap?
можешь в манифесте секрета вместо data: использовать string:Data:
api сервер сам закодирует тебе в base64