Кто может ещё по sentry в кубере подсказать?
Если ставлю через helm, никаких проблем нет.
Если ставлю руками из хельмовских темплейтов, то web ui не отображается ‘connection reset’, в логах sentry-web pod’a питоновский трейсбек.
А в трейсбеке что?
 Отделение Bereke Bank


 Vova
А в трейсбеке что?
10.8.3.1 - - [15/Jan/2020:13:07:07 +0000] "GET /_health/ HTTP/1.1" 200 200 "-" "kube-probe/1.13+"
10.8.3.1 - - [15/Jan/2020:13:07:09 +0000] "GET /_health/ HTTP/1.1" 200 200 "-" "kube-probe/1.13+"
Traceback (most recent call last):
File "/usr/local/lib/python2.7/site-packages/django/core/handlers/base.py", line 112, in get_response
response = wrapped_callback(request, *callback_args, **callback_kwargs)
File "/usr/local/lib/python2.7/site-packages/django/views/generic/base.py", line 69, in view
return self.dispatch(request, *args, **kwargs)
File "/usr/local/lib/python2.7/site-packages/django/views/decorators/csrf.py", line 57, in wrapped_view
return view_func(*args, **kwargs)
File "/usr/local/lib/python2.7/site-packages/sentry/web/frontend/base.py", line 225, in dispatch
return self.handle(request, *args, **kwargs)
File "/usr/local/lib/python2.7/site-packages/django/views/decorators/cache.py", line 52, in _wrapped_view_func
response = view_func(request, *args, **kwargs)
File "/usr/local/lib/python2.7/site-packages/django/db/transaction.py", line 371, in inner
return func(*args, **kwargs)
File "/usr/local/lib/python2.7/site-packages/sentry/web/frontend/auth_login.py", line 193, in handle
return super(AuthLoginView, self).handle(request, *args, **kwargs)
File "/usr/local/lib/python2.7/site-packages/sentry/web/frontend/base.py", line 238, in handle
return super(BaseView, self).dispatch(request, *args, **kwargs)
File "/usr/local/lib/python2.7/site-packages/django/views/generic/base.py", line 87, in dispatch
return handler(request, *args, **kwargs)
File "/usr/local/lib/python2.7/site-packages/sentry/web/frontend/auth_login.py", line 211, in get
org = Organization.get_default()
File "/usr/local/lib/python2.7/site-packages/sentry/models/organization.py", line 164, in get_default
)[0]
и тд
Vova
13:07:09 [ERROR] django.request: Internal Server Error: /auth/login/ (status_code=500 request=<WSGIRequest: GET u'/auth/login/'>)
Traceback (most recent call last):
File "/usr/local/lib/python2.7/site-packages/sentry_sdk/integrations/excepthook.py", line 66, in sentry_sdk_excepthook
hub.capture_event(event, hint=hint)
File "/usr/local/lib/python2.7/site-packages/sentry_sdk/hub.py", line 291, in capture_event
rv = client.capture_event(event, hint, scope)
File "/usr/local/lib/python2.7/site-packages/sentry_sdk/client.py", line 263, in capture_event
event_opt = self._prepare_event(event, hint, scope)
File "/usr/local/lib/python2.7/site-packages/sentry_sdk/client.py", line 137, in _prepare_event
event_ = scope.apply_to_event(event, hint)
 Victor
yum check-update
https://yum.dockerproject.org/repo/main/centos/7/repodata/repomd.xml: [Errno 14] HTTPS Error 403 - Forbidden
че-то репа docker ce отъехала, которая в kubespray 1.15
 Lucky SB
этот докер сломался. переходите на крио
Lucky SB
))))
Victor
в мастер-ветке kubespray этот же url
Lucky SB
в доке подкеру
baseurl=https://download.docker.com/linux/centos/7/$basearch/stable
 George
Ехал докер через докер...
George
Ты же наверняка читал, что динд типа плохо, т.к. медленно, но деваться некуда
 Tuntsov
 Victor
cat docker.repo
[docker-ce]
name=Docker-CE Repository
baseurl=https://download.docker.com/linux/centos/7/$basearch/stable
enabled=1
gpgcheck=1
keepcache=1
gpgkey=https://download.docker.com/linux/centos/gpg
[docker-engine]
name=Docker-Engine Repository
baseurl=https://yum.dockerproject.org/repo/main/centos/7
enabled=1
gpgcheck=1
keepcache=1
gpgkey=https://yum.dockerproject.org/gpg
вот
Victor
вот он и не работает
Victor
проверил с тачки из Нидерланд - та же фигня с 403
Victor
сорян, это значит Docker-Engine
Victor
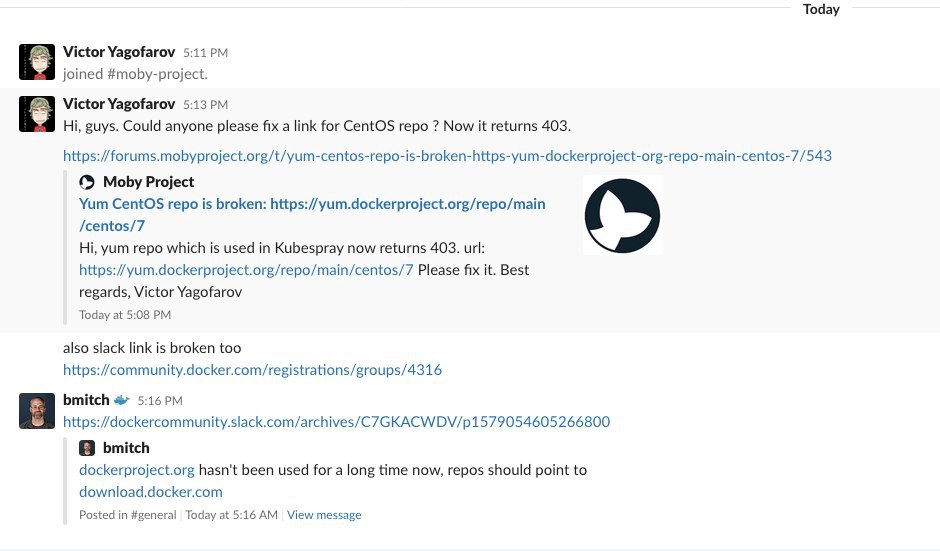
https://forums.mobyproject.org/t/yum-centos-repo-is-broken-https-yum-dockerproject-org-repo-main-centos-7/543
Victor
просьба поддержать
Victor
ссылка на их слак сцуко не работает у них на сайте )
Victor
зарепортил и в слак
Victor
 Victor
В принципе, посмотрел: у нас кубеспрей ставит только эти пакеты
yum list installed | grep docker
containerd.io.x86_64 1.2.6-3.3.el7 @docker-ce
docker-ce.x86_64 3:18.09.5-3.el7 @docker-ce
docker-ce-cli.x86_64 1:19.03.3-3.el7 @docker-ce
 KrivdaTheTriewe
кто куберспреем разворачивал, вы как копроративные ca сериификаты прописывали для прокси, расскажите пожалуйста
George
George
Я лично все в трастед стор подкинул
KrivdaTheTriewe
Я лично все в трастед стор подкинул
отдельно плейбук или у плейбука спрея есть куда кинуть сертификаты ца?
George
отдельно плейбук или у плейбука спрея есть куда кинуть сертификаты ца?
Отдельно, но может, что у спрея есть параметр
George
Да чего там делиться
George
Копируешь корневой и серт прокси в /usr/share/ca-certificates, потом update-ca-certificates && shutdown -r now
George
Если все правильно помню
 Anton
кто-то знает, можно ли в GKE, когда сокращаешь node pool, убедиться, чтобы уехали только те, что cordoned (при условии, что они все в разных зонах)?
 Andrey
Копируешь корневой и серт прокси в /usr/share/ca-certificates, потом update-ca-certificates && shutdown -r now
это ж только для бубунты, а вдруг у него CoreOS ?
George
Хз
 MitV
Ребят, не втыкаю, где документация Loghouse (https://github.com/flant/loghouse)?
MitV
Киньте мне в лицо докой плз
 Евгений
Ребят, не втыкаю, где документация Loghouse (https://github.com/flant/loghouse)?
Сходи во @flant_ru, но я думаю, что тебе предложат сырцы читать
 Grisha
Ребзя, подскажите, возможно ли в helm template указыывать. рег експ в названии переменной?
например {- if .Values.*VarName* -}}
Й
Ребзя, подскажите, возможно ли в helm template указыывать. рег експ в названии переменной?
например {- if .Values.*VarName* -}}
Если вы хотите делать вот такое, то вы что-то делаете не так
Grisha
это правда)
Grisha
вопрос скорее спортивный)
 Anatolii
как правильно создавать Докер-имедж для NodeJs приложения, чтобы в контейнере запуск происходил не из под root
???
ЮзКейс для OpenShift
 Dmitry
Ребзя, подскажите, возможно ли в helm template указыывать. рег експ в названии переменной?
например {- if .Values.*VarName* -}}
там go template. А там вряд-ли название переменной может быть регексом. Там наверняка переменные что-то типо [a-zA-Z0-9_-]+
Ну ты можешь сохранить регекс в значение переменной (нафига называть переменную регексом?)
Отделение Bereke Bank
как правильно создавать Докер-имедж для NodeJs приложения, чтобы в контейнере запуск происходил не из под root
???
ЮзКейс для OpenShift
Просто в конце докерфайла пишешь USER username
Юзера надо создать предварительно в том же докерфайле
Dmitry
как правильно создавать Докер-имедж для NodeJs приложения, чтобы в контейнере запуск происходил не из под root
???
ЮзКейс для OpenShift
Ты можешь это кубом переопределить:
В спеке контейнера:
securityContext:
runAsGroup: 30301
runAsNonRoot: true
runAsUser: 30301
Grisha
Dmitry
как правильно создавать Докер-имедж для NodeJs приложения, чтобы в контейнере запуск происходил не из под root
???
ЮзКейс для OpenShift
Можешь через psp задать юзера по умолчанию. В спеке psp:
runAsUser:
ranges:
- max: 30400
min: 30301
rule: MustRunAs
Dmitry
Можешь через psp задать юзера по умолчанию. В спеке psp:
runAsUser:
ranges:
- max: 30400
min: 30301
rule: MustRunAs
И если в контейнере securityContext c runAsUser не будет, то он возьмет минимальный из psp
Dmitry
та просто) пытаюсь по разнмоу на вещи смотреть
ну в твоем примере, предположем если go template разрешает называть переменные как угодно. То как тебе это поможет?
Ну пусть у тебя переменная будет:
Values./^.*$/ = 'tet'
Что по твойму сделала бы конструкция {- if .Values./^.*$/ -}?
И что ты будешь с этим делать? Может тебе все таки нужно сохранить регулярку в значение?
Anatolii
Спасибо. Буду пробовать.
George
George
George
Может понадобиться ещё права на файлы поправить
George
Можешь через psp задать юзера по умолчанию. В спеке psp:
runAsUser:
ranges:
- max: 30400
min: 30301
rule: MustRunAs
Я так понимаю, что это маппинг юзеров. Т.е. юзер в контейнере не меняется. Или есть особые требования к написания докерфайлов ?
Dmitry
Я так понимаю, что это маппинг юзеров. Т.е. юзер в контейнере не меняется. Или есть особые требования к написания докерфайлов ?
Нет, это меняет юзера в контейнере
Vadim
Добрый день.
Собираю логи filebit’ом в ELK, но там формат логов у контейнеров разный , если например в Deployment для подов с разными логами определить метки
и на основе этих меток в логстеше использовать разные фильтры так будет ок ?
Или лучше как-то по другому ?
George
У тебя нода под юзером, файлы добавлены - например, под рутом. Следовательно - не факт, что нода их прочитает
Dmitry
Нет, это меняет юзера в контейнере
То есть выполнишь id - и тебе покажет юзера который ты определил в кубе
Dmitry
У тебя нода под юзером, файлы добавлены - например, под рутом. Следовательно - не факт, что нода их прочитает
Ну не надо просто писать в файлы внутри контейнера. Достаточно прав на чтение 644, 755
Отделение Bereke Bank
George
Ну не надо просто писать в файлы внутри контейнера. Достаточно прав на чтение 644, 755
Да, тоже правда. Но иногда возникают накладки
George
Все такие умные советовать, но подсказать где оно может бахнуть или какие требования - забывают
Dmitry
Да, тоже правда. Но иногда возникают накладки
Ну вот при накладках контейнер не поднимется с такими psp и исправят )))
NM
Прав. Мало кто ещё и архитектор в душе
George
Ну вот при накладках контейнер не поднимется с такими psp и исправят )))
Поднимется, но потом что-то не будет работать
George
И хорошо, если оно будет падать, а не тихо фейлить
NM
Ну вот при накладках контейнер не поднимется с такими psp и исправят )))
Если будет доступ сразу. Если нет то deadline
Dmitry
Поднимется, но потом что-то не будет работать
у моих прогеров nodejs обычно падают, когда пытаются писать в контейнере не в волумы))
George
Anatolii
так права на файлв в волюмах на ноде не забыть я так понял?.
Dmitry
Если будет доступ сразу. Если нет то deadline
хз. Проблем пока с этим не было. Если php, то fpm запускается, но по логам сразу видно если файл прочитать не может, или боже упаси записать зачем-то ему надо ))
Отделение Bereke Bank
Сплошь и рядом. С пыхом всратым
с пыхой обычно еще nginx соседствует. а его запустить не от рута то еще удовольствие
Dmitry
с пыхой обычно еще nginx соседствует. а его запустить не от рута то еще удовольствие
проблем не испытываю с ним. Обычный офф образ из hub.docker.
Нюансы:
Порт больше 1024 поставить
Примонтировать ему emptyDIr в /tmp, /var/run, /var/cache/nginx и все