 Alexander


Попробовать руками стащить образ, если там авторизация, то надо через секрет передавать параметры авторизации.
 Андрей
А он ошибку кидает There was a problem authenticating with your cluster. Please ensure your CA Certificate and Token are valid.
Alexander
изначальная цель - поднять астериск. Я подумал, что проще будет для начала задеплоить ОС, поставить астериск и вывесить все это во внешний мир macvlan-ом
Да сделайте виртуалку и развлекайтесь сколько хотите, не надо это в Docker засовывать
Андрей
В журнале TLS handshake error from 35.231.158.47:15718: local error: tls: bad record MAC
 Lucky SB
В журнале TLS handshake error from 35.231.158.47:15718: local error: tls: bad record MAC
Смотри логи API Сервера куда ты подключаешься
 Alexander
А подскажите, как узнать что кубер готов к работе?
Alexander
А то создаю кластер в GCP с помощью терраформа, а потом не могу накатить чарты, т.к. /healthz отдаёт Ок, а кластер запросы не принимает.
Андрей
О, Unable to connect to the server: x509: certificate is valid for 127.0.0.1, 10.152.183.1, 192.168.1.238, 10.1.5.0, not 178.207.152.211
Андрей
Как исправить?
 Vadim
народ, кроме request\limit есть другой способ допустим не поднимать новые поды на ноде с высокой утилизацией CPU ?
Alexander
О, Unable to connect to the server: x509: certificate is valid for 127.0.0.1, 10.152.183.1, 192.168.1.238, 10.1.5.0, not 178.207.152.211
Не те адреса при подключении. NAT или еще что-то есть на пути до кластера ?
Андрей
да
Андрей
прокси
Alexander
Посмотри какие ip адреса есть на мастере кластера и тот адрес, по которому подклбчаешься
Андрей
кластер находиться весь за прокси
Alexander
Попробуй сначала руками через прокси к нему подклбчиться
Андрей
а в gitlab подключение настраиваю
Alexander
А попробуй сначала через него. Что бы понять специфику подключения
Андрей
Через имя и пароль попробовал и таже ошибка что выше
Alexander
Вот поэтому надо добиться что бы руками подключалось и потом уже gitlab подклбчать
Alexander
Через имя и пароль попробовал и таже ошибка что выше
https://gitlab.com/gitlab-org/gitlab-foss/issues/26216#description
Андрей
Готово
Андрей
С --insecure-skip-tls-verify работает
Alexander
 Андрей
)
Temur
будем пробовать
в общем, остановился на
index => “%{[project_scope]}.%{[project_name]}.%{[env]}.%{+YYYY.MM.dd}”
NM
Имя для прокси бы wildcard сделать по домену
MRY
 MRY
Anonymous
Привет! У меня такая ситуация: есть задеплоенные компоненты по отдельности , типо, 1 компонент - 1 eks кластер. Сейчас их все задеплоили в 1 eks кластер. И теперь встал вопрос о переключении трафика со старых на новые(переопределение fqdn и тд), роллбек в случае неудачи ну и все вытекающие
Я так-то понимаю, что буду например тот же метод canary юзать. Было бы интересно услышать кто что думает, кто на что внимание обращает? Я такто инфы нарыла, но пока стрёмно, будто сама до конца не понимаю, над чем лучше всего надо подумать
MRY
Привет! У меня такая ситуация: есть задеплоенные компоненты по отдельности , типо, 1 компонент - 1 eks кластер. Сейчас их все задеплоили в 1 eks кластер. И теперь встал вопрос о переключении трафика со старых на новые(переопределение fqdn и тд), роллбек в случае неудачи ну и все вытекающие
Я так-то понимаю, что буду например тот же метод canary юзать. Было бы интересно услышать кто что думает, кто на что внимание обращает? Я такто инфы нарыла, но пока стрёмно, будто сама до конца не понимаю, над чем лучше всего надо подумать
Хороший курс есть на udemy от Richard Chesterwood он там достаточно детально рассматривает вопросы ролла и роллбека + разные трики.
Ivan
Хороший курс есть на udemy от Richard Chesterwood он там достаточно детально рассматривает вопросы ролла и роллбека + разные трики.
Не можешь пожалуйста ссылку кинуть
Ivan
Спасибо
 Alex
Продскажите куда смотреть, не пашет дашборд Error: 'Service Unavailable'
Trying to reach: 'https://10.233.82.164:8443/'
В ingress ошибка Error getting SSL certificate "kube-system/secret": local SSL certificate kube-system/secret was not found. Using default certificate
В api TLS handshake error from ip:56388: tls: first record does not look like a TLS handshake
Anonymous
Istio Hands-On for Kubernetes | Udemy
https://www.udemy.com/course/istio-hands-on-for-kubernetes/
MRY
Istio Hands-On for Kubernetes | Udemy
https://www.udemy.com/course/istio-hands-on-for-kubernetes/
Да я этот курс уже взял )))
MRY
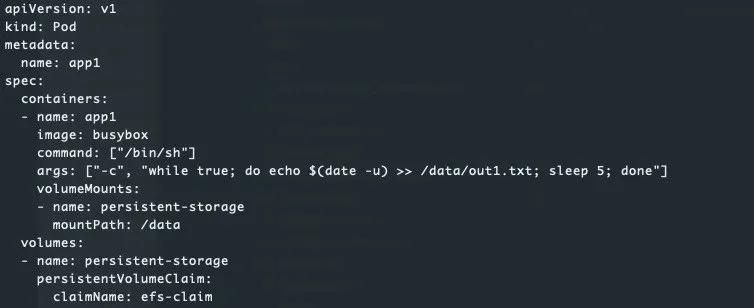
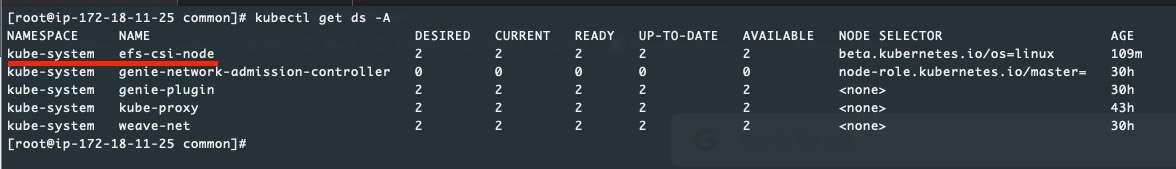
Но он насколько я понял он ненужен потому что провизирую по nfs без использования efs драфвера
MRY
 Stefan
Но он насколько я понял он ненужен потому что провизирую по nfs без использования efs драфвера
проблема одного корня для всех подов как раз в том, что не юзаешь efs драйвер
MRY
У меня было наооборот
MRY
Все было в одном корне когда пробовал работать через драйвер
MRY
Юзал на основе этого мануала
https://docs.aws.amazon.com/eks/latest/userguide/efs-csi.html
MRY
впринципе nfs меня устраивает так как efs живет на том же vpc где и сам кластер а подключения с других vpc я обеспечиваю через peering connection
MRY
короче буду тестировать и смотреть как что….. это пока единственный варинт который меня устроил
Stefan
Все было в одном корне когда пробовал работать через драйвер
apiVersion: v1
kind: PersistentVolumeClaim
metadata:
name: {{ .Chart.Name }}-pvc
namespace: {{ .Values.namespace }}
annotations:
volume.beta.kubernetes.io/storage-class: "aws-efs"
spec:
accessModes:
- ReadWriteMany
resources:
requests:
{{- if or (hasPrefix "production-" .Values.namespace) (eq .Values.namespace "demo") }}
storage: 150Gi
{{- else }}
storage: 20Gi
{{- end }}
———————————-
volumeMounts:
- mountPath: /mount
name: file-storage
nodeSelector:
env: {{ .Values.env }}
volumes:
- name: file-storage
persistentVolumeClaim:
claimName: {{ .Chart.Name }}-pvc
Stefan
как-то так делал
MRY
Спасибо… гляну…
Stefan
Все было в одном корне когда пробовал работать через драйвер
сам efs provisioner
kind: PersistentVolumeClaim
apiVersion: v1
metadata:
name: efs
annotations:
volume.beta.kubernetes.io/storage-class: "aws-efs"
spec:
accessModes:
- ReadWriteMany
resources:
requests:
storage: 1Mi
————————————-
kind: Deployment
apiVersion: extensions/v1beta1
metadata:
name: efs-provisioner
spec:
replicas: 1
strategy:
type: Recreate
template:
metadata:
labels:
k8s-app: efs-provisioner
spec:
serviceAccount: efs-provisioner
containers:
- name: efs-provisioner
image: quay.io/external_storage/efs-provisioner:latest
env:
- name: FILE_SYSTEM_ID
valueFrom:
configMapKeyRef:
name: efs-provisioner
key: file.system.id
- name: AWS_REGION
valueFrom:
configMapKeyRef:
name: efs-provisioner
key: aws.region
- name: DNS_NAME
valueFrom:
configMapKeyRef:
name: efs-provisioner
key: dns.name
optional: true
- name: PROVISIONER_NAME
valueFrom:
configMapKeyRef:
name: efs-provisioner
key: provisioner.name
- name: AWS_ACCESS_KEY_ID
valueFrom:
secretKeyRef:
name: aws-credentials
key: aws-access-key-id
- name: AWS_SECRET_ACCESS_KEY
valueFrom:
secretKeyRef:
name: aws-credentials
key: aws-secret-access-key
volumeMounts:
- name: pv-volume
mountPath: /persistentvolumes
volumes:
- name: pv-volume
nfs:
server: fs-413c1918.efs.eu-central-1.amazonaws.com
path: /
MRY
Сам провизенер у меня такой же
MRY
ну тогда проблем не должно быть
Вот что нашел.,…
apiVersion: v1
kind: PersistentVolume
metadata:
name: efs-pv2
spec:
capacity:
storage: 5Gi
volumeMode: Filesystem
accessModes:
- ReadWriteMany
persistentVolumeReclaimPolicy: Retain
storageClassName: efs-sc
mountOptions:
- tls
csi:
driver: efs.csi.aws.com
volumeHandle: fs-e8a95a42:/dir2
---
apiVersion: v1
kind: PersistentVolumeClaim
metadata:
name: efs-claim2
spec:
accessModes:
- ReadWriteMany
storageClassName: efs-sc
resources:
requests:
storage: 5Gi
---
apiVersion: v1
kind: Pod
metadata:
name: efs-app
spec:
containers:
- name: app
image: centos
command: ["/bin/sh"]
args: ["-c", "while true; do echo $(date -u) >> /data-dir1/out.txt; sleep 5; done"]
volumeMounts:
- name: efs-volume-1
mountPath: /data-dir1
- name: efs-volume-2
mountPath: /data-dir2
volumes:
- name: efs-volume-1
persistentVolumeClaim:
claimName: efs-claim1
- name: efs-volume-2
persistentVolumeClaim:
claimName: efs-claim2
MRY
По идее мой случай как раз
Stefan
MRY
Да у Вас более красиво получается… буду теститровать
 𝚔𝚟𝚊𝚙𝚜
https://youtu.be/E0GBU8Q-VFY
 Solyar
 ⌬ Дмитрий ⌬
Привет Всем. Может немного глуповато прозвучит, но есть небольшая проблемка.
Есть два кластера и на них пользователь называется одинаково. Объединяю конфиги, чтоб переключая контексты - между ними переключаться, и вот тут засада, пользователь только к одному кластеру может подключится, к другому не подключается так как в секции другие сертификаты
 Виктор
Посмотри ямл .kube/config и все сразу станет ясно
⌬ Дмитрий ⌬
Посмотри ямл .kube/config и все сразу станет ясно
Это понятно, там все в своих секциях, суть то примерно такая что в двух разных кластерах имя совпало (ФИО-КОМПАНИЯ) - а серты разные
так вот когда объединяю конфиги, имена пользователей получаются одни и теже но, с разными сертификатами
⌬ Дмитрий ⌬
в этом то вся и боль
Виктор
Виктор
Секцию
⌬ Дмитрий ⌬
Пробовал, при обращении к кластеру потом запрашивает username и пароль
Виктор
А в секции кластера юзера тоже переименовали?
Виктор
Usage
Виктор
а это где?
Нету под рукой компьютера, вроде в секции где описан кластер, написано какой юзер его юзает
Виктор
Но не уверен
 Nikita
mk
доброго дня. гайз, а чем вы обычно провижините кубер после тераформа
mk
чем лучше делать