 Crysalis


Никто не застрахован от ошибок
 Victor
А есть еще гитлаб, которые нет-нет стримят персуху своих пользователей на ютьюб )
Crysalis
😂
Crysalis
И такое было?
Crysalis
На гитхабе всегда можно найти ключи авс 😂
Victor
Они видосики с разборов инцидентов без замазанных данных выкладывали - разок видел
Crysalis
Вот вам и безопасность
Crysalis
 Dmitry
По-моему всё это хуйня (безопасность против админов/разрабов). Просто для галочки делается (в том числе, для галочки в резюме).
Вот да, поэтому если бизнес дает такие требования, то сразу надо договориться от чего защищаемся. Если от админов/разрабов, то без отдельного отдела ИБ вообще никак. Строим DevSecOps и тому подобное. А если им для галочки нужно, то нужно объяснить, что при таком подходе, ты не сможешь 100% защитить секреты от разрабов, и указать на потенциальные точки утечки. Если сразу не договориться, то в итоге ты получаешься отвественнен за то, чего не можешь контроллировать. А зачем оно тебе надо?
 George
с этим соглашусь
George
только вот.... всегда есть фактор того, что выкатка не атомарна, а скорее евенчуалли
George
когда-нибудь твой релиз доедет до прода, а может и не доедет - главное, что оператор команду дал
Crysalis
Да
Crysalis
Выше, я писал про откат
Crysalis
Но у нас, ПОЧТИ, стейдж равен проду
Crysalis
Но это не тот чат. У нас пока кубера нет :( просто мысль зацепила и понеслось. Тут соррян.
Dmitry
У меня, к примеру, мр в мастер = выкатка в прод
А git теги почему не юзаете? Откат = деплой предыдущего тега
Crysalis
Я думаю выше ответил, но кубер будет в ближайшие полгода. А пока дженкинс, гитлаб си, нода
Dmitry
Я думаю выше ответил, но кубер будет в ближайшие полгода. А пока дженкинс, гитлаб си, нода
Да мне просто интересно, как строят выкатку в кубе, в случаях когда деплоятся и откатываются из веток. А это не в кубе, понял.
Crysalis
Да мне просто интересно, как строят выкатку в кубе, в случаях когда деплоятся и откатываются из веток. А это не в кубе, понял.
Вот скоро этим займёмся)) чую буду много чего спрашивать тут))
Dmitry
Вот скоро этим займёмся)) чую буду много чего спрашивать тут))
Сразу через теги делай, и гемора не будет)
Crysalis
Сразу через теги делай, и гемора не будет)
Спсб. Гитлаб много чего может, тем более вроде решили Энтерпрайз брать 😂😂😂
 𝚔𝚟𝚊𝚙𝚜
 Spirit
 Spirit
 Spirit
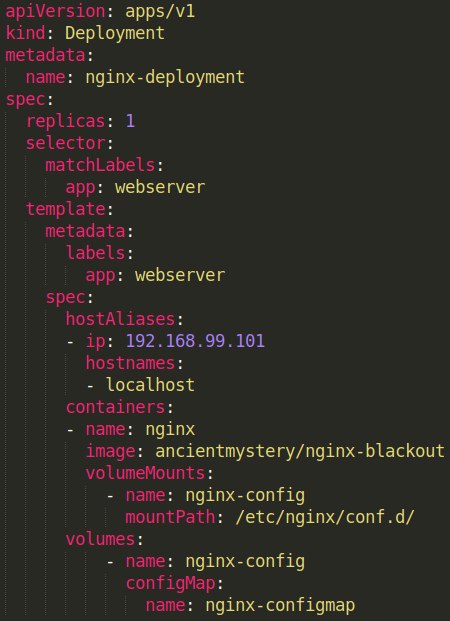
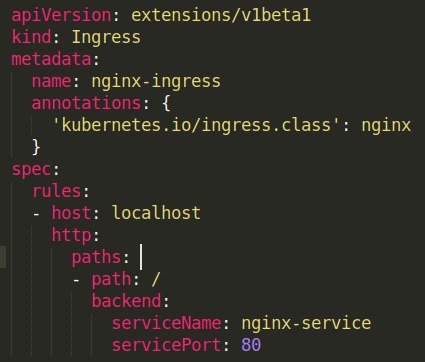
Хочу с localhost:8080 достучаться до пода используя ingress, как нужно изменить настройки?
Spirit
подскажите пожалуйста
 Виктор
Хочу с localhost:8080 достучаться до пода используя ingress, как нужно изменить настройки?
лично я не понял что хотите сделать
Spirit
хочу в браузере на своем компе вбить http//:localhost:8080 и получить страницу с html файлом nginx
Spirit
сейчас для этого я иду на 192.168.99.101
George
это так не работает
George
что за кубернетес используется?
George
🤡я не про то спрашивал
Crysalis
1.17 вышло?
Crysalis
и в итоге, какой опмтимальный конфиг кубера? на железки чонить типа к3s накатить? или как?
 CMy3u🐈
хочу в браузере на своем компе вбить http//:localhost:8080 и получить страницу с html файлом nginx
Либо скопипастил неправильно, либо написал неправильно.
>http//:localhost:8080
 Алимжан
Unable to connect to the server: x509: certificate is valid for 10.96.0.1, 192.168.99.131, not x.x.x.x
Парни, подскажите плз, как проще всего добавить новый IP адрес в сертификат?
NM
Egor
а kubeadm из коробки не настраивает размазывание подов по нодам? Только эту штуку ставить? https://github.com/kubernetes-incubator/descheduler
Марат
а kubeadm из коробки не настраивает размазывание подов по нодам? Только эту штуку ставить? https://github.com/kubernetes-incubator/descheduler
а soft podAntiAffinity нельзя сделать?
Марат
а kubeadm из коробки не настраивает размазывание подов по нодам? Только эту штуку ставить? https://github.com/kubernetes-incubator/descheduler
This strategy finds nodes that are under utilized and evicts pods, if possible, from other nodes in the hope that recreation of evicted pods will be scheduled on these underutilized nodes.
сам то он не размещает, а на стандартный полагается, если опять не повезет, снова эвиктить?
Egor
This strategy finds nodes that are under utilized and evicts pods, if possible, from other nodes in the hope that recreation of evicted pods will be scheduled on these underutilized nodes.
сам то он не размещает, а на стандартный полагается, если опять не повезет, снова эвиктить?
https://kubernetes.io/docs/tasks/administer-cluster/out-of-resource/#best-practices вот флажки если в kubelet прописать, то начнёт работать размазывание?
Марат
https://kubernetes.io/docs/tasks/administer-cluster/out-of-resource/#best-practices вот флажки если в kubelet прописать, то начнёт работать размазывание?
не вижу тут ничего связанного с размазыванием при планировании
Egor
не вижу тут ничего связанного с размазыванием при планировании
При планировании не будет, а через evicted будет размазывать? И почему вот когда ресурсы на одной ноде кончились, оно не делает evicted на подах и не начинает их размазывать?
Egor
может какую-нибудь книжку порекомендуете, а то я тут всех своими вопросами достану?
 inqfen
Да, доки называется
inqfen
Тебе информацию или сюжет и замысел автора?
inqfen
Единственное вроде относительно что-то https://www.amazon.com/Kubernetes-Action-Marko-Luksa/dp/1617293725
inqfen
Но уже подустарело
Egor
Victor
При планировании не будет, а через evicted будет размазывать? И почему вот когда ресурсы на одной ноде кончились, оно не делает evicted на подах и не начинает их размазывать?
Потому что убиение живых подов не всякому бизнесу понравится
Egor
Потому что убиение живых подов не всякому бизнесу понравится
 inqfen
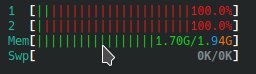
Вангую, что тебе надо реквесты и лимиты
inqfen
А какие они должны быть? Это для экспериментов, без бизнеса.
То что у тебя, это примерно минимальные требования чтобы куб вообще запустить
inqfen
А ты ещё нагрузку вешаешь
 Stefan
он же свои сервисы на нодах еще подымает, которые не такие уж и легкие по ресурсам
Egor
А ты ещё нагрузку вешаешь
Ну так-то нагрузка ещё и держится. Я не сын обрамовича, по 4 гига ноды держать.
Victor
Кубернетес - это дорого
inqfen
Ну так-то нагрузка ещё и держится. Я не сын обрамовича, по 4 гига ноды держать.
Вагрантом на компе подними