вот по этому https://www.digitalocean.com/community/tutorials/how-to-set-up-an-nginx-ingress-with-cert-manager-on-digitalocean-kubernetes
это мануал по установке ингресс-контроллера.
ты же пишешь, что у тебя нода даун....
т.е. проблема у тебя с установкай куба связана...
 Lucky SB


 rambling
вон istioctl version пищщит, что 1.4.2
да и не было у меня в том кластере 1.4.0 никогда
хм, я плохо помню, последний раз доку читал давно, но там разве не последовательно обновлять надо
Lucky SB
хм, я плохо помню, последний раз доку читал давно, но там разве не последовательно обновлять надо
в кластере стоит 1.4.1, хочу поставить 1.4.2 - куда уж последовательнеее
 Egor
это мануал по установке ингресс-контроллера.
ты же пишешь, что у тебя нода даун....
т.е. проблема у тебя с установкай куба связана...
если использовать стандартный load balancer то обе ноды healthy, но после установки nginx-ingress одна даун а вторая ап
Egor
причем деплоймент моего бэка стоит на одной ноде, а ингрис контроллер на другой
rambling
в кластере стоит 1.4.1, хочу поставить 1.4.2 - куда уж последовательнеее
https://istio.io/about/bugs/
Lucky SB
если использовать стандартный load balancer то обе ноды healthy, но после установки nginx-ingress одна даун а вторая ап
а кластер то у тебя тоже в DO ?
rambling
я вот до сих пор в поисках чем бы истио заменить (
Egor
в туторе есть написано это "The other nodes will deliberately fail load balancer health checks so that Ingress traffic does not get routed to them. External traffic policies are beyond the scope of this tutorial"
Egor
но я не совсем допер до смысла
Lucky SB
https://istio.io/about/bugs/
upgrade works with --force option, thx for the workaround
если нельзя, но очень хочется, то есть ключик —force
rambling
rambling
но я не совсем допер до смысла
входящий трафик не дойдет до больных нод, исходящий делай сам
 Ivan
Друзья! я новичок в kube, столкнулся с проблемой, может объясните мне что не так.
Есть кластер, два нода, накачен nginx-ingress, насколько я понял там свой балансер, и вот из моих двух нод одна down другая healthy, это нормально или нужно найти способ что обе ноды были здоровы?
Есть разные паттерны проектирования кластера. Ингресс-контроллер можно ставить демонсетом везде, а можно на выделенный пул нод. А можно вообще деплойментом. В последнем случае как раз и возможна описываемая ситуация. Разберитесь сначала в основных концепциях, чтобы более осознанно что-то с кластером делать, иначе дальше будет очень больно.
Egor
Понял, спасибо, изучу тему
 Михаил
 George
 George
Дарю
Ivan
главная гифка чата же
Ivan
Ivan
сегодня был на её месте, когда kube-proxy ВНЕЗАПНО потерял концы и на нодах стали множиться правила форварда, но только для nodePort-сервисов
 Stas
А Лоле мастерки уже 5 раз поменяли с того времени - гифка не актуальна.
 Отделение Bereke Bank
болеем за твой кластер ))) потом расскажешь сколько раз оом приходил к контролплейну
oom-ов пока нет. На 25к get jobs уже заметно тормозит (12-15 сек)
George
апи сервер?
Отделение Bereke Bank
Ага
Отделение Bereke Bank
Кароче на 27к отменил. Скоро гребцы начнут уже деплоить свое дерьмо
 Igor
Кароче на 27к отменил. Скоро гребцы начнут уже деплоить свое дерьмо
kubectl get jobs | awk '{print $1}' | parallel -r --bar -P $(nproc) kubectl delete jobs
 Nik
наверно классический вопрос - как запроксировать запрос на внешний хост из куба, используя только ingress nginx
Nik
сейчас у меня стоит nginx с проксипасс, на который смотрит ингресс. и кажется это овер
 Dmitry
Есть сервисы типа externalName
Dmitry
Это не совсем только ингресс
Nik
который платный
Отделение Bereke Bank
наверно классический вопрос - как запроксировать запрос на внешний хост из куба, используя только ingress nginx
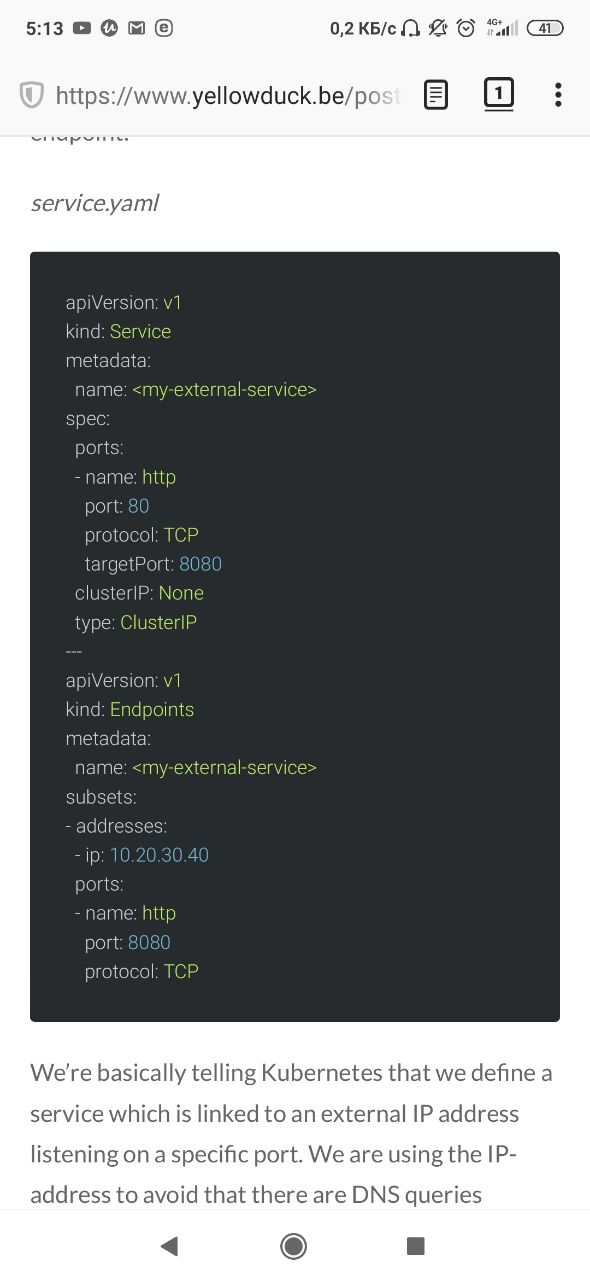
https://www.yellowduck.be/posts/k8s-proxy-an-external-site/ попробуй так
Nik
обычный их не саппортит
Dmitry
В смысле?
Nik
В смысле?
https://github.com/nginxinc/kubernetes-ingress/tree/master/examples/externalname-services
Dmitry
Стандартный сервис кубера, при чем тут контроллер? https://kubernetes.io/docs/concepts/services-networking/service/#externalname
Nik
Note: This feature is only available in NGINX Plus.
Dmitry
Фигасе
Nik
ага
Nik
я думал сниппет уже зафигарить
Nik
и вкорячить туда прокси-пасс
 Dmitry
Вот тоже смотрю. А домен можно туда затолкать?
Nik
пока варианта лучше сниппета не вижу
Nik
(или уже пора менять контроллер)
Nik
Вот тоже смотрю. А домен можно туда затолкать?
даже если нет - я могу вкатить его просто через add_header Host (myhost)
Nik
доменное имя в http - это же хедер)
Dmitry
Да это понятно, хоть домен тут укажи, без хост хедера не поедет
Dmitry
А тут пишут, что можно затолкать hostname https://kubernetes.io/docs/reference/generated/kubernetes-api/v1.15/#endpointaddress-v1-core
Nik
ну он как cname поедет
Nik
и магии не получится
Nik
не выдержал, проверил. работает
Nik
туоп nginx.ingress.kubernetes.io/server-snippet:
Nik
и в нем уже локейшен и проксипасс
 Bohdan
 Tadas
Good 👍
Alexey
подскажите плиз, а в cert-manager какой из подов получает по факту сертификат и можно ли ему адрес задавать?
 Victor
Коллеги, подскажите, пожалуйста. Есть кластер с фланелом и есть айпи сервиса.
В случае с дрейн одной из нод, куда смотрит этот сервис, начинаются ошибки.
Ендроинты за айпишником сервиса - это просто правила dnat на каждой ноде куба.
Отсюда вопрос: кто знает насколько часто и по какому триггеру эти правила перестраиваются и сфэйливштйся айпишник пода оттуда удаляется?
Прошу прощения за путанное описание.
 victor
Доброго утра всем. И я с вопросом: есть ли способ из коробки, чтобы дропать ноды NotReady (убитые оом-ом), например аутоскейлером? Сейчас приходится делать руками через стары добрый башик
 Артем
Коллеги, подскажите, пожалуйста. Есть кластер с фланелом и есть айпи сервиса.
В случае с дрейн одной из нод, куда смотрит этот сервис, начинаются ошибки.
Ендроинты за айпишником сервиса - это просто правила dnat на каждой ноде куба.
Отсюда вопрос: кто знает насколько часто и по какому триггеру эти правила перестраиваются и сфэйливштйся айпишник пода оттуда удаляется?
Прошу прощения за путанное описание.
За правилами iptables следит kube-proxy, если есть задержки, можно попробовать посмотреть на его логи. Переписываться правила должны на основе евентов удаления подов.
Victor
За правилами iptables следит kube-proxy, если есть задержки, можно попробовать посмотреть на его логи. Переписываться правила должны на основе евентов удаления подов.
Спасибо. Думал это просто локальная прокся к апи-серверу (тупой nginx)
Артем
Нет, из коробки прокси к аписерверу нет, её можно донастроить. kubespray это делает, например.
А kube-proxy следит за тем, чтобы траффик до подов доставлялся, когда долетает до нод.
George
George
поясн.
George
1. если он идет через DNS challenge - то проверка идет по TXT записи во внешнем DNS хостинге, поэтому пофиг
2. если ты делаешь HTTP challenge, то оно должно работать через кластерный ингресс... и тоже получается, что пофигу, кмк
Alexey
Alexey
при http
George
с чего ты взял
George
через ингрес проксируется http challenge. Который .well-known