А из-за чего ингресс может отъедать 40 гигов?
я помню что статику им кешировал. и внезапно столкнулся с такой же проблемой)
 Peter


 Dmitry
Я ищу как бы ускорить внедрение кубера для нужд бизнеса, а не челлендж. Мне челленджей сейчас хватает.
В Слерм уже писали? @LuckySB - или ему?
Dmitry
👍 отлично
 George
Я ищу как бы ускорить внедрение кубера для нужд бизнеса, а не челлендж. Мне челленджей сейчас хватает.
если хочешь ускорить - заплати им, они внедрят ) инфа сотка
George
или Экспресс 42
Peter
если хочешь ускорить - заплати им, они внедрят ) инфа сотка
может вообще фланту написать? они вообще за деньги тебе сами все сделают.
George
написать всем ) выбрать самое адекватное предложение
 Andrey
этим и занимаюсь. Спасибо всем!
 Pavel
А из-за чего ингресс может отъедать 40 гигов?
Из за висящих внутри воркеров в состоянии шаттинг даун
Peter
Из за висящих внутри воркеров в состоянии шаттинг даун
Тоже имеет смысл. А как это проверить? Мне казалось что это механика чистого nginx
Pavel
Да, это механика самого нжинкса.
Проверить - зайти в pod и сделать там ps aux
 Bolot
Приветствую вас ребята, у меня kuber на базе rancher rke, у меня вопрос - кто нибудь сталкивался с проблемой с сокетами в ingress? В гугле пытался что нибудь найти но результат нулевой, клиент сокет на приложении просто отправляет бесконечные запросы на сервер, а сервер выдает ответ только: 96:0{"sid":"QMy6tffuJmhgpDfFB9Qe","upgrades":["websocket"],"pingInterval":25000,"pingTimeout":5000}2:40,
Клиентский код:
var socket = io.connect('https://room.example.com');
var user = getUser();
socket.on('connect', function () {
socket.emit('room', user.id);
});
}
socket.on('job.start', function(data) {
});
Dmitry
Приветствую вас ребята, у меня kuber на базе rancher rke, у меня вопрос - кто нибудь сталкивался с проблемой с сокетами в ingress? В гугле пытался что нибудь найти но результат нулевой, клиент сокет на приложении просто отправляет бесконечные запросы на сервер, а сервер выдает ответ только: 96:0{"sid":"QMy6tffuJmhgpDfFB9Qe","upgrades":["websocket"],"pingInterval":25000,"pingTimeout":5000}2:40,
Клиентский код:
var socket = io.connect('https://room.example.com');
var user = getUser();
socket.on('connect', function () {
socket.emit('room', user.id);
});
}
socket.on('job.start', function(data) {
});
юзаю обычный nginx ingress от kubernetes. Вебсокеты работают норм. Ничего специально для этого не делал.
Если сервер что-то отвечает, то это делает ваш websocket сервер - может в его сторону и надо копать?
 Lucky SB
Приветствую вас ребята, у меня kuber на базе rancher rke, у меня вопрос - кто нибудь сталкивался с проблемой с сокетами в ingress? В гугле пытался что нибудь найти но результат нулевой, клиент сокет на приложении просто отправляет бесконечные запросы на сервер, а сервер выдает ответ только: 96:0{"sid":"QMy6tffuJmhgpDfFB9Qe","upgrades":["websocket"],"pingInterval":25000,"pingTimeout":5000}2:40,
Клиентский код:
var socket = io.connect('https://room.example.com');
var user = getUser();
socket.on('connect', function () {
socket.emit('room', user.id);
});
}
socket.on('job.start', function(data) {
});
https://nginx.org/ru/docs/http/websocket.html
каждый из проксей по пути должен передавать заголовки Upgrade и Connection
Какой ингресс у вас ? Возможно есть какой нить еще nginx перед вашим клиентским кодом ?
Bolot
https://nginx.org/ru/docs/http/websocket.html
каждый из проксей по пути должен передавать заголовки Upgrade и Connection
Какой ингресс у вас ? Возможно есть какой нить еще nginx перед вашим клиентским кодом ?
Yaml ingress для сокета:
apiVersion: extensions/v1beta1
kind: Ingress
metadata:
annotations:
certmanager.k8s.io/cluster-issuer: letsencrypt-prod
kubernetes.io/ingress.class: nginx
kubernetes.io/tls-acme: '"true"'
nginx.org/websocket-services: '"room-service"'
creationTimestamp: "2019-12-11T15:54:22Z"
generation: 2
labels:
cattle.io/creator: norman
name: room.example.com
namespace: p-jph4n-pipeline
resourceVersion: "2276513"
selfLink: /apis/extensions/v1beta1/namespaces/p-jph4n-pipeline/ingresses/room.example.com
spec:
rules:
- host: room.example.com
http:
paths:
- backend:
serviceName: room-service
servicePort: 3000
tls:
- hosts:
- room.example.com
secretName: ingess-room-example-com
status:
loadBalancer:
ingress:
- ip: xxx.xxx.xx.xxx
- ip: yyy.yyy.yy.yyy
- ip: zzz.zzz.zz.zz
Bolot
юзаю обычный nginx ingress от kubernetes. Вебсокеты работают норм. Ничего специально для этого не делал.
Если сервер что-то отвечает, то это делает ваш websocket сервер - может в его сторону и надо копать?
На обычных амазонских ec2 этот код работал прекрасно, только тогда когда я перенес код на kuber все началось. версия nodejs контейнере и что на ec2 полностью совпадают.
Dmitry
Yaml ingress для сокета:
apiVersion: extensions/v1beta1
kind: Ingress
metadata:
annotations:
certmanager.k8s.io/cluster-issuer: letsencrypt-prod
kubernetes.io/ingress.class: nginx
kubernetes.io/tls-acme: '"true"'
nginx.org/websocket-services: '"room-service"'
creationTimestamp: "2019-12-11T15:54:22Z"
generation: 2
labels:
cattle.io/creator: norman
name: room.example.com
namespace: p-jph4n-pipeline
resourceVersion: "2276513"
selfLink: /apis/extensions/v1beta1/namespaces/p-jph4n-pipeline/ingresses/room.example.com
spec:
rules:
- host: room.example.com
http:
paths:
- backend:
serviceName: room-service
servicePort: 3000
tls:
- hosts:
- room.example.com
secretName: ingess-room-example-com
status:
loadBalancer:
ingress:
- ip: xxx.xxx.xx.xxx
- ip: yyy.yyy.yy.yyy
- ip: zzz.zzz.zz.zz
Ты не ответил на вопрос, какой ingress используешь. Но я уже вижу по nginx.org/websocket-services... что от nginx inc. У меня в нем кстати тоже работало норм, были ли нюансы не помню
Dmitry
Yaml ingress для сокета:
apiVersion: extensions/v1beta1
kind: Ingress
metadata:
annotations:
certmanager.k8s.io/cluster-issuer: letsencrypt-prod
kubernetes.io/ingress.class: nginx
kubernetes.io/tls-acme: '"true"'
nginx.org/websocket-services: '"room-service"'
creationTimestamp: "2019-12-11T15:54:22Z"
generation: 2
labels:
cattle.io/creator: norman
name: room.example.com
namespace: p-jph4n-pipeline
resourceVersion: "2276513"
selfLink: /apis/extensions/v1beta1/namespaces/p-jph4n-pipeline/ingresses/room.example.com
spec:
rules:
- host: room.example.com
http:
paths:
- backend:
serviceName: room-service
servicePort: 3000
tls:
- hosts:
- room.example.com
secretName: ingess-room-example-com
status:
loadBalancer:
ingress:
- ip: xxx.xxx.xx.xxx
- ip: yyy.yyy.yy.yyy
- ip: zzz.zzz.zz.zz
А почему ты указал сервис для вебсокета ws-svc. А весь трафик прксируется на room-service? Это разные сервисы?
Dmitry
ws-svc - существует? Как на него трафик попадает, если он нигде не указан? Ты смотрел в итоге какой конфиг nginx ingress cгенерил? Он правильный?
Dmitry
Ты точно этот ingress используешь - https://github.com/nginxinc/kubernetes-ingress/ ?
Bolot
ws-svc - существует? Как на него трафик попадает, если он нигде не указан? Ты смотрел в итоге какой конфиг nginx ingress cгенерил? Он правильный?
Прокол я забыл указать свой сервис когда добавлял аннотацию предложенную в гитхабе - я поменял на "room-service" но результат такой же.
Dmitry
nginx.org/websocket-services: '"room-service"' - почему столько ковычек?
Dmitry
Мне кажется он щас будет пытаться найти сервис с именем "room-service" а не room-service. Ничего не найдет, и не добавит в upstream
Bolot
nginx.org/websocket-services: '"room-service"' - почему столько ковычек?
Я использую UI от rancher для управления kubernetes: Rancher v2.3.3
User Interface v2.3.25
Helm v2.14.3-rancher1
Machine v0.15.0-rancher20-1
Bolot
Мне кажется он щас будет пытаться найти сервис с именем "room-service" а не room-service. Ничего не найдет, и не добавит в upstream
в документации было указано так или я не правильно понял?
Dmitry
Я использую UI от rancher для управления kubernetes: Rancher v2.3.3
User Interface v2.3.25
Helm v2.14.3-rancher1
Machine v0.15.0-rancher20-1
Опять ранчер =( . В доках пример такой:
apiVersion: extensions/v1beta1
kind: Ingress
metadata:
name: cafe-ingress
annotations:
nginx.org/websocket-services: "ws-svc"
spec:
rules:
- host: cafe.example.com
http:
paths:
- path: /tea
backend:
serviceName: tea-svc
servicePort: 80
- path: /coffee
backend:
serviceName: coffee-svc
servicePort: 80
- path: /ws
backend:
serviceName: ws-svc
servicePort: 8008
Там нет ковычек в ковычках
 Sergey
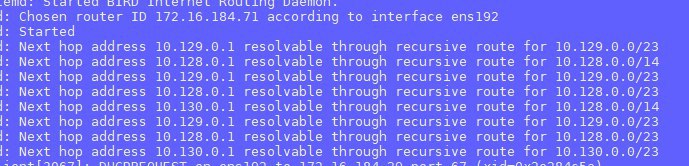
Коллеги, подскажите плиз кто юзал calico в связке с bird. Соединение между пирами bgp естаблиш - всё ок, маршруты прилетели в bird
unreachable 10.128.0.0/23 proto bird
unreachable 10.128.0.0/14 proto bird
unreachable 10.130.15.0/26 proto bird
Sergey
Как пофиксить эту проблему (((
Sergey
Ещё пытаюсь настроить в bird других соседей , но получаю Only one neighbor per BGP instance is allowed
Sergey
 Sergey
Он почему-то анонсирует внутреннюю сеть подов через с гейтом который не доступен снаружи
 Vadim
народ не подскажите в чем может быт ьпроблема, докером пулится образ а кубером не может
Vadim
repository does not exist or may require 'docker login': denied: requested access to the resource is denied
Dmitry
Убрал ковычки результат такой же
вопросы все те же. Конфиг то смотрел итоговый? Ошибки ingress контроллера?
 G72K
Bolot
вопросы все те же. Конфиг то смотрел итоговый? Ошибки ingress контроллера?
Итоговый:
apiVersion: extensions/v1beta1
kind: Ingress
metadata:
annotations:
certmanager.k8s.io/cluster-issuer: letsencrypt-prod
field.cattle.io/publicEndpoints: '[{"addresses":["xxx.xxx.xx.xx","yyy.yyy.yy.yy","zzz.zzz.zz.zz"],"port":443,"protocol":"HTTPS","serviceName":"p-jph4n-pipeline:room-service","ingressName":"p-jph4n-pipeline:room.example.com","hostname":"room.example.com","allNodes":false}]'
kubernetes.io/ingress.class: nginx
kubernetes.io/tls-acme: '"true"'
nginx.org/websocket-services: room-service
creationTimestamp: "2019-12-11T15:54:22Z"
generation: 2
labels:
cattle.io/creator: norman
name: room.example.com
namespace: p-jph4n-pipeline
resourceVersion: "2328400"
selfLink: /apis/extensions/v1beta1/namespaces/p-jph4n-pipeline/ingresses/room.example.com
spec:
rules:
- host: room.example.com
http:
paths:
- backend:
serviceName: room-service
servicePort: 3000
tls:
- hosts:
- room.example.com
secretName: ingress-room-example-com
status:
loadBalancer:
ingress:
- ip: xxx.xxx.xx.xx
- ip: yyy.yyy.yy.yy
- ip: zzz.zzz.zz.zz
Sergey
unreachable это маршруты на внешнем bird?
Он почему то анонсирует next-hop ipшник с tun0 интерфейса , а не с ens192 с айпишника локальной сети
G72K
Он почему то анонсирует next-hop ipшник с tun0 интерфейса , а не с ens192 с айпишника локальной сети
у вас calico-node точно с hostNetwork запущен? адрес можно через https://docs.projectcalico.org/v3.10/reference/resources/node для каждой ноды задать
 Виктор
друзья, поясните про helm
"helm.sh/hook-weight": "-3"
из доки не понятно, он будет одну за другой джобы выполнять пока не закомлитится предыдущая?
Sergey
у вас calico-node точно с hostNetwork запущен? адрес можно через https://docs.projectcalico.org/v3.10/reference/resources/node для каждой ноды задать
1: lo: <LOOPBACK,UP,LOWER_UP> mtu 65536 qdisc noqueue state UNKNOWN group default qlen 1000
link/loopback 00:00:00:00:00:00 brd 00:00:00:00:00:00
inet 127.0.0.1/8 scope host lo
valid_lft forever preferred_lft forever
inet6 ::1/128 scope host
valid_lft forever preferred_lft forever
2: ens192: <BROADCAST,MULTICAST,UP,LOWER_UP> mtu 9000 qdisc mq state UP group default qlen 1000
link/ether 00:50:56:a4:1c:55 brd ff:ff:ff:ff:ff:ff
inet 172.16.184.193/21 brd 172.16.191.255 scope global noprefixroute dynamic ens192
valid_lft 587158sec preferred_lft 587158sec
inet6 fe80::8046:2ff2:938c:424d/64 scope link noprefixroute
valid_lft forever preferred_lft forever
3: docker0: <NO-CARRIER,BROADCAST,MULTICAST,UP> mtu 1500 qdisc noqueue state DOWN group default
link/ether 02:42:ee:7f:0b:38 brd ff:ff:ff:ff:ff:ff
inet 172.17.0.1/16 scope global docker0
valid_lft forever preferred_lft forever
4: ovs-system: <BROADCAST,MULTICAST> mtu 1500 qdisc noop state DOWN group default qlen 1000
link/ether c6:bf:84:0d:fd:ec brd ff:ff:ff:ff:ff:ff
5: br0: <BROADCAST,MULTICAST> mtu 8950 qdisc noop state DOWN group default qlen 1000
link/ether 92:e6:36:f9:e9:4a brd ff:ff:ff:ff:ff:ff
6: vxlan_sys_4789: <BROADCAST,MULTICAST,UP,LOWER_UP> mtu 65535 qdisc noqueue master ovs-system state UNKNOWN group default qlen 1000
link/ether 62:f3:41:e5:79:f3 brd ff:ff:ff:ff:ff:ff
7: tun0: <BROADCAST,MULTICAST,UP,LOWER_UP> mtu 8950 qdisc noqueue state UNKNOWN group default qlen 1000
link/ether d6:1e:d3:ca:b8:57 brd ff:ff:ff:ff:ff:ff
inet 10.128.0.1/23 brd 10.128.1.255 scope global tun0
valid_lft forever preferred_lft forever
inet6 fe80::d41e:d3ff:feca:b857/64 scope link
valid_lft forever preferred_lft forever
так если я ему поменяю на ipv4Address интерйейса ens192 разве не будет конфликта
 Dmytro
ребята господа, какой сторедж для кафки в кубере на железяках нужен/подходит ?
George
зачем кафке сторедж в кубере. Точнее не так. Ты скорее всего захочешь кафку прибить к нодам, т.к. им мало смысла ездить туда сюда
George
а там хоть local volumes используй
George
с другой стороны - ты можешь хотеть упороться и сделать так, чтобы брокеры могли мигрировать между нодами - тогда только сетевое хранилище.... а вот какое... большой вопрос
George
ceph, openebs, linstor и прочее. Однозначного ответа нет )
Dmytro
с другой стороны - ты можешь хотеть упороться и сделать так, чтобы брокеры могли мигрировать между нодами - тогда только сетевое хранилище.... а вот какое... большой вопрос
а как у кафки с нфс ? а то слышал там бедульки были
George
с нфс вообще в принципе почти всегда бедульки
Dmytro
справедливо
George
тебе же для кафки RWX не нужен? Не нужен. так нафига тогда нфс?
Dmytro
George
это выйдет где-то 3 ноды кафки
дело не в количестве кафок. А в том, что кафка сама по себе достаточно отказоустойчивая и достаточно производительная. И я не слышал кейсов, чтобы народ на одну жирную ноду водружали несколько кафок
George
а еще - если ты их по нодам не разнесешь, то у тебя не отказоустойчивость, а фикция будет
Dmytro
ну это вроде ясно, благодарю
NM
NM
Но реплика должна сопровождаться правильным описанием сервиса
George
statefulset или operator'ом
Yuriy
Итоговый:
apiVersion: extensions/v1beta1
kind: Ingress
metadata:
annotations:
certmanager.k8s.io/cluster-issuer: letsencrypt-prod
field.cattle.io/publicEndpoints: '[{"addresses":["xxx.xxx.xx.xx","yyy.yyy.yy.yy","zzz.zzz.zz.zz"],"port":443,"protocol":"HTTPS","serviceName":"p-jph4n-pipeline:room-service","ingressName":"p-jph4n-pipeline:room.example.com","hostname":"room.example.com","allNodes":false}]'
kubernetes.io/ingress.class: nginx
kubernetes.io/tls-acme: '"true"'
nginx.org/websocket-services: room-service
creationTimestamp: "2019-12-11T15:54:22Z"
generation: 2
labels:
cattle.io/creator: norman
name: room.example.com
namespace: p-jph4n-pipeline
resourceVersion: "2328400"
selfLink: /apis/extensions/v1beta1/namespaces/p-jph4n-pipeline/ingresses/room.example.com
spec:
rules:
- host: room.example.com
http:
paths:
- backend:
serviceName: room-service
servicePort: 3000
tls:
- hosts:
- room.example.com
secretName: ingress-room-example-com
status:
loadBalancer:
ingress:
- ip: xxx.xxx.xx.xx
- ip: yyy.yyy.yy.yy
- ip: zzz.zzz.zz.zz
помоему аннотация для nginx кривая nginx.org/websocket-services: "ws-svc" должна быть что-то типа nginx.ingress.kubernetes.io/websocket-services: "ws-svc"
Sergey
bird на ноде кластера что про этот маршрут думает?
[root@atlas-nsk-kub-master-03 ~]# ip route
default via 172.16.184.1 dev ens192 onlink
10.128.0.0/14 dev tun0 scope link
blackhole 10.130.15.0/26 proto bird
10.130.15.2 dev cali4e074be9128 scope link
10.130.15.3 dev calife4b449be83 scope link
10.130.15.4 dev cali4d7065a483b scope link
10.130.15.5 dev calica9389591fb scope link
10.130.15.6 dev calid8900419d34 scope link
10.130.15.7 dev cali73b7ed051fa scope link
172.16.184.0/21 dev ens192 proto kernel scope link src 172.16.184.193 metric 100
172.17.0.0/16 dev docker0 proto kernel scope link src 172.17.0.1
172.30.0.0/16 dev tun0
Timur
нучтозанах... старую coreos выкупили и развивает только редхат за бабки. Новая Coreos(Fedora) еще не зарелизилась. В самом свежем CentOS Atomic версия куба 1.5.2...
Timur
неужели надо переползать на убунту и всякие там ltsp по заветам kvaps ?
 Tadeusz
поставь центос, какие проблемы
 inqfen
И штабильно, и ядра в бекпортах свежие и куб без проблем работает
Tadeusz
и вникай в эти non-free всякие, ставь всякое из testing, ибо свежих версий не найти )
 Dr_Rob0tnik
Собирай из сорцов
Yuriy
и вникай в эти non-free всякие, ставь всякое из testing, ибо свежих версий не найти )
зы, и ставь на этой центоси всратый htop из epel'я
Tadeusz
и вникай в эти non-free всякие, ставь всякое из testing, ибо свежих версий не найти )
и только попробуй apt upgrade -y сделать из testing, потом внезапно может оказаться что у тебя 11-я ОСь нарисовалась и вот это вот все
 Etki
Собирай из сорцов
пришло время выполнять ./configure
make сам себя не вызовет
я пересобираю сорцы каждый месяц