 Дмитрий Харитонов


докер вольюмы это emptyDir вроде
 George
локал вольмс смотри
Дмитрий Харитонов
вот да
Дмитрий Харитонов
да local volumes умеет чистить за собой
Дмитрий Харитонов
или всётаки не может
When local volumes are manually created like this, the only supported persistentVolumeReclaimPolicy is “Retain”. When the PersistentVolume is released from the PersistentVolumeClaim, an administrator must manually clean up and set up the local volume again for reuse.
 Revolman
Блин, если не прослоупочил - похожая проблема была, добавил в конфиг upstream /etc/resolv.conf
Запаздалое спасибо за совет, действительно наткнулся на это )
 Konstantine
Запаздалое спасибо за совет, действительно наткнулся на это )
Да не за что. Еще бы доки по coredns толковые были, а то примеры конфигов из кластера кубспреем развёрнутого выдирал :)
Konstantine
А то роднын доки - вообще ужас. Так и не понял, что надо сказать coredns, чтобы он нормально search понимал, кроме upstream.
 𝚔𝚟𝚊𝚙𝚜
А есть какой-то вариант сделать временную папку на хосте которую можно примонтировать к нескольким подам?
Как варинт, emptyDir в PV описать и через PVC забирать
Konstantine
Как варинт, emptyDir в PV описать и через PVC забирать
Если совсем по хардкору - то hostpath на ramfs. А если сделать на nfs - то можно еще и прова прикрутить.
𝚔𝚟𝚊𝚙𝚜
Накатил 1.17, вроде обновилось без проблем, linstor-csi и local-volumes работают как и раньше, всё ок
𝚔𝚟𝚊𝚙𝚜
Там в мане не совсем понятно про дрейн, его делают при апгрейде контрол-плейна, потом сразу анкордон, только после этого уже кубелеты предлагают обновить. На мой взгляд это не правильно, я сначала обновлял кубелеты, потом делал анкордон.
𝚔𝚟𝚊𝚙𝚜
Если совсем по хардкору - то hostpath на ramfs. А если сделать на nfs - то можно еще и прова прикрутить.
так есть же hostPath провижионер уже
𝚔𝚟𝚊𝚙𝚜
https://github.com/rancher/local-path-provisioner
Дмитрий Харитонов
да, я нашел уже
Дмитрий Харитонов
какраз под мой кейс
 Dmitry
𝚔𝚟𝚊𝚙𝚜
Офигеть, а так можно? :)
Да, всё-таки нельзя, но с hostPath это прокатывало)
https://kubernetes.io/docs/reference/generated/kubernetes-api/v1.17/#persistentvolumespec-v1-core
 Vadim
народ, можно как-нибудь k8s.gcr.io откуда образу кубера скачиваются, на свой репозиторий перенаправить
𝚔𝚟𝚊𝚙𝚜
народ, можно как-нибудь k8s.gcr.io откуда образу кубера скачиваются, на свой репозиторий перенаправить
Да, смотри --image-repository в https://kubernetes.io/docs/reference/setup-tools/kubeadm/kubeadm-init/#options
Vadim
 D
народ имя external ip типа такго
a9fc4142a1b5c11ea855a123f5789de0-689540468.us-east-1.elb.amazonaws.com
как его в браузере посмотреть
D
это ip loadbalancer
D
если просто открыть в браузере то будет просто долго грузится и все
D
У этого ELB следующий конфиг
port {
port = 443
target_port = 80
protocol = "TCP"
}
Nickolay
У этого ELB следующий конфиг
port {
port = 443
target_port = 80
protocol = "TCP"
}
https://a9fc4142a1b5c11ea855a123f5789de0-689540468.us-east-1.elb.amazonaws.com
nikita
подскажите плз, на ingress ноде должны отображаться порты 443 и 80 в netstat -ltupn?
 Дмитрий
доброго вечера есть у кого годная статья как связать haproxy + nginx ingress в кубере?
George
Haproxy снаружи ? А чего его связывать. Настройка почти такая же как если б энжинкс был не ингрессом, а обычным
D
https://a9fc4142a1b5c11ea855a123f5789de0-689540468.us-east-1.elb.amazonaws.com
А что если LB с таким внешним ip есть а при переходе там просто ничего нет? ELB же должен хоть какие признаки жизни показывать
Vadim
Дмитрий Харитонов
local-path-provisioner не умеет в ReadWriteMany (
Дмитрий Харитонов
все таки придется nfs-provisioner делать
 Lucky SB
В данном случае это чисто косметическая опция
Lucky SB
У тебя все поды будут только на одном узле запускаться. И во все будет смонтирован один каталог с диска.
Дмитрий Харитонов
мне нужно маунтить одну шару в несколько под
Lucky SB
Проблема использования одного файла несколькими процессами на одном сервере решается линуксом
Дмитрий Харитонов
хотя, да. Все к одному pvc цепляются поды нормально
Дмитрий Харитонов
ипапочку с хоста подчистил
Дмитрий Харитонов
отлично 👍🏻
 ASTASHOFF
пацы, есть кто пытался использовать https://kubernetes.io/docs/concepts/services-networking/service-topology/ ?
ASTASHOFF
https://github.com/kubernetes/enhancements/blob/master/keps/sig-network/20181024-service-topology.md#design-details
ASTASHOFF
делаю patch svc my-service -p '{"spec":{"topologyKeys": ["kubernetes.io/hostname"]}}', на мой сервис с ClusterIP (coredns), но оно всё равно раскидывает с probability
ASTASHOFF
Prerequisites соблюдаю, Endpoint Slices включил если что
Anonymous
 Дмитрий
Haproxy снаружи ? А чего его связывать. Настройка почти такая же как если б энжинкс был не ингрессом, а обычным
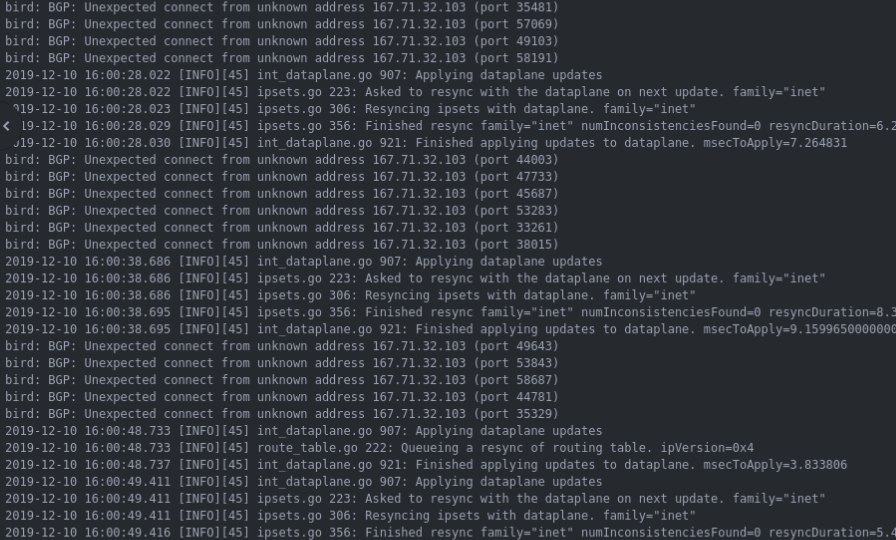
тупят страницы или падают с 504 ошибкой(
𝚔𝚟𝚊𝚙𝚜
мне нужно маунтить одну шару в несколько под
Это не проблема если все поды на одной ноде щапускаются
𝚔𝚟𝚊𝚙𝚜
Но если хочется nfs, то есть nfs-server-provisioner
 Alexander
Подскажите плиз, как протестировать, что я правильно настроил сервис.
Я сделал deployment, в нём развернул postgresql базу. Она доступна по порту 5432
kubectl port-forward postgres-75f7795dc4-6r59f 5432:5432
вот так проверил - я могу подключиться по порту 5432 - получается, что pod стартанул нормально
Создаю сервис:
apiVersion: v1
kind: Service
metadata:
name: postgres
labels:
app: postgres
spec:
type: NodePort
ports:
- port: 5432
targetPort: 5432
protocol: TCP
name: http
selector:
app: postgres
и не знаю, как подключиться. Делал minikube ip, и потом, telnet minikube_ip 5432 - и не коннектится
Alexander
NAME TYPE CLUSTER-IP EXTERNAL-IP PORT(S) AGE
postgres NodePort 10.102.180.150 <none> 5432:32014/TCP 20m
Странно видеть этот 32014, ведь на контейнере у меня 5432, и сервис тоже имеет порт 5432
Я ожидаю, что подключаться я буду тоже по minikube_ip:5432
Andrey
32014
Alexander
хм.. да.. вот так - работает: telnet 192.168.99.102 32014
но почему не 5432?
Andrey
Почитай доки куба про сервисы, там всё есть
Anonymous
 Alexander
ладно, спасибо! уже, хотябы, виден свет в конце тоннеля 😊
 Дмитрий
хм.. да.. вот так - работает: telnet 192.168.99.102 32014
но почему не 5432?
потому что есть Nodeport - это фактически натируемый порт в порт приложения. Никогда в кубере порты сервисов не пробрасывались на внешние интерфейсы. Для этого есть или NodePort или ингрессы
Andrey
потому что есть Nodeport - это фактически натируемый порт в порт приложения. Никогда в кубере порты сервисов не пробрасывались на внешние интерфейсы. Для этого есть или NodePort или ингрессы
У него nodeport сервис, он просто про эфемерные порты не знает
Sviatoslav
а есть способ пробросить сервисные порты без port-forward на хосте? или только 30-32 и никак по другому?
Alexander
Я прочитал, что у сервиса с типом NodePort есть параметр nodePort, в котором можно "прибить гвоздями" порт... но он принимает только " The range of valid ports is 30000-32767"
Видимо, надо как-то по другому делать. Может, Ingress добавить или еще что-то
Дмитрий
George
Можно же публиковать на хостпорт
George
ports:
- containerPort: 3128
hostPort: 3128
name: 3128tcp31280
protocol: TCP
George
чего вы такие все нежные. понять не могу
George
George
да, а нодепорт СПЕЦИАЛЬНО на высоких адресах. Чтобы ты не дай Бог случайно не мог зафачить системные компоненты. А то прикинь - какая это офигенная уязвимость - биндиться на ЛЮБОЙ порт в линуксе, а?
Anonymous
 Tadeusz
кто-нибудь на hcloud'е юзает кубер? вопрос по floating_ip в связке с их контроллером и calico )
George
О, нет, хетцнер
Tadeusz
сам рыдаю
 Gleb
синяя изолента
Gleb
с ней можно все