 Tadeusz


форк от southbridge, кстати
 Марат
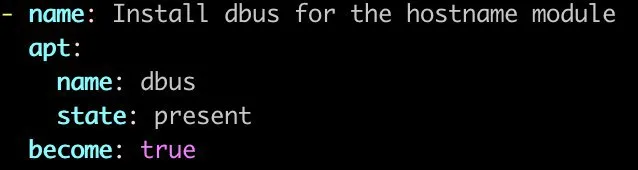
буквально ж неделю назад ставил (правда не на ubuntu 18.04.3)
ага, именно так, новые сетапы спотыкаются, пулреквест делайте с use: apt )
 Dmitrii
 Tadeusz
Никогда такого не было и вот опять.
https://github.com/kubernetes-sigs/kubespray/pull/5034
это ок, но https://github.com/kubernetes-sigs/kubespray/pull/5034/commits/d5efe22e3e7c1a06eb028f1616a81e95e2c0e1b4
не помогает
Tadeusz
 Марат
Tadeusz
да
Tadeusz
во 2-м щитоне этого модуля не вижу, в 3-м есть
Tadeusz
ansible_python_interpreter=/usr/bin/python3 поможет
Tadeusz
ну да, точно спас... в hosts.yml
ansible_python_interpreter: /usr/bin/python3
Марат
а в пакете python2.7 он есть
Tadeusz
я не смог найти через from zipfile import ZipFile
 Пётр
Ну вот в ci, допустим, 10 подов разных. чтобы подключить ecr, надо у каждого сделать как то eval docker login каждые 12 часов. Проще же сделать один раз и инджектить каждый раз. А если пароль сменился, править в 10 местах
https://github.com/awslabs/amazon-ecr-credential-helper
решает эту проблему
G72K
Мы точно про одно и тоже? Подпресет позволяет всем подам заинджектить ченить одинаковое, например секрет или конфигмап
Мы точно про одно и то же. Podpreset впилили на волне ServiceBroker , и даже тогда было бурное обсуждение "ненужно", но продавили. С тех пор ветер подул в другую сторону и от ServiceBroker отказались (появились CRD и расширяемость). Podpreset же так и остался в никому ненужной альфе, появились mutating admission webhooks, которые полностью закрывают вопрос "а давайте мы на стороне куба магии добавим"
Sn00part
https://github.com/awslabs/amazon-ecr-credential-helper
решает эту проблему
Нет не решает, если собирать не докером. Ну и евал то проще сделать, чем тащить бинарь плагином. Там докер сам доставляет, так еще и сомнительными плагинами его дополнять, будет говно в квадрате.
Sn00part
Мы точно про одно и то же. Podpreset впилили на волне ServiceBroker , и даже тогда было бурное обсуждение "ненужно", но продавили. С тех пор ветер подул в другую сторону и от ServiceBroker отказались (появились CRD и расширяемость). Podpreset же так и остался в никому ненужной альфе, появились mutating admission webhooks, которые полностью закрывают вопрос "а давайте мы на стороне куба магии добавим"
В первом случае это AdmissionController, во втором MutatingAdminssionController
С точки зрения магии, теже яйцы
Sn00part
Коллеги, у кого сосноль под рукой, докер 1.13 - это в итоге какой докер, 18? Или который до него был?
Tamerlan
Коллеги, у кого сосноль под рукой, докер 1.13 - это в итоге какой докер, 18? Или который до него был?
у меня 1.13 под рукой, что именно ты хочешь проверить?
Tamerlan
у красношляпых это вроде 1.13 и есть, просто с бэкпортом некоторых фич и заплаток
Tamerlan
(про фичи кстати я не уверен)
 Dmitry
https://garden.io/
Юзал кто-нибудь?
 Ilya
 Ievgen
Sn00part
Не проверить, просто хотел узнать, 18 и 1.13 это в целом одна версия или нет
 Pavel
Не проверить, просто хотел узнать, 18 и 1.13 это в целом одна версия или нет
Насколько помню, в целом это тоже самое что 18.03
Pavel
Ну точнее 17.03
Pavel
1.13 это последняя релиз со старым версионированием
 D
Привет, cluster autoscaler по дефодту скейлит на основе чего? Я не про hpa
 Denis
Привет, cluster autoscaler по дефодту скейлит на основе чего? Я не про hpa
request resources к примеру
Dmitry
А цпу и память смотрит?
он там хитрее делает вроде. Он следит за подами, которые не могут назначиться на ноды, из-за того что не помещаются по ресурсам, и в этом случае скейлит. Но также следит и за ресурсами, например он знает, когда можно перенести все с ноды на другие и дропнуть ее.
Dmitry
А лучше доки почитать https://github.com/kubernetes/autoscaler
 Igorь
А как отмонтировать pvc от несуществующего пода?
```
$ kubectl describe pvc mypvc
----
Mounted By: myapp-6fd967f7b8-4grv5
----
$ kubectl describe pod myapp-6fd967f7b8-4grv5
Error from server (NotFound): the server could not find the requested resource (get pods myapp-6fd967f7b8-4grv5)
$ kubectl describe pod myapp-6fd967f7b8-4grv5 -A
error: a resource cannot be retrieved by name across all namespaces
```
Oleh
Если логи ничего не дадут, вариант 1 - самому поправить спеку pvc
Sn00part
Сбор мусора
Igorь
Нужно глянуть код, скорее всего таймаут
Хм... у меня возникло вот такое: https://github.com/helm/charts/issues/12836#issuecomment-524552358 Из-за этого я пытался удалить pvc и всех, кто к нему примонтировался.
Igorь
но и это тоже не помогло
Oleh
После удаления pvc данные при нормальном поведении будут стерты , так что должно помочь
Sn00part
вопрос про github actions - раннер можно в кубер запихать? есть манифесты уже или надо корячить самому?
Sn00part
или какой там бестпрактис?
Igorь
После удаления pvc данные при нормальном поведении будут стерты , так что должно помочь
А без потери данных этого не сделать?
Igorь
не исправить авторизацию в постгресе?
 Sergey
Добрый день! Подскажите плиз кто-нибудь юзает gloo ingress ? развернул его через glooctl , создал ingress , а он мне серавно 404 отдает и влогах ничего не пишет
Пётр
вопрос про github actions - раннер можно в кубер запихать? есть манифесты уже или надо корячить самому?
кстати, а ты уже начал его юзать? есть первые ощущения?
мне пока кажется что на тревисе еще пол-года минмиум оставаться нужно пока action догонят по суппорту/фичам/стабильности. или ошибаюсь?
Sn00part
Пётр
потом поведуй плиз как впечатления
а почему именно за actions сел? любопытсво или цель какая-то?
Sn00part
клиент хочет
Andrey
Sn00part
а на каком уровне его подключать, если под там билдит контейнер ?
Andrey
ну, вообще по разному можно, обычно роль прокидывают
Andrey
у которой доступ есть к ecr
Sn00part
stages:
- name: Build kafka-transformer
steps:
- runScriptConfig:
image: fedora
shellScript: |-
yum install -y awscli buildah podman-docker
mkdir -p /root/.aws
echo "[default]" > /root/.aws/credentials
echo "aws_access_key_id = "${AWS_ACCESS_KEY_ID} >> /root/.aws/credentials
echo "aws_secret_access_key = "${AWS_SECRET_ACCESS_KEY} >> /root/.aws/credentials
CIPROJECTDIR=`pwd`
eval $(aws ecr get-login --region us-east-1 --no-include-email)
buildah bud --isolation chroot --storage-driver vfs --no-cache -t 000000000000000.dkr.ecr.us-east-1.amazonaws.com/kafka-transformer:${CICD_GIT_COMMIT} -f Dockerfile .
podman push --storage-driver vfs 000000000000.dkr.ecr.us-east-1.amazonaws.com/kafka-transformer:${CICD_GIT_COMMIT}
envFrom:
- sourceName: aws-creds
sourceKey: aws_access_key_id
targetKey: AWS_ACCESS_KEY_ID
- sourceName: aws-creds
sourceKey: aws_secret_access_key
targetKey: AWS_SECRET_ACCESS_KEY
Sn00part
вот типа такого
Andrey
ясно. Я сначала про imagepullsecret подумал
Andrey
то есть сам кластер не в AWS?
Sn00part
не всегда! )
Sn00part
гонять CI в амазоне в прод кубере будет дороговато ) поэтому там дешманские хецнеры и прочие обляка
Andrey
можно ещё kube2iam попробовать заюзать
Sergey
Йоу ребят, никто в качестве ингресса не юзал gloo ?
Sn00part
можно ещё kube2iam попробовать заюзать
там сложновато, демонсет появляется, который с hostNetwork=true и куча конфигов )
Andrey
там сложновато, демонсет появляется, который с hostNetwork=true и куча конфигов )
ну да, потому как метадату надо обслухивать
Sn00part
+ еще и апитаблес хакать, имхо из пушки в ногу
 Fedor
Всем привет, не подскажете как можно не генерировать подобную лапшу
kubectl-alfa get pods -A 127 ↵ master ● ⍟5 9.33 Dur 12:33:11 68% 🔋
NAMESPACE NAME READY STATUS RESTARTS AGE
namespace front-77bd694c48-2lgvx 1/1 Running 0 10d
namespace haproxy-575b8cd4db-b6dt6 1/1 Running 0 10d
namespace haproxy-575b8cd4db-c9jkd 1/1 Running 0 10d
namespace haproxy-575b8cd4db-h6c77 1/1 Running 0 10d
А чтобы были индексы Вот так
namespace haproxy-1 1/1 Running 0 10d
namespace haproxy-2 1/1 Running 0 10d
namespace haproxy-3 1/1 Running 0 10d
Sn00part
я переделал на джобу, которая дергает токен и его просто вставляет через подпресет
Sn00part
вообще щас мы на харбор перешли, там есть клэр еще, сразу и посканить может на говно всякое
Sn00part
иногда удивительные вещи там можно увидеть
Sn00part
)
Sn00part
сейчас у нас CD cобирает около полтораста имаджей в сутки
Sn00part
СI то есть
Sn00part
и там очень много всего внутри, центос, альпайн, убунту, дебиан, редхат, федора, полная жесть
Sn00part
а сжать булки и все отрефакторить никто не хочет, если только взять отпуск 250 дней и за свой счет сделать )
Sn00part
называется, давайте запустим, а потом доделаем!