вы откуда-то перешли на него или сразу строили в GA
Я его юзаю для себя, периодически заношу в какие-нибудь публичные проекты в виде PR
 Stanislav


 Sn00part
вы откуда-то перешли на него или сразу строили в GA
я так понимаю он, фактически, ничем не отличается от gitlab?
Sn00part
и по той же схеме работает?
Sn00part
ладно, спс, посмотрим что там внутри )
Stanislav
я так понимаю он, фактически, ничем не отличается от gitlab?
В плане архитектуры особо нет, у публичного использования раннеры под три ос напичканы всем (пакеты, sdk всякие и ТД)
Sn00part
да, спасибо!
 Bohdan
Короче рио ответил на мой тикет, что на центос нодах на кластере k3s не разворачиваться.
Типа используете Убунту на нодах /
(в плане он протестировал на слабых нодах на центос, не взелетело, на убунту взлетело)
Bohdan
G72K
Короче рио ответил на мой тикет, что на центос нодах на кластере k3s не разворачиваться.
Типа используете Убунту на нодах /
(в плане он протестировал на слабых нодах на центос, не взелетело, на убунту взлетело)
Вы б сразу ссылку дали, что б интересующиеся подписались
Bohdan
https://github.com/rancher/rio/issues/890
 Отделение Bereke Bank
А что можно крутить на таких слабых тачках то? 🤔
Sn00part
сварм!
cent
Подскажите, кто-то поднимал istio egress tracing ?
Есть ссылка на рабочий ман?
Bohdan
А что можно крутить на таких слабых тачках то? 🤔
Да я потыкать, поучиться, тыпа "войти в кубернетис".
Вообще цель развернуть что тоо faas, вообще в идеале гитлабовский чарт Knative, но там нужно моща ибо истио.
А вот на бубунту развернулась рио.
Впрочем у меня щас уже + одна нода 4кпу\8гб для дальнейшей работы.
G72K
А есть что-нибуль для генерации какого-нибудь selinux policy ? Запустить под, прогнать тесты, сохранить полиси.
cent
Да я потыкать, поучиться, тыпа "войти в кубернетис".
Вообще цель развернуть что тоо faas, вообще в идеале гитлабовский чарт Knative, но там нужно моща ибо истио.
А вот на бубунту развернулась рио.
Впрочем у меня щас уже + одна нода 4кпу\8гб для дальнейшей работы.
А чем не подходит просто minikube локально?
Bohdan
А чем не подходит просто minikube локально?
Отсуствием норм железа ), да и мобильность, плюс таки дальше может в прод уйдет.
cent
Отсуствием норм железа ), да и мобильность, плюс таки дальше может в прод уйдет.
Ну, манифесты и уйдут. Я что-то не понял. Установку куба потыкать нужно или работу в кубе?
Sn00part
я так поимаю там надо еще поставить ченить типа рио
Sn00part
или дженкинсХ
Bohdan
угу, можно, но это тыкать нужно много всего, а так поставил рио (knative) и тебе все из коробки (почти)
Sn00part
https://www.youtube.com/watch?v=b1RsNXGLuUk
Sn00part
долго думал, мальчик, девочка, non-binary
Sn00part
но доклад ржачный )
Sn00part
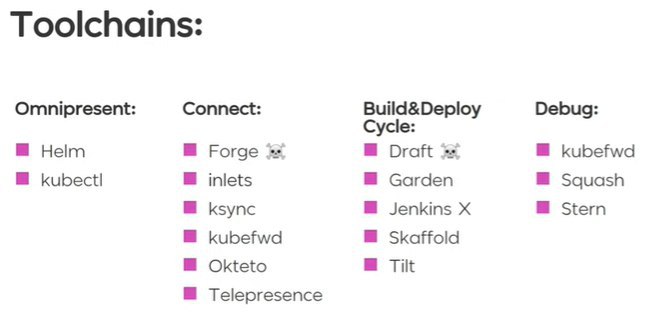
да, согласен, скаффолд сложноват, а вот про tilt я не знал
Sn00part
Starlark watafa
Sn00part
 Sn00part
you shouldn't consider scaffold 😆
use Tilt, okay!
Sn00part
доков нет, епитесь сами, как обычно!
Ivan
Для деплоя еще смотрел shopify krane, по докам тоже такое себе
Sn00part
я даже таких не слышал
Sn00part
там развелось столько всего разного и странного
Sn00part
что вот приходиться постоянно свежие доклады смотреть разные, чтобы было понятно, куда вообще плывет лодка
Ivan
Да, инструментов миллион. Скорее всего ребята для себя пилили, потом скинули в open source
Sn00part
scaffold мы отпилили, там просто в доках мало инфы ваще, устали в сорцы смотреть ))
 Anton
Anton
телепрезенс?
Anton
драфт?
Sn00part
нене, телепрезенс то это сосноль
Sn00part
взамен пока ничего! )
Sn00part
я про фазу деплоя
Sn00part
пока врапперы для kubectl apply
Ivan
Я с кубером не так давно работаю, у меня вот возник вопрос и я что-то не могу понять как лучше. Допустим есть сервис и есть 3 ямла, deployment, service, ingress. По идее я задеплоил и все ок. Если повявился новый тег сервиса то можно просто в тот же ci пульнуть kubectl set image и поды заапгрейдятся. А что делать если я хочу что-то поменять в deployment yaml? Руками применять изменения? 🙄🙄🙄
Ivan
С хелмом понятно вроде, а есть альтернативы?
Sn00part
у меня короче башка не варит нихера уже, пойду полежу )
Oleh
Привет, кто фиксил это? Я вот не пойму почему они не обновили iptables до 1.6.2 в имейдже гиперкита
Not using `--random-fully` in the MASQUERADE rule for iptables because the local version of iptables does not support it
G72K
 DjinN
 The
парни, ткните где почитать как самому пересобрать один из компонентов кубера?
The
мне надо бы контроллер подтюнить
 George
 𝚔𝚟𝚊𝚙𝚜
https://sysdig.com/blog/whats-new-kubernetes-1-17/
Oleh
мне надо бы контроллер подтюнить
https://github.com/kubernetes/community/blob/master/contributors/devel/development.md
The
https://sysdig.com/blog/whats-new-kubernetes-1-17/
endpoint slice возможно решит мою текущую проблему с переинитом контроллера
Oleg
https://sysdig.com/blog/whats-new-kubernetes-1-17/
Судя по changelog, релиз в основном приносит больше стабильности
 Lucky SB
https://sysdig.com/blog/whats-new-kubernetes-1-17/
я чегой то не понял. что они там с node-role labels намутили
Lucky SB
ServiceTopology - огонь
Lucky SB
«На моем проекте девопсы используют для удаленного доступа к среде клиентов софт под названием Bomgar.
Чтобы дотянуться до контейнеров, в которых надо порыться, да».
(пишет @cpacifying)
NM
Это хорошо или плохо ? :-)
✖️
МОжет кто направить на чаты с использованием Nvidia tensorRT ????
✖️
если кто-то напишет, что это нихера не кубер
развернуть надо в кубере
Oleh
Served model, там все просто
Oleh
https://www.tensorflow.org/tfx/serving/docker
 Just a baka
https://www.tensorflow.org/tfx/serving/serving_kubernetes
достаточно внезапненько
Oleg
Мы тут в рамках промежуточного шага перевода сервисов в Kubernetes научили Chef темплейты мапить в конфигмапы K8s. Ничего сложного, но если у кого-то была подобная проблема, можем поделиться)
Terry
но зачем?
Terry
Мы тут в рамках промежуточного шага перевода сервисов в Kubernetes научили Chef темплейты мапить в конфигмапы K8s. Ничего сложного, но если у кого-то была подобная проблема, можем поделиться)
можете сделать репу на github и поделится с миром
Oleg
Chef еще жив?
Для инфраструктуры - более чем, на наш вкус)
А так, у нас написан свой "фреймворк" на его базе, который конфигурит (связка data_bags - templates - rendered config) и доставляет сервисы (в докере).
Изначально мы просто продолжили им мапить конфиги на распределенное хранилище (gluster) и указывали на них путь в чарте, но после частых проблем с отваливающимся mountpoint к Gluster (мы правда туда ещё и логи писали) решили и избавляться от него и держать конфиг в нативной для Куба сущности до приведения разрабами сервиса к конфигурации через ENV.
Можно было бы сразу на конфигмапы переводить, но тогда приходится поддерживать актуальность конфигов в двух местах - темплейтах Chef (мы же все ещё деплоим во внекубовые контура) и конфигмапах чартов + писать для чартов специфичные для нашего подхода либы.
В целом - не от хорошей жизни все это)
Много антипаттернов за долгое время наплодили - неимутабельные контейнеры и прочее.
 Yuri
Мы тут в рамках промежуточного шага перевода сервисов в Kubernetes научили Chef темплейты мапить в конфигмапы K8s. Ничего сложного, но если у кого-то была подобная проблема, можем поделиться)
очень интересен подход, меня аналогичное ждёт в паппете
 Mher
Коллеги, всем доброго дня!
Прошу помочь с проблемой!
Недавно мигрировали кластер k8s в ЯНДЕКС!
вроде все было хорошо! но увы.
Проблема проявляется следующим образом - в калстере работают сервисы, доступ к ним осуществляется через ingress-nginx (официальный) тип LoadBalancer т.к. у яндекса есть балансировщик, но уже вторые сутки балансировщик отвечает очень-очень медленно то есть ответ приходил за 50-70 мс сейчас приходит за 60-90 сек! по внутренним адресам поды отвечают и отлично работают, сейчас как временный костыль стоит реверс прокси на поды а уже вторые сутки от яндекся ответа нет!
Кто то может подсказать в какую сторону копать?
Спасибо!!!
Anonymous
Коллеги, всем доброго дня!
Прошу помочь с проблемой!
Недавно мигрировали кластер k8s в ЯНДЕКС!
вроде все было хорошо! но увы.
Проблема проявляется следующим образом - в калстере работают сервисы, доступ к ним осуществляется через ingress-nginx (официальный) тип LoadBalancer т.к. у яндекса есть балансировщик, но уже вторые сутки балансировщик отвечает очень-очень медленно то есть ответ приходил за 50-70 мс сейчас приходит за 60-90 сек! по внутренним адресам поды отвечают и отлично работают, сейчас как временный костыль стоит реверс прокси на поды а уже вторые сутки от яндекся ответа нет!
Кто то может подсказать в какую сторону копать?
Спасибо!!!
После твоего мессаджа здесь, наверное все быстро фиксанут, это же отзыв)
Mher
После твоего мессаджа здесь, наверное все быстро фиксанут, это же отзыв)
уже вторые сутки пошли, надо самому что то сделать уже! у тебя есть идеи куда копать?)
Mikhail
уже вторые сутки пошли, надо самому что то сделать уже! у тебя есть идеи куда копать?)
удалить lb/добавить?
копать в сторону второго провайдера?
 Dmitry
уже вторые сутки пошли, надо самому что то сделать уже! у тебя есть идеи куда копать?)
Ну костылем же проблему исправили. Получается есть время что-то делать и прод не горит. Вот и начинайте переезд из Яндекса =)
Mher
удалить lb/добавить?
копать в сторону второго провайдера?
1. конечно, несколько раз пересоздалвал балансер, использовал контролер с офф сайта nginx и из хелмчарта, получал разные публичные адреса, но результата
2. в РФ другой только мейл.ру, но сними тоже к слежению опыт негативный, в этом году по моему было, на 7 часов весь кластер был недоступен, не говорили не причину и не время восстановления работоспособности, а в другие страны нельзя )