 Nayls


По крайней мере в теории... На практике боли добавляет, но вроде живёт уже годик и не ломается
 Dmitry
@chase0107 Типо есть 5 реп, собираем, тестим, а после пушим новый тег образа в env файл d 6 репу. В этой 6 репе деплой и файлики с версиями разных контуров. И моно репа не надо и твою проблему решает.
хранить деплойки в другой репе это такое себе имхо
Dmitry
не смотря на величину компании
Dmitry
все должно быть в проекте
Dmitry
в каждом проекте свой деплой
Dmitry
имхо
Dmitry
в монорепе может быть 10 проектов
Glib
и helm в таком случае помогает мне быстро откатиться назад если что-то пошло не так
Dmitry
но с другой стороны тут наверное проще договориться
 Евгений
я вот на это и настаиваю
Мне кажется, что альтернативы всё-таки две — правильная (сервайс-меш) или деплоить всё вместе
Dmitry
вот если сделать PACT на контракты микросервисов, чтобы консюмер микросервисов гонял тесты на то удовлетворяет ли его то что дает ему сервис, то версионирование не нужно
 Op
Подскажите, как попросить cert-manager попытаться еще раз выписать сертификат, при первой попытке DNS еще не прососался, а он теперь выжидает с большим запасом...
 George
но ты же понимешь, что это может стать узким местом?
George
Op
только так, да?
Glib
Вообще правильно накладывать только контракты на версии и растянуть между сервисами сервайс-меш, который будет медленно балансировать на новые версии
посмотрю на этот способ решения, спасибо
George
ну, тут момент какой - у тебя старый серт еще работает ?
George
и используется?
Op
я добавил туда второй домен, первый продолжает работать
 Maxim
Имеет смысл разворачивать minio внутри кластера или лучше поднимать отдельно?
Хочется использовать как StorageClass для стейтфул приложений
Op
очень уж долго он выжидает, вообще хотелось бы это настроить, ждет уже час, хотя там ттл у домена 10 минут...
George
 rambling
а какие аналоги с3 можно в кластер пихнуть
Maxim
это самоубийство
Подскажи почему, пожалуйста.
Куча django сервисов и прочих, где нужно хранить медиа. Как решить эту проблему элегантно…
George
Подскажи почему, пожалуйста.
Куча django сервисов и прочих, где нужно хранить медиа. Как решить эту проблему элегантно…
потому что ты задачу не описал. Я уж думал, что базу хочешь туда положить
George
> Хочется использовать как StorageClass для стейтфул приложений
и вот это
George
что мешает минио тупо использовать как С3? Т.е. по штатному хттп интерфейсу
 UglyKoyote
так он хочет его юзать для кубера пихая в этот же кубер - я так понял
Maxim
что мешает минио тупо использовать как С3? Т.е. по штатному хттп интерфейсу
Так и буду делать, видимо. Я просто изначально смотрел на storageos и приплел сюда storageClass, а он тут ни к месту, да - я тупанул просто.
George
тогда. ок, можно в кубер засунуть, но это не решает проблему персистенции самого минио
George
вот
George
https://github.com/kubernetes/test-infra/blob/master/prow/README.md
George
кто что думает про PROW?
 Andrey
Когда на хаскеле оператор напишут?
На Clojure писали ребята для RDBMS какой-то. На Питерском HighLoad'е общался. Сейчас поищу...
Andrey
Когда на хаскеле оператор напишут?
Ооо, нашёл моего собеседника.
https://www.youtube.com/watch?v=3BMTNx2xCtQ
Zakhar
может кто-то сталкивался с ситуацией когда поду из демонсета на ноде не хватило места?
возможно ли как-то гарантировать что под из демонсета вкатится на ноду?
кейс:
в кластере есть несколько разных приложений, в том числе несколько с qos guaranteed
сейчас прилетел алерт о том что демонсет не выкатился на ноду и оказалось что поды деплоймента(приложение) прилетели раньше подов демонсета(fluentd - логи)
возможно ли это полечить без пристреливания рандомных подов и упования на рандом шедулера?
George
priorityclass?
George
https://kubernetes.io/docs/concepts/configuration/pod-priority-preemption/
Zakhar
то что нужно, спасибо!
 Aleksandr
Коллеги, довольно странный вопрос. Развернул сентри хелмом в кубе. настроил ингресс + сертификат. Захожу на веб интерфейс - все работает, все ок. Подключаю приложение, пытаюсь отправить эксепшн, но в сентри они не доходят. сделал kubectl port-forward до вебчика (т.е. просто тот же самый бекенд, но в обход ингресса), - эксепшены стали приходить. В чем может быть проблема? порт и бэкенд одни и теже, при этом UI работает, а эксепшены не доходят. причем их реально и tcpdump'ом не видно в контейнере sentry-web. в каком месте я ошибся с ингрессом?
 Vladimir
@Bykva слушай я не специалист в данном вопросе, но могу предположить что у тебя строгое указание урлов в ингресе. На пример example.com перенапрялять в под, а эксепшен падает где нить example.com/test/ и ингрес уже не знает куда его слать. В любом случае думаю стоит сюда скинуть конфиг ингреса для большего понятия проблемы
Aleksandr
rules:
- host: sentry-dev.company.com
http:
paths:
- backend:
serviceName: sentry
servicePort: 9000
path: /
tls:
- secretName: sentry-tls
Aleksandr
ну вообще роуты as is прокидываются в игрессе. я же по ui по разным урлам без проблем путешествую
Vladimir
А в annotations что? для этого ингреса
Aleksandr
ничего
George
Коллеги, довольно странный вопрос. Развернул сентри хелмом в кубе. настроил ингресс + сертификат. Захожу на веб интерфейс - все работает, все ок. Подключаю приложение, пытаюсь отправить эксепшн, но в сентри они не доходят. сделал kubectl port-forward до вебчика (т.е. просто тот же самый бекенд, но в обход ингресса), - эксепшены стали приходить. В чем может быть проблема? порт и бэкенд одни и теже, при этом UI работает, а эксепшены не доходят. причем их реально и tcpdump'ом не видно в контейнере sentry-web. в каком месте я ошибся с ингрессом?
у нас новый сентри тупо не работал, взял старый хельм - а в нем база не инитится
George
пришлось руками допинывать, короче - кривые эти хельмы
Aleksandr
они еще и формат обращений поменяли, депрекейтнули часть DSN
 Serghei
Привет ребята
Serghei
Есть у меня одна задача, обновить конфиги приложения и спользуя ConfigMap (который подключается как volume) и subPath. Я знаю что при использовании subPath я не смогу автоматически доставить обновления. Посоветуйте, кто как решал такую задачу?
Немного контекста: Есть приложение FooBar, которое читает файл .env. Есть ConfigMap который который подключен как Volume. В этом ConfigMap есть все что нужно FooBar. Если кому-то взбредет в голову обновить в ConfigMap то вот что нужно
1. Обновить конфигурацию в файле примонтированном через subPath
2. Передеплоить приложение.
Возможно, если решится задача №2, то задача №1 и не нжна вовсе, ибо в момент передеплоя подтянутся (???) новые конфиги.
Читал issues типа этого https://github.com/kubernetes/kubernetes/issues/50345 и похожие. Мне нужен простой и железобетонно рабочий костыль
George
задаче решается сайдкаром
George
пример
George
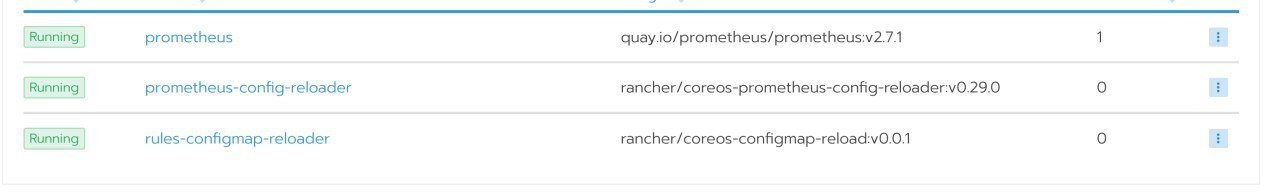 George
или
George
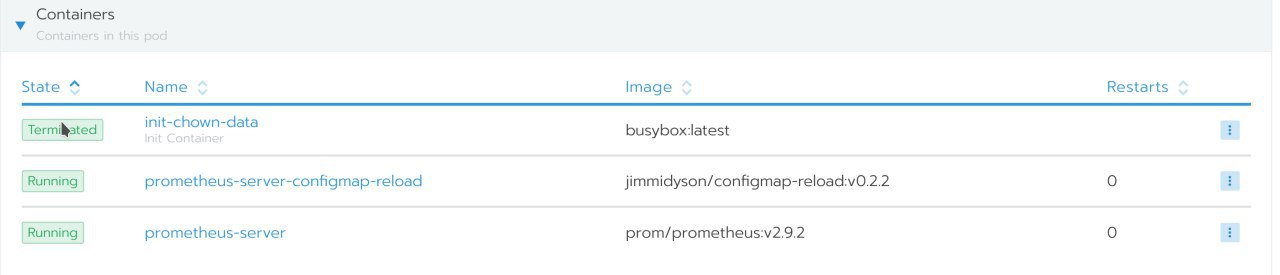 Serghei
а что в сайдкар контейнере? какая-то кастомная тулзовина которая бегает по API и стагивает конфиг?
George
а что в сайдкар контейнере? какая-то кастомная тулзовина которая бегает по API и стагивает конфиг?
да, она слушает изменения конфигмапа и может либо дернуть какой-то эндпойнт у приложения, либо сделать еще какое действие
Serghei
по сути свой контроллер эдакий… уже думал о написании такой вещи
George
зачем писать, если есть готовое?
Serghei
а, уже есть?!
Serghei
а можно ссылку 🙂
Serghei
https://hub.docker.com/r/jimmidyson/configmap-reload Оно ?
George
я два примера дал 🤦♂️ да
Serghei
Ну я думал у тебя ссылки где-то под рукой. С картинки видишь ли не удобно перепечатывать 😛
George
😂зато лучше запоминается )
Serghei
Спасибо в любом случае 🤝
George
механическая память пальцев
George
👍
 Отделение Bereke Bank
или повесь серт сентри на дефолтный домен ингресса
Aleksandr
сертификат валидный, купленный, с ним все ок