 Andrey


Kubectl api-versions
👉
Народ, добрый день. Подскажите такой вопрос, есть нейкий деплоймент, с 10 replicaCount, можно ли повесить на 5 из них отдельный label?
Andrey
Нет
Andrey
Да
Koto
эй псы, какой хороший док есть почитать? :)
👉
только создавать отдельные деплойменты?
Andrey
Да
Koto
если не смотреть на habr с apt install
Andrey
А что Хелм?
Andrey
Он только в начале жизненного цикла участвует
Andrey
Потом грохнутся эти 5 подов и привет
Andrey
Да и зачем отдельный label?
Anonymous
народ кто в кубере юзает UFW нужно поразрешать интерфейсы
tunl0
kube-ipvs0
и тд.
чтобы небыло проблем потом ?
у кого есть набор основных правил
Koto
а разве glusterfs не умеет в S3? ._.
Timur
народ, а на контрол плейне, если там не запускаются поды, есть возможность все-таки оставить swap ? В доке такого нет, но вдруг кто-то делал
 Denis
народ, а на контрол плейне, если там не запускаются поды, есть возможность все-таки оставить swap ? В доке такого нет, но вдруг кто-то делал
У тебя там есть статические поды. Или ты заливал кластер из бинарей по k8s hard way ?
Timur
У тебя там есть статические поды. Или ты заливал кластер из бинарей по k8s hard way ?
kubeadm. Понятно, что есть. Но они между собой за ресурсы не подерутся. А вот на worker-нодах может быть что угодно. Поэтому то swap и рекомендуется отключать. На мастерах можно было бы и оставить
Timur
жаль. А хотелось кубер на бареметале :( Прийдется в виртуалки загонять, так как на железках нельзя отключать своп
Denis
kubeadm. Понятно, что есть. Но они между собой за ресурсы не подерутся. А вот на worker-нодах может быть что угодно. Поэтому то swap и рекомендуется отключать. На мастерах можно было бы и оставить
Там если не ошибаюсь проблема swap связанна с kubelet. Через kubeadm когда заливаешь кластер,то на мастерах тоже запускается kubelet
Denis
https://github.com/kubernetes/kubernetes/issues/53533
 Отделение Bereke Bank
жаль. А хотелось кубер на бареметале :( Прийдется в виртуалки загонять, так как на железках нельзя отключать своп
Используй hardway. Он человекопонятнее
Timur
ааа..
Отделение Bereke Bank
На мастере можно без кубелета)
Timur
нуда. тогда через systemd и никакого докера ))
Timur
кстати так и хотел, чтобы было надежнее. Docker может упасть, а так надежнее будет
Timur
надо проверить сделал ли негр обновление для 1.16. Еще недавно не было
Timur
ну или самому конфиги пилить
Timur
лан.. спасибо!
Denis
На мастере можно без кубелета)
ну в случае без докера, то да. Там systemd unit будут переподнимать сервисы, в случае их падения
Timur
нуда.. надо будет самому. Полезнее
 krakazyabra
Народ, привет! Скажите, а как nginx-ingress указать CoreDNS-сервисы?
Andrey
Чё?
 Dmitry
Мне тут фронтовики написали и контейнер весит 1.3ГБ я окуел от размера
Они тебя обманывают, где-то там лишнее копируют. Если это обычное веб приложение, то это очень много. У меня есть проеты-игры в веб, и даже там столько не бывает, в собранном виде в 10-100MB часто укладывается, а в играх там куча всего может быть и фреймворки жирные. Конечно зависит от многих факторов, но все же. Пинай фронтендеров, пусть пилят нормальную сборку, с минификацией и так далее.
Mentat
Мне тут фронтовики написали и контейнер весит 1.3ГБ я окуел от размера
Бери dive и смотри чо там
Dmitry
+
 George
Пришлите картинку с купоном на кубернетес на час
 Arumato
С node_modules поди
Да с это фронт с бэком идёт, для до при рендеринга страниц, код не компилится в чистый Js который можно поставить на апачи
krakazyabra
Чё?
есть кластер, в нем испокон веков работает nginx-ingress
в неймспейсе одного приложения есть свой CoreDNS (нужен для резолва подов, на которые пойдут запросы, в зависимости от доменного имени)
решили не использовать основной nginx-ingress, а сделать отдельный для приложения
я сделал свой nginx-ingress, теперь как мне его заставить роутить запросы, исходя из тех адресов, которые отдаст мой же coredns?
Семён
 Dmitry
Да с это фронт с бэком идёт, для до при рендеринга страниц, код не компилится в чистый Js который можно поставить на апачи
надо компилить и отдельно его ложить и раздавать как статику. А node_modules бэкенда вообще отдельно, два разных package.json.
George
Там какой-то свой сервис Дискавери ? Почему не по лейблам сделано и через Service ?
krakazyabra
Ну, а зачем тебе второй корднс
решили, что инфраструктура приложения никак не должна пересекаться с существующей
krakazyabra
Там какой-то свой сервис Дискавери ? Почему не по лейблам сделано и через Service ?
да, там свой дискавери)
George
Тогда заведите отдельный кубернетесь)
 Dmitry
надо компилить и отдельно его ложить и раздавать как статику. А node_modules бэкенда вообще отдельно, два разных package.json.
SSR, просто так статику не раздашь
George
Звучит как дичь какая-то
Dmitry
Ну то есть не всю
krakazyabra
и своя зона
George
и своя зона
Ну, ок, тогда подшаманить над манифестом ингресса. Где-то там наверняка прописывается порядок днсов
krakazyabra
Тогда заведите отдельный кубернетесь)
вот как раз это и есть в планах. типа приложение должны быть абсолютно свободно перемещаемо. и на его основе поднимать кластер. но это хз когда развернём, а показать результат нужно уже сейчас)
George
Это раз. Два. Ну, тебе легко сказать, что ингресс А смотрит в объекты ингресса с меткой А, а ингресс Б в объекты типа ингресс с меткой Б. Здесь проблем не вижу
krakazyabra
Ну, ок, тогда подшаманить над манифестом ингресса. Где-то там наверняка прописывается порядок днсов
тоже понимаю это. но не вижу, где.
George
krakazyabra
Это раз. Два. Ну, тебе легко сказать, что ингресс А смотрит в объекты ингресса с меткой А, а ингресс Б в объекты типа ингресс с меткой Б. Здесь проблем не вижу
это без проблем, новый класс уже сделал, ингресс приложения использует этот новый класс
 Виктор
А можно зашарить volume между контейнерами пода, так, чтобы его содержмимое при старте пода заполнялось содержимым точки монтировании одного из контейнеров?
Dmitry
SSR, просто так статику не раздашь
Не знаком с SSR. Но разве все что приходит в браузер из фронта, этот браузер не должен понимать? То есть в любом случае в браузер приходит какой-то js с которым он умеет работать. И получается что этот js из SSR кто-то собрал видимо на ходу, а значит его можно собирать статически.
George
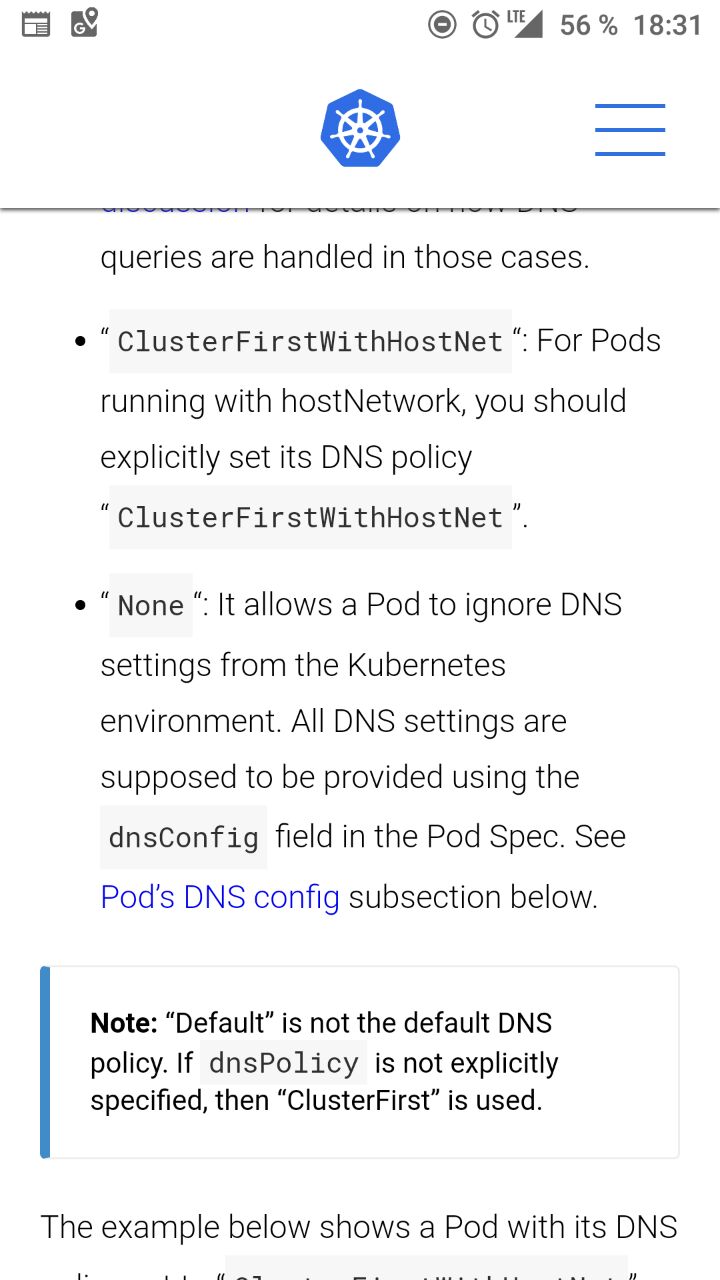
Тебе надо, наверное, None и свой dnsConfig в манифест подов ингресса подпихнуть
krakazyabra
 George
Круто
Виктор
А можно зашарить volume между контейнерами пода, так, чтобы его содержмимое при старте пода заполнялось содержимым точки монтировании одного из контейнеров?
Перефразирую. Есть деплоймент, с ним initContainer. В образе деплоймента уже есть файлы, нужно подамонтировать их в initContainer и дописать
George
George
Ты не можешь манифест написать ?
Виктор
Можно. В чем проблема ?
если делать через
- name: app-source
emptyDir: {}
то после старта в точке монтирования будеет пусто
George
И ещё. Я подозреваю, что это не из основного контейнера в инит контейнер перекидываются данные
George
А наоборот - инит контейнер подготавливает emptydir и его можно передавать в основной
George
если делать через
- name: app-source
emptyDir: {}
то после старта в точке монтирования будеет пусто
Так монтируй в другую точку....
Виктор
и потом mv?
Andrey
решили, что инфраструктура приложения никак не должна пересекаться с существующей
Для этого namespace же