 Lucky SB


да ладно
Lucky SB
покажи чего щас у тебя в толерейшен
Lucky SB
и в nodeSelector
 Fedor
spec:
affinity:
nodeAffinity:
requiredDuringSchedulingIgnoredDuringExecution:
nodeSelectorTerms:
- matchExpressions:
- key: node-role.kubernetes.io/master
operator: In
values:
- ""
nodeSelector:
beta.kubernetes.io/os: linux
tolerations:
- key: CriticalAddonsOnly
operator: Exists
- key: node-role.kubernetes.io/master
operator: Exists
Lucky SB
а чего в kubectl get nodes --show-labels
Fedor
kubectl get nodes --show-labels
NAME STATUS ROLES AGE VERSION LABELS
k8s-master-1 Ready master 53m v1.15.5 beta.kubernetes.io/arch=amd64,beta.kubernetes.io/os=linux,kubernetes.io/arch=amd64,kubernetes.io/hostname=k8s-master-1,kubernetes.io/os=linux,node-role.kubernetes.io/master=
k8s-master-2 Ready master 53m v1.15.5 beta.kubernetes.io/arch=amd64,beta.kubernetes.io/os=linux,kubernetes.io/arch=amd64,kubernetes.io/hostname=k8s-master-2,kubernetes.io/os=linux,node-role.kubernetes.io/master=
k8s-master-3 Ready master 53m v1.15.5 beta.kubernetes.io/arch=amd64,beta.kubernetes.io/os=linux,kubernetes.io/arch=amd64,kubernetes.io/hostname=k8s-master-3,kubernetes.io/os=linux,node-role.kubernetes.io/master=
k8s-worker-1 Ready <none> 52m v1.15.5 beta.kubernetes.io/arch=amd64,beta.kubernetes.io/os=linux,kubernetes.io/arch=amd64,kubernetes.io/hostname=k8s-worker-1,kubernetes.io/os=linux
k8s-worker-2 Ready <none> 52m v1.15.5 beta.kubernetes.io/arch=amd64,beta.kubernetes.io/os=linux,kubernetes.io/arch=amd64,kubernetes.io/hostname=k8s-worker-2,kubernetes.io/os=linux
k8s-worker-3 Ready <none> 52m v1.15.5 beta.kubernetes.io/arch=amd64,beta.kubernetes.io/os=linux,kubernetes.io/arch=amd64,kubernetes.io/hostname=k8s-worker-3,kubernetes.io/os=linux
Fedor
kubectl describe deploy -n kube-system coredns
Name: coredns
Namespace: kube-system
CreationTimestamp: Wed, 13 Nov 2019 09:48:59 +0000
Labels: k8s-app=kube-dns
kubernetes.io/name=CoreDNS
Annotations: deployment.kubernetes.io/revision: 3
kubectl.kubernetes.io/last-applied-configuration:
{"apiVersion":"apps/v1","kind":"Deployment","metadata":{"annotations":{},"labels":{"k8s-app":"kube-dns","kubernetes.io/name":"CoreDNS"},"n...
Selector: k8s-app=kube-dns
Replicas: 2 desired | 2 updated | 3 total | 0 available | 3 unavailable
StrategyType: RollingUpdate
MinReadySeconds: 0
RollingUpdateStrategy: 1 max unavailable, 25% max surge
Pod Template:
Labels: k8s-app=kube-dns
Service Account: coredns
Containers:
coredns:
Image: coredns/coredns:1.6.2
Ports: 53/UDP, 53/TCP, 9153/TCP
Host Ports: 0/UDP, 0/TCP, 0/TCP
Args:
-conf
/etc/coredns/Corefile
Limits:
memory: 170Mi
Requests:
cpu: 100m
memory: 70Mi
Liveness: http-get http://:8080/health delay=60s timeout=5s period=10s #success=1 #failure=5
Readiness: http-get http://:8181/ready delay=0s timeout=1s period=10s #success=1 #failure=3
Environment: <none>
Mounts:
/etc/coredns from config-volume (ro)
Volumes:
config-volume:
Type: ConfigMap (a volume populated by a ConfigMap)
Name: coredns
Optional: false
Priority Class Name: system-cluster-critical
Conditions:
Type Status Reason
---- ------ ------
Available False MinimumReplicasUnavailable
Progressing True ReplicaSetUpdated
OldReplicaSets: coredns-68bfdc846d (1/1 replicas created)
NewReplicaSet: coredns-5d564759c6 (2/2 replicas created)
Events:
Type Reason Age From Message
---- ------ ---- ---- -------
Normal ScalingReplicaSet 58m deployment-controller Scaled up replica set coredns-686fcb7854 to 3
Normal ScalingReplicaSet 45m deployment-controller Scaled down replica set coredns-686fcb7854 to 2
Normal ScalingReplicaSet 45m deployment-controller Scaled up replica set coredns-68bfdc846d to 1
Normal ScalingReplicaSet 45m deployment-controller Scaled down replica set coredns-686fcb7854 to 1
Normal ScalingReplicaSet 45m deployment-controller Scaled up replica set coredns-68bfdc846d to 2
Normal ScalingReplicaSet 8m30s deployment-controller Scaled down replica set coredns-686fcb7854 to 0
Normal ScalingReplicaSet 8m30s deployment-controller Scaled down replica set coredns-68bfdc846d to 1
Normal ScalingReplicaSet 8m30s deployment-controller Scaled up replica set coredns-5d564759c6 to 2
Fedor
kubectl describe pods -n kube-system coredns-5d564759c6-42krp
Name: coredns-5d564759c6-42krp
Namespace: kube-system
Priority: 2000000000
Priority Class Name: system-cluster-critical
Node: <none>
Labels: k8s-app=kube-dns
pod-template-hash=5d564759c6
Annotations: <none>
Status: Pending
IP:
Controlled By: ReplicaSet/coredns-5d564759c6
Containers:
coredns:
Image: coredns/coredns:1.6.2
Ports: 53/UDP, 53/TCP, 9153/TCP
Host Ports: 0/UDP, 0/TCP, 0/TCP
Args:
-conf
/etc/coredns/Corefile
Limits:
memory: 170Mi
Requests:
cpu: 100m
memory: 70Mi
Liveness: http-get http://:8080/health delay=60s timeout=5s period=10s #success=1 #failure=5
Readiness: http-get http://:8181/ready delay=0s timeout=1s period=10s #success=1 #failure=3
Environment: <none>
Mounts:
/etc/coredns from config-volume (ro)
/var/run/secrets/kubernetes.io/serviceaccount from coredns-token-rnk25 (ro)
Conditions:
Type Status
PodScheduled False
Volumes:
config-volume:
Type: ConfigMap (a volume populated by a ConfigMap)
Name: coredns
Optional: false
coredns-token-rnk25:
Type: Secret (a volume populated by a Secret)
SecretName: coredns-token-rnk25
Optional: false
QoS Class: Burstable
Node-Selectors: beta.kubernetes.io/os=linux
Tolerations: CriticalAddonsOnly
node-role.kubernetes.io/master
node.kubernetes.io/not-ready:NoExecute for 300s
node.kubernetes.io/unreachable:NoExecute for 300s
Events:
Type Reason Age From Message
---- ------ ---- ---- -------
Warning FailedScheduling 20s (x9 over 12m) default-scheduler 0/6 nodes are available: 3 node(s) didn't match node selector, 3 node(s) had taints that the pod didn't tolerate.
 Fedor
kubectl describe node k8s-master-1
Name: k8s-master-1
Roles: master
Labels: beta.kubernetes.io/arch=amd64
beta.kubernetes.io/os=linux
kubernetes.io/arch=amd64
kubernetes.io/hostname=k8s-master-1
kubernetes.io/os=linux
node-role.kubernetes.io/master=
Annotations: kubeadm.alpha.kubernetes.io/cri-socket: /var/run/dockershim.sock
node.alpha.kubernetes.io/ttl: 0
volumes.kubernetes.io/controller-managed-attach-detach: true
CreationTimestamp: Wed, 13 Nov 2019 09:48:57 +0000
Taints: node-role.kubernetes.io/master:NoSchedule
node.cloudprovider.kubernetes.io/uninitialized=true:NoSchedule
Unschedulable: false
Conditions:
Type Status LastHeartbeatTime LastTransitionTime Reason Message
---- ------ ----------------- ------------------ ------ -------
MemoryPressure False Wed, 13 Nov 2019 10:53:19 +0000 Wed, 13 Nov 2019 09:48:52 +0000 KubeletHasSufficientMemory kubelet has sufficient memory available
DiskPressure False Wed, 13 Nov 2019 10:53:19 +0000 Wed, 13 Nov 2019 09:48:52 +0000 KubeletHasNoDiskPressure kubelet has no disk pressure
PIDPressure False Wed, 13 Nov 2019 10:53:19 +0000 Wed, 13 Nov 2019 09:48:52 +0000 KubeletHasSufficientPID kubelet has sufficient PID available
Ready True Wed, 13 Nov 2019 10:53:19 +0000 Wed, 13 Nov 2019 09:49:15 +0000 KubeletReady kubelet is posting ready status. AppArmor enabled
Addresses:
Capacity:
cpu: 4
ephemeral-storage: 8065444Ki
hugepages-1Gi: 0
hugepages-2Mi: 0
memory: 4045936Ki
pods: 110
Allocatable:
cpu: 4
ephemeral-storage: 7433113179
hugepages-1Gi: 0
hugepages-2Mi: 0
memory: 3943536Ki
pods: 110
System Info:
Machine ID: 42248a9266894efb9e9fd9b303155b26
System UUID: 42248A92-6689-4EFB-9E9F-D9B303155B26
Boot ID: 942c34ee-17ae-4c90-84dd-b7d8ddc00e6d
Kernel Version: 4.4.0-148-generic
OS Image: Ubuntu 16.04.6 LTS
Operating System: linux
Architecture: amd64
Container Runtime Version: docker://18.9.7
Kubelet Version: v1.15.5
Kube-Proxy Version: v1.15.5
PodCIDR: 10.96.0.0/24
Non-terminated Pods: (6 in total)
Namespace Name CPU Requests CPU Limits Memory Requests Memory Limits AGE
--------- ---- ------------ ---------- --------------- ------------- ---
kube-system etcd-k8s-master-1 0 (0%) 0 (0%) 0 (0%) 0 (0%) 64m
kube-system kube-apiserver-k8s-master-1 250m (6%) 0 (0%) 0 (0%) 0 (0%) 63m
kube-system kube-controller-manager-k8s-master-1 200m (5%) 0 (0%) 0 (0%) 0 (0%) 64m
kube-system kube-proxy-gbpbr 0 (0%) 0 (0%) 0 (0%) 0 (0%) 64m
kube-system kube-scheduler-k8s-master-1 100m (2%) 0 (0%) 0 (0%) 0 (0%) 64m
kube-system octavia-ingress-controller-0 0 (0%) 0 (0%) 0 (0%) 0 (0%) 64m
Allocated resources:
(Total limits may be over 100 percent, i.e., overcommitted.)
Resource Requests Limits
-------- -------- ------
cpu 550m (13%) 0 (0%)
memory 0 (0%) 0 (0%)
ephemeral-storage 0 (0%) 0 (0%)
Events: <none>
Fedor
до этого ещё не дошел, погоди
Fedor
Это следующая проблема
Lucky SB
это тейнт, к которому у корднс нет толерейшен
Fedor
Я обязательно должен указывать все толерейшены в деплойментах?
Fedor
Мне казалось хватит одного
 Andrey
но у тебя его нет
Fedor
Так стало лучше чутка)
Fedor
Спасибо
Fedor
в дескрайбе coredns
Warning Unhealthy 7s (x3 over 27s) kubelet, k8s-master-2 Readiness probe failed: HTTP probe failed with statuscode: 503
Lucky SB
ну смотреть влоги контейнера с coredns, вдруг чего дельного увидишь
Fedor
(error "remote error: tls: bad certificate", ServerName "")
etcd ругается(
Lucky SB
(error "remote error: tls: bad certificate", ServerName "")
etcd ругается(
я не понял каким образом связаны etcd и coredns.....
но похоже как-то кривоватенько ты кластер поставил
Fedor
Да уже заметил)
 Nik
а есть живые люди, которые используют внешний центр сертификации для кубера?
Что хочу сделать: несколько кубе кластеров, я хочу что бы на всех была техноучетка с функцией get nodes (и не более). и что бы у нее был один клиентский конфиг на все кластера.
Nik
(может надо вообще копать в федерацию)
Lucky SB
ну все равно ж придется где то список url api серверов каждого кластера держать.... что мешает рядом с ним положить еще и токен ?
вообще использовать одинаковые креды на доступ ко всем - не оч. хорошая практика
Lucky SB
ну и корневой сертификат заодно )))
Nik
я не спорю что не очень хорошо
Lucky SB
тоды ой. у меня нет внешнего ca
 Anonymous
ктонибудь сталкивался с такой ошибкой
$ helm install --name elasticsearch ./elasticsearch --set imageTag=7.4.2 --namespace=monitoring
Error: render error in "elasticsearch/templates/tests/test.yaml": template: elasticsearch/templates/tests/test.yaml:15:24: executing "elasticsearch/templates/tests/test.yaml" at <.Values.testFramework.image>: nil pointer evaluating interface {}.image
helm version
Client: &version.Version{SemVer:"v2.16.1", GitCommit:"bbdfe5e7803a12bbdf97e94cd847859890cf4050", GitTreeState:"clean"}
Server: &version.Version{SemVer:"v2.16.1", GitCommit:"bbdfe5e7803a12bbdf97e94cd847859890cf4050", GitTreeState:"clean"}
кубер v1.16.2
 რად
Чарт кривой
რად
Прогони helm template сначала, без установки
რად
Скачай чарт локально и натрави на него helm template
 Daniil
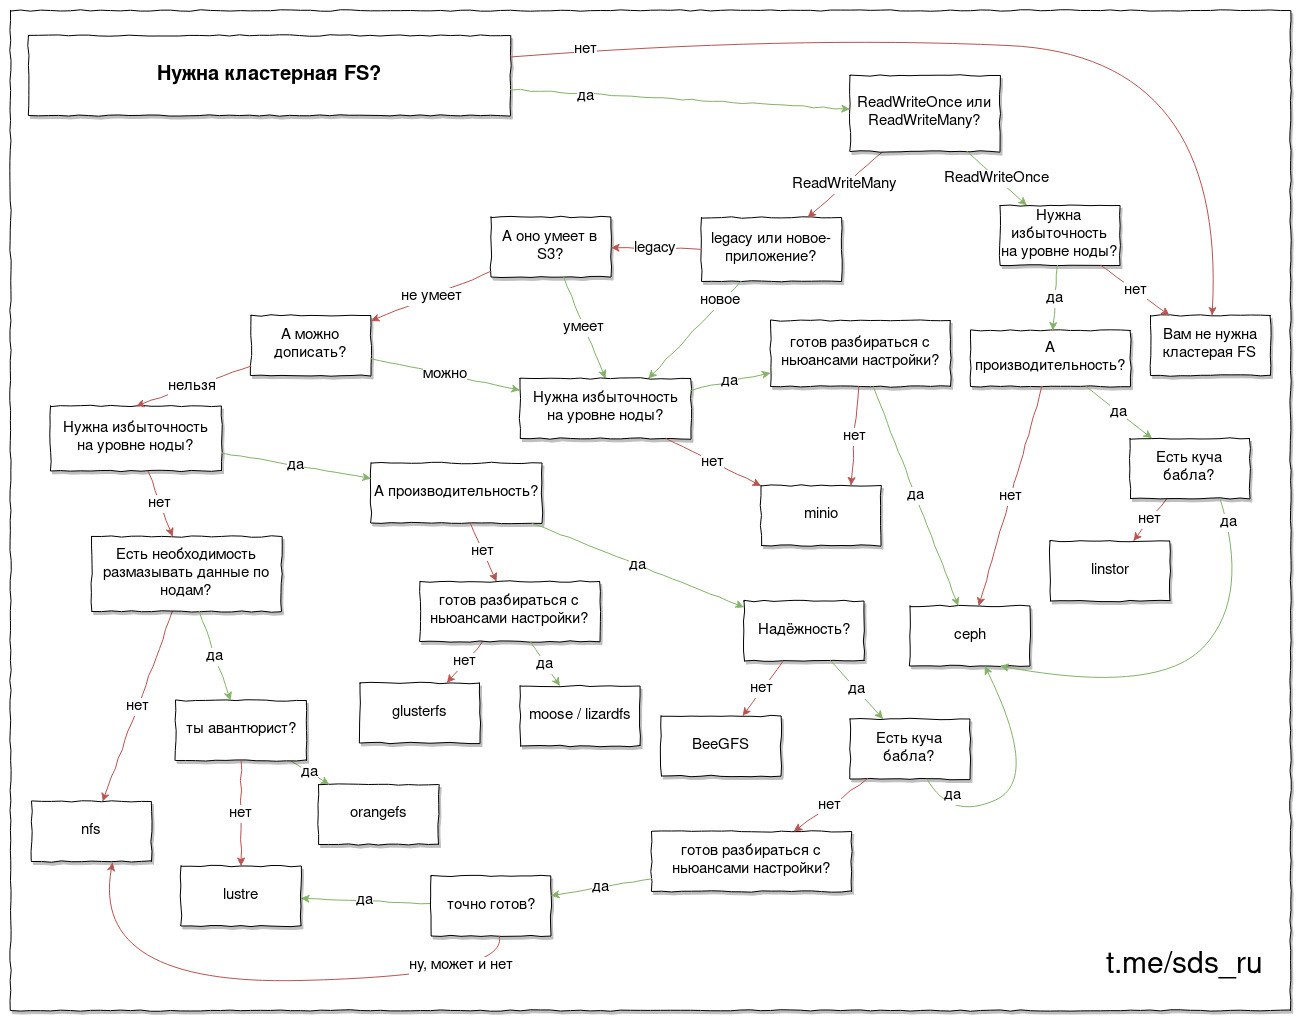
привет, может кто поделится ссылкой на толковый доклад/ обзор релизации хранилищ под kube. Сравнения возможности, практика применения под большие нагруженые проекты?
Daniil
для kuba на своем железе
Lucky SB
 kredeal
привет, может кто поделится ссылкой на толковый доклад/ обзор релизации хранилищ под kube. Сравнения возможности, практика применения под большие нагруженые проекты?
присоединяюст к вопросу, пока на счет гластера думаем, но может кто что знает )
Daniil
и в догонку вопрос, сущетвует ли балансировщик для FS, то есть сели pod начал выжирать I/O ресурс переместить его том на менее нагруженый физ носитель под FS
 Sergey
NM
spec:
affinity:
nodeAffinity:
requiredDuringSchedulingIgnoredDuringExecution:
nodeSelectorTerms:
- matchExpressions:
- key: node-role.kubernetes.io/master
operator: In
values:
- ""
nodeSelector:
beta.kubernetes.io/os: linux
tolerations:
- key: CriticalAddonsOnly
operator: Exists
- key: node-role.kubernetes.io/master
operator: Exists
Это у тебя так под называется:
beta.kubernetes.io/os: linux
?
Fedor
Нет это дефолтный label
Fedor
Я просто через ансибл все раскатываю через модуль k8s, и всё это автоматически преобразуется в эту кашу
NM
 Andrey
Опенсорснуто.
https://github.com/quay/quay
Lucky SB
helm 2.16.1 - теперь без leagacyAPI и с jobами
 Denis
https://github.com/helm/helm/releases/tag/v3.0.0
Denis
походу пришло время)
Lucky SB
Это у тебя так под называется:
beta.kubernetes.io/os: linux
?
там же написано nodeAffinity, при чем тут под ?
 George
предлагаю им написать issue - что почему же, доколе, оно не переписано на rust
Lucky SB
предлагаю им написать issue - что почему же, доколе, оно не переписано на rust
Пусть на crystal перепишут )
 Игорь
предлагаю им написать issue - что почему же, доколе, оно не переписано на rust
они благоразумно их отключили 😂
 Pavel
3 helm зарелизился?
Pavel
да все авыкатил по третьему хелму
Denis
3 helm зарелизился?
ну вроде как на гитехабе уже минут 15 есть тег релизный и сырцы, но оф инфы не было
Pavel
дока уже говорит что стейбл
Denis
Думаю может из сырцов собрать, или подождать готовые бинари
Lucky SB
что то туговато у них хелм3 выходит...
Denis
Эх, ещё бы Helmfile скорее бы нормально научился Helm 3 работать...
Lucky SB
и ващще образа с тиллером от хелма 3 еще нету в quay
Pavel
я что-то пропустил и они решили вернуть тиллер в helm3?
 krakazyabra
Привет!
почему так может быть?
в стейтфулсете имею:
...
metadata:
name: m1c6
namespace: minio
labels:
app: minio
node: m1c6
...делаю
kubectl get pods -n minio -l node=m1c6 - пустой результат
в то же время
kubectl get pods -n minio -l app=minio
показывает все эти поды
и в describe вижу только эти лэйблы
app=minio
controller-revision-hash=m1c6-666c5c884d
statefulset.kubernetes.io/pod-name=m1c6-0
Lucky SB
Привет!
почему так может быть?
в стейтфулсете имею:
...
metadata:
name: m1c6
namespace: minio
labels:
app: minio
node: m1c6
...делаю
kubectl get pods -n minio -l node=m1c6 - пустой результат
в то же время
kubectl get pods -n minio -l app=minio
показывает все эти поды
и в describe вижу только эти лэйблы
app=minio
controller-revision-hash=m1c6-666c5c884d
statefulset.kubernetes.io/pod-name=m1c6-0
ну потому что список - оно обычно с - впереди
Lucky SB
ан нет. неправ я. сорри
Lucky SB
Привет!
почему так может быть?
в стейтфулсете имею:
...
metadata:
name: m1c6
namespace: minio
labels:
app: minio
node: m1c6
...делаю
kubectl get pods -n minio -l node=m1c6 - пустой результат
в то же время
kubectl get pods -n minio -l app=minio
показывает все эти поды
и в describe вижу только эти лэйблы
app=minio
controller-revision-hash=m1c6-666c5c884d
statefulset.kubernetes.io/pod-name=m1c6-0
а этот кусок ямла с метадата из какого места выдрн ? из темплейта пода или из самого стс ?
Pavel
я даже уже доку покурил про миграцию.
А чсто там с ждобами сделали? Я какогото явного прогрессаа не вижу.
Lucky SB
я даже уже доку покурил про миграцию.
А чсто там с ждобами сделали? Я какогото явного прогрессаа не вижу.
это я про то, что в 2.16.0 были сломаны они. темплейты с Kind: Job не проходили валидацию
krakazyabra
а этот кусок ямла с метадата из какого места выдрн ? из темплейта пода или из самого стс ?
первая часть из манифеста стейтфулсета, вторая часть из describe пода