 Nik


не делай так
Nik
лучше прям ща сдампь все и выкидывай
Nik
собираешь чеф на отдельных нодах
Nik
а потом используешь нативный csi плагин
Nik
https://github.com/ceph/ceph-csi
Nik
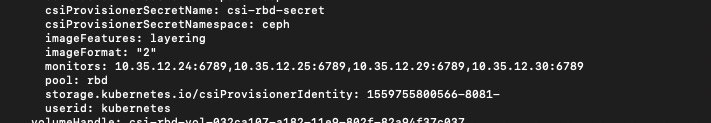
 Nikolay
у меня по ип. но я им днс записи и не давал
вот это пользую
rbd-provisioner quay.io/external_storage/rbd-provisioner:latest
Nik
выкидывай)
Nik
и цепляй на свой чеф
Nik
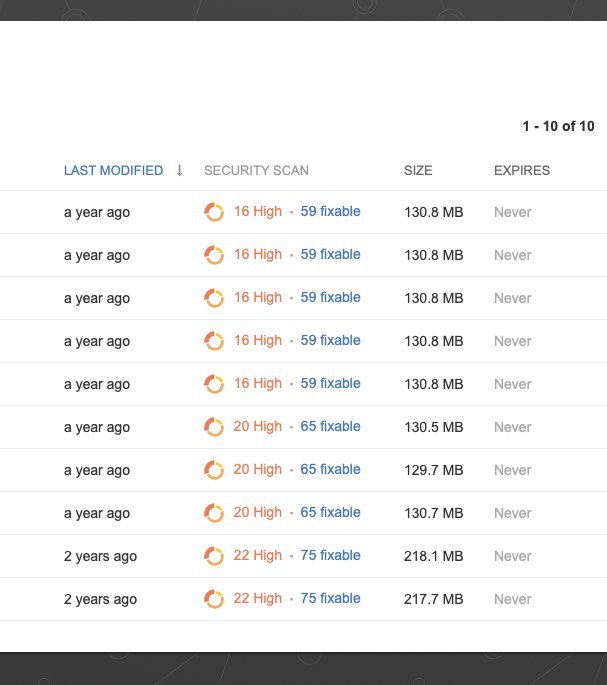 Nik
там немного консервы
Nik
как минимум они не поддерживают тот же ресайз
Nik
(что в скором времени сделат больно)
Anonymous
подскажите как со снапшота восстановиться
root@node1:~# etcdctl snapshot restore /var/backups/etcd-2019-11-12_20:34:45/snapshot.db
No help topic for 'snapshot'
root@node1:~# etcdctl -v
etcdctl version: 3.3.10
API version: 2
установка kubespray
 Отделение Bereke Bank
Там наверное надо указать версию вначале команды
Отделение Bereke Bank
Ни разу не приходилось восстанавливать
Nik
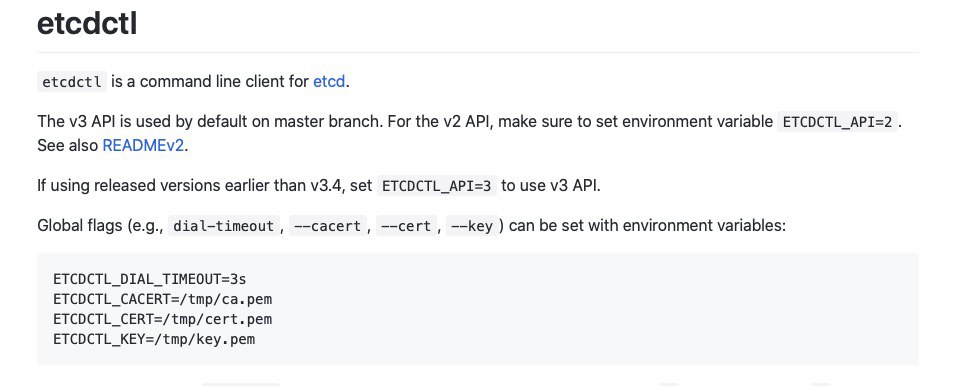 Nik
https://github.com/etcd-io/etcd/tree/master/etcdctl
Nik
во первых строкаъ мана)
Nik
дефолт три - а версия в кубере видать 2
Nik
кстати - какая версия кубера?
Anonymous
# cat /etc/etcd.env
# Environment file for etcd v3.3.10
ETCD_DATA_DIR=/var/lib/etcd
ETCD_ADVERTISE_CLIENT_URLS=https://172.30.30.1:2379
ETCD_INITIAL_ADVERTISE_PEER_URLS=https://172.30.30.1:2380
ETCD_INITIAL_CLUSTER_STATE=existing
ETCD_METRICS=basic
ETCD_LISTEN_CLIENT_URLS=https://172.30.30.1:2379,https://127.0.0.1:2379
ETCD_ELECTION_TIMEOUT=5000
ETCD_HEARTBEAT_INTERVAL=250
ETCD_INITIAL_CLUSTER_TOKEN=k8s_etcd
ETCD_LISTEN_PEER_URLS=https://172.30.30.1:2380
ETCD_NAME=etcd1
ETCD_PROXY=off
ETCD_INITIAL_CLUSTER=etcd1=https://172.30.30.1:2380
ETCD_AUTO_COMPACTION_RETENTION=8
ETCD_SNAPSHOT_COUNT=10000
# TLS settings
ETCD_TRUSTED_CA_FILE=/etc/ssl/etcd/ssl/ca.pem
ETCD_CERT_FILE=/etc/ssl/etcd/ssl/member-node1.pem
ETCD_KEY_FILE=/etc/ssl/etcd/ssl/member-node1-key.pem
ETCD_CLIENT_CERT_AUTH=true
ETCD_PEER_TRUSTED_CA_FILE=/etc/ssl/etcd/ssl/ca.pem
ETCD_PEER_CERT_FILE=/etc/ssl/etcd/ssl/member-node1.pem
ETCD_PEER_KEY_FILE=/etc/ssl/etcd/ssl/member-node1-key.pem
ETCD_PEER_CLIENT_CERT_AUTH=True
Anonymous
кубер 1.15
Nik
или ты прям в под пролез?
Nik
и вроде бы нужен клиентский серт для коннекта
Nik
гет запросы в него из ctl работают?
Anonymous
все вопрос снят да по дефолту v2 дальше разберусь
Anonymous
спс
Anonymous
~# ETCDCTL_API=3 etcdctl snapshot restore /var/backups/etcd-2019-11-12_20:34:45/snapshot.db
2019-11-12 21:29:34.442481 I | etcdserver/membership: added member 8e9e05c52164694d [http://localhost:2380] to cluster cdf818194e3a8c32
Anonymous
все ок
 Lucky SB
сертификаты кластера и прочего контролплейна остались ?
 George
Добрый. Напишите в @devops_jobs
George
Там соберёте бОльшую аудиторию
Terry
спамер
 Solyar
Ребят а кто-то обновлял серты на мертвом кластере 1.14?
George
на полносью мертвом нет
George
но тебе никто не мешает это сделать ручками )
George
А есть не полностью мертвые? Когда серты протухают?
там же несколько сертификатов. В етсд, в апихе...
George
на вечер удовольствие
Solyar
Для кублета тоже
George
ты вопрос странный задал ) я дал странный ответ
Solyar
Я просто слышал про специфические поля в сертах
Solyar
Потому и спрашиваю
George
https://github.com/kubernetes/kubeadm/issues/581
George
https://medium.com/@AnushkaSandaru1/how-to-change-expired-certificates-in-kubernetes-cluster-5d3feb9d9838
George
https://nixaid.com/deploying-kubernetes-cluster-from-scratch/
George
инфы вагон
 Andrei
Ребят, подскажите, плиз, чего не хватает kubelet чтобы юзать креды созданные при docker login на ноде? На старых нодах работает, на новых капризничает. (версия везде одна 1.13.3)
George
Ребят, подскажите, плиз, чего не хватает kubelet чтобы юзать креды созданные при docker login на ноде? На старых нодах работает, на новых капризничает. (версия везде одна 1.13.3)
а чего не secret добавить в нужные неймспейсы?
Andrei
Потому что так проще
Andrei
Не нужде везде тащить pullSecrets
George
очень секурно, ога
George
а представь себе кейс
George
у тебя registry.gitlab.com и в него надо поддержать несколько пар ключей для входа
George
твои действия?
Andrei
У нас своя репа
Solyar
Нужно делать так чтобы IaaC
Solyar
А ковырять кублет не круто
 Tadeusz
Solyar
Отдаешь заказчику и он свой сикрет подставляет и всё
Solyar
А не лезет у себя на серваках ковырять кублет
Solyar
Тут скорее вопрос поддержки нежели реализации