сорян, но после этого разговаривать не о чем. ты, конечно, можешь возразить, что ты память чистишь, потому что у тебя сразу должно стартануть ресурсоемкое приложение... но поверь... в 90% кейсов линукс все сам разрулит
Я тоже понадеялся на линукс
 Andrey


 Denis
gitlab сборка и доставка автоматом в стейджинг, дальше от туда же ток через ручку
Понимаю вы используете Gitlab CI. Не понимаю в чём сложность тогда, что бы получать тег имейджа нового и делать обновления. Можно тупо через kubectl это сделать одной командой, если говоря совсем уж банально
 Andrei
Понимаю вы используете Gitlab CI. Не понимаю в чём сложность тогда, что бы получать тег имейджа нового и делать обновления. Можно тупо через kubectl это сделать одной командой, если говоря совсем уж банально
вы не меня не поняли правильно с gitlab все едет норм проблем нет, есть проблема если с gitlab доехала новая версия а я у себя на компе решил сделать kubectl apply -f microservice1.yaml а внутри него нету нового тега
Andrei
я тупо задеплою ту версию которая в боем yaml, задача сперва сгенерить yaml с новой версией тега ток потом kubectl apply
Denis
вы не меня не поняли правильно с gitlab все едет норм проблем нет, есть проблема если с gitlab доехала новая версия а я у себя на компе решил сделать kubectl apply -f microservice1.yaml а внутри него нету нового тега
ну вы не локально запускайте kubectl apply, а в пайплайне gitlab ci
Andrei
я это уже делаю ток в случае если файлов много чуть напряжно для каждого делать
Andrei
ну вы не локально запускайте kubectl apply, а в пайплайне gitlab ci
в пайплайне я ваще не юзаю yaml
Andrei
ток kubectl set
Andrei
похоже я не умею обьяснять или редкий кейс хз пойду допиливать свой напильник
Denis
Мне кажется что вы изобретает велосипед некому не нужный. Кейс как я понял обычный. Возьмите kustomize к примеру и будет вам счастье или то же envsubst
Egor
я себе так представляю, что
а) выкручивать хелсчеки вниз, чтоб максимально быстро отрабатывали с минимальным периодом
б) сделать нормальную точку входа в кластер с LB
в) пустить весь трафик внутри кластера через сетку - она сама должна детектить живость подов
Лоад балансер должен быть как и БД снаружи?
Denis
Так и не понятно зачем гинерить новые кубе спеки
Andrei
Мне кажется что вы изобретает велосипед некому не нужный. Кейс как я понял обычный. Возьмите kustomize к примеру и будет вам счастье или то же envsubst
kustomize не знаком. Может и изобретаю прост реально часто мне например нужно добавить переменную, добавил в yaml, задеплоил и тут же кто то пишет что версия откатилась, оказалось что с gitlab выехала новая версия.
Denis
kustomize не знаком. Может и изобретаю прост реально часто мне например нужно добавить переменную, добавил в yaml, задеплоил и тут же кто то пишет что версия откатилась, оказалось что с gitlab выехала новая версия.
Дайте угодаю, у вас версия имейджа по имени брэнчи тегируется или типа такого?
Andrei
Дайте угодаю, у вас версия имейджа по имени брэнчи тегируется или типа такого?
береться с package.json а в нем генериться (semantic release)
Denis
береться с package.json а в нем генериться (semantic release)
а можно пожалуйста чуточку попроще?) Это значит при каждой сборке у вас уникальный тег у каждого docker image?
Andrei
а можно пожалуйста чуточку попроще?) Это значит при каждой сборке у вас уникальный тег у каждого docker image?
так не особо сложно вроди ) да каждый раз новая цифра вида 1.x.x
Andrei
праварительно я соберу все девелопменты и сервисы в один файл и если мне нужно обновить теги я генерю этот файл и все пучком правд будет длинный
Denis
kustomize не знаком. Может и изобретаю прост реально часто мне например нужно добавить переменную, добавил в yaml, задеплоил и тут же кто то пишет что версия откатилась, оказалось что с gitlab выехала новая версия.
Не может быть такого, если сами не на мудрили со сборкой образов, или самой кубе спекой
Andrei
Не может быть такого, если сами не на мудрили со сборкой образов, или самой кубе спекой
как не может ну смотрите вы девелопер закопитили fix он доехал в прод. Я дома с просони думаю дай ка я добавлю переменную для микросервиса1 открываю свой yaml и делаю kubectl apply ..где была старая версия контейнера, это редкий кейс? Если девелопером 50 там не уследиш скок раз комитстся и следить за версией не круто
 Lucky SB
как не может ну смотрите вы девелопер закопитили fix он доехал в прод. Я дома с просони думаю дай ка я добавлю переменную для микросервиса1 открываю свой yaml и делаю kubectl apply ..где была старая версия контейнера, это редкий кейс? Если девелопером 50 там не уследиш скок раз комитстся и следить за версией не круто
ну сами виноваты. выкиньте свои локальные ямлы. и никогд так не делайте.
 Dmitry
Ну в стейдж можно и по имени ветки катать. Не будет тогда таких проблем. Или завести дев окружение и туда катать из дев-ветки по тегу :dev
Egor
ну сами виноваты. выкиньте свои локальные ямлы. и никогд так не делайте.
Тем более если 50 девелоперов.
Dmitry
А стейдж и прод по тегам гита катать и образы ими же тегировать
Denis
как не может ну смотрите вы девелопер закопитили fix он доехал в прод. Я дома с просони думаю дай ка я добавлю переменную для микросервиса1 открываю свой yaml и делаю kubectl apply ..где была старая версия контейнера, это редкий кейс? Если девелопером 50 там не уследиш скок раз комитстся и следить за версией не круто
Ну добавили новый env в деплоймент) С чего версия приложения то должна поменяется?
Lucky SB
проблема то простая как три копейки.
как синхронизировать текущие списки версий контейнеров для каждого из окружений
Egor
Ну добавили новый env в деплоймент) С чего версия приложения то должна поменяется?
Там имедж со старым тэгом был.
Lucky SB
со всеми заинтерисованнаыми
Andrei
Lucky SB
с теми кто пользует CI и с админами, которые с просонья фигачат изменения руками
Andrei
с теми кто пользует CI и с админами, которые с просонья фигачат изменения руками
как переменные новые деплоить?
Denis
как не может ну смотрите вы девелопер закопитили fix он доехал в прод. Я дома с просони думаю дай ка я добавлю переменную для микросервиса1 открываю свой yaml и делаю kubectl apply ..где была старая версия контейнера, это редкий кейс? Если девелопером 50 там не уследиш скок раз комитстся и следить за версией не круто
все должно идти через ci) Не можете сами в CI, то наймите дивупса
Egor
Можно было бы эти переменные из деплоймента вынести.
Dmitry
как не может ну смотрите вы девелопер закопитили fix он доехал в прод. Я дома с просони думаю дай ка я добавлю переменную для микросервиса1 открываю свой yaml и делаю kubectl apply ..где была старая версия контейнера, это редкий кейс? Если девелопером 50 там не уследиш скок раз комитстся и следить за версией не круто
Вот это через гит должно быть проведено
Lucky SB
поделитесь опытом
ну во первых это проблема в методологии. надо бить по рукам и отбирать доступы у всех, кто ломает CI, меняя манифесты вручную.
и хелм тут кстати ломается. если поппробовать то что он поставит руками менять.
Dmitry
Иначе из-за переменной падает прод и никто не в курсе, кто сломал, когда, и какой коммит откатывать
Lucky SB
как переменные новые деплоить?
как обычно. заходишь в репо с микросервисом. создаешь ветку, правишь манифесты, тестируешь - мержишь в мастер
Lucky SB
манифесты держим в репо микросервиса
Andrei
манифесты держим в репо микросервиса
я в отдельном репо держу yamlно от них надо исбавиться это я первый раз слышу
Andrei
Иначе из-за переменной падает прод и никто не в курсе, кто сломал, когда, и какой коммит откатывать
подумаю над этим то есть все ставить ток через git в том числе переменные интересная мысля
Lucky SB
плюс еще вот такой есть прием.
создаем репо с инфраструктурой, в которой куча веток. по одной для каждого из окружения.
соотвественно когда разраб начинает над фичей работать - он берет себе окружения и деплоится в нее.
в фиче-ветки разработки конфиг файлик для CI, В котором указано в какое окружение развертываем.
в момент развертывания CI обновляет инфу о текущих версиях в репо с инфраструктурой
Andrei
плюс еще вот такой есть прием.
создаем репо с инфраструктурой, в которой куча веток. по одной для каждого из окружения.
соотвественно когда разраб начинает над фичей работать - он берет себе окружения и деплоится в нее.
в фиче-ветки разработки конфиг файлик для CI, В котором указано в какое окружение развертываем.
в момент развертывания CI обновляет инфу о текущих версиях в репо с инфраструктурой
все деплоить по сути надо через kubectlв том числе service и остальные сущности? Есть ли ограничение по длине если много переменных?
 George
Лоад балансер должен быть как и БД снаружи?
ну, он может быть и в кластере, но там нюансы с вирт айпи
George
Lucky SB
все деплоить по сути надо через kubectlв том числе service и остальные сущности? Есть ли ограничение по длине если много переменных?
как вам удобнее. мы для каждого микросервиса делаем хелм чарты. удобно деплоить в разные окружения, есть возможность откатить деплой, если что-то пошло не так
 Fedor
Всем привет, знает кто как примаунтить configmap не в пустую папку в контейнере
George
а зачем в каталог? он же через subpath умеет в файл
Fedor
На примере руби приложение , структура самые обычная. Есть папка config , хочу подложить туда database.yml , secrets.yml, env.yml
George
короче, парни. я тут чего подумал. Я в бешенстве от CI/CD пайплайнов. Это такие костыли. Как думаете - куб в этом вопросе вносит порядок и унификацию?
George
это же важнее, чем возможность сувать базу в кубернетесы?
Fedor
- name: cfgmap-db
mountPath: "{{ app_path }}/config/database.yml"
subPath: database.yml
George
George
норм тема
George
ща расскажу
George
делаешь docker-entrypoint.sh
George
в нем принимаешь массив переменных окружений -> подставляешь в свои конфиги
George
потому что конфиг файлы = это не 12 фактор апп
George
а фигня какая-то
George
я уж не говорю о том, что конфиг мап айайай, т.к. у тебя приложенька НЕ БУДЕТ передеплоена в случае его изменения
George
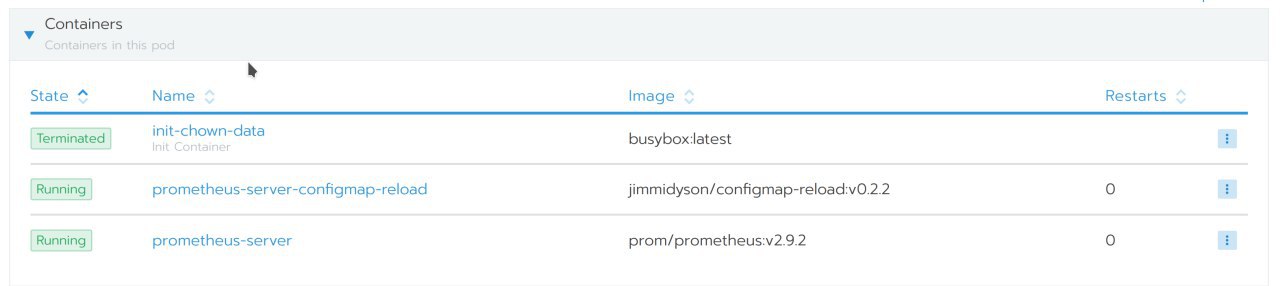
либо тебе реализовывать хот релоад через сторонний сайдкарт
Fedor
Я обошелся бы энвами, но их многовато. Плейбук просто ужасный получается
Lucky SB
George
 George
типо так
George
я ж не набрасываю
Mentat
George
да, рад знакомству
George
мы плодимся клонированием. Вирус ранчера заразен
Lucky SB
пока не настанет ранчер апокалипсис
George
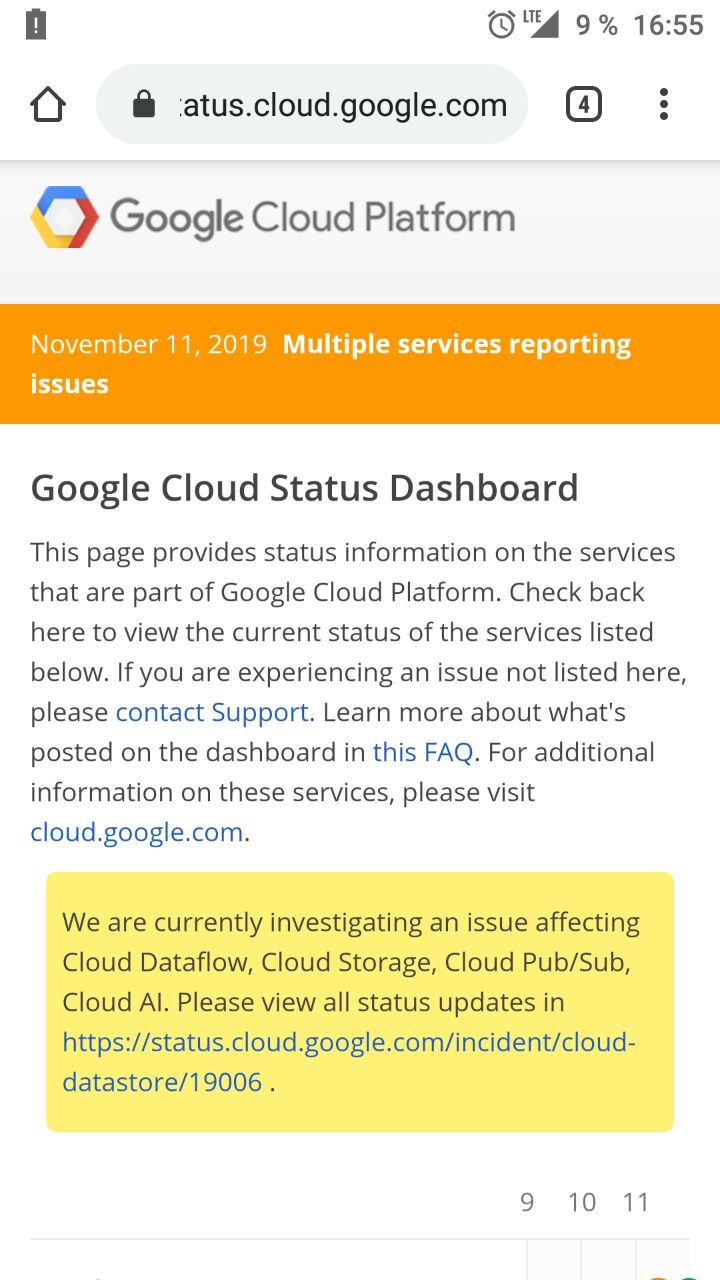
ну, это не хуже, чем гитлаб-гуголь апокалипсис
George
 George
ну, уже да