 Дмитрий Харитонов


ну да
 Lucky SB
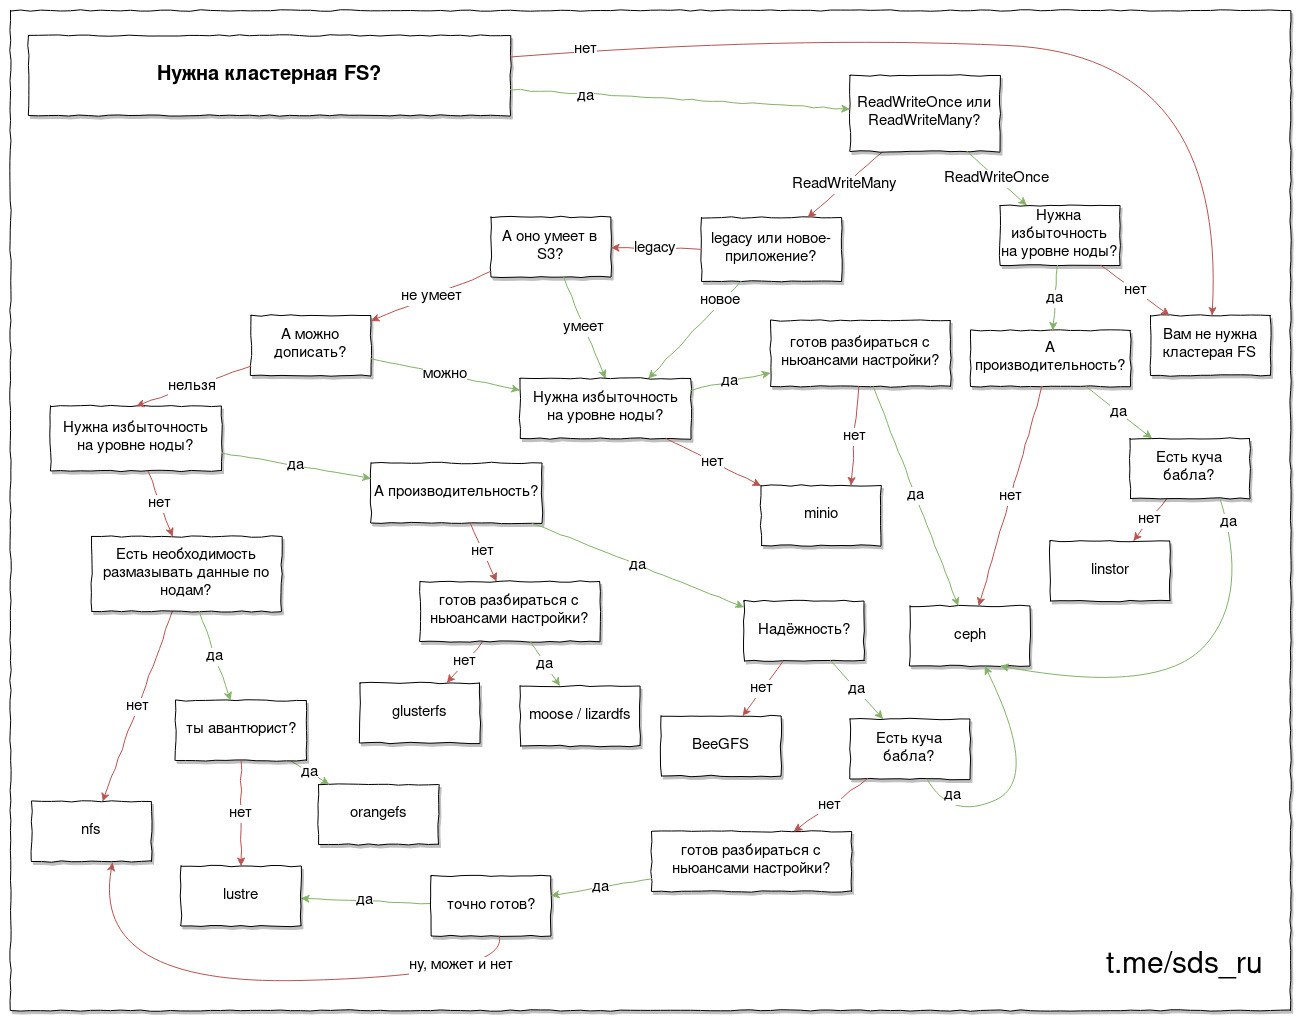
про ceph пишут что ему нужно много памяти и проца, и по хорошему кромен него ничего больше на хостах не держать.
А мне нужен экном вариант но с реплекацией.
Все зависит от объемов и хотелок. если вам нуно на дисках статику от битрикса держать для сайта с пятью поситителями в секунду - то можно и днищецеф на гигабите поюзать....
Дмитрий Харитонов
Дмитрий Харитонов
я сейчас думаю попробовать днищеглустер)
 Sn00part
или mfs
Oleg
можно захардкодить в деплой ExternalDNS
я пока прям в хэлме указываю, поднимается все ровно, ошибок нет, только не добавляет нихрена, все время all records uptodate
Lucky SB
 Дмитрий Харитонов
что значит избыточность на уровне ноды?
Дмитрий Харитонов
несколько копий данных на одной ноде?
 Slach
 Nik
А кто настраивал ValidatingWebhookConfiguration? У меня почему то не прилетают AdmissionReview на чтение. На изменение и удаление все ок. А чтение почему то даже не летит.
kind: ValidatingWebhookConfiguration
apiVersion: admissionregistration.k8s.io/v1beta1
metadata:
name: opa-validating-webhook
webhooks:
- name: validating-webhook.openpolicyagent.org
namespaceSelector:
matchExpressions:
- key: openpolicyagent.org/webhook
operator: NotIn
values:
- ignore
rules:
- operations: ["*"]
apiGroups: ["*"]
apiVersions: ["*"]
resources: ["*"]
 Andrey
Nik
может есть другой тип хука?
Nik
так он очень жесткий, я хотел сделать на openpolicy агенте
Andrey
А, я понял тебя. Есть!
Nik
Какой?
Nik
(я и думаю мутейт сделать)
Nik
но эт в будущем
Andrey
А уточни сначала, чего ты пытаешься добиться? Запретить читать что?
Nik
читать что угодно из kube-system
Nik
(особенно секреты)
Andrey
И RBAC не подходит почему? Какого пользователя ты ограничиваешь?
Nik
вообще надо закрыть кубсистем. полностью. на запись и апдейт закрыл
Nik
И RBAC не подходит почему? Какого пользователя ты ограничиваешь?
как используя rbac закрыть один неймспейс, но не запрещать создать и делать чтоугодно в остальных
Nik
я не примдумал как это сделать по человечески. а с OPA очень понятно и удобно
Andrey
я не примдумал как это сделать по человечески. а с OPA очень понятно и удобно
https://kubernetes.io/docs/reference/access-authn-authz/webhook/
Andrey
Тебе присылают подробное описание того, что юзер хочет сделать. Ты разрешаешь или запрещаешь.
Nik
Мы сделали себе такой для хитрой схемы авторизации. Пиши, если не заведётся что-то.
а ты завернул тоже на opa, или у тебя другой софт для политик?
Nik
А это прям переконфигурять аписервер. Адмишшн вебхук выглядел красивее. Точно нет возможности подкинуть его снаружи?
Andrey
а ты завернул тоже на opa, или у тебя другой софт для политик?
Нет, CRD для политик простой и удобный сделали. В сторону OPA будем смотреть, но позже.
Nik
при этом при недоступности сервера, который обработкает вебхук - как поведет себя аписервер? Встанет?
Nik
а, вебхук полностью заменяет rbac
Nik
ух
Nik
(больно)
Adamtsov
Всем привет! подскажите с настройкай rewrite-target для ингресса, в 1.13 версии "/uploads/images/(buildings|lots)/([0-9]{1,3}:[0-9]{1,3})/(.+)$" такое правило для path работает, но в 1.10 ingress умирает с ошибкам
E1108 10:27:54.686830 7 controller.go:173] unexpected failure restarting the backend:
-------------------------------------------------------------------------------
Error: exit status 1
2019/11/08 10:27:54 [emerg] 6947#6947: pcre_compile() failed: missing ) in “^/uploads/images/(buildings|lots)/([0-9]” in /tmp/nginx-cfg511381544:2001
nginx: [emerg] pcre_compile() failed: missing ) in “^/uploads/images/(buildings|lots)/([0-9]” in /tmp/nginx-cfg511381544:2001
nginx: configuration file /tmp/nginx-cfg511381544 test failed
-------------------------------------------------------------------------------
W1108 10:27:54.686876 7 queue.go:113] requeuing domus/production, err
-------------------------------------------------------------------------------
Error: exit status 1
2019/11/08 10:27:54 [emerg] 6947#6947: pcre_compile() failed: missing ) in “^/uploads/images/(buildings|lots)/([0-9]” in /tmp/nginx-cfg511381544:2001
nginx: [emerg] pcre_compile() failed: missing ) in “^/uploads/images/(buildings|lots)/([0-9]” in /tmp/nginx-cfg511381544:2001
nginx: configuration file /tmp/nginx-cfg511381544 test failed
при этом в обычном nginx-e `"/uploads/images/(buildings|lots)/([0-9]{1,3}:[0-9]{1,3})/(.+)$"` работает
Adamtsov
либо есть другая возможность сделать rewrite ?
Nik
наверно тут плясать не от версии кубера, а от версии контроллера
Nik
и от того, какая там версия nginx
Nik
https://t.me/nginx_ru
Nik
и судя по логу у тебя отъело кусог регекспа
Nik
посмотри
Adamtsov
возможно проблема когда yaml в json конвертиться
Nik
++
Nik
Мы сделали себе такой для хитрой схемы авторизации. Пиши, если не заведётся что-то.
а вы получается полностью отказались от внутреннего rbac, и правила каждый раз прописываете сами?
Nik
и системные все rbac политики которые были. и то, что приезжает снаружи
Nik
вопрос - кто знает как закрыть kube-system на чтение только используя системный rbac
Nik
но не ограничивая все остальное
Nik
(для определенного юзера)
Andrey
а вы получается полностью отказались от внутреннего rbac, и правила каждый раз прописываете сами?
Там же цепочка authorizer'ов.
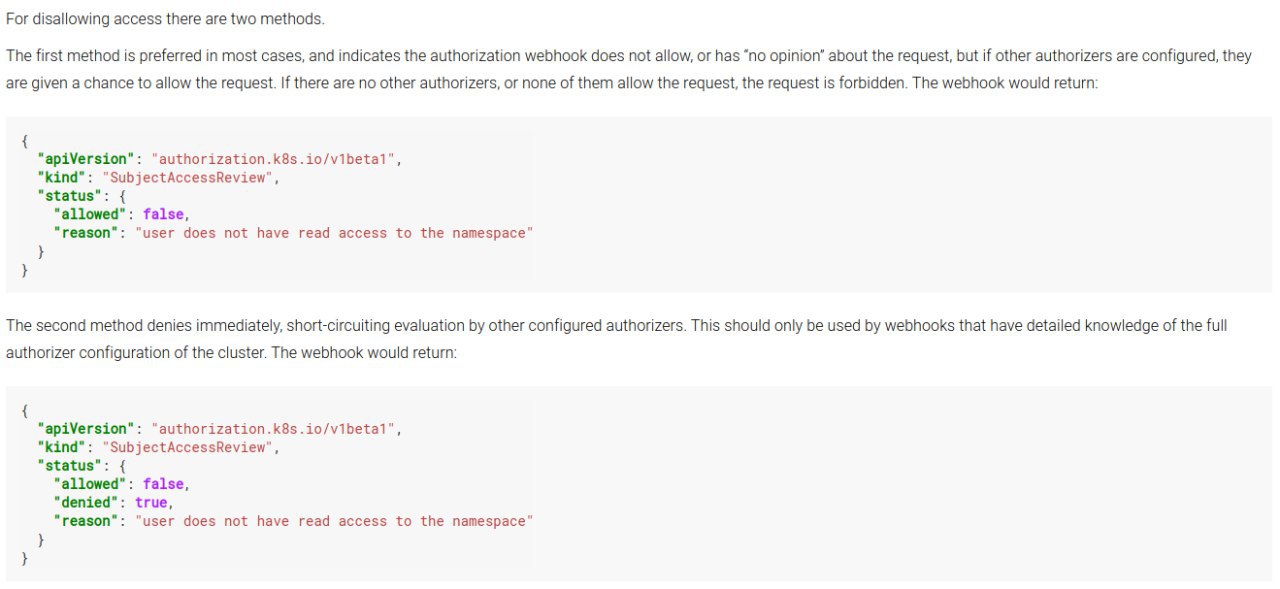
--authorization-mode=Node,Webhook,RBAC у нас везде прописано. Таким образом, если Webhook отказывает, то он идёт дальше эвалюэйтиться. Там в примерах в первой моей ссылке подробно всё рассказывается.
Andrey
 Andrey
Если denied поле не трогать, то он просто в RBAC проваливается и всё удобно работает.
 Vadim
народ как pod-network-cidr поменять в кластере
Alexander
народ как pod-network-cidr поменять в кластере
Менять подсеть в манифесте сетевого плагина
Alexander
И нужно будет рестартовать поды
Alexander
https://capstonec.com/help-i-need-to-change-the-pod-cidr-in-my-kubernetes-cluster/
Vadim
да там капец как сложно
Alexander
Можешь все грохнуть и заново проинициализировать кластер с новой подсетью
Vadim
Docker EE UCP. там еще какой-то
Sn00part
на подмане ктонить поднимал кубер ? ))
Sn00part
да ладно
Sn00part
это CRI-O
Sn00part
и от докера почти не отличается, если не rootless
Sn00part
и еще пары вещей
Sn00part
щас я попробую как раз
Sn00part
для демки )
 Игорь
это CRI-O
CRI-O — это имплементация CRI поверх libpod. Podman — это docker-подобный CLI поверх того же libpod. Разница в том, что подманом пользуются люди, а CRI-O обслуживает кубер
Sn00part
ну вот
Nik
Sn00part
подман это кли, под ним CRI-O то что надо куберу как раз
Игорь
подман это кли, под ним CRI-O то что надо куберу как раз
CRI-O не является частью подмана и не находится "под ним"