а в hetzner cloud работает да? с floating ip ?
https://wiki.hetzner.de/index.php/Cloud_floating_IP_persistent/ru
A floating IP can be assigned and reassigned to any server at any time in any location.
Их можно мигрировать, но апи отличается от апи для управления фейловер айпи, афаик
 Вадим


 Tadeusz
как вы живете в одноранговых сетях, господа (а-ля aws ec2)?
 Й
как вы живете в одноранговых сетях, господа (а-ля aws ec2)?
Да нормально
Мы просто не перепродаем куберенетес, а юзаем его
Й
А ну и калика с полисями тоже, но это больше усложнений чем пользы
Tadeusz
=) PCI-DSS проходили?
Й
Еще нет. Но решили что будем "обманывать"
Й
ну когда вермя проверки придет
Nikita
Спецы, есть какой-то спобоб сделать taints bypass для всех daemonset?
 Andrey
Спецы, есть какой-то спобоб сделать taints bypass для всех daemonset?
Конечно. Либо ручками проставлять толерейшены для тейнтов с определенным эффектом, либо хук
Nikita
это надо для всех хелм чартов и будущих тоже прописывать в values?
Nikita
хотелось бы задать и не думать об этом в будущем
Andrey
Тогда второй вариант
Tadeusz
Еще нет. Но решили что будем "обманывать"
блин, вот тоже такой вопрос стоит и не знаю чего делать
Nikita
Тогда второй вариант
нет ссылки на что ты имеешь ввиду под hook? я знаю только хуки helm charts
 Nikolay
добавил такой параметр, но чот не помогло
https://github.com/kubernetes/kubernetes/issues/39812
Есть такой issue
 Eduard
NM
Это извечный философский вопрос - корабль плывет в кругосветку, по пути постоянно ремонтируют, через два года он приплывает в точку отправления и ни одной доски, ни одного винтика от старого корабля не осталось. Этот тот же корабль, что и два года назад или нет? :)
Это уже новый Borg приплывший к берегам Google 😉
Зуфар
Всем привет! Есть кто работал с gitlab и его интеграцией с k8s? Нужна помощь.
 Lucky SB
Нет тут никто.
 Etki
только с borg
 Mikhail [azalio]
Всем привет! Есть кто работал с gitlab и его интеграцией с k8s? Нужна помощь.
если вы хотите получить какой-то вменяемый ответ, описывайте сразу проблему
Зуфар
если вы хотите получить какой-то вменяемый ответ, описывайте сразу проблему
Ищу не ответ, а человека.
Зуфар
если вы хотите получить какой-то вменяемый ответ, описывайте сразу проблему
Но если кто то готов помогать безвозмездно то есть следующая проблема:
kubectl apply -f service.yaml
Error from server (Forbidden): error when retrieving current configuration of:
Resource: "/v1, Resource=services", GroupVersionKind: "/v1, Kind=Service"
Name: "proxy-dev", Namespace: "proxy"
Object: &{map["apiVersion":"v1" "kind":"Service" "metadata":map["annotations":map["kubectl.kubernetes.io/last-applied-configuration":""] "labels":map["app":"fides-whois-to-rdap-proxy" "ref":"dev"] "name":"proxy-dev" "namespace":"proxy"] "spec":map["ports":[map["name":"http" "port":'\u22b8' "protocol":"TCP"]] "selector":map["app":"proxy" "ref":"dev"] "type":"ClusterIP"]]}
from server for: "service.yaml": services "proxy-dev" is forbidden: User "system:serviceaccount:proxy-14984996-dev:proxy-14984996-dev-service-account" cannot get resource "services" in API group "" in the namespace "proxy"
 Nik
народ, а откуда калика на бутстрапе берет изначальную маршрутизацию
Nik
что бы попасть в сеть куба?
Зуфар
---
apiVersion: v1
kind: Service
metadata:
name: __CI_PROJECT_NAME__-__CI_ENVIRONMENT_SLUG__
namespace: __CI_PROJECT_NAME__
labels:
app: __CI_PROJECT_NAME__
ref: __CI_ENVIRONMENT_SLUG__
spec:
type: ClusterIP
ports:
- name: http
port: 8888
protocol: TCP
selector:
app: __CI_PROJECT_NAME__
ref: __CI_ENVIRONMENT_SLUG__
Зуфар
---
apiVersion: apps/v1
kind: Deployment
metadata:
name: __CI_PROJECT_NAME__-__CI_ENVIRONMENT_SLUG__
labels:
app: __CI_PROJECT_NAME__
ref: __CI_ENVIRONMENT_SLUG__
track: stable
spec:
replicas: 1
selector:
matchLabels:
app: __CI_PROJECT_NAME__
ref: __CI_ENVIRONMENT_SLUG__
template:
metadata:
labels:
app: __CI_PROJECT_NAME__
ref: __CI_ENVIRONMENT_SLUG__
track: stable
spec:
containers:
- name: app
image: __CI_REGISTRY_IMAGE__:__VERSION__
imagePullPolicy: Always
ports:
- name: http
protocol: TCP
containerPort: 8000
imagePullSecrets:
- name: gitlab-registry
Nik
потому что на старте она идет в кубеапи по внутреннему ip
Зуфар
---
apiVersion: extensions/v1beta1
kind: Ingress
metadata:
name: __CI_PROJECT_NAME__-__CI_ENVIRONMENT_SLUG__
namespace: __CI_PROJECT_NAME__
labels:
app: __CI_PROJECT_NAME__
ref: __CI_ENVIRONMENT_SLUG__
annotations:
kubernetes.io/tls-acme: "true"
kubernetes.io/ingress.class: "nginx"
spec:
tls:
- hosts:
- __CI_ENVIRONMENT_URL__
# the secret used here is an unsigned wildcard cert for demo purposes
# use your own or comment this out
secretName: tls-wildcard-demo
rules:
- host: __CI_ENVIRONMENT_URL__
http:
paths:
- path: /
backend:
serviceName: __CI_PROJECT_NAME__-__CI_ENVIRONMENT_SLUG__
servicePort: 8888
Зуфар
Куда копать не понятно, первый день можно сказать вожуксь с кубером.
Mikhail [azalio]
Зуфар
копать вам надо в RBAC кубера
Вот и ищу человека который може и готов помочь копать в данном направленгии
Зуфар
Естественно не безвозмездно, но в то же время гор золотых не могу обещать)
 Stanislav
Вот и ищу человека который може и готов помочь копать в данном направленгии
В интерфейсе ты прописывал токен или юзера для доступа к кластеру, у него должны быть права на соответствующий namespace в k8s
Зуфар
В gitlab-ci
- kubectl create secret --namespace=$KUBE_NAMESPACE docker-registry gitlab-registry --docker-server=$CI_REGISTRY --docker-username=$CI_REGISTRY_USER --docker-password=$CI_BUILD_TOKEN --docker-email=$GITLAB_USER_EMAIL --output yaml --dry-run | kubectl apply -n $KUBE_NAMESPACE -f -
- kubectl apply -f deployment.yaml
- kubectl apply -f service.yaml
- kubectl apply -f ingress.yaml
- kubectl rollout status -f deployment.yaml
- kubectl get deploy,svc,ing,pod --serviceaccount=ci -l app="$(echo ${CI_PROJECT_NAME} | tr "." "-")",ref="${CI_ENVIRONMENT_SLUG}"
Зуфар
Неймспейс я думаю должен автоматом создаваться?
Stanislav
Неймспейс я думаю должен автоматом создаваться?
Вообще не должен, если ты его явно не создаёшь сам
Lucky SB
Вот и ищу человека который може и готов помочь копать в данном направленгии
ну рассказывай.
ты используешь встренную в гитлаб интеграцию с кубом и кубовский автодеплой ?
или просто из gitlab CI вызываешь kubectl apply ?
Ты кластер к кубу подключал ? токен администратора кластера в гитлабе прописывал ?
Зуфар
ну рассказывай.
ты используешь встренную в гитлаб интеграцию с кубом и кубовский автодеплой ?
или просто из gitlab CI вызываешь kubectl apply ?
Ты кластер к кубу подключал ? токен администратора кластера в гитлабе прописывал ?
Да встроенную интеграцию, но не автодеплой. Деплоить хочу сам. Т.к. хочу что бы проект в последствии можно было деплоить куда угодно и без гитлаба
Lucky SB
Да встроенную интеграцию, но не автодеплой. Деплоить хочу сам. Т.к. хочу что бы проект в последствии можно было деплоить куда угодно и без гитлаба
ну оно там тебе в ошибках намекнуло, что у сервси аккаунта, под которомы кубконтрол в кластер логинится правов не хватает
Lucky SB
смотри кто там у тебя неймспейсы создает, какие сервис аккаунты создаются и какимобразом права для этих sa назначаются для ns
Evgenii
Да встроенную интеграцию, но не автодеплой. Деплоить хочу сам. Т.к. хочу что бы проект в последствии можно было деплоить куда угодно и без гитлаба
простенькая статья, которая поможет разобраться - https://medium.com/@elijudah/configuring-minimal-rbac-permissions-for-helm-and-tiller-e7d792511d10
Evgenii
ты как kubeconfig-то получил?
Lucky SB
/usr/local/bin/kubectl create namespace {{ slurm_student_login }} ;
/usr/local/bin/kubectl create serviceaccount --namespace {{ slurm_student_login }} {{ slurm_student_login }} ;
/usr/local/bin/kubectl create rolebinding {{ slurm_student_login }} --namespace {{ slurm_student_login }} --clusterrole edit --serviceaccount {{ slurm_student_login }}:{{ slurm_student_login }}
вот пример.
создаю ns, sa и назначаю этому sa права edit в ns
Lucky SB
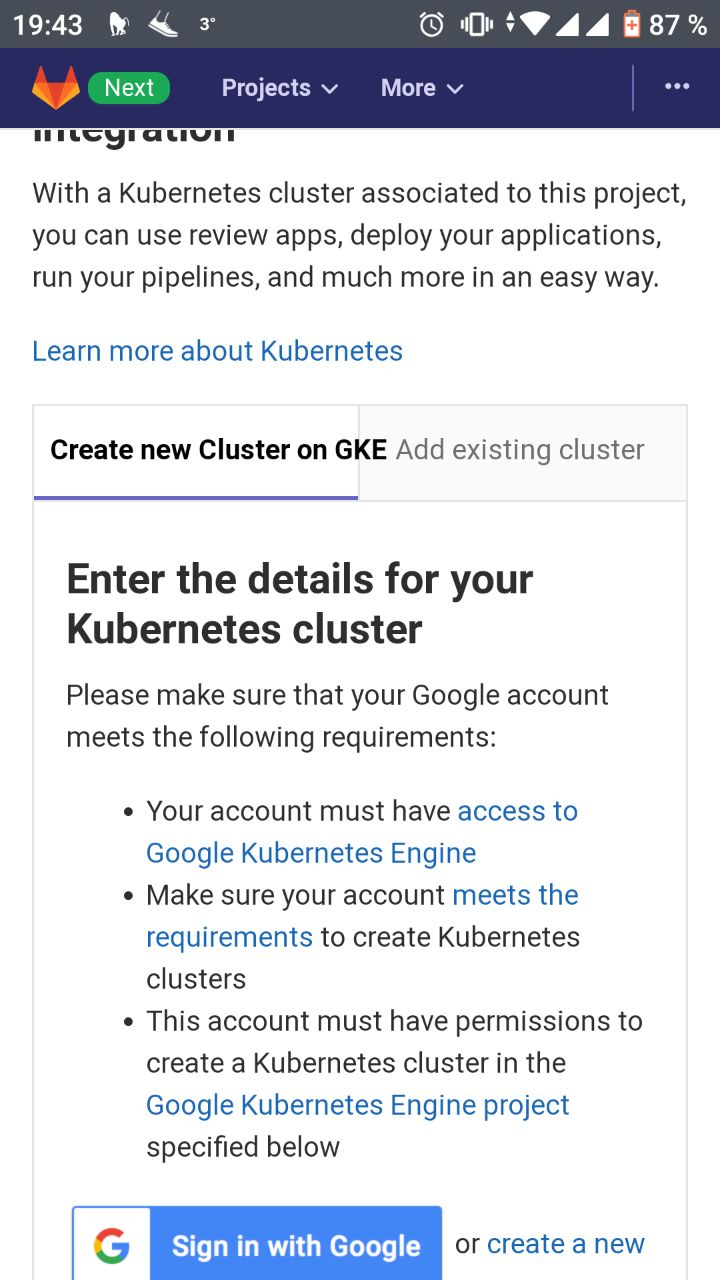
Не знаю)) В гитлабе кнопку нажал и авторизовался в гугле)
пфах. а кластер откуда взялся в котором ты авторизовался ?
Evgenii
это как?
Evgenii
прикольно, пойду своему кубермену расскажу, как можно было кластер развенуть
Evgenii
давай с самого начала, как ты сам кластер кубера поднял или за тебя подняли или где-то уже готовый используешь
Зуфар
давай с самого начала, как ты сам кластер кубера поднял или за тебя подняли или где-то уже готовый используешь
Кластер поднял гитлаб, я просто указал имя и дал доступ к гуглоакку ему.
Evgenii
а ты это по какой-то доке делал?
Maksim
Гитлаб и поднял он такое умеет.
Lucky SB
Там есть мастер создания кластера, указываешь имя регион колличество нод и некст)
ну теперь иди в консоль google, там ищи gke, читай как открыть консоль в браузере, чтобы запустить kubectl.
ну или в вебморде gke ищи кнопки создания сервисаккаунта и назначения ему ролей....
Maksim
Нет там доки, в гитлабе есть такая опция.
Stanislav
 Lucky SB
а ты это по какой-то доке делал?
https://docs.gitlab.com/ee/user/project/clusters/add_remove_clusters.html#access-controls
Evgenii
https://docs.gitlab.com/ee/user/project/clusters/add_remove_clusters.html#access-controls
ну знаю я такое, даже пробовал как-то
Evgenii
судя по тому что гугл-акк вводишь - кластер в GKE крутится
Lucky SB
ну знаю я такое, даже пробовал как-то
ну вот. зуфар видимо так и сделал. но внятно объяснить пока не может. не хватает опыта
Evgenii
ага
Evgenii
я просто было ахерел, от слов, что кубер по кнопке из гитлаба разворачивается
Lucky SB
я просто было ахерел, от слов, что кубер по кнопке из гитлаба разворачивается
ну собстно все managed решения "по кнопке" разворачиваются
Lucky SB
другой вопрос что потом в 90% случаев также сворачиваются )
Зуфар
ну собстно все managed решения "по кнопке" разворачиваются
даёшь доступ к gke и разворачивается
Stanislav
Зуфар
другой вопрос что потом в 90% случаев также сворачиваются )
Мне не для прода, а так поковырять, и для разработки. Но при этом, хочу сделать так что бы можно было отдать проект, ему сунули креды от имеющегося кластера и приложение задеплоилось туда, естессно не поломав ничего по пути
Lucky SB
Мне не для прода, а так поковырять, и для разработки. Но при этом, хочу сделать так что бы можно было отдать проект, ему сунули креды от имеющегося кластера и приложение задеплоилось туда, естессно не поломав ничего по пути
ты видимо при создании клястера не ткнул вот в эту галку
GitLab-managed cluster - Leave this checked if you want GitLab to manage namespaces and service accounts for this cluster. See the Managed clusters section for more information.
Lucky SB
ткнута
Enabling or disabling integration
After you have successfully added your cluster information, you can enable the Kubernetes cluster integration:
Click the Enabled/Disabled switch
Hit Save for the changes to take effect