 Сергей


хочется сделать кластер на два датацентра. пытаюсь щас понять как это вообще сделать лучше и стоит ли?
 Alexander
хочется сделать кластер на два датацентра. пытаюсь щас понять как это вообще сделать лучше и стоит ли?
Тут зависит от канала между дц. У Амазон каналы между AZ с задержкой <9ms. Если такие же задержки - то нет особых проблем
Tamerlan
Сергей
Тут зависит от канала между дц. У Амазон каналы между AZ с задержкой <9ms. Если такие же задержки - то нет особых проблем
канал хороший, проверяли отставание реплики на нагруженной базе
 Yury
реплика в одну сторону работает, оно прощает намного больше
 George
 Solyar
хочется сделать кластер на два датацентра. пытаюсь щас понять как это вообще сделать лучше и стоит ли?
У нас кластер так работает
Solyar
Проблем нет
Solyar
Только пару раз в месяц алерты прилетают иногда из-за латенси
Solyar
Но это скорее из-за etcd на SAS
Tamerlan
а то работает то хорошо всегда, но до первой аварии
Solyar
В данный момент 7 мастеров
Solyar
3 дц1
3 дц2
1 для какой-то волшебной херни которую я только изучаю
Solyar
У меня нет доступа к машинам
Solyar
Админы рулят ими
Solyar
Но я могу узнать если хотите
Сергей
ну конкретно что не так важно, важен вопрос, что для кубернетиса это всё одна локальная сеть или как-то по другому настроено?
Solyar
У кубера кластер + драйвер = сеть локальная
Solyar
так что машины могут быть хоть по всему земному шару
Solyar
vxlan драйвер сверху всё покрывает
Solyar
и узлы думают что они в одной большой локальной сети
Solyar
Кроме etcd, api и т.д
Solyar
Так как у них прописаны dns с реальными IP
Anonymous
Друзья, нужна помощь в понимании что происходит 🙂 и как это решить.
имеем:
- gitlab подключил по оффдоке https://gitlab.com/help/user/project/clusters/index#adding-an-existing-kubernetes-cluster
- установил tiller и runner из гитлаба.
в gitlab-ci
- прокинул как положено $KUBECONFIG
теперь подошли к самому главному:
Отрабатывает скрипт который ложит в папку с проектом необходимыые данные скажем большое колличество переменных.
запускается helm update .............
в хелме запускается gotemplate
apiVersion: v1
kind: ConfigMap
metadata:
name: {{ .Release.Name }}-env
data:
variable.env: |-
{{ range .Files.Lines "config/variables.env" }}
{{ . }}{{ end }}
и должен этот файл вычитать
но наткнулся на грабали файл создается я его вижу но его не видит HELM
это происходит именно в ci-cd gitlab такое впечатление что из ранера просто дается команда задеплоить а деплоем занимается сам gitlab????
Anonymous
если сделать деплой внучную локально то все отлично отрабатывает в логике ошибки нет
Jain
Добрый день, а есть ли дока для далеких от ИТ продажников? Они должны кастомерам кубер втюривать. А сами понятия не имеет зачем оно нужно и чем кубер отличаеться от вмки. Демка с Sock Shop, комикс от гугла и kube invaders не помогли на примерах обяснить. Модет есть видео только для sales мэнов?
 Sergei
@dabster2 auto dovops? или сами gitlab-ci.yml пишите? в целом раннер делает, то, что ему говорят, видимо какие то проблемы с относительными путями
Anonymous
deploy:dev:
stage: deploy
tags:
- kubernetes
image: alpine/helm:2.14.3
before_script:
- mkdir -p ~/.kube
- echo ${KUBE_CONFIG} | base64 -d > ~/.kube/config
- helm init --client-only
script:
- env | grep "^DEV_" | sed "s/^DEV_//" > lib/helm/config/varaiables.env
- helm upgrade accounting lib/helm --install --namespace=${NAMESPACE} --debug
variables:
NAMESPACE: dev
Anonymous
вначале сборки идет фетч
Initialized empty Git repository in /builds/accounting/accounting/.git/
Anonymous
тоесть проект лежит по этому пути
Sergei
тут скорее вот к этому вопрос lib/helm/config/varaiables.env range .Files.Lines "config/variables.env»
Sergei
мне кажется Files.Lines "config/variables.env, читает как ./config/variables.env
Anonymous
странность в том что при дебаге helm
путь дургой
HOOKS:
MANIFEST:
---
# Source: accounting/templates/variables.yaml
apiVersion: v1
kind: ConfigMap
metadata:
name: accounting-env
data:
variable.env: |-
---
Anonymous
путь какойто другой Source: accounting/templates/variables.yaml
Anonymous
рально файл лежит /builds/accounting/accounting/lib/helm/config/varaiables.env
Anonymous
думал может гитлаб передает $HELM-HOST: Set an alternative Tiller host. The format is host:port
Anonymous
но нет нету этой переменной в env
Anonymous
пути правильные потому что если создать файл в config/varaiables.env с переменными и запушить его то он видится хелмом
Anonymous
вот я и хотел узнать может ли быть такое что хелм работает в роле клиента и физически в ci не обрабатывает данные, а лишь дает команду гитлабу задеплоить проект.
Anonymous
я попробовал указать полные относительные пути
{{ range .Files.Lines "/builds/accounting/accounting/lib/helm/config/varaiables.env" }}
script:
- env | grep "^DEV_" | sed "s/^DEV_//" > /builds/accounting/accounting/lib/helm/config/varaiables.env
Anonymous
безрезультатно такое впечатление что shell команды и helm живут в разных местах
Anonymous
при этом локально таких проблем нет!
переменные видятся, парясятся и деплоятся в кубер
Sergei
вот я и хотел узнать может ли быть такое что хелм работает в роле клиента и физически в ci не обрабатывает данные, а лишь дает команду гитлабу задеплоить проект.
раннер будет выполнять, то, что Вы ему написали в *scripts*
Anonymous
та это и дураку понятно
вопрос по helm у него есть клиент и есть сервер
Anonymous
как просиходит процесс деплоя при запуске helm
Anonymous
потмоу что пути где лежит проект и то что выводит дебаг хелма различаются
Anonymous
и что на это влияет
Anonymous
может переменная какаято из кучи которые в сесию подсовывает gitlab
Sergei
они бы в export были
Sergei
добавьте variables:
CI_DEBUG_TRACE: "true» посмотрите env
G72K
deploy:dev:
stage: deploy
tags:
- kubernetes
image: alpine/helm:2.14.3
before_script:
- mkdir -p ~/.kube
- echo ${KUBE_CONFIG} | base64 -d > ~/.kube/config
- helm init --client-only
script:
- env | grep "^DEV_" | sed "s/^DEV_//" > lib/helm/config/varaiables.env
- helm upgrade accounting lib/helm --install --namespace=${NAMESPACE} --debug
variables:
NAMESPACE: dev
Вы кладете в lib/helm/config/variables.env, а читаете из config/variables.env, так точно правильно?
Anonymous
да потому что когда мы находимся в корне проекта у нас путь к темплейту такой
./lib/helm/config
/varaiables.env
./ib/helm/template/
/app.yaml
/variable.yaml
/Charts.yaml
запуск такой
helm upgrade accounting lib/helm --install --namespace=${NAMESPACE} --debug
Anonymous
как видите есть lib/helm
G72K
да потому что когда мы находимся в корне проекта у нас путь к темплейту такой
./lib/helm/config
/varaiables.env
./ib/helm/template/
/app.yaml
/variable.yaml
/Charts.yaml
запуск такой
helm upgrade accounting lib/helm --install --namespace=${NAMESPACE} --debug
В доках про .Files говорят что пути относительно Chart.yaml считаются
G72K
А, вижу
Anonymous
поправил выше
Anonymous
./lib/helm/Charts.yaml
./lib/helm/template/variable.yaml
./lib/helm/config/varaiables.env
G72K
да потому что когда мы находимся в корне проекта у нас путь к темплейту такой
./lib/helm/config
/varaiables.env
./ib/helm/template/
/app.yaml
/variable.yaml
/Charts.yaml
запуск такой
helm upgrade accounting lib/helm --install --namespace=${NAMESPACE} --debug
А что за accounting такой? Должно быть helm upgrade lib/helm, нет?
G72K
А нет, смотрю доку на install
Anonymous
все правильно если не задавать имя что мы будем обновлять хелм незнает что обновлять
G72K
А файл после всех Седов точно не пустой?
G72K
Сделайте cat ему перед вызовом хелма
Anonymous
делал
Anonymous
все есть
Anonymous
но деплоится именно тот что лежит в гитлабе
Anonymous
я делал эксперимент
Anonymous
положил в гит
Anonymous
файл и скриптом его перетер в ci-cd
Anonymous
в кубер залетел тот что в gitlab лежит
Anonymous
ситуация очень странная передебажил уже все что можно
G72K
ситуация очень странная передебажил уже все что можно
Если заменить helm upgrade на helm template можно увидеть все что рендерится локально
G72K
Чтобы проверить,что проблема не в тиллере где нибудь
Anonymous
 Anonymous
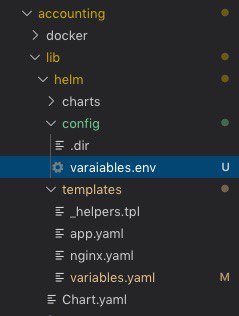
создал файлик
config/varaiables.env
Anonymous
внутрь напсиал