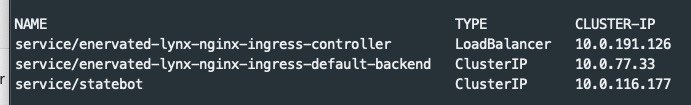
 Anton

 Anton
Да вроде всё ок
Anton
а ты случайно не на триальной подписке?
 Alexander N.
Коллеги, есть у кого рабочая связка ceph-csi rbd + 1.16?
someone
а ты случайно не на триальной подписке?
нет. нашел в инете похожие проблемы. у Вас какой регион?
Anton
westeu
 Vladimir ⚪️🔵⚪️
Тебя что интересует ? Как обернуть внешний сервис в сервис внутри куба ? Или как сходить изнутри куба по внешнему адресу ноды с мускулем ?
Наверное правильно сказать так - как достучатся из пода до сети host-машины
someone
 𝚔𝚟𝚊𝚙𝚜
Коллеги, есть у кого рабочая связка ceph-csi rbd + 1.16?
нет, но у меня есть linstor-csi + 1.16
𝚔𝚟𝚊𝚙𝚜
Наверное правильно сказать так - как достучатся из пода до сети host-машины
если эта машина часть куб-кластра, то можно просто по айпишнику ходить
Vladimir ⚪️🔵⚪️
если эта машина часть куб-кластра, то можно просто по айпишнику ходить
Это вообще всё одна машина
Vladimir ⚪️🔵⚪️
И всё - дев зона
Dmytro
Я удивлён что этот софт ещё используется. Последний раз в 2005 использовал. С тех пор все научились в tls работать
монга например не научилась, только в платной версии
Vladimir ⚪️🔵⚪️
На проде сейчас такое устройство, что есть managed kubernetes, и managed mysql.
Из kubernetes по определенному хосту доступен mysql.
Хотелось бы повторить такую же конфигурацию, но без потреботности поднимать несколько виртуалок, а сделать всё внутри одной
Dmytro
так что юзкейсов все еще немало
 George
если эта машина часть куб-кластра, то можно просто по айпишнику ходить
там могут быть нюансы с файрволлом - раз и натированием - два
 Nurmukhamed
монга например не научилась, только в платной версии
А через nginx/ haproxy можно ведь трафик терминировать на tls
Dmytro
всякое можно, stunnel - именно решение, позовляющее запустить его на клиенте и на сервере и иметь постоянно открытый SSL канал (аналогично ghostunnel)
 Vadim
помогите победить проблему, не проходят запросы к внешнему днс серверу и как итог из пода по dns именам не достучаться никуда
Vadim
в логе coredns ошибся
[ERROR] plugin/errors: 0 kubernetes-charts.storage.googleapis.com. AAAA: unreachable backend: read udp 192.168.57.54:37485->192.168.1.1:53: i/o timeout
𝚔𝚟𝚊𝚙𝚜
Vadim
да работает
Vadim
с ноды доступен и с ноды днс резолвинг работает
Vadim
https://github.com/coredns/coredns/issues/2693
Vadim
куча таких тем, больше 5 нашел
Vadim
но у меня из поды не пингуется днс сервер почемуто, хотя инет пингуется, а он идет через него (роутер)
𝚔𝚟𝚊𝚙𝚜
но у меня из поды не пингуется днс сервер почемуто, хотя инет пингуется, а он идет через него (роутер)
посмотри tcpdump'ом где затык
𝚔𝚟𝚊𝚙𝚜
ситуация очень похожа на ту, когда не отключишь iptables на docker и он блочит цепочку FORWARD
 Solyar
Подскажите куда смотреть чтобы в prometheus-operator установленный хельмчартом запихнуть свой target для сбора метрик?
Solyar
Точнее просто добавить target
George
не понял вопроса
Solyar
Есть тачка виндовая. С нее было бы хорошо метрики собирать
George
никак
Solyar
Там крутится wmi_exporter
George
смотри - первая задача - затащить wmi_exporter в кластер
George
для этого ты можешь создать запись типа сервис в неймспейсе какой-нибудь и указать ее наружу
George
это раз
George
два
George
тебе нужно как-то нарезать таргетов. А вот здесь нюансы
George
ServiceMonitor, which declaratively specifies how groups of services should be monitored. The Operator automatically generates Prometheus scrape configuration based on the definition.
George
по идее тебе надо этот объект создать в тот же неймспейсе
George
и привязать его к глобальному прометеусу, который ты задеплоил
George
https://github.com/coreos/prometheus-operator/blob/master/Documentation/user-guides/getting-started.md
George
и крути вниз
Vadim
ситуация очень похожа на ту, когда не отключишь iptables на docker и он блочит цепочку FORWARD
у меня везде так), это че дефолтные параметры какие-то, должно быть известное решение
 krakazyabra
Подскажите куда смотреть чтобы в prometheus-operator установленный хельмчартом запихнуть свой target для сбора метрик?
2 пути: первый - в values в разделе prometheus.prometheusSpec.additionalScrapeConfigs
второй способ - сервисмониторы
𝚔𝚟𝚊𝚙𝚜
у меня везде так), это че дефолтные параметры какие-то, должно быть известное решение
попробуй https://t.me/kubernetes_ru/175314
krakazyabra
смотри - первая задача - затащить wmi_exporter в кластер
зачем? обычный таргет, просто указываешь урл для метрик
krakazyabra
типа так
- job_name: 'nextcloud'
scrape_interval: 90s
metrics_path: /metrics
scheme: https
static_configs:
- targets: ['nc.domain.org']
George
на каждый создаешь по сервису
George
это конфиг прометеуса надо пячить
George
зачем?
George
представь себе, что ты не админ кластера
krakazyabra
прометеус же можно использовать не только для кубернетеса и его ресурсов
George
и у тебя есть возможность только добавлять ServiceMonitor + PrometheusRule
Anonymous
Ребята может кто какие статьи хорошие по куберу для новичков скинит типо обучалок каких ?
George
прометеус же можно использовать не только для кубернетеса и его ресурсов
в теории да, но на практике - нафига? Ты можешь с тем же успехом внутри куба развернуть свой пром и полностью его настроить под себя
George
а потом черзе полгода... у каждого проекта - свой прометеус, свой сентри, свой заббикс - и расход ресурсов х10
krakazyabra
в теории да, но на практике - нафига? Ты можешь с тем же успехом внутри куба развернуть свой пром и полностью его настроить под себя
у нас долгое время стоял заббикс, снимали им показания со всего, что только можно. решили перейти на пром. но инфраструктура вне куба никуда не делась же
George
не-не-не
George
мой вопрос заключается в том - зачем натягивать сову на глобус?
krakazyabra
исключение - libranms. она как работала с сетевыми девайсами. так и работает
krakazyabra
мой вопрос заключается в том - зачем натягивать сову на глобус?
ну если человек хочет собирать одним промом метрики с некластерных ресурсов, почему нет?
George
я бы все некластерное затаскивал в кластер под видом сервисов
George
как минимум - это обеспечит возможность четко построить топологию кластера и всех зависимых внешних сервисов
krakazyabra
опять же, не знаю как везде, у нас один занимается менеджментом мониторинга (деплой, сопровождение), остальные могут добавлять свои сервисмониторы. некластерных ресурсов не много, можно разок и обновить чарт
George
когда к тебе придут ИБшники - ты им уже будет готов отдать манифесты и никаких вопрос лишних к тебе не будет
George
обзервабилити и прочее
George
не мучай чарт
krakazyabra
я бы все некластерное затаскивал в кластер под видом сервисов
типа сервисом указывать на какой-то сторонний ресурс?
George
да
krakazyabra
прикольно
George
потом когда ты затащишь (вдруг) его в кластер, то просто натыркаешь деплойментов с нужным селектором
krakazyabra
можно попробовать