 Alex Sharov


Попробую, спасибо!
Alex Sharov
Если есть возможность как-то определить что будет пик то можно избежать оверпровижн кастомной метрикой или опратором
Alex Sharov
На самом деле классно бы было если бы скейлер умел насильно поднимать по две ноды
Alexander
Alex Sharov
А как? Не нашел в спеках
Alexey
firewalld выключи
Погашен, спасибо.
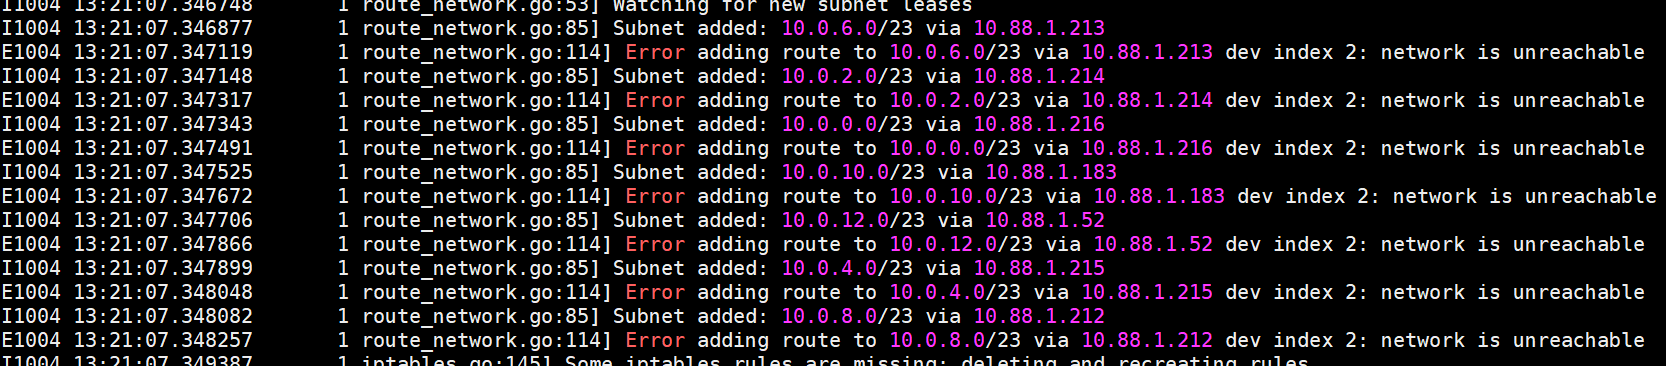
Нашел проблему - на нодах нет маршрута до сети, которая выдана проблемной ноде. Куда копать?
 Lucky SB
Alexey
flannel
Lucky SB
бекенд host-gw ?
Lucky SB
kubectl get po -n kube-system
поды фланнеля на узле нормально поднялись и работают ?
Alexey
Мда, на этой ноде вообще нет маршрутов до других, только на себя
Lucky SB
Мда, на этой ноде вообще нет маршрутов до других, только на себя
значит фланнель не отработал на ней
Lucky SB
что в логах ?
Alexey
Мда, на этой ноде вообще нет маршрутов до других, только на себя
Ноду перезагружал целиком, если что
Lucky SB
logs kube-flannel-cqkf6 -c kube-flannel
Lucky SB
ошибки видишь ? ;)
Alexander
Hpa
Ну в доке последнего 1.16 пишут формулу desiredReplicas = ceil[currentReplicas * ( currentMetricValue / desiredMetricValue )]
То есть если будет большой скачек то сразу два набавит
Хз как на более ранних
Lucky SB
 Alex Sharov
Кстати, а hpa v2 тут кто-нибудь использует?
Lucky SB
Alexey
Alexey
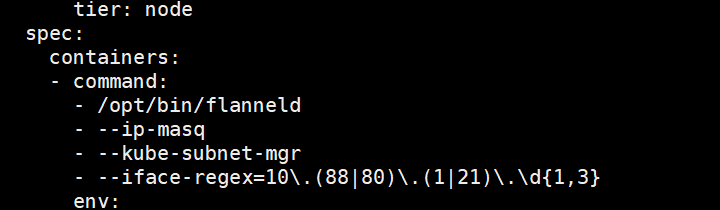
покажи кусок с ключами запуска flanneld из манифеста Daemonset
там небось у тебя iface=eth0 ?
Адрес проблемной ноды - 10.80.21.85, вполне попадает в регэксп
Lucky SB
 Dmytro
Ну в доке последнего 1.16 пишут формулу desiredReplicas = ceil[currentReplicas * ( currentMetricValue / desiredMetricValue )]
То есть если будет большой скачек то сразу два набавит
Хз как на более ранних
Добавит и до 1.16 но в случае cpu метрики там по сути приложение должно позахлебываться какое-то время
Alexander
Кстати, а hpa v2 тут кто-нибудь использует?
А его вообще сделали? Я думал только пропозал есть
Alex Sharov
beta есть
Lucky SB
Адрес проблемной ноды - 10.80.21.85, вполне попадает в регэксп
т.е. у тебя все узлы кластера в сети 10.88.1.0/24 ?
а новый узел в сети 10.80.21.85/24 ???
Alexey
Lucky SB
чтобы работал бекенд фланеля hostgw все узлы должны находится в одном L2 сегменте и они должны общаться между собой напрямую. А у тебя между старыми и новыми узлами роутер стоит.
естественно фланел не может прописать маршрут для сети подов на другой узел, потому что он не в той же сети
Alexey
а ты вообще знаешь как работает маршрутизация в ip сетях ?
Вечер пятницы - еще и не такое можно упустить😄🤦♂️ Благодарю за подробную консультацию,как всегда.
Lucky SB
вечер пятницы - лучшее время для работы. впереди два дня, чтобы все исправить
Марат
срочно всем деплоиться на прод)
 Pavel

 Dmitry
с кубером вообще пофиг можно деплоиться каждый день)
someone
всем привет. поставил ingress/nginx через helm. настроил https с wildcard сертификатом. все сайты открываются ок. но curl говорит
Peer's Certificate issuer is not recognized.
нагуглил, что есть такая опция -wildcard-tls-secret=nginx-ingress/wildlcard-tls-secret
как проверить включена ли она в ingress ?
Lucky SB
всем привет. поставил ingress/nginx через helm. настроил https с wildcard сертификатом. все сайты открываются ок. но curl говорит
Peer's Certificate issuer is not recognized.
нагуглил, что есть такая опция -wildcard-tls-secret=nginx-ingress/wildlcard-tls-secret
как проверить включена ли она в ingress ?
а у тебя есть секрет wildcard-tls-secret в ns nginx-ingress ?
Lucky SB
да
Проверь для начала вот этим свои сайты
https://www.ssllabs.com/ssltest/analyze.html
все ли с сертификатами в порядке
someone
сделал проверку через сайтhttps://www.ssllabs.com выдало это:
Chain issues Incomplete
через проверку openssl ошибки:
unable to get local issuer certificate
unable to verify the first certificate
Lucky SB
сделал проверку через сайтhttps://www.ssllabs.com выдало это:
Chain issues Incomplete
через проверку openssl ошибки:
unable to get local issuer certificate
unable to verify the first certificate
значит файл с вайлдкарт сертификатом кривоватенький
Lucky SB
сделал проверку через сайтhttps://www.ssllabs.com выдало это:
Chain issues Incomplete
через проверку openssl ошибки:
unable to get local issuer certificate
unable to verify the first certificate
вот дока https://nginx.org/ru/docs/http/configuring_https_servers.html#chains
в файл сертификата надо добавить промежуточные сертификаты
someone
значит файл с вайлдкарт сертификатом кривоватенький
в digicert дали 3 файла: server.crt server.key и промежуточный.crt оба crt сделал в bundle.crt и добавил как секрет в кубер. не пойму что не так
someone
Lucky SB
в digicert дали 3 файла: server.crt server.key и промежуточный.crt оба crt сделал в bundle.crt и добавил как секрет в кубер. не пойму что не так
https://superuser.com/questions/1408806/curl-getting-peers-certificate-issuer-is-not-recognized-on-centos-7-with-som
значит не все дали. вот тут с диги серт тоже мучаются
Lucky SB
да именно так и делал
Сертификат сервера следует разместить перед связкой сертификатов в скомбинированном файле:
Lucky SB
порядок важен
Lucky SB
в digicert дали 3 файла: server.crt server.key и промежуточный.crt оба crt сделал в bundle.crt и добавил как секрет в кубер. не пойму что не так
🤦♂️ вам приватный ключик от сертификата выдали в digicert ??????
в 2019 году ???
someone
порядок важен
да в нужном порядке. сначала сервер. потом промежуточный. пробовал еще делать бандл с ca.crt самого digicrt . тоже не помогло
someone
🤦♂️ вам приватный ключик от сертификата выдали в digicert ??????
в 2019 году ???
выдали. в сентября 2019
someone
н а самом сайте digicert есть тоже раздле с проверкой сайта с сертификатом. там проходит ок
Lucky SB
выдали. в сентября 2019
ужас ужас. а элементарные правила безопасности они своим клиентам не объясняют ? что ключик - это секретная часть. и умные люди придумали CSR, чтобы никому этот ключик не давать...
Lucky SB
н а самом сайте digicert есть тоже раздле с проверкой сайта с сертификатом. там проходит ок
ну колись, что за сайт )))
Anonymous
Anonymous
У нас митапов по куберу не планируется?
Anonymous
Да, мб Крекер, датаарт
Lucky SB
без понятия.
 George
в digicert дали 3 файла: server.crt server.key и промежуточный.crt оба crt сделал в bundle.crt и добавил как секрет в кубер. не пойму что не так
Учи openssl как консольную утилиту. Она тебя выручит не раз, если ты будешь сертификаты устанавливать
kay
Коллеги, я тут написал kubernetes ingress controller на основе terraform. Пока поддерживается только OpenStack, т.к. доступа к другим клаудам у меня нет. возможно кому-нибудь пригодится https://github.com/kayrus/ingress-terraform
 да, это я