 Null


Backstage :)
Null
 Null
 Null
 Null
 Null
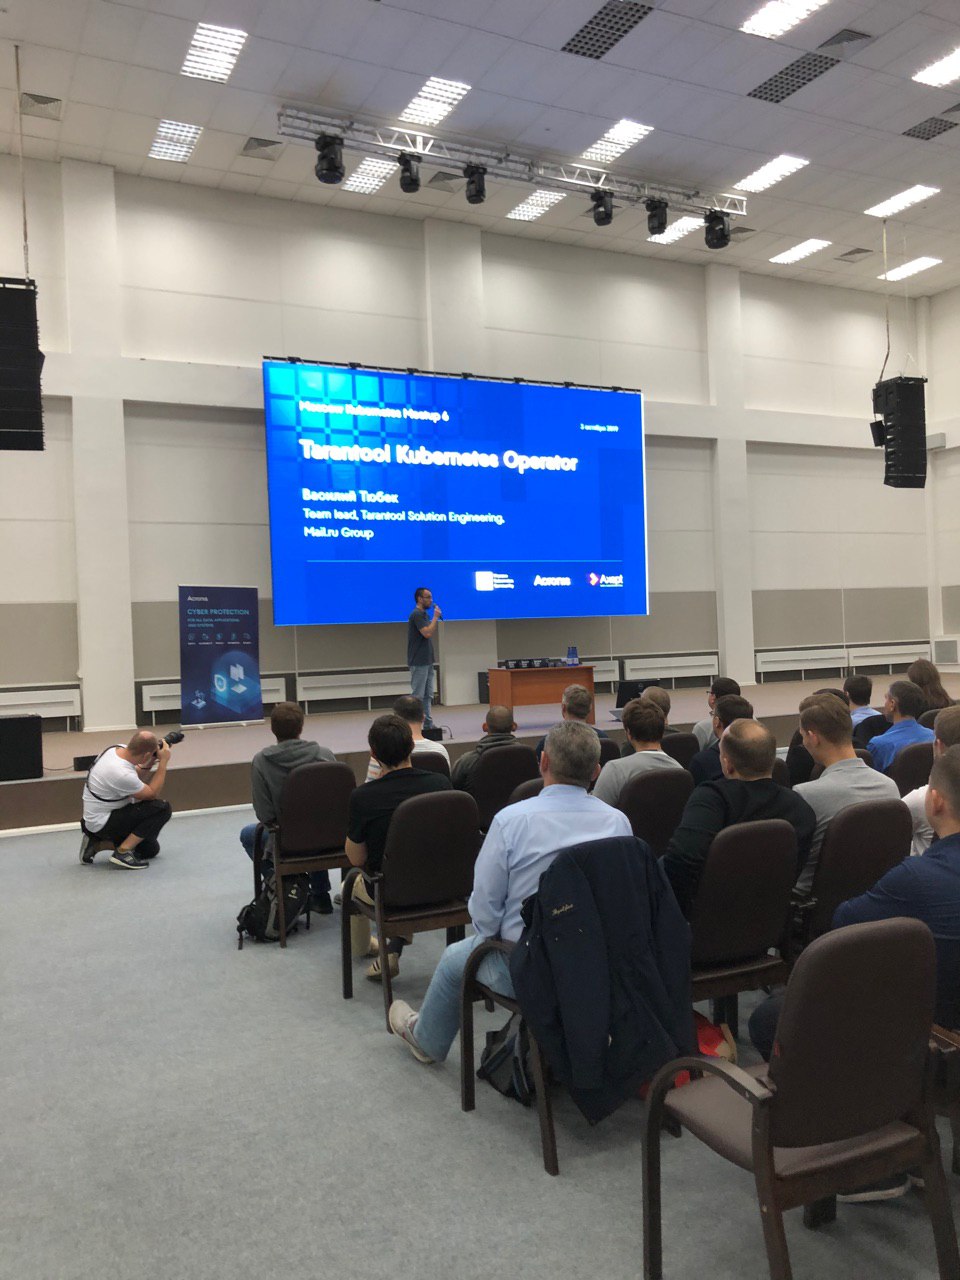
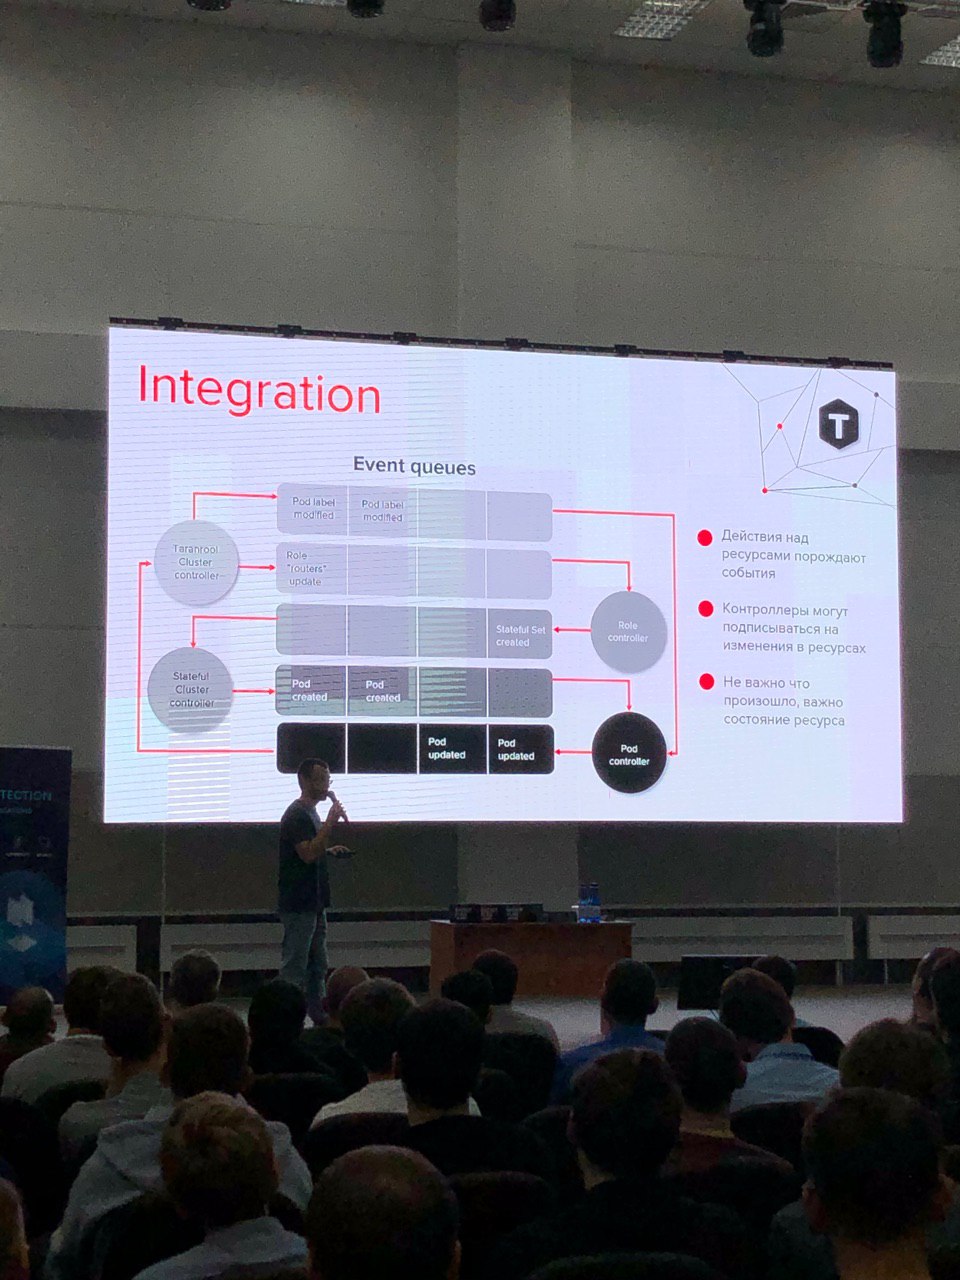
Василий Тюбек открывает программу конференции
Null
*митапа
Null
Хочется что-то спросить у Василия? Пишите в чате @kubernetes_ru с упоминанием @DenisIzmaylov
Null
 Paruyr
Можно с Traefik указывать каким ингрессам нужен LetsEncrypt, а каким свой сертификат?
Null
 Null
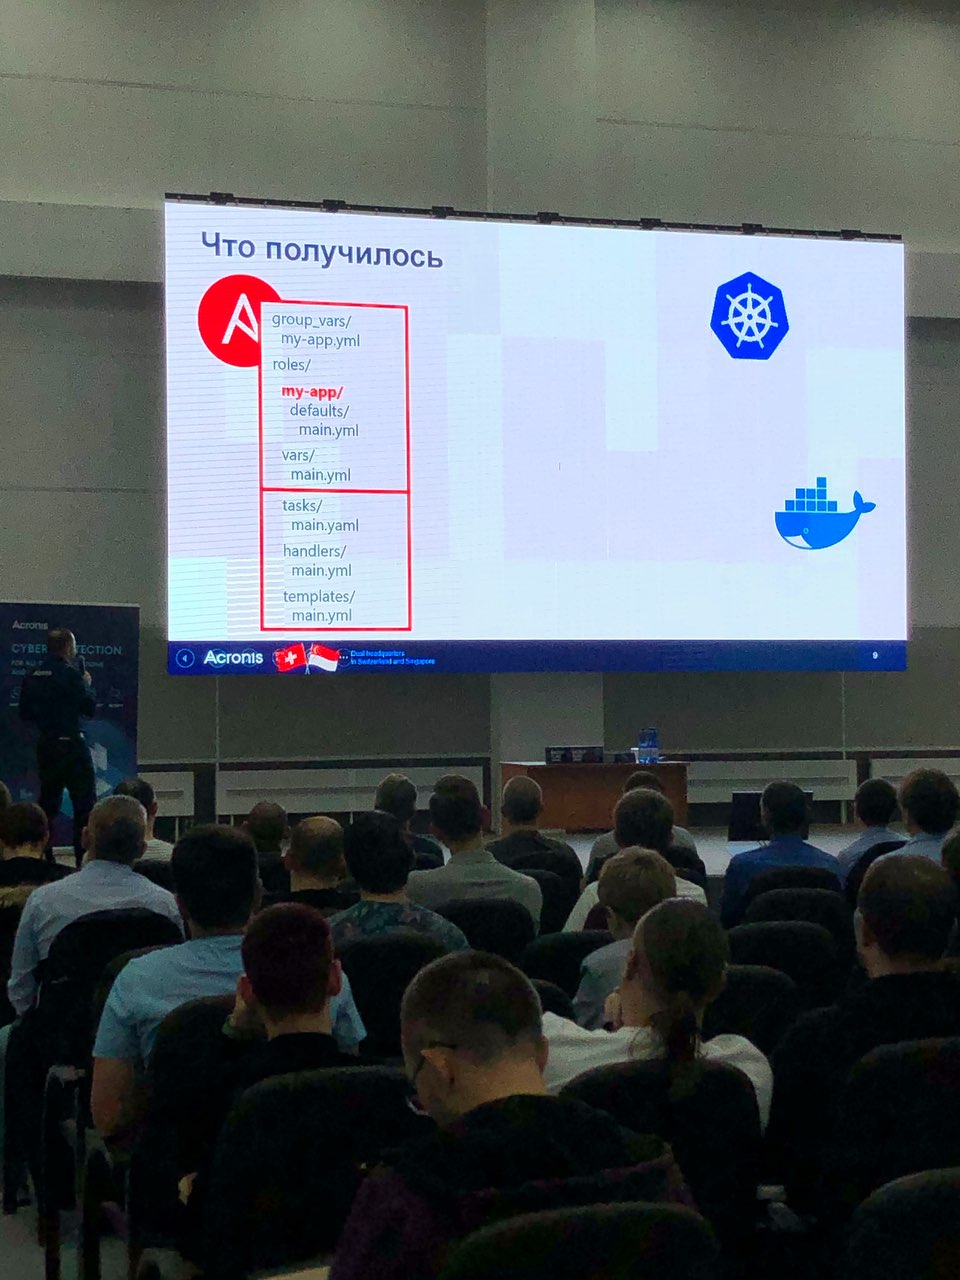
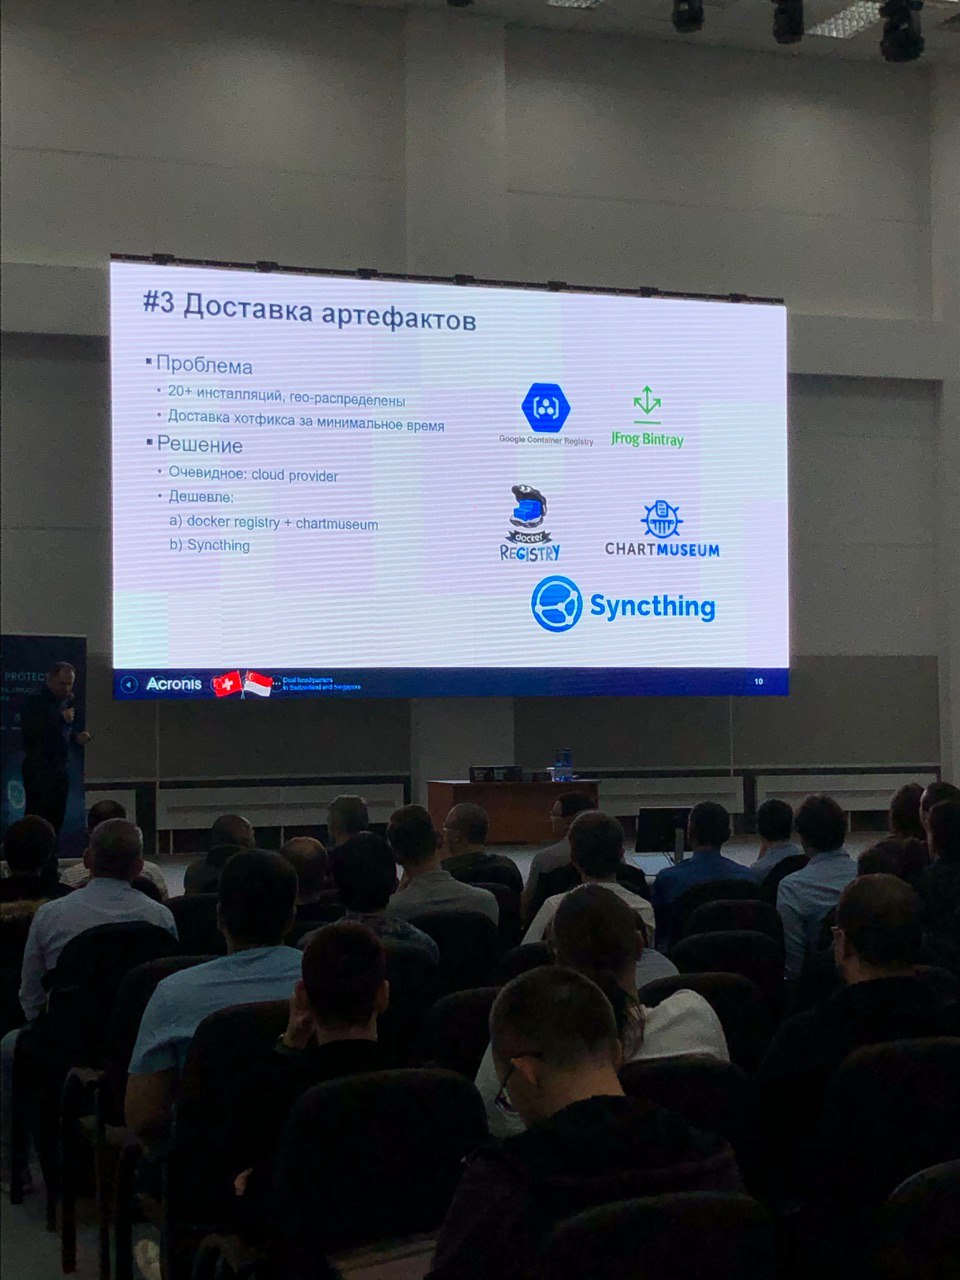
Сергей Рыльков рассказывает о решении проблем эксплуатации Kubernetes в Acronis
Null
 Null
 Denis
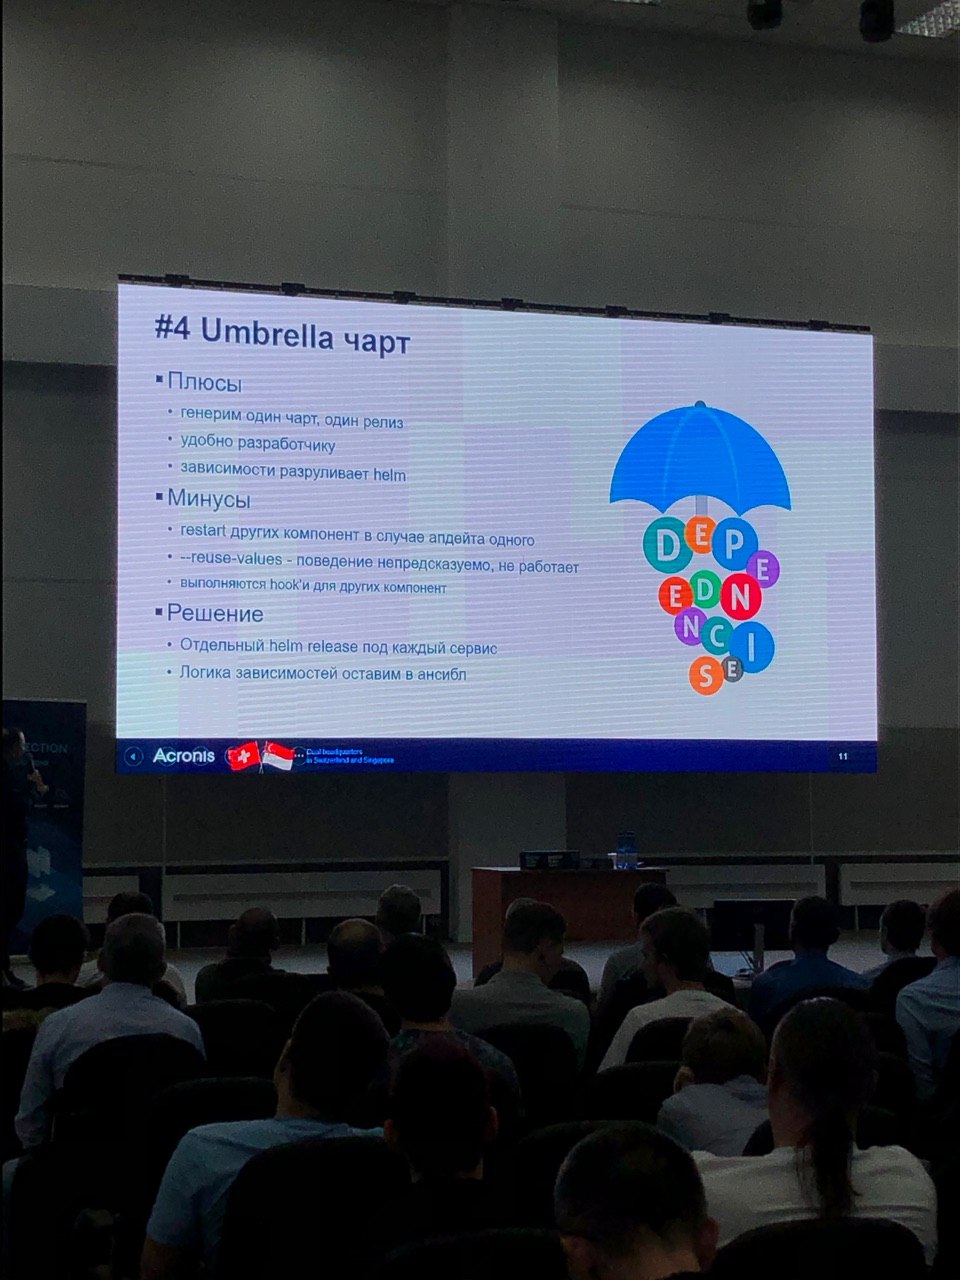 Null
Напоминаем ссылку на трансляцию Moscow Kubernetes Meetup 6:
https://youtu.be/ChDhK0JEXyQ
Вопросы можно задавать в чате @kubernetes_ru
И они будут заданы спикерам.
Denis
 Denis
 Tadeusz
мне одному показалось что на нем строительная каска?)
Egor
Ребят кто как реализует кластерный ip в куб?
 Pavel
keepalived
Pavel
до metall-lb не не доросли кластера
 Alexandr
Bgp через metallb. Правда metallb работает не для всего как хочется. Точнее это вичя кубера.
 Rustam
А почему не калико с анонсом сервисных подсетей?
Alexandr
А почему не калико с анонсом сервисных подсетей?
Можно и так, но обычно через него только закрытую сеть делают. Можно тогда сразу открыть сеть его если это нужно и безопасность на уровне.
Rustam
Можно и так, но обычно через него только закрытую сеть делают. Можно тогда сразу открыть сеть его если это нужно и безопасность на уровне.
Ну да, жаль в калико нет ипама на сервисные сети, как на подовские. Тогда можно было бы отдельные подсети выделить
G72K
Alexandr
Ну да, жаль в калико нет ипама на сервисные сети, как на подовские. Тогда можно было бы отдельные подсети выделить
Вообще есть. Там идёт разделение одна сеть на поды другая на сервисы. Главное чтоб были маршруты.
Alexandr
И так же маска идёт на каждую ноду
Alexandr
Сервисной сети?
Тут не готов ответить нужно смотреть спеку. Для подов точно. Каждая нода имеет свой пулл меньше сегментом чем глобальный
Rustam
Для подов да. Сервисную сеть не видел, что так можно. Наверное и нельзя
ᗟᘐᘊ
Всем привет! Фоточки с митапа где посмотреть?
Alexandr
Для подов да. Сервисную сеть не видел, что так можно. Наверное и нельзя
Судя по конфигу subnet целиком передаётся что для подов что для сервисов в kubeadm и он уже сам делит. Завтра гляну болле точно идёт ли разделение сервисной сети на ноды.
Rustam
G72K
Сервисы они ж на каждой ноде :)
NM
А почему не калико с анонсом сервисных подсетей?
Calico сегодня сдох на ноде одной после обновления до 1.16 кубера, вчера сдох после остановки одного интерфеса на другой ноде. А ведь два года проблем не было.
NM
И так же маска идёт на каждую ноду
Разные сети подов и сервисные нодов и последних дофига можно привязать по bird хоть в bgp
 Lucky SB
и в чем проявилось это подыхание ?
NM
Логика calico недоработана при повторной инициализации ноды а в etcd остаются записи которые не были стерты. Я допускаю что проблема в новом api кубера 1.16.
NM
На 1.13-1.15 все работает в пуле нодов и добавление и удаление как руками так и по контроллеру
Alexander
мне одному показалось что на нем строительная каска?)
Ты же видел чувака с такой авой в телеге. При администрировании Кубера надо соблюдать технику безопасности и носить каску
Alexander
Вот программа прошедшего митапа, а то случать 3 часа не все смогут:
19:00 — 19:25 Socializing, встречаемся, общаемся
19:25 — 19:35 Welcome & small digest (Денис Измайлов, Axept)
19:35 — 20:10 Tarantool Kubernetes Operator (Василий Тюбек, Team Lead в подразделении Solution Engineering Tarantool Mail.ru Group)
20:10 — 20:30 Кофе-брейк, живое общение и свободный микрофон
20:30 — 21:05 Гибриада — тернистый путь миграции платформы в Kubernetes (Сергей Рыльков, Senior Software Developer в Acronis)
21:05 — 21:40 Разработка собственного плагина Grafana для мониторинга k8s-приложений (Сергей Спорышев, Руководитель отдела высоконагруженных проектов в ITSumma)
 Siarhei
Для 1.16 куба подняли етцд версию имаджа, наверное калико тоже надо было апдейтить, я так и делал, все норм работало, но снес все потом... все хелмы надо перепиливать на новый апи
Siarhei
И еще у мну глюстер никак не взлетал... вот я и психанул...
Siarhei
А еще у тех у кого тяга к дашборду там совсем уныло на 1.16 стало.. )))
Stas
А еще у тех у кого тяга к дашборду там совсем уныло на 1.16 стало.. )))
Цвета потускли и шрифт не четкий?
 Arumato
В нодах кубера время ок настроено но когда под поднимает UTC 0 как дефолтное время поставить?
 George
эт норм
George
в каждый контейнер пробрасывый timezone с хоста или добавляй переменную TZ
Arumato
Нельзя чтобы автоматов брал из машины откуда запускается
George
нет, внутри пода же своя среда..... операционная.....
Arumato
Должно же быть что-то
kredeal
Привет. Кто-то юзает в кубе маунты из гластера? Если мне не надо нарезать вольюмы кубом, могу ли я обойтись без хакети? Просто гластер-клиент и все
 Вадим
Коллеги, привет!
Собираем Кубернетес митап в Екатеринбурге 25 октября (пятница, вечер), набираем доклады. Планируем 60-100 участников
Если есть интересные темы - пишите в лс плз
Спикеров из других городов можем привезти
 Alexey
Коллеги, привет!
Собираем Кубернетес митап в Екатеринбурге 25 октября (пятница, вечер), набираем доклады. Планируем 60-100 участников
Если есть интересные темы - пишите в лс плз
Спикеров из других городов можем привезти
Очень интересно придти послушать. Будет ли анонс на Timepad? Из местных спецов могу посоветовать поискать ребят из Альфа-банка и Скб Контур
Вадим
Очень интересно придти послушать. Будет ли анонс на Timepad? Из местных спецов могу посоветовать поискать ребят из Альфа-банка и Скб Контур
Да, на sysadminka.timepad.ru, на следующей неделе
Alex
 Mikhail
Вот этого забаньте, пжалста
 Сергей
всем привет. кто использует в качестве балансера envoy? у меня есть вопрос касательно RBAC и ограничений на конкретный хост, можно ли? и если да, то может у кого есть пример? спасибо заранее
Alex
Ну а вдруг
Александр
Коллеги, подскажите где почитать/посмотреть/послушать про Хелм. Только начинаю изучать..
 Andrey Zakharov 🐝
всем привет , а кто хелмом выкатывает сталкивались ли с тем что он ждёт пока ресурс job завершится , если сталкивались как обходили ?
George
George
Коллеги, подскажите где почитать/посмотреть/послушать про Хелм. Только начинаю изучать..
статьи на хабре, на медиуме - не?
Александр
Вполне да..
Александр
если это лучшие источники по предмету, то спасибо)
 Dmitry
господа куберитяне, подскажите пожалуйста как вы решаете такой вопрос, скажем часто для nginx контейнеров нужен конфиг, я вот на этапе докерфайла его копирую в нужную папку таргет контейнера и все, но есть варик сделать тоже самое через configmap. Какие вообще плюсы и минусы такого подхода итд?
George
господа куберитяне, подскажите пожалуйста как вы решаете такой вопрос, скажем часто для nginx контейнеров нужен конфиг, я вот на этапе докерфайла его копирую в нужную папку таргет контейнера и все, но есть варик сделать тоже самое через configmap. Какие вообще плюсы и минусы такого подхода итд?
конфиг мап меняется - контейнер не подцепляет новый конфиг
George
как будешь исправлять? Енв меняется или меняется образ - деплоймент пересоздается, новый конфиг подцепляется. При этом ты теряешь часть запросов. Как повезет
 Solyar
господа куберитяне, подскажите пожалуйста как вы решаете такой вопрос, скажем часто для nginx контейнеров нужен конфиг, я вот на этапе докерфайла его копирую в нужную папку таргет контейнера и все, но есть варик сделать тоже самое через configmap. Какие вообще плюсы и минусы такого подхода итд?
У вас есть конкретный обьект для которого вы это делаете?
Solyar
SPA, PHP-fpm, etc.