если порт не expose
Выдать белый ип (локальный как вариант) лоадбалансеру
 Solyar

 Solyar
и прокидывать трафик в опач
 Aleksandr
да над просто нормальный nginx ingress сделать
 Lucky SB
А чЁ вы все так не любите докер-вей ? и постоянно какие-то костыли городите ?
Lucky SB
копируете код при запуске контейнеров....
 George
А чЁ вы все так не любите докер-вей ? и постоянно какие-то костыли городите ?
что по твоей мысли докер вей?
Lucky SB
что по твоей мысли докер вей?
контейнер есть вещь в себе. он должен любить только себя.
все должно быть внутри.
что мешает сделать образ с nginx+php-fpm+код ?
и запускать под с двумя контейнерами из этого одного образа ?
в одном контейнере command: nginx, во втором command php-fpm
Alexander
контейнер есть вещь в себе. он должен любить только себя.
все должно быть внутри.
что мешает сделать образ с nginx+php-fpm+код ?
и запускать под с двумя контейнерами из этого одного образа ?
в одном контейнере command: nginx, во втором command php-fpm
А когда в nginx или php бага и надо обновить минорную версию - все это пересобирать
Lucky SB
А что тут такого страшного ?
Solyar
Anton
кстати, nginx unit не так давно научился статику раздавать. похоже можно избавляться от связки nginx + fpm
Lucky SB
да новые версии чаще выходят. один раз в месяц пересобрать базовый образ - все равно будет быстрее, чем каждый раз при запуске пода копировать код.
Lucky SB
впрочем, если у вас всего кода на пыхе 100килобайт...
Alexander
впрочем, если у вас всего кода на пыхе 100килобайт...
ORM Doctrine 132M и Symfony 81M ) Ну и еще по мелочи
 Dmitry
Можно еще такой вэй поглядеть https://github.com/just-containers/s6-overlay#the-docker-way
Lucky SB
ну и сколько по времени стартуют поды ? сколько эфемериал стораджа занято ?
обращали внимание на то, сколько кублет на узлах кушает процессора и диска ? (он же постоянно делает du на всех подключенных empty dir)
 Вадим
ORM Doctrine 132M и Symfony 81M ) Ну и еще по мелочи
У меня гигабайт на пхп собирался, 5 минут на билд, 5 на деплой в куб
Lucky SB
Можно еще такой вэй поглядеть https://github.com/just-containers/s6-overlay#the-docker-way
костыли 5-летней давности. нормальные пацаны systemd в контейнере запускают
Dmitry
Я же не предлагаю супервизор, просто там кратко расписано, что к чему
Solyar
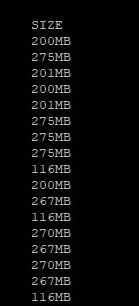
Сколько у вас имеджи весят?
 krakazyabra
костыли 5-летней давности. нормальные пацаны systemd в контейнере запускают
поржал) но грустно. у нас есть один такой сотрудник((
Solyar
 Solyar
Я привык такое видеть
Solyar
Если имедж 1.3 Гб я бы задумался
Вадим
Такой толстый код - это плохо, конечно, но эт к разработчикам
Solyar
Код весил 1.3 Гб ?
Solyar
Мне кажется вы просто собирали его неправильно и всё лишнее оставляли в имедже
Вадим
Код около 1 гб
Система 300 мб
Dmitry
Индусы писали наверно
Lucky SB
когда же прозвучит слово на букву б
 V 🏴☠️
А насколько плохая идея с CRI-O использовать weave-net?
Solyar
А насколько плохая идея с CRI-O использовать weave-net?
Насколько я помню говорили что weave "дырявый" или что-то такое
V 🏴☠️
Меня больше производительность интересует
Solyar
Мне теперь интересно что там внутри было
Вадим
Докер
Да ладно, я писал это в контексте того, что сборка и деплой даже таких контейнеров не занимает слишком много времени
 Denis
 🄽🄸🄺🄸🅃🄰
товарщи, подскажите схемку на kubectl
🄽🄸🄺🄸🅃🄰
как он скомпонован.
🄽🄸🄺🄸🅃🄰
саму репу изучаю, но там прям много)
🄽🄸🄺🄸🅃🄰
в докак k8s схем на устроство клиента самогог не нашел пока.
George
George
имиджи 5гиб - да перебор. но 1.3 гиб - это ок
NM
Кто нить может сказать когда это чудо заработает в кубере https://developers.redhat.com/blog/2019/01/29/podman-kubernetes-yaml/ ?
George
вся эта возня с эльпайн для уменьшения места - это полное фуфло и несет больше гемора, чем пользы
Alexander
вся эта возня с эльпайн для уменьшения места - это полное фуфло и несет больше гемора, чем пользы
И опять же libc нестандартный там. Который они недавно вроде поменяли на другой
NM
в частности generate kube уже как полгода толком не конвертирует часть образов
George
в частности generate kube уже как полгода толком не конвертирует часть образов
а должен? давай конкретные примеры
George
просто под - это базовая сущность, и она абсолютно недостаточна для сборки приложения
NM
с Java не работает - а так да согласен сучность и недоработка
Aleksandr
А если я ставлю ингресс контроллер nginx в кластер, он слушает 80 порт на всех нодах?
Aleksandr
или только на мастере
NM
Aleksandr
https://kubernetes.github.io/ingress-nginx/deploy/
kubectl apply -f https://raw.githubusercontent.com/kubernetes/ingress-nginx/master/deploy/static/mandatory.yaml
NM
в yaml смотрел ? 😉
Aleksandr
ну он там deployment, поидее тока на мастере будет?
Aleksandr
а если мне надо везде я могу там на daemonset поменять?
NM
ports:
- name: http
containerPort: 80
- name: https
containerPort: 443
Aleksandr
ну это expose портов во внешний мир же?
Aleksandr
раз он ингрес, он и должен слушать оба
Aleksandr
Просто в моем понимании ингресс был как что-то такое, которое позволяет к любой ноде обратится на внешний порт и получить в итоге редирект на правильную ноду бекенда
George
не к любой
George
ингресс - это ингресс-контроллер, т.е. ботва, которая создает nginx (ingress) на указанных тобой нодах
George
и объект ингресс - которым ты описываешь как сконфигурировать этот самый nginx (ingress)
George
в кластере можно иметь несколько ингрессов, например, если есть несколько совершенно разнородных клиентов внутри и нужно их попилить по внешним айпишникам, например
Aleksandr
ну у меня задача простая, мастер нода и 3 внешних веб сервера, на каждом разный сайт. Соотвественно я деплою 1 ингресс контроллер и деплою поды сайтов на ноды, что еще нужно сделать? обьект nginx на каждую ноду?
NM
сервис на каждую ноду опубликовать если нет реплик
Lucky SB
https://kubernetes.github.io/ingress-nginx/deploy/
kubectl apply -f https://raw.githubusercontent.com/kubernetes/ingress-nginx/master/deploy/static/mandatory.yaml
Не надо так делать. ставьте из хелмчарта.
https://github.com/helm/charts/tree/master/stable/nginx-ingress
с controller.hostNetwork=true
тогда поды контроллера будут сразу слушать 80 и 443 порты на узлах. и никаких сервисов с нато не надо будет.
 Sergey V
друзья, можно ли в кубере создать пользователя с правами на все неймспейсы кроме одного с помощью стандартного RBAC ?
я не нашел там except, плохо искал?
кубер стандартный , не опеншифт
George
George
Наверное, там есть какой-нибудь дефолтный набор, который распространяется на все НОВЫЕ (т.е. созданные потом) неймспейсы
George
Но экслюдов там точно нет
Lucky SB
друзья, можно ли в кубере создать пользователя с правами на все неймспейсы кроме одного с помощью стандартного RBAC ?
я не нашел там except, плохо искал?
кубер стандартный , не опеншифт
безопасность наше все. ты должен конкретно задавать куда именно разрешен доступ