 Solyar


Надо помочь человеку
 inqfen
Документацию ему вслух почитать?
Solyar
 Vadim
Пакетный менеджер для кастомайза, например
https://github.com/night-gold/armada
 Egor
weave-net
Solyar
Ссылку можно?
Egor
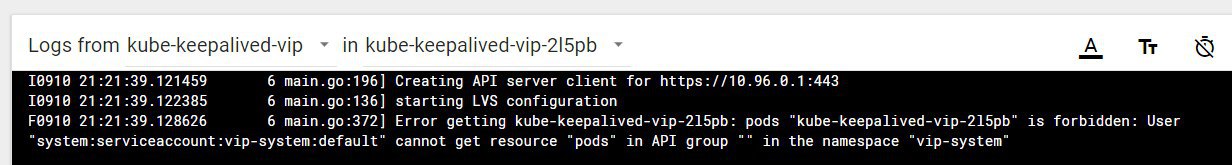
https://github.com/aledbf/kube-keepalived-vip
 George
может ты все-таки металлб хочешь?
Vadim
Хех, причем там есть чарт с rolebinding, а в ридми он указан только в конце
Egor
все я решил
Egor
kubectl create clusterrolebinding vip-system-cluster-admin --clusterrole=cluster-admin --serviceaccount=vip-system:default
Egor
не знай на сколько это красиво=)
Egor
но как то так=)
Solyar
Solyar
Если и давать пермишены то все :)
Egor
с секьюрностью чуть позже буду заморачиватся =)
Egor
Всем огромное спасибо! прям от души!
Egor
@solard тебе отдельное!
Alexander
This document aims to provide an opinionated working solution leveraging Kubernetes and proven GitOps techniques to have a resilient, composable and scalable Kubernetes platform.
https://github.com/edgelevel/gitops-k8s
George
Выглядит как очередная чистая теория
George
Т.е. если мы постулируем, что
1. Каждый кластер смотрит в свой гит (либо все однотипные кластера)
2. Каждый кластер снабжён всем необходимым внутри себя, чтобы самого себя раздеплоить.
3. Изменения в кластере происходят путем пуша в этот гит, например, новой версии софта
4. Очень четкий регламент написания ПО (например, никогда не пушим в лейтест, все образа четко тегированы)
То это худо-бедно начинает как-то работать
Касательно интеграции с гитом и внешними сервисами (типа слака) - похоже, что даже в закрытом контуре это будет работать при определенных усилиях.
И, да, в целом развитие концепции верное... Но. Я пока в российском сегменте не видел нормальной реализации. Тот же флант не делает такой "честный" девопс-гитопс
Yaroslav
не понял про слак - вроде нормально многие чатлпс интегрируют
George
не понял про слак - вроде нормально многие чатлпс интегрируют
У тебя кубернетес без доступа к интернету, скажем, - требование ИБ. Как будешь слак затаскивать? /Это не означает, что это невозможно, но повод "на подумать"/
Yaroslav
ок, не увидел сначала про закрый контур
Yaroslav
irc )
George
замени слак на чет свое, в своей дмз
Прокинуть через прокси под пристальным взглядом ибшников 😂😂😂
Alexander
У тебя кубернетес без доступа к интернету, скажем, - требование ИБ. Как будешь слак затаскивать? /Это не означает, что это невозможно, но повод "на подумать"/
Так у большинства юзеров Кубера нет таких ограничений. Поэтому на любую статью/доклад ты будешь говорить что это не будет работать, потому что не работает для тебя.
George
Так у большинства юзеров Кубера нет таких ограничений. Поэтому на любую статью/доклад ты будешь говорить что это не будет работать, потому что не работает для тебя.
Неправда. Пытаюсь анализировать и оценивать применимость. Вот, например, вопрос сосурити. Такой репозиторий должен отражать глобальное состояние кластера. Если кластер, условно, на пользователя - проблемы нет. Если кластер мультитенантный, то упс
George
Плюс вопрос применения именно изменений. Короче, это все реализуемо с кровью, вопрос - насколько быстро мы сможем прыгнуть в это светлое будущее
George
И придется делать все самим или будут готовые модули
Alexander
Неправда. Пытаюсь анализировать и оценивать применимость. Вот, например, вопрос сосурити. Такой репозиторий должен отражать глобальное состояние кластера. Если кластер, условно, на пользователя - проблемы нет. Если кластер мультитенантный, то упс
Для мультитенат ничего не упс. Например git подмодуль на каждого тенанта, где состояние только его namespace
Или pre commit hook следит чтобы ты не коммитил в чужие каталоги. Ну и кончая централизация контроля коммитов через PR
George
Для мультитенат ничего не упс. Например git подмодуль на каждого тенанта, где состояние только его namespace
Или pre commit hook следит чтобы ты не коммитил в чужие каталоги. Ну и кончая централизация контроля коммитов через PR
правильно говоришь - все с теми же проблемами сталкивались различные SCM и они выработали решение(я).
либо вообще отказаться от того, чтобы юзеры коммитили в это убер-репо, и поверх него построить свои абстракции (типа условный сервис - DNS + сайзинг + количество реплик - и все, больше никаких ручек не давать)
Касательно субмодулей - это не решает проблему окончательно по очевидным причинам.
George
т.е. как первый шаг - да, но там еще вагон и маленькую тележку обвязок построить надо
George
и никакого - force push в мастер, ога
NM
закрыл входящий трафик на куберовские порты по пуьличному интерфейсу, типа
iptables -A INPUT -i eth0 -p tcp —dport 10250 -j DROP
внутри приватной сетки там нет запрещающих правил
Это не поможет - при добавлении на мастере все равно старый интерфейс прописан посмотри сам в списке
 Eva
Кто нибудь у себя разворачивал Consul в кубе?
Eva
Hashicorp совместно с Microsoft запускают managed service mesh в облаке Azure
Что вы знаете о Service Mesh? Масса бенефитов - distributed tracing, mTLS, Service Discovery и много другое. Проблема лишь в том, что правильно готовить их умеют единицы. Да, равезрнуть по гайдам Istio для тестов очень легко, но поддержка и тонкая настройка его для production - задача далеко не самая простая. Мы уже научились избавляться от проблем с поддержкой кластеров Kubernetes путем переноса их в облака, но, как только мы добавляем сверху Service Mesh, головная боль возвращается.
Видимо по этой причине, Microsot и Hashicorp решили выпустить Managed Service Mesh на базе Consul Connect в виде 1st-party сервиса в Azure. “Пользуйтесь всеми преимуществами service mesh и забудьте о его поддержке” - говорит Brendan Burns, известный каждому, кто знаком с Kubernetes.
Более того, Microsoft, в долгосрочной перспективе, собирается стандартизировать Service Mesh решения от различных вендоров со своей спецификацией Service Mesh Interface, которую уже поддерживает Consul Connect.
— https://techcrunch.com/2019/09/10/hashicorp-announces-fully-managed-service-mesh-on-azure/
— https://smi-spec.io
— https://www.hashicorp.com/products/consul/service-on-azure/
G72K
Почему service discovery называют так, а не endpoints discovery
George
Почему service discovery называют так, а не endpoints discovery
Потому что негласно делаем соглашение, что эндпойнт == rest/http/grpc service
George
Логиш, да?
Terry
псс, завезли новый дашборд графаны для куба
 Solyar
Показывай
Terry
https://habr.com/ru/company/itsumma/blog/467023/
Anton
пром оператор из коробки вроде приносит дашбордов предостаточно, нет?
NM
нет
Alexander
пром оператор из коробки вроде приносит дашбордов предостаточно, нет?
Дашборды для сущностей кубера: namespaces, nodes, pods
Alexander
То есть самый базис
Vadim
https://habr.com/ru/company/itsumma/blog/467023/
и что делать если формат kube-state-metrics поменяется?
NM
Потестил - пожелание только одно чтобы задать namespace в виде переменых иначе не деплоиться все это нормально
 Sergey
Terry
я жи не разработчик ;)
Vadim
а ты тегни @eapotapov и задай вопрос
нене, я чисто троллю, для таких вещей у нас есть человеческая консоль
Terry
нене, я чисто троллю, для таких вещей у нас есть человеческая консоль
в телегу консоль завезли? 🧐
Sergey
и что делать если формат kube-state-metrics поменяется?
официальный как раз изза этого и подох
Vadim
официальный как раз изза этого и подох
я к тому что скоро к вам постучатся люди с issues вида "в моем 1.5 не работает"
Alexander
Sergey
я к тому что скоро к вам постучатся люди с issues вида "в моем 1.5 не работает"
гдето у меня была фотка нашего сервака в кабинете с иконкой и картой подорожник
Sergey
я к тому что скоро к вам постучатся люди с issues вида "в моем 1.5 не работает"
 Sergey
Потестил - пожелание только одно чтобы задать namespace в виде переменых иначе не деплоиться все это нормально
немного не понял
про какие именно неймспейсы?
NM
name space куда ставишь
NM
не у всех оно стандартное - для мониторинга свои - вот и нужно иметь возможность указывать в ansible куда деплоить
G72K
Потому что негласно делаем соглашение, что эндпойнт == rest/http/grpc service
Нефига, есть сервис и есть ендпоинты где сервис можно получить. Когда я вижу service discovery я представляю штуку где я примерно знаю тип сервиса (редис), но не знаю в какой конкретно сервис мне надо стучаться исходя из того в каком окружении и географическом положении я сейчас нахожусь. Когда я выяснил конкретный сервис , мне нужны его ендпоинты чтобы установить TCP соединение . Вот консул решает endpoint discovery но никак не service discovery .
NM
Поэтому Nomad и стабильнее кубера в mesh cети работает
George
Нефига, есть сервис и есть ендпоинты где сервис можно получить. Когда я вижу service discovery я представляю штуку где я примерно знаю тип сервиса (редис), но не знаю в какой конкретно сервис мне надо стучаться исходя из того в каком окружении и географическом положении я сейчас нахожусь. Когда я выяснил конкретный сервис , мне нужны его ендпоинты чтобы установить TCP соединение . Вот консул решает endpoint discovery но никак не service discovery .
консул и за сервис дискавери отвечает. ты же регаешь сервис - следовательно можешь узнать какие сервисы из класса ХХХХ у тебя есть