 Aleksey


довольно мило что в случае когда la высок и iowait застравляет машину страдать helm2 свалиается с Error: transport is closing а трешка продолжает молотить успешно выводя debug инфу
 George
 Дмитрий
доброе утро. проясните момент - у меня есть рабочее приложение в кубере(деплоймент, pvc, svc, ingress ) в определенное нейм спейсе. если я сделаю копию такого же приложения, но сменю просто нейм спейс и доменные имена в ингресс --- так будет работать? или переписыать все имена, лейблы и селекторы?
 Валентин
доброе утро. проясните момент - у меня есть рабочее приложение в кубере(деплоймент, pvc, svc, ingress ) в определенное нейм спейсе. если я сделаю копию такого же приложения, но сменю просто нейм спейс и доменные имена в ингресс --- так будет работать? или переписыать все имена, лейблы и селекторы?
Будет скорее всего, а если что-то не так пойдет - поправишь деплой. Обычно так тестовые всякие версии и разворачивают
 Марат
довольно мило что в случае когда la высок и iowait застравляет машину страдать helm2 свалиается с Error: transport is closing а трешка продолжает молотить успешно выводя debug инфу
при высоком LA под tillerа начинает тупить и отваливается по unhealthy, без тиллера очевидно нет такого)
Aleksey
видимо это должно работать но сдалало плохо. старый релиз грохнуло а сделать новый не смогло
Aleksey
запросил удаление секрета но не дождался факта удаления.
начал ставить новый релиз но секрет не был ещё удален. свалился с
Error: release noc failed, and has been uninstalled due to atomic being set: secrets "noc-grafana" already exists
George
запросил удаление секрета но не дождался факта удаления.
начал ставить новый релиз но секрет не был ещё удален. свалился с
Error: release noc failed, and has been uninstalled due to atomic being set: secrets "noc-grafana" already exists
А ты просто не на настоящий кубернетес,видимо, катишь хельм
George
Вот и не работает 😂😂😂
Aleksey
а вот зачем надо было местами колонки менять я хз
Aleksey
 Aleksey
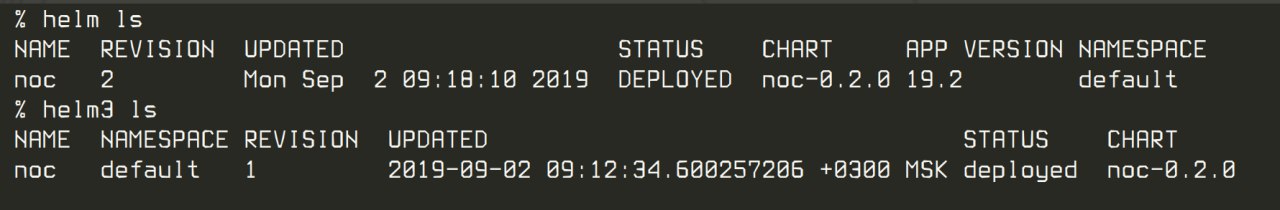
это результат последовательного
1. helm2 upgrade --install
2. helm3 upgrade --install
3. helm2 upgrade --install
4. helm2 upgrade --install
George
а вот зачем надо было местами колонки менять я хз
Это чтоб показать видимость изменений
А чо? Удобно. Сразу видишь какая версия перед тобой
 Vadim
Версию приложения перестало показывать
Vadim
Нужна
Vadim
Какая вот вообще разница какая версия чарта
Anonymous
доброе утро. проясните момент - у меня есть рабочее приложение в кубере(деплоймент, pvc, svc, ingress ) в определенное нейм спейсе. если я сделаю копию такого же приложения, но сменю просто нейм спейс и доменные имена в ингресс --- так будет работать? или переписыать все имена, лейблы и селекторы?
Если нужно два приложения на разных доменных именах, то просто во всех yml поменяй namespace, включая ingress. И соответственно, во втором ingress укажи новые доменные имена.
Anonymous
Переписывать лейблы и селекторы не надо. Namespace для этого и существует. Лейблы и селекторы должны быть уникальны в пределах одного namespace
Aleksey
Helm 2 used ConfigMaps by default to store release information. In Helm 3, Secrets are now used as the default storage driver.
Aleksey
блин. я чот и не думал что давая права на чтение конфигмапов фактически сливаю секреты
George
Helm 2 used ConfigMaps by default to store release information. In Helm 3, Secrets are now used as the default storage driver.
Интересно, это сильно секурнее, удобнее, надёжнее?
George
Aleksey
как бы да. но если хорошо понимать как работает хельм
George
Не будет проблем с тем, что у секретов лимит на кол-во информации в каждом из них ?
Aleksey
Не будет проблем с тем, что у секретов лимит на кол-во информации в каждом из них ?
там такой же лимит как в конфигмапе
Aleksey
база то одна
 Alex
Привет! Может кто посоветует - инстурмент для автодополнения команд кроме kube-prompt (невозможно сущности создовать из yml)
а не - все ок - можно создавать
G72K
Ого какая бага все это время в кубенях была: при отвале первого etcd сервера аписервер не мог подключиться к оставшимся в живых: https://github.com/kubernetes/kubernetes/issues/72102
 Andrey
в прошлую среду её словил. ага, хорошая бага
 Vahe
добрый день народ. подскажите пожалуйста, где можно найти инфу о встроенных контроллерах куба? что то типа списка по именам и назначениям. я погуглил, но ничего кроме ReplicationController-а не нашел
Vahe
и первый результат google по запросы k8s build in controllers почему то отправлаяет сюда
https://kubernetes.io/docs/concepts/workloads/controllers/
Oleg
https://github.com/kubernetes/kubernetes/tree/master/pkg/controller
 Vadim
добрый день народ. подскажите пожалуйста, где можно найти инфу о встроенных контроллерах куба? что то типа списка по именам и назначениям. я погуглил, но ничего кроме ReplicationController-а не нашел
https://kubernetes.io/docs/concepts/overview/components/#kube-controller-manager
Vahe
https://kubernetes.io/docs/concepts/overview/components/#kube-controller-manager
то что надо, спасибо
 Dmitry
Тут заметил, что node-exporter и kube-state-metrics у себя в role прописывают
- apiGroups:
- authentication.k8s.io
resources:
- tokenreviews
verbs:
- create
- apiGroups:
- authorization.k8s.io
resources:
- subjectaccessreviews
verbs:
- create
Кто-нибудь знает оно им зачем?
Vadim
Тут заметил, что node-exporter и kube-state-metrics у себя в role прописывают
- apiGroups:
- authentication.k8s.io
resources:
- tokenreviews
verbs:
- create
- apiGroups:
- authorization.k8s.io
resources:
- subjectaccessreviews
verbs:
- create
Кто-нибудь знает оно им зачем?
это роли для создания csr для kube-rbac-proxy, который нужен чтобы node-exporter / kube-state-metrics не лез куда не надо
Dmitry
Это итак понятно. Но он тут он хочет уметь create для tokenreviews и subjectaccessreviews. И я не понимаю зачем ему это надо.
Dmitry
То есть он может и лезет куда не надо, и права такие хочет. И мне интересно, зачем ему такие права.
Vadim
Это итак понятно. Но он тут он хочет уметь create для tokenreviews и subjectaccessreviews. И я не понимаю зачем ему это надо.
https://github.com/brancz/kube-rbac-proxy/#how-does-it-work
Dmitry
Ааа, это нужно для kube-rbac-proxy. Спасибо, не сразу понял
 Виктор
Поясните как лучше делать для kuber, скажем есть php приложение, для него собран fpm контейнер, но статика должна отдаваться через nginx. Есть два деплоймента, один с fpm второй с nginx, как лучше пошарить сорцы между контейнерами?
1. Юзать отдельный app контейнер с бусибоксом который через initContainers копирует исходиники в volume контейнеров
2. собирать nginx и fpm с кодом внутри
Может еще какие варинты?
 Eugene
Поясните как лучше делать для kuber, скажем есть php приложение, для него собран fpm контейнер, но статика должна отдаваться через nginx. Есть два деплоймента, один с fpm второй с nginx, как лучше пошарить сорцы между контейнерами?
1. Юзать отдельный app контейнер с бусибоксом который через initContainers копирует исходиники в volume контейнеров
2. собирать nginx и fpm с кодом внутри
Может еще какие варинты?
А что мешает подключить PVшку с многое-комногим?
Виктор
Командой?
Виктор
как в pv шке появится новый код, пытаюсь придумать
Eugene
Ну тогда просто билдишь два контейнера с одним и тем же кодом
 Evgeny
как в pv шке появится новый код, пытаюсь придумать
есть git-sync, пуллить из гита при обновлении репо, если нужно чтобы сорцы были всегда в актуальном состоянии
Виктор
норм практика?
 Михаил
Виктор
с одним nginx
Виктор
в один под не подходит
 Solyar
Шарить сорсы между контейнерами
Solyar
Это зачем?
Виктор
для работы
Solyar
Создавайте pv тогда
Solyar
Это всё в облаке?
Solyar
Тогда никаких проблем с PV не будет
Solyar
Провижинер создаст волюм а вы туда любым подом смонтируетесь
Solyar
Есть еще вариант configmap в контейнер монтировать
Виктор
Тогда никаких проблем с PV не будет
Тут больше вопрос как в PV обновять сорцы? Запускать команду которая засинкает код?
✙ DarkKC ✙
Добрые люди, а ткните плез носом в прометеус-оператор
Eugene
@eW91IGFyZSBmYWdnb3Q с PV плохая идея
✙ DarkKC ✙
coreos/prometheus-operator - это оно?
Solyar
Добрые люди, а ткните плез носом в прометеус-оператор
https://github.com/helm/charts/tree/master/stable/prometheus-operator
Solyar
Тут больше вопрос как в PV обновять сорцы? Запускать команду которая засинкает код?
Можно запускать потом джобу которая будет что-то делать
Виктор
с другой стороны собрать оба образа с сорцами внутри вроде не так плохо выглядит