 Alex


Всем привет! Не моу понять почему образ не могу скачаться из реджистри
на этой ноде
docker login git-registry.example.com - Login Succeeded - все ок
создал секрет - добавил в кубер
kubectl create secret docker-registry git.example.com \
--docker-server=https://git.example.com \
--docker-username=root \
--docker-password=... \
--docker-email=example@gmail.com
kubectl create secret docker-registry git-registry.example.com \
--docker-server=https://git-registry.example.com \
--docker-username=root \
--docker-password=... \
--docker-email=example@gmail.com
Failed to pull image "git-registry.example.com/gettwifi/hotspot-frontend:624": rpc error: code = Unknown desc = Error response from daemon: Get https://git-registry.example.com/v2/gettwifi/hotspot-frontend/manifests/624: denied: access forbidden
 Igor
 Andrew
Oc delete pods/podname
Andrew
Через openshift корочк
Andrew
И в веб-интерфейсе тоже ремувал
Alexander
 Artem
Всем привет! Подскажите пожалуйста хочу выделить отдельную слейв ноду кластера под ингресс(только ингресс), как это правильно реализовывается через cordon ? Лейбу ноде дал, в деплойменте nodeSelector прописал.
Alexander
Всем привет! Подскажите пожалуйста хочу выделить отдельную слейв ноду кластера под ингресс(только ингресс), как это правильно реализовывается через cordon ? Лейбу ноде дал, в деплойменте nodeSelector прописал.
На ноду надо еще taint поставить чтоб ничего кроме ingress не заползло туда
Alexander
И добавить ингресу толерантность
Artem
На ноду надо еще taint поставить чтоб ничего кроме ingress не заползло туда
спасибо за наводку, сейчас буду гуглить😊
 Дмитрий
доброго вечера. проясните один момент. есть под с контейнером постгресс в деплойменте. мне надо смонтировать две разные директории в контейнер. для этого создаю volumeMounts и там указываю две директории. Затем указываю монтироваться эти две директории в один pvc - и возникает ошибка в создании контейнера
Дмитрий
получается один volumeMounts с директорией для одного pvc?
 George
доброго вечера. проясните один момент. есть под с контейнером постгресс в деплойменте. мне надо смонтировать две разные директории в контейнер. для этого создаю volumeMounts и там указываю две директории. Затем указываю монтироваться эти две директории в один pvc - и возникает ошибка в создании контейнера
две директории можно смонтировать ВООБЩЕ
 Vadim
и разные ноды кластера могут быть в разных таймзонах территориальна, тогда на них надо одну таймзону настраивать, или в приложениях лучше указывать таймзону, допустим GMT, чтобы от таймзоны хоста не зависело
 Валентин
и разные ноды кластера могут быть в разных таймзонах территориальна, тогда на них надо одну таймзону настраивать, или в приложениях лучше указывать таймзону, допустим GMT, чтобы от таймзоны хоста не зависело
Хорошей практикой вроде считается utc на хосте и в приложении уже какую надо приложению
George
Хорошей практикой вроде считается utc на хосте и в приложении уже какую надо приложению
+1. Но это не столь важно
George
таймзона нормально конвертится в утс в контейнере
Михаил
Всем привет!
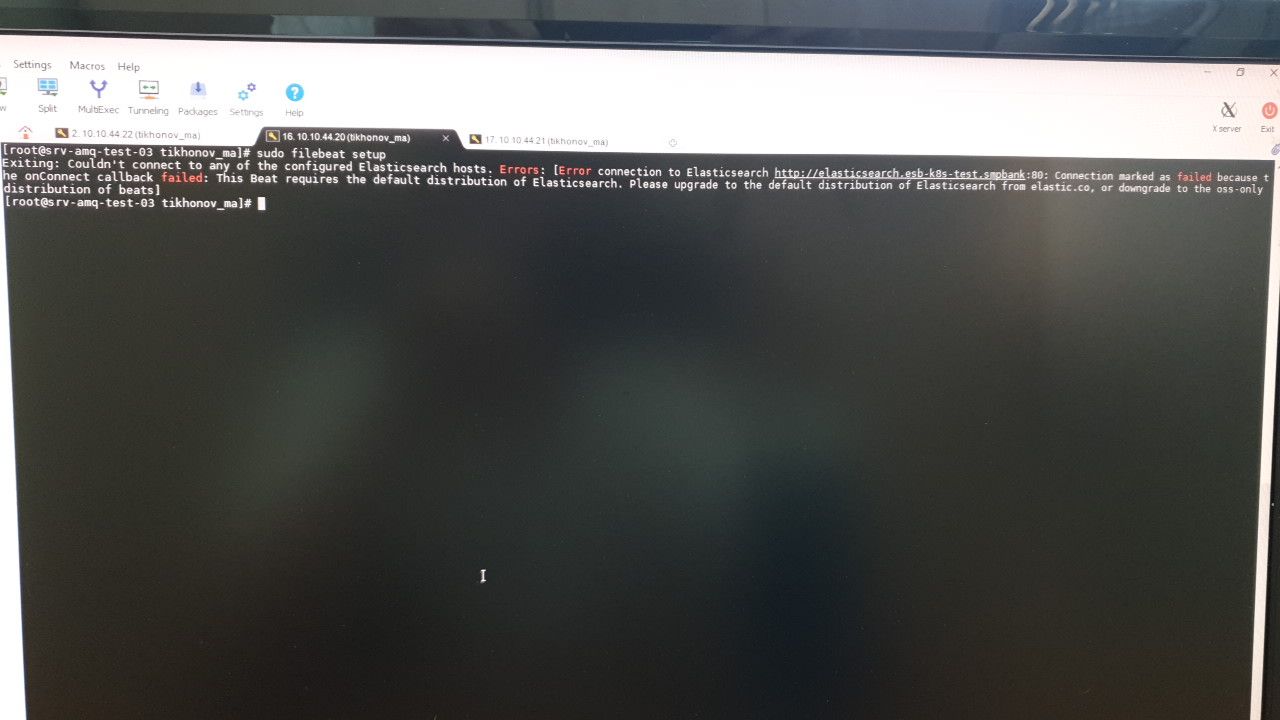
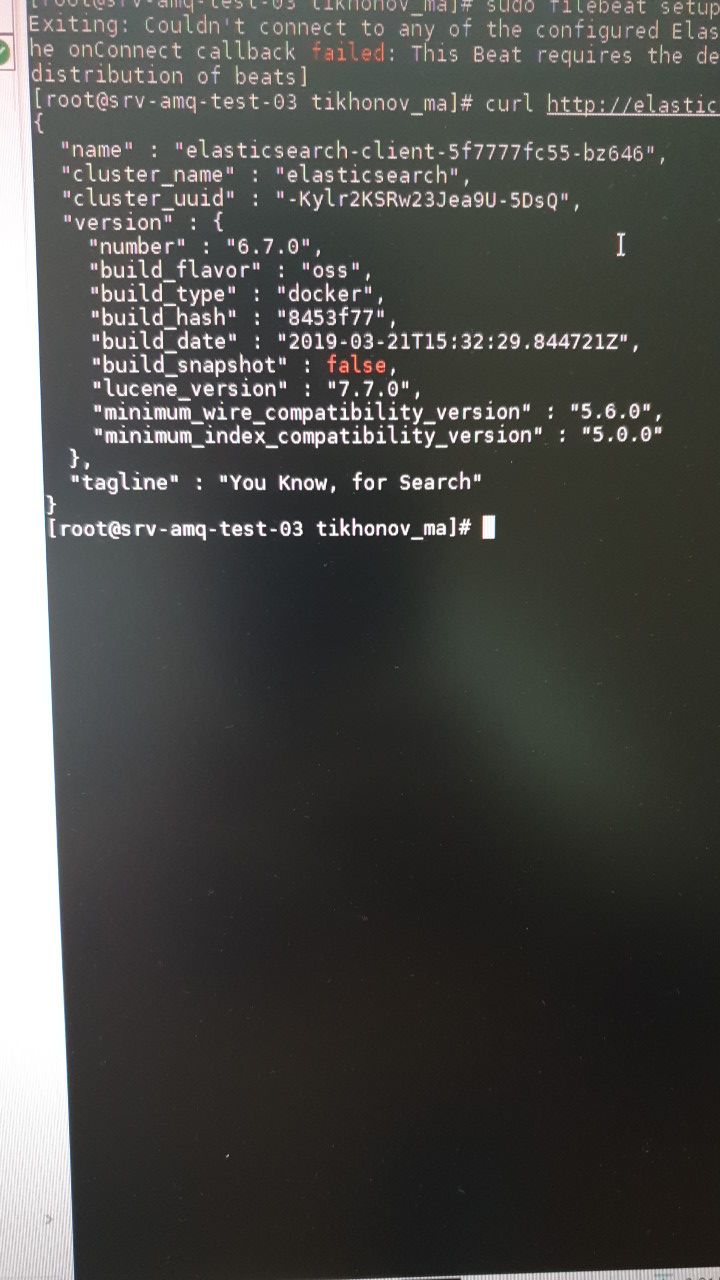
Поставил elasticsearch в kubernetes. Выплюнул его наружу ingress'ом.
Пытаюсь запихать туда логи из filebest на сервере вне кубера, и выдает ошибку
Михаил
 Михаил
Сталкивался кто? Как полечить?
 Vadim
https://medium.com/pinterest-engineering/building-a-kubernetes-platform-at-pinterest-fb3d9571c948
Михаил
Всем привет!
Поставил elasticsearch в kubernetes. Выплюнул его наружу ingress'ом.
Пытаюсь запихать туда логи из filebest на сервере вне кубера, и выдает ошибку
Стоит так же fluentd в качестве daemonset. Однако он собирает только логи с нод, на которых стоит. Как выбросить его наружу, не понятно.
Может нужно вручную писать для него сервис и переписывать configmap?
Vadim
Хорошей практикой вроде считается utc на хосте и в приложении уже какую надо приложению
спасиб, может так буду, ну если в приложении ниче не ставить он же с хоста возьмет
George
George
 Joe
Привет, как узнать из под какого serviceaccount поднимался под?
Joe
А если я не указывал это в манифесте, можно как-то еще?
Joe
можно с помощью такого похоже https://kubernetes.io/docs/tasks/debug-application-cluster/audit/
кто-то пользовался?
Vadim
А если я не указывал это в манифесте, можно как-то еще?
тогда default сам подставится туда емнип
Joe
а это не context укажет кто подставится?
Joe
хорошо, а можно по значению token из kubeconfig узнать что это за serviceaccount?
Joe
ну ребят, конец рабочего дня, пора отдохнуть от скучных задач и порешать интересные))
Vadim
ну ребят, конец рабочего дня, пора отдохнуть от скучных задач и порешать интересные))
https://kubernetes.io/docs/tasks/inject-data-application/environment-variable-expose-pod-information/#use-pod-fields-as-values-for-environment-variables
Joe
https://kubernetes.io/docs/tasks/inject-data-application/environment-variable-expose-pod-information/#use-pod-fields-as-values-for-environment-variables
да, спасибо, что-то похожее еще нашел
https://developer.ibm.com/recipes/tutorials/service-accounts-and-auditing-in-kubernetes/
Михаил
Курлом умеешь диагностировать ?
Curl есть, в том то и дело...
Наружу - это вне кластера.
У меня есть несколько серверов вне кластера, которые надо логировать. А elastic стоит в кубере.
Михаил
 dmitriy
ребята, кто-нибудь сталкивался с тем, что при установке лимитов в поде, перестают работать ливнес и рединес пробы? сам контейнер запускается. при установленных только реквестах все норм.
такое и на docker 18.6.3, runc 1.0.0-rc5
и на 18.9.2 + 1.0.0-rc8
в дескрайбе по поводу рединес и ливнесс или пусто после двоеточия, или такое:
Readiness probe failed: OCI runtime exec failed: exec failed: container_linux.go:348: starting container process caused "read init-p: connection reset by peer": unknown
встречал как решение: замена cgroup driver с systemd на cgroupfs. не помогает
 Aleksey
/help
Vadim
https://www.firehydrant.io/blog/dynamic-kubernetes-informers/
краткое введение в kubernetes/client-go
 Алексей
Есть ли в openshift проброс всех портов (network "host" в Docker-compose)? Есть ли такое в kubernetes? Как такое прописать в yml?
Vadim
Есть ли в openshift проброс всех портов (network "host" в Docker-compose)? Есть ли такое в kubernetes? Как такое прописать в yml?
http://alesnosek.com/blog/2017/02/14/accessing-kubernetes-pods-from-outside-of-the-cluster/
 Игорь
чатик CoreOS немного вымер, спрошу здесь. Почему у них образ так много весит? Операционка для контейнеров же. Почему alpine в разы меньше?
 V 🏴☠️
Потому же, почему центос в 3 раза больше, чем дебиан
Игорь
впринцыпе понял, спасибо
George
Зато потом центос меньше, чем дебиант)
George
В докере - точно
V 🏴☠️
В целом плюс/минус одинаково
Vadim
чатик CoreOS немного вымер, спрошу здесь. Почему у них образ так много весит? Операционка для контейнеров же. Почему alpine в разы меньше?
coreos запускает контейнеры, а alpine бежит в контейнерах, отсюда coreos'у нужно больше софта и поддерживаемых платформ
Vladislav
Возможно глупый вопрос. Есть кластер на AWS, подсоединил network load balancer установил ему tls сертификат, но по идее нужен же tls между load balancer ом и ingress ом? Т.е clinet -> nlb -> ingress
George
George
Вопрос не праздный )
 Fidelina
Есть элемент манифеста в helm-chart
namespaceSelector:
matchNames:
- gasu3
Вот gasu3 нужно заменить, но NS проставляется только во время деплоя чарта вкубер
Fidelina
какие есть варианты кроме просто переменных в value.yaml?
Vladislav
Зачем ? Он кого шифруешь трафик ?
🤔, звучит справедливо) просто видел примеры когда tls сертификаты прописывают в самом ingress, вот и озадачился)
Fidelina
можно же написать {{ .Values.metric.ns}} и задать его в value.yaml, но так железобетонно будет :(
George
George
Fidelina
в смысле просто переменная и без излишеств, но так не хочется
Fidelina
темплейт показал, что все работает) но
George
Но?
Fidelina
helm install --name admin --namespace gasu3 -dev1/admin
Fidelina
и я задаю NS при инсталляции
Fidelina
и не знаю как это описать в template чтобы подхватывалось
 Lucky SB
и не знаю как это описать в template чтобы подхватывалось
.Release.Namespace: The namespace to be released into (if the manifest doesn’t override)
George
.Release.Namespace: The namespace to be released into (if the manifest doesn’t override)
не понимаю - т.е. это работает? Или ты не понимаешь, куда это писать?
Fidelina
не понимаю - т.е. это работает? Или ты не понимаешь, куда это писать?
тестирую уже, спасибо
Fidelina
спасибо)
Alexander
Возможно глупый вопрос. Есть кластер на AWS, подсоединил network load balancer установил ему tls сертификат, но по идее нужен же tls между load balancer ом и ingress ом? Т.е clinet -> nlb -> ingress
Есть ты так беспокоишься, то можно терминировать TLS на ингресс
Armen
🤔, звучит справедливо) просто видел примеры когда tls сертификаты прописывают в самом ingress, вот и озадачился)
То есть ставишь сетификат и на ингрессах и на вебсерверах на поды? Я правильно понимаю?
 vismagilov
всем добрый день, есть какой нибудь гайда как поднять миникуб или что то аналогичное внутри виртуалки (тк миникуб сам по себе еще тянет виртуализацию, а виртуализация внутри виртуализации имхо не торт)
George
всем добрый день, есть какой нибудь гайда как поднять миникуб или что то аналогичное внутри виртуалки (тк миникуб сам по себе еще тянет виртуализацию, а виртуализация внутри виртуализации имхо не торт)
бери либо https://github.com/pyToshka/openshift-vagrant (оно развернет вагрант)
либо накатывай куб/шиф на уже готовые виртуалки любимым тобой методом (почему нет?)