У меня не сохраняет, конфиг можеш передать
В оф доке всё есть
 V 🏴☠️

 V 🏴☠️
Нужно просто правильно прочитать и создать нужные ключи
V 🏴☠️
Если у тебя нет ACL в консуле, тогда проще, просто нужны ключи
 Mikayel
Сертификаты?
V 🏴☠️
С ACL сложнее, но тоже всё работает замечательно
V 🏴☠️
Нет, ключи
V 🏴☠️
KV = key value
V 🏴☠️
Key в переводе с английского - ключ
Mikayel
Спс
V 🏴☠️
traefik сам в консуле ничего создать не может, поэтому всё, что должно использоваться, надо сделать руками. traefik просто запишет значения
Mikayel
traefik сам в консуле ничего создать не может, поэтому всё, что должно использоваться, надо сделать руками. traefik просто запишет значения
ключи то создаются , только акме не сохраняет
Mikayel
kvprovider:
consul:
endpoint: kv-store-consul:8500
watch: true
prefix: traefik
storeAcme: true
 Vladimir K
kvprovider:
consul:
endpoint: kv-store-consul:8500
watch: true
prefix: traefik
storeAcme: true
А в acme-секции storage настроен?
Mikayel
acme:
enabled: true
logging: true
staging: true
resolvers:
- 1.1.1.1
- 8.8.8.8
persistence:
enabled: false
Mikayel
staging, true/false без разницы, в entrypoints
/https/tls не созраняет
V 🏴☠️
acme:
enabled: true
logging: true
staging: true
resolvers:
- 1.1.1.1
- 8.8.8.8
persistence:
enabled: false
А storage почему не указан?
Mikayel
acme.persistence.storageClass?
V 🏴☠️
Дядь
V 🏴☠️
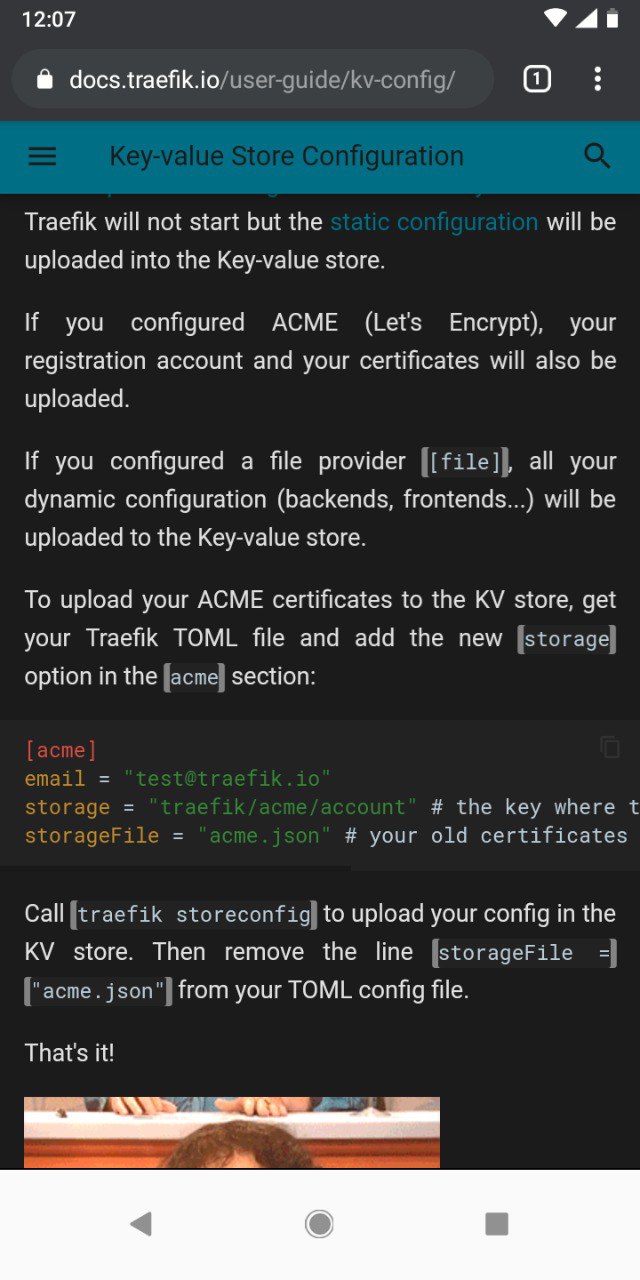
Документацию пишут не просто так
V 🏴☠️
 Denis
Mikayel
https://hub.helm.sh/charts/stable/traefik, нет ключа storage, kvprovider.storeAcme - Store acme certificates in KV Provider (needed for HA)
Mikayel
{{- if .Values.kvprovider.storeAcme }}
storage = "traefik/acme/account"
{{- if .Values.kvprovider.importAcme }}
storageFile = "/acme/acme.json"
{{- end }}
V 🏴☠️
Mikayel
Спасибо, но storeacme, как раз это и записывает
 G72K
сам себя не видит
На ноде что то слушает 6442 и проксирует на настоящие аписервера , либо аписервера тупят либо вот эта прокся
 Andrey
всем привет
дал двум операторам в даге один таск айди
Andrey
они повисли
Andrey
даг удалил
Andrey
и из аирфлоу, и из папки гугл компоузера
Andrey
а они висят и не дают отрабатывать другим таскам
Andrey
как их убить? kubectl get pods не показывает ничего из того, что было запущено после этих зависших таск
Andrey
как и эти сами зависшие таски
 George
как их убить? kubectl get pods не показывает ничего из того, что было запущено после этих зависших таск
А кубернетес тут при чем ? Пишите в @ruairflow
.
ребята, запустил kops create cluster, но случилась проблема с сетью. как я могу удалить мусор чтобы заново ввести эту команду?
.
догадался, надо удалить мусор из бакета
Egor
нужна помощ, на какой серт еще ругается k8s_controller-manager_kube-master?
I0825 17:57:12.686289 1 serving.go:318] Generated self-signed cert in-memory
W0825 17:57:50.085882 1 authentication.go:249] No authentication-kubeconfig provided in order to lookup client-ca-file in configmap/extension-apiserver-authentication in kube-system, so client certificate authentication won't work.
W0825 17:57:50.085943 1 authentication.go:252] No authentication-kubeconfig provided in order to lookup requestheader-client-ca-file in configmap/extension-apiserver-authentication in kube-system, so request-header client certificate authentication won't work.
W0825 17:57:50.085973 1 authorization.go:146] No authorization-kubeconfig provided, so SubjectAccessReview of authorization tokens won't work.
I0825 17:57:50.086019 1 controllermanager.go:151] Version: v1.13.4
I0825 17:57:50.087097 1 secure_serving.go:116] Serving securely on [::]:10257
I0825 17:57:50.088041 1 deprecated_insecure_serving.go:51] Serving insecurely on [::]:10252
I0825 17:57:50.088614 1 leaderelection.go:205] attempting to acquire leader lease kube-system/kube-controller-manager...
 Joe
Ребята, подскажите, ingress без указания хостнейм будет ссылаться на дефолтный конфиг в ingress controller’e?
Joe
Ну т.е при обращении по ip
Armen
Andrey
кто работал с flux? Его можно ограничить как-то, чтобы он в определённый namespace только лез?
 Nurlan
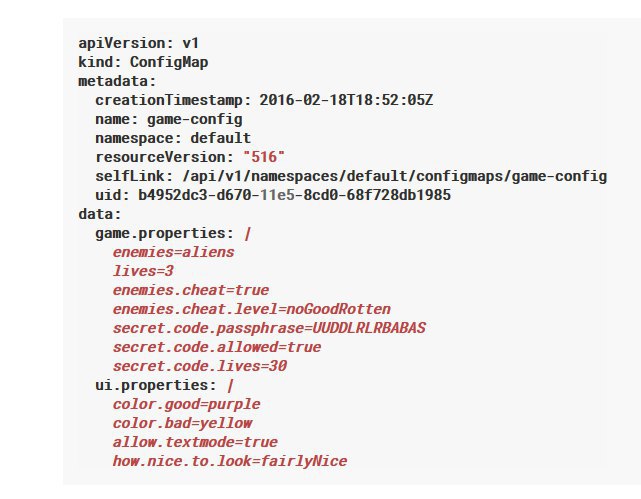
как описать создание configmap из файла в yaml файле? Т.е. вместо запуска команды kubectl create configmap my-config --from-file=config-file.conf создать yaml и запускать уже yaml?
Nurlan
мне надо что-то вроде apiVersion: v1
kind: ConfigMap
metadata:
name: demo-config
namespace: default
data: from file config-file.conf..
Andrey
Andrey
https://kubernetes.io/docs/tasks/configure-pod-container/configure-pod-configmap/
Andrey
см. выше ссылку, там примеры есть содержимого
Nurlan
не нашел там то что нужно
 Meiram
кто работал с flux? Его можно ограничить как-то, чтобы он в определённый namespace только лез?
Там есть понятие белых списков. Если неймспейс есть в этом списке то будет рабоатте
Meiram
Работать
Meiram
Там аннотации есть
Andrey
Там есть понятие белых списков. Если неймспейс есть в этом списке то будет рабоатте
спс, буду читать доки
Nurlan
 Andrey
а чем не нравится create cofigmap?
Nurlan
он не пересоздает если конфигмап существует. я хотел через apply -f поэтому
Andrey
смотри apply -k тогда, по этой же ссылке
 Anton
он не пересоздает если конфигмап существует. я хотел через apply -f поэтому
https://kubectl.docs.kubernetes.io/pages/reference/kustomize.html#configmapgenerator
Andrey
Там есть понятие белых списков. Если неймспейс есть в этом списке то будет рабоатте
а можно прикрепить гит репозиторий к конкретному ns? То есть ограничивать не сам flux, а ограничивать конкретный git репозиторий, чтобы изменения в нём деплоились только в нужное место. Есть задача подключить сторонний гит и защититься от того, чтобы он мог деплоится куда-нибудь кроме как ns=app. Сходу не вижу такой опции
Andrey
наверное это нужно отдельный flux демон запускать, я так понимаю
Egor
Господи, человек, прости за вопрос, но почему бы не использовать kubespray или PKE ? Зачем себе усложнять жизнь?
все, грабли наловил, буду делать альтернативные вещи попроще
Anonymous
все, грабли наловил, буду делать альтернативные вещи попроще
Кубер сам по себе огромные грабли во время эксплуатации, так что вы ловили только черенки
 Max
Anonymous
PKE норм тема?
Ну многим нравится, я, впринципе, не против, но пока что использую уже знакомые инструменты
Max
Я юзаю kubespray, но хочу внедрить diskless ноды с помощью LTSP, там же можно обычным kubeadm join обойтись?)
Алексей
Anonymous
Нет, вру
Алексей
Тлiн
Anonymous
А нет, не вру
Anonymous
Подумал что Openshift не грабли
Anonymous
Потом подумал
Anonymous
Всё грабли
Алексей
У нас тут холиварчик небольшой организовывается на тему того на чём ехать в прод: опеншифт или нейтив кубер
 Vadim
Прекратите флуд
Anonymous
У нас тут холиварчик небольшой организовывается на тему того на чём ехать в прод: опеншифт или нейтив кубер
Если у вас один кластер и небольшие приложения, нет TLS и безумного роутинга, то нейтив, если иное - openshift
Алексей
Аргументы?