 Egor


ок, спс
NM
Привет Ребят,
Чисто концептуальный вопрос...
Читаю различные статьи по внедрению CI/CD для Кубера, везде без исключения ссылаются на построение HELM чартов для дальнейшего деплоя. Так уж у меня сложилось что я предпочитаю работать без Хельма и сама идея ставить его на Кластер особо не прельщает.
Теперь сам вопрос - есть ли хорошие надежные реализации пайплайнов без Хельма? В какую сторону стоит копать/ресерчить?
не нужен helm для большинства задач - выше про kubectl уже говорили его хватает. если хочешь в одном дашборде все то rancher kubernetes
 Ivan
Всем привет, есть тут кто использует kube-prometheus и внешний alertmanager?
Подскажите, где я накрабил в конфигах?
в CRD prometheus настроено так
alerting:
alertmanagers:
- name: alertmanager-main
namespace: monitoring
port: 9093
scheme: http
endpoint на месте
kubectl -n monitoring get ep
NAME ENDPOINTS AGE
alertmanager-main 10.200.181.2
Но алерты почему то не долетают до alertmanager’a
Armen
Спасибо всем за отзывы... То есть, я правильно понимаю, что в большинстве случаев kubectl достаточно?
 akulik512
 George
а он приватный?
 Игорь
kredeal
бл
kredeal
я только ушел ))
akulik512
не знал про такую команду, спасибо
Игорь
 akulik512
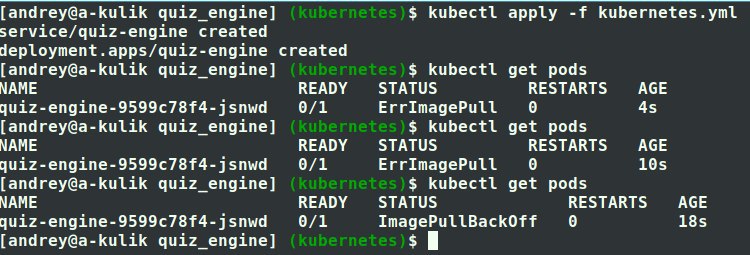
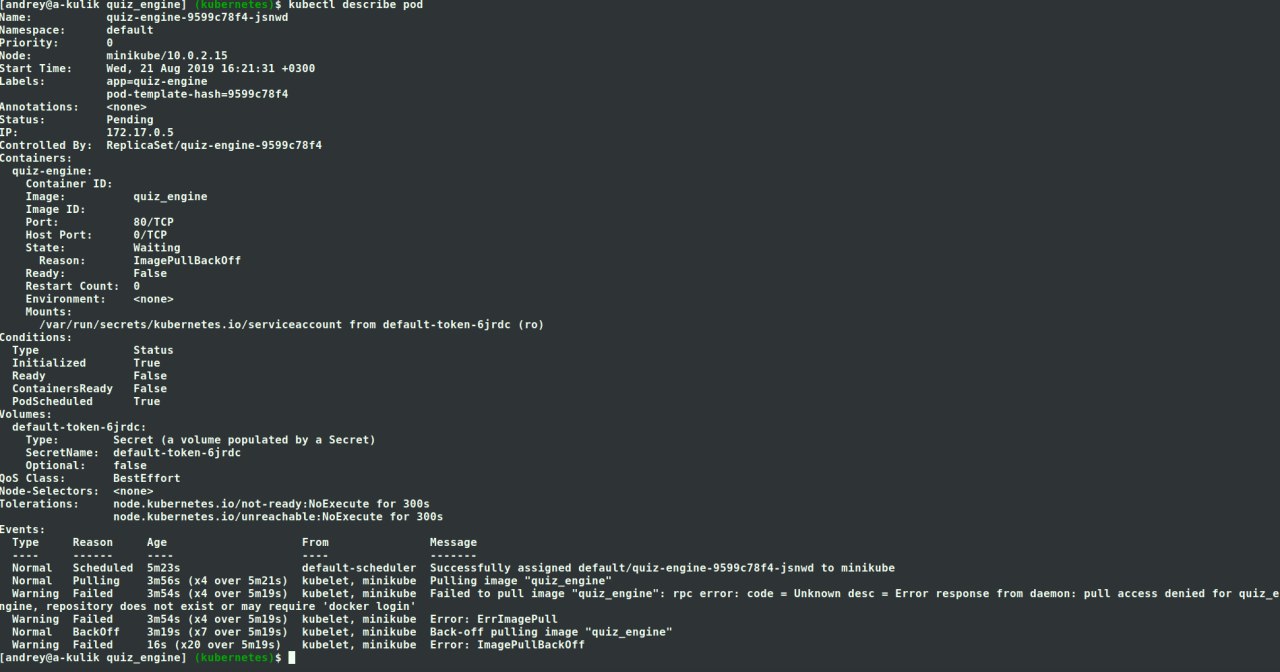
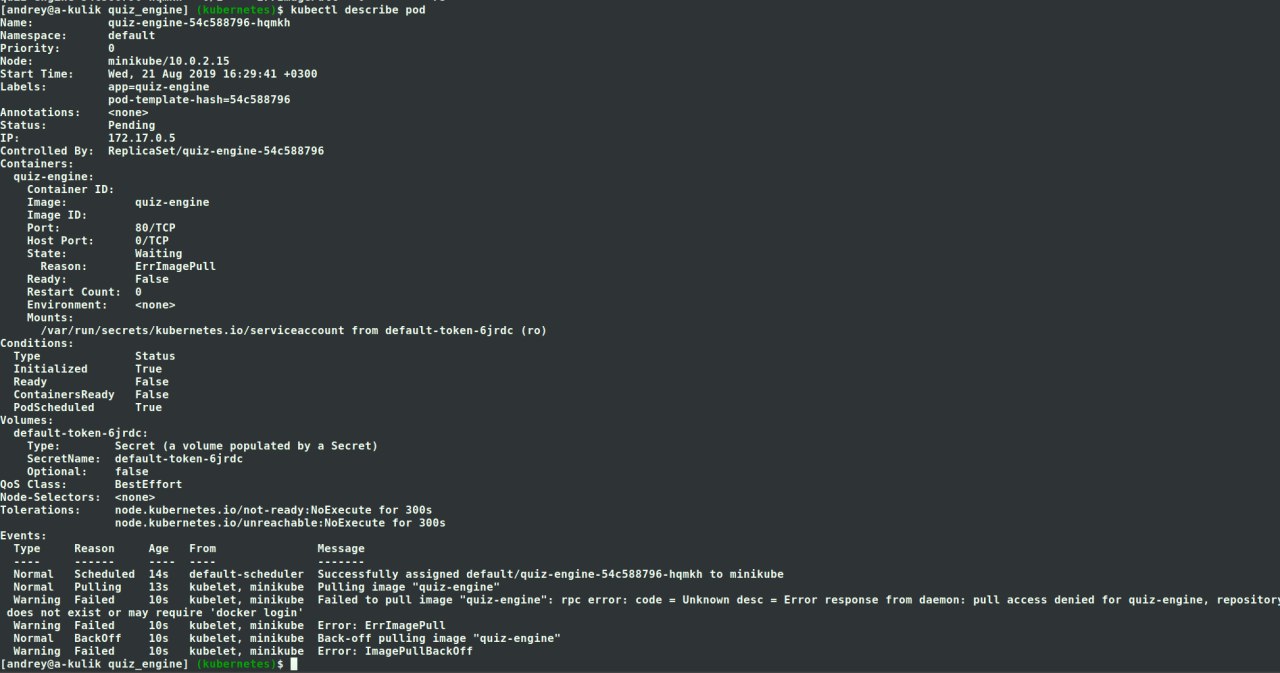
ошибка странная
akulik512
я делал docker login
akulik512
сори, я понял
Игорь
я делал docker login
https://kubernetes.io/docs/concepts/containers/images/#using-a-private-registry
akulik512
нужно было полностью имя с докерхаба указать
вот_эта_часть_я_думал_не_нужна/quiz-engine в имени имеджа
akulik512
https://kubernetes.io/docs/concepts/containers/images/#using-a-private-registry
спасибо, все заработало
 Eugene
кто-нибудь ставил https://github.com/kubernetes-sigs/kubespray/tree/master/contrib/network-storage/heketi?
получаю
Aug 21 13:41:50 BRKR4P.passport.local systemd[1]: Starting GlusterFS, a clustered file-system server...
Aug 21 13:41:50 BRKR4P.passport.local systemd[1]: glusterd.service: control process exited, code=exited status=1
Aug 21 13:41:50 BRKR4P.passport.local systemd[1]: Failed to start GlusterFS, a clustered file-system server.
Aug 21 13:41:50 BRKR4P.passport.local systemd[1]: Unit glusterd.service entered failed state.
Aug 21 13:41:50 BRKR4P.passport.local systemd[1]: glusterd.service failed.
Warning Unhealthy 7s kubelet, brkr4p Liveness probe failed: ● glusterd.service - GlusterFS, a clustered file-system server
Loaded: loaded (/usr/lib/systemd/system/glusterd.service; enabled; vendor preset: disabled)
Active: failed (Result: exit-code) since Wed 2019-08-21 13:41:50 UTC; 29s ago
Process: 61 ExecStart=/usr/sbin/glusterd -p /var/run/glusterd.pid --log-level $LOG_LEVEL $GLUSTERD_OPTIONS (code=exited, status=1/FAILURE)
что может быть не так?
 Solyar
Eugene
нашёл
добрый человек из соседнего чата подсказал обратить внимание на версию гластера на хосте и в контейнере
решил вообще удалить гластер с ноды, не завелось, оказалось, что в контейнер монтируется с ноды /var/lib/glusterd/, который не удалился вместе с пакетами гластера
удалил директорию руками, процесс пошёл
Евгений
всем привет. есть вопрос - у меня есть отдельная от кластера машина, к которой я хочу обращаться по доменному имени изнутри кластера. я могу это сделать каким-то образом средствами самого кубера?
Евгений
к внешней тачке есть полный доступ
Евгений
подскажите куда копать, у меня не очень получается сформулировать вопрос к гуглу
Алексей
extService
Евгений
Your search - kubrnetes extService - did not match any documents.
Евгений
:(
 Kirill
Service external name
Алексей
Sorry
Kirill
https://www.google.ru/amp/s/cloudblog.withgoogle.com/products/gcp/kubernetes-best-practices-mapping-external-services/amp/
Евгений
а можно поконкретнее - это через ingress делается?
Алексей
Service type external name i mean
Алексей
Нет
 Alex
Да что ж такое! Опять ссылки отключили!
Alex
На медиуме нашёл статью, но тут опять мне ссылки отключили
Alex
Нет, не через ingress.
 Alex
 Igor
добрый вечер. поставил k3s, на чистую инсталляцию debian, не виртуальную. изнутри кластера нет связи наружу (i/o timeout). подскажите, где вообще смотреть что может быть не так ?
 Lucky SB
фаерволл на узлах.
Lucky SB
там должен быть нат из сети подов через наружний интерфейс узла
Igor
в файрволле policy accept, в nat masquerade из сети с подами
Lucky SB
tcpdump в помощь. запускай под с сетевыми инструментами и удачи
Igor
в смыле дампить на поде, или дампить на ноде cni?
Andrei
у меня есть api сервер который работает на 6060 и 1606 (grpc) это сервер для чатов tinode
на прямую через сервисы он запросы принимает ок. Я хочу чтоб запросы проходили через ingress.
Вопрос можно ли на ingress опубликовать порты отличные от 80 и 443?
George
можно
Алексей
Всем привет. Уже залетал сюда с вопросом о keycloak. Так вот не понимаю как сделать так, чтобы можно было маппить админов, devов, разрабов и т.д. в кластере через него. А еще если например у меня несколько кластеров и одни и теже люди будут занимать разные роли, то как здесь быть?
 Ivan
отличная статья от @kvaps - https://habr.com/ru/post/441112/
Алексей
видел эту статью, но из нее неясно как маппить разные группы из freeipa в kubernetes
Ivan
группы подтягиваются всё, скорее всего можно настроить этот момент, но я выдавал права через RBAC к определенной группе в FreeIPA, т.е. всё остальные просто permission denied получали
Dmitry
Ребята добрый день, мб подскажите, есть ли группа по ELK, или мб кто-нибудь сталкивался с парсингом логов в k8s (stdout) в fluent-bit?
 𝚔𝚟𝚊𝚙𝚜
𝚔𝚟𝚊𝚙𝚜
Ребята добрый день, мб подскажите, есть ли группа по ELK, или мб кто-нибудь сталкивался с парсингом логов в k8s (stdout) в fluent-bit?
У меня парсинг работает через journalbeat
Алексей
группы подтягиваются всё, скорее всего можно настроить этот момент, но я выдавал права через RBAC к определенной группе в FreeIPA, т.е. всё остальные просто permission denied получали
Вот я об этом. К одной группе ясно, а вот маппинг для групп и еще разный для разных куберов совсем не ясно.
Alexander
Ребята добрый день, мб подскажите, есть ли группа по ELK, или мб кто-нибудь сталкивался с парсингом логов в k8s (stdout) в fluent-bit?
Мы в процессе перехода с fluent-bit на Filebit. Доставило, что авторы fluent-bit считают, что обновление конфигов на лету не нужно, потому что иммутабельная инфраструктура так не должна )
𝚔𝚟𝚊𝚙𝚜
видел эту статью, но из нее неясно как маппить разные группы из freeipa в kubernetes
- Настраиваешь маппинг групп
- потом получаешь токен, полученный токен можно расшифровать на https://jwt.io/ - в него добавляется информация обо всех группах, в которых ты состоишь
- В кубе назначаешь права на одну из этих групп
- PROFIT
Alexander
То есть в их понимании видимо при добавлении нового проекта в Кубер надо перестраивать все с нуля
𝚔𝚟𝚊𝚙𝚜
Вот я об этом. К одной группе ясно, а вот маппинг для групп и еще разный для разных куберов совсем не ясно.
> маппинг для групп и еще разный для разных куберов совсем не ясно.
А какая разница если RBAC на уровне кластера назначется?
𝚔𝚟𝚊𝚙𝚜
то есть те же самые группы, могут иметь разные rolebinding в разных кластерах
𝚔𝚟𝚊𝚙𝚜
Мы в процессе перехода с fluent-bit на Filebit. Доставило, что авторы fluent-bit считают, что обновление конфигов на лету не нужно, потому что иммутабельная инфраструктура так не должна )
Я с journalbeat тоже так считаю, в случае небольшого даунтайма неотправленные логи отправятся с того самого момента где остановилось
𝚔𝚟𝚊𝚙𝚜
filebeat вроде тоже так умеет
𝚔𝚟𝚊𝚙𝚜
То есть в их понимании видимо при добавлении нового проекта в Кубер надо перестраивать все с нуля
В смысле, что перестраивать?
Alexander
да я так, стебусь
𝚔𝚟𝚊𝚙𝚜
 Евгений
отличная статья от @kvaps - https://habr.com/ru/post/441112/
Великий здравый смысл, зачем напоминать людям о существовании LDAP?
𝚔𝚟𝚊𝚙𝚜
То есть в их понимании видимо при добавлении нового проекта в Кубер надо перестраивать все с нуля
Не проще ли всё по дефолту собирать?
Евгений
Что дальше? Доставка контейнеров через uucp?
𝚔𝚟𝚊𝚙𝚜
Великий здравый смысл, зачем напоминать людям о существовании LDAP?
Ну LDAP ещё более чем живой в корпоративной среде.
Alexander
Не проще ли всё по дефолту собирать?
Мы хотели писать логи для каждого namescape в свой индекс, назвающийся как namespace. В общем случае у них это не решается, надо добавлять новые строки в конфиг.
𝚔𝚟𝚊𝚙𝚜
я так делал
𝚔𝚟𝚊𝚙𝚜
в filebeat/journalbeat
Евгений
Ну LDAP ещё более чем живой в корпоративной среде.
В корпоративной среде LDAP это овечья шкура для ActiveDirectory
Alexander
в filebeat/journalbeat
Ну вот мы на него и решели переходить из-за этого. Поняли что fluent-bit как то очень простой и ограниченный