 Andrew


Ага
 Eugene
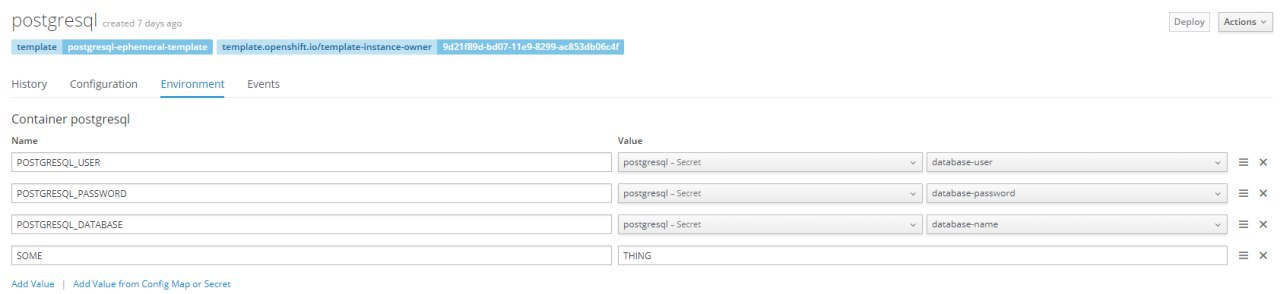
Ну во-первых так никто не делает... Ибо не соответствует девопс практикам. Есть два пути простой: через стороннюю автоматизацию и сложный через кубернетес оператор
 Eugene
Когда ты собрал имидж, то это артифакт и ты ему должен присвоить версию, обычно в виде тага. И на всем пути (от дева до прода) этот таг будет присутствовать, как четкий идентификатор версии
Eugene
Т.е. после того как у тебя новый имидж тебе нужно апдейтить стейтфул-сет
Anonymous
 Yuri
или сделать переменную в metadata, и туда кидать текущее время, это заставит обновиться темплейт и дернуть образ
Eugene
А как же, например, Rolling Update?
Так это никак не противоречит... Но со стейтфул сетом достаточно тяжело добится зиро даунтайма
Anonymous
Так это никак не противоречит... Но со стейтфул сетом достаточно тяжело добится зиро даунтайма
Ну отчасти справедливо, но нужно смотреть по факту
Yuri
если это дев база, то пофигу, если прод то лучше хостить где-то в облаке или делать репликацию базы в нескольких стейтфул сетах
Anonymous
Kubernetes Dashboard
Так это ребят, в этом Дашборде точно можно динамически переменные добавлять?
Eugene
если это дев база, то пофигу, если прод то лучше хостить где-то в облаке или делать репликацию базы в нескольких стейтфул сетах
Вот тут есть момент, идеально, чтобы у тебя все энвайронменты были как можно похожими, конечно это будет дорого и нужен компромисс...
Anonymous
Не хотелось бы возиться два часа чтобы потом понять, что всё не то
 Siarhei
Народ привет, споймал эпикфейл с GlusterFS. Делал по мурзилке в связке с Heketi установка найсвежайшая. Демонсет на ноде с Centos 7.6 - перезагрузка ноды и не стартует демонсет (в контейнере не стартует демон glusterd) с пятницы пробую разные варианты если снести и заново поставить то все работает до первого ребута любой из трех нод кластера GlusterFS. Вариант с отключением модулей ядра. с добавлением модуля ядра ник чему не привели. куда еще копать? Ишью гитхаба и все что находил по теме - ничего не помагает.
Yuri
Не хотелось бы возиться два часа чтобы потом понять, что всё не то
поставить переменные да, можно с дашборда, но требуется пересоздание пода для их применения
Eugene
Так это ребят, в этом Дашборде точно можно динамически переменные добавлять?
динамически переменные = конфиг меп?
Anonymous
поставить переменные да, можно с дашборда, но требуется пересоздание пода для их применения
Хм, тогда придется возиться с тем, что по какой-то причине этот kubernetes dashboard не вешается на NodePort
Yuri
Хм, тогда придется возиться с тем, что по какой-то причине этот kubernetes dashboard не вешается на NodePort
его проксировать надо, или ингресс делать
Eugene
Можно, под помоемому сам будет рестартовать по умолчанию
Eugene
Но в мир с открытой жопой нильзя, уже полно ботов ходит и ставит майнеры на кубер.
Yuri
Можно, под помоемому сам будет рестартовать по умолчанию
openshift делает новую реплику и стартует поды по ней, голому куберу надо накатывать изменения
Anonymous
Но в мир с открытой жопой нильзя, уже полно ботов ходит и ставит майнеры на кубер.
Так и проблема, что иначе не получается, а ингресс ставить, нужен dns
Yuri
дашборд по умолчанию через прокси работает, если оно уже не включилось, копай почему дашборд не встаёт
Eugene
openshift делает новую реплику и стартует поды по ней, голому куберу надо накатывать изменения
Посмотрел, у меня кубер, как ты и написал делает...
Eugene
Это от параметров диплоймента зависит...
Anonymous
Всем привет. Подскажите пожалуйста, как проще всего дебажить сеть между контейнерами?
Вот у меня есть два контейнера в одном поде. Один (php-fpm) должен слушать порт 9000, второй (nginx) проксировать запросы из внешнего мира первому.
Захожу через kubectl exec на второй контейнер (nginx) и через wget пытаюсь отправить запрос, но получаю "conntection reset by peer".
И не могу понять, это я неправильно сконфигурировал само приложение, что оно отлупляет запросы, или это docker не пропускает потому что я криво описал порты.
Yuri
Всем привет. Подскажите пожалуйста, как проще всего дебажить сеть между контейнерами?
Вот у меня есть два контейнера в одном поде. Один (php-fpm) должен слушать порт 9000, второй (nginx) проксировать запросы из внешнего мира первому.
Захожу через kubectl exec на второй контейнер (nginx) и через wget пытаюсь отправить запрос, но получаю "conntection reset by peer".
И не могу понять, это я неправильно сконфигурировал само приложение, что оно отлупляет запросы, или это docker не пропускает потому что я криво описал порты.
в один под посадить их желательно, тогда они будут в одной виртуальной сети и без порезанных портов
Anonymous
У меня они уже в одном поде
Anonymous
То есть все большие порты между ними должны быть открыты?
Anonymous
И это точно проблема на уровне конфигурации приложения, и какой-нибудь внутренний фаервол тут точно непричем?
 𝚔𝚟𝚊𝚙𝚜
То есть все большие порты между ними должны быть открыты?
Нет, то что в одном поде, должно общаться через localhost, без каких либо дополнительных настроек
𝚔𝚟𝚊𝚙𝚜
они же (контейнеры) в одном netns сидят
Yuri
То есть все большие порты между ними должны быть открыты?
в подё всё может общатся через localhost, единственное что может ломать это конфиги софта в контейнерах и PodSecurity
Anonymous
Я тут пока что дилетант 🙂
То есть, если мне какой-то конкретный порт не нужен для внешнего мира, его лучше убрать из секции ports, верно?
Anonymous
И service для "внутреннего" контейнера тоже описывать не нужно?
Yuri
не нужно
Yuri
сервис нужен для соединений между подами
Anonymous
А директива EXPOSE в dockerfile - тоже не влияет ни на что в случае общения внутри пода?
Yuri
expose необходимо, ports нет
Anonymous
Спасибо, ну и совсем дилетантский вопрос может подскажите -
Мне в nginx в таком случае проброс делать на localhost именно, или на 127.0.0.1? Или вообще без разницы?
Yuri
без разницы, но localhost будет и по ipv6 стучать локально, то есть пыху и nginx поставить слушать только порты, без указания хоста
 Yury
кто чем поды ребалансит? descheduler?
Eugene
Спасибо, ну и совсем дилетантский вопрос может подскажите -
Мне в nginx в таком случае проброс делать на localhost именно, или на 127.0.0.1? Или вообще без разницы?
мне кажется, вы делаете ошибку запуская 2 сервиса в двух контейнерах на одном поде. Это относительно редкий кейс (istio и проч сайдкары). Просто, если у вас упадет один контейнер, то и упадет весь под...
 Dave
 Anonymous
мне кажется, вы делаете ошибку запуская 2 сервиса в двух контейнерах на одном поде. Это относительно редкий кейс (istio и проч сайдкары). Просто, если у вас упадет один контейнер, то и упадет весь под...
На данный момент для меня это не критично. Когда буду решать вопросы маштабирования и отказаустойчивости этой части приложения, буду уже не таким дилетантом 🙂
Yuri
Yuri
куб работает на докере (обычно), без экспоуза порт не откроется
 Игорь
https://docs.docker.com/engine/reference/builder/#expose тут написано, что это просто документация
 V 🏴☠️
куб работает на докере (обычно), без экспоуза порт не откроется
Он и с expose не откроется, если -p не задано
V 🏴☠️
Expose - это рекомендация
Eugene
Он и с expose не откроется, если -p не задано
Так вроде, если экспоуз не указать с -p тоже не откроется? Я не пробовал...
V 🏴☠️
EXPOSE задаётся как рекомендация тому, кто запускает контейнер
V 🏴☠️
Что вот-де, надо эти порты открыть
 Lucky SB
 Stanislav
Кто знает, можно ли создать service который будет случайным образом выбирать порт из доступных? т.е. у меня под анонсит 2 порта, 80 и 81, мне нужно чтоб балансировщих случайным образом отправлял на них
Lucky SB
нельзя.
Eugene
Кто знает, можно ли создать service который будет случайным образом выбирать порт из доступных? т.е. у меня под анонсит 2 порта, 80 и 81, мне нужно чтоб балансировщих случайным образом отправлял на них
Ну создаешь реверс-прокси на базе nginx, там модуль есть, который умеет рандомно трафик дестрибьютить
Stanislav
Ну создаешь реверс-прокси на базе nginx, там модуль есть, который умеет рандомно трафик дестрибьютить
да, это то понятно, думал мб через load balancer можно как то проще сделать
Stanislav
спаисбо
Yuri
да, это то понятно, думал мб через load balancer можно как то проще сделать
можно попробовать через Ingress делать, в несколько сервисов
Yuri
как?
Если разные порты для разных частей системы то два сервиса для двух путей. Если одинаковые, то смысл двух портов ? ))
Yuri
совсем кучеряво, для каждого порта свой сервис и ингресс, в днс прописать оба ингресса или внешний балансировщик
Anonymous
А еще такой вопрос - а для healthcheck-ов нужно открывать порты через port, или они тоже делаются как бы "изнутри" пода?
Anonymous
например, если там tcp/httpGet
Eugene
открывать
 Solyar
Ребзи, как вы интеграционные тесты в кубере гоняете
Solyar
и куда выхлоп выплёвываете?
Solyar
Yuri
да, но такое лежит в офф доках
Solyar
Вообще латест зачастую в dev контуре, там даунтайм не играет роли
Yuri
да, я это и описал дальше