 Lucky SB


Оно протухло давно
Lucky SB
Щас до компа дойду, скину правильную ссылку
 Anton
Щас до компа дойду, скину правильную ссылку
пару дней назад на тесте работало нормально. перенес на рабочее железо и не хочет...
 Dr_Rob0tnik
Добрый день.. Кто обновлял сертификаты через kubespray? В документации написано про rotating certificates, но ни слова про какой плейбук и с каким ключом надо запустить.
Lucky SB
буду безумно благодарен
вот тут квикстарт. ссылка на ту часть, в которой последння версия серт манагер ставится
https://docs.cert-manager.io/en/latest/tutorials/acme/quick-start/index.html#step-5-deploy-cert-manager
Anton
ок. спасибо. ща пробую
Anton
Anton
тот что был у меня работал... и перестал. другие тоже не работают... шляпа какая -то
 Pavel
видимо незабиндился, раз не пускает, смотрите логи api-server, там всё логируется
ничего такого в логах апи сервера не нашли, к сожалению
Lucky SB
ну смотри в логи подов.
Pavel
ну смотри в логи подов.
level=error ts=2019-08-08T09:03:29.529329606Z caller=main.go:221 component=k8s_client_runtime err="github.com/prometheus/prometheus/discovery/kubernetes/kubernetes.go:296: Failed to list *v1.Pod: the server has asked for the client to provide credentials (get pods)
Lucky SB
😔 это ругань прометеуса. к серт манагеру отношения не имеет никкакого
Pavel
Ну эт понятно, у людей с подобной ошибкой были проблемы как раз с ролями, но я вроде все накинул и прям в тупике, в логах апи-сервера ничего такого не нашел
Lucky SB
Ну эт понятно, у людей с подобной ошибкой были проблемы как раз с ролями, но я вроде все накинул и прям в тупике, в логах апи-сервера ничего такого не нашел
я раз много ставил серт манагер по этой инструкции. 170 человек ставили по ней вместе со мной - не работало только у тех, кто забывла какую-то команду.
а мастер в ДО - это твой мастер или ты им не управляешь ?
Lucky SB
потому что когда я кластер в GKE запускал, то там вебхук сертманагера не работал. и пришлось без него деплоится
Anton
вот тут квикстарт. ссылка на ту часть, в которой последння версия серт манагер ставится
https://docs.cert-manager.io/en/latest/tutorials/acme/quick-start/index.html#step-5-deploy-cert-manager
у меня в воркере в подах почему то нет инета... может по этому ??? как посмотреть в чем причина ??
Lucky SB
нету НАТ на узле, который натит трафик из подов в интернет
Anton
хм... а куда посмотреть ???
Anton
подскажите пожалуйста... достала эта фигня уже... видимо по этому у меня и нет коннекта к сертификатам
Lucky SB
хм... а куда посмотреть ???
с узла интернет то доступен ?
смотри в ip route и в iptables-save
Lucky SB
ты конечно извини, но с этим лучше в линукс-чайник
Anton
да. на самом сервере инет есть. пингуется всё. в подах нету
Anton
что за калико ?
Anton
а нет
Lucky SB
И какой же у тебя сетевой плагин в кластере ?
Anton
Flannel
 Andrei
Коллеги, кто может накинуть не костыльный способ сделать rate limit на несколько /location в nginx-ingress при условии что он живет на трех нодах?
Как здесь https://docs.nginx.com/nginx/admin-guide/high-availability/zone_sync/
Костыльный то придуман: общий memcached или написать аналогичную синкалку как в plus, server-snippet c lua кодом и сойдет
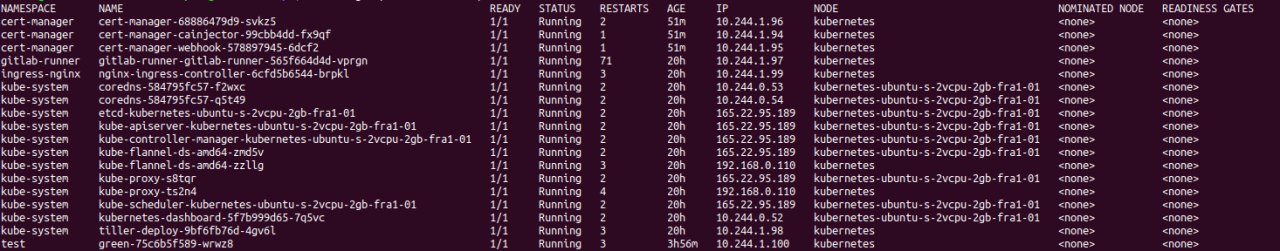 Anton
вот смотри
Lucky SB
ip route покажи с узла
Anton
default via 165.22.80.1 dev eth0 proto static
10.19.0.0/16 dev eth0 proto kernel scope link src 10.19.0.16
10.244.0.0/24 dev cni0 proto kernel scope link src 10.244.0.1
10.244.1.0/24 via 10.244.1.0 dev flannel.1 onlink
165.22.80.0/20 dev eth0 proto kernel scope link src 165.22.95.125
192.168.0.110 dev ppp0 proto kernel scope link src 192.168.0.1
Lucky SB
> 192.168.0.110 dev ppp0 proto kernel scope link src 192.168.0.1 у тебя какой-то дополнительный туннель построен между DO и твоим офисом ?
Anton
да.
Anton
в оффисе всё за натом. порты не пробрасывать
Lucky SB
что-то очень сложно ты сеть намутил. я не уверен, что фланел умеет vxlan сквозь NAT или ppp-туннели просовывать
Anton
ну по нормальному он должен пинговать мастер-воркер и наоборот ?
Lucky SB
по нормальному да. также должны пинговаться поды с узла
Andrei
вопрос наверно не совсем сюда. я хочу вывести логи подов у которых совпадает только первые несколько букв как это сделать если в фильтре только прямое попадание в имя но поды рендомно обзываються https://i.imgur.com/FpaIyTv.png
 Отделение Bereke Bank
Могу ошибаться но вроде без .keyword не обязательно прямое попадание
Anton
по нормальному да. также должны пинговаться поды с узла
с узла пингуются только те который на своей ноде
Anton
ну к примеру мастер пингует мастер только
Lucky SB
ну значит стоить начать с починки сети в кластере
Anton
думаю да
Anton
это скорее всего и решит проблему... я думаю
Anton
стоп. как это поды могут общаться, а не сервисы случайно ??
 Vadim
а виртуальную сеть докера в кубере можно использовать, кубер без сетевого плагина
Vadim
не пойму как кубер без сетового плагина работает на сети докера, такое для нескольких нод покатит ваще?
 Vadim
https://blog.kontena.io/kontena-lens-released/
еще дашбордов привезли
Vadim
не пойму как кубер без сетового плагина работает на сети докера, такое для нескольких нод покатит ваще?
нет, не работает и не покатит
Vadim
нет, не работает и не покатит
coredns же не должен запускаться без плагина? у меня запускается, значит работает
Vadim
то есть может быть такое только на однонодном кластере конечно только возможно вот в этом вопрос
 Vladimir
coredns же не должен запускаться без плагина? у меня запускается, значит работает
Как ты его запустил? Оо
Vadim
на сети докера 172.17.0.0
 𝚔𝚟𝚊𝚙𝚜
Vadim
€295 per month
ага, Warning: it's highly addictive and once you have tried it, it's very hard to stop using it :)
 Sam
 Igor
 Dmitry
coredns же не должен запускаться без плагина? у меня запускается, значит работает
Если у тебя есть конфиги в /etc/cni/net.d/ , и бинарники, которые прописаны в поле type существуют в /opt/cni/bin и работают корректно, то вполне оно может подняться и работать на одной ноде.
Dmitry
а если там пусто, то coredns скорее всего просто ip не получит, и kubelet будет ругаться что не установлен cni плагин
Vadim
а если там пусто, то coredns скорее всего просто ip не получит, и kubelet будет ругаться что не установлен cni плагин
там есть калико после того как ее поставил, но coredns по-прежнему в сети докера запускается
 Vlad
чатик, хелм вопрос
values.yaml
---
bar: baaaar
config:
foo: {{ .Values.bar}}
newConfig: {{ .Values.config | toPrettyJson }}
-------------
внутри newConfig переменная foo не резолвится в baaaar , как можно победить?
Dmitry
зависит от конфига. Магии не бывает, он просто выполняет бинарники из /opt/cni/bin передавая им конфиг. Если они в итоге вам создают контейнер в сети докера, то так и будет
Vadim
то есть это параметры coredns
Dmitry
От конфига cni.
Vadim
а где конфиг может лежать, надо смотреть видимо kubelet ?
Vadim
или кто запускает бинарники из /opt/cni/bin
Dmitry
в /etc/cni/net.d
 Валентин
а где конфиг может лежать, надо смотреть видимо kubelet ?
В /etc/cni конфиги. Запускает бинарник то, что контейнеры запускает (containerd, crio и т.д.)
Vadim
в /etc/cni конфиги сетевого плагина. а он у меня не используется, туда нет смысла смотреть, значит в containerd
Dmitry
Без разницы, установлен он у вас или нет, если там есть конфиги, то бэкенд для контейнеров будет их юзать
Dmitry
или вроде kubelet. Но это не важно. Важно что он берет и читает конфиг, смотрит какие-там плагины (в конфиге) и запускает их из /opt/cni/bin
Vadim
конфиги есть, плагин установлен, но контейнеры ее не используют
Валентин
в /etc/cni конфиги сетевого плагина. а он у меня не используется, туда нет смысла смотреть, значит в containerd
У containerd в логе есть сообщение, когда он сеть контейнеру делает. Так что стоит почитать лог containerd
Валентин
конфиги есть, плагин установлен, но контейнеры ее не используют
Контейнеры будут использовать то, что им сделает containerd. А он читает /etc/cni. Так что чтобы не использовать - надо чтобы в этой папке не было конфигов
Dmitry
+