Эвент сурсинг же - это про обработку данных
Тоесть данные связки могут быть использованы вкупе?
 Anonymous


 George
Тоесть данные связки могут быть использованы вкупе?
Они о разном. Но в Вашем случае, ответ, наверное - да
Anonymous
Благодарю за информацию
 Alex
https://github.com/amaizfinance/secreter
никто еще не смотрел?
 Vadim
Platform for developers всегда пугает
В мире кубеней все "платформа", даже самодельная консолька
 inqfen
Ну просто с этими словами часто делают неконфигурироемое говно для идиотов, которое из-за простоты хорошо идёт в массы, а потом оказывается, что оно криво, косо и это вообще нельзя использовать
inqfen
(до 1.13 это докер был)
 Евгений
inqfen
For developers обычно повышает вероятность неплохо
Евгений
Повышает вероятность, что вы не массы, а можете понять, что всё криво и косо
inqfen
К сожалению, так как рассчитано на массы developers, им норм
inqfen
До какого-то времени
Vyacheslav
Ну, я, думаю, что ты в состоянии внутри в цикле фор обернуть в скрипте. И, да, канико мне не зашел, поэтому сильно глубоко не стал его копать. Если интересные ключевые слова для поиска, то я тебе их накидал: tekton, argo, можешь ещё по concourse-ci почитать, но он немного в стороне.
В общем все равно расстроился, сделал одную стадию которая паралельно собирает три образа (приложение1, приложение2 и приложение3)
сраные тесты зпускаются как docker-compose exec
перед запуском docker-compose сделал препул образов которые собрал через kaniko в предыдущей стадии, в самом файле docker-compose для каждого приложения указал —cache-from
а сраный docker-compose посмотрел на хеш kaniko и начал все собирать сначала, пока еще не сравнивал хеши слоев но есть предположение что дружить они не будут
видимо единственный правильный выход в этой ситуации - выкинуть из CI вообще все, делать сборку kaniko а все остальное оборачивать в helm
G72K
В общем все равно расстроился, сделал одную стадию которая паралельно собирает три образа (приложение1, приложение2 и приложение3)
сраные тесты зпускаются как docker-compose exec
перед запуском docker-compose сделал препул образов которые собрал через kaniko в предыдущей стадии, в самом файле docker-compose для каждого приложения указал —cache-from
а сраный docker-compose посмотрел на хеш kaniko и начал все собирать сначала, пока еще не сравнивал хеши слоев но есть предположение что дружить они не будут
видимо единственный правильный выход в этой ситуации - выкинуть из CI вообще все, делать сборку kaniko а все остальное оборачивать в helm
Вроде если не указывать build то compose может просто готовые образы использовать , ведь вам это надо?
 Vladimir
Вечер добрый. Есть тут кто, кто прикручивал gmsa к k8s и оно заработало?
Евгений
https://sol.gfxile.net/dontask.html
inqfen
Не прикручивал, но прикрутил ldap к ранчеру, у куба до сих пор все плохо
Vladimir
Не прикручивал, но прикрутил ldap к ранчеру, у куба до сих пор все плохо
Начиная с версии, 1.14 у них нативная поддержка.
https://kubernetes.io/docs/tasks/configure-pod-container/configure-gmsa/
Все сделано и проверено многократно по ману, всевозможные логи просмотрены, ошибок нет.
Но не работает.
Выглядит, как будто он игнорирует gmsa в принципе
inqfen
Я лдап туда на 1 12 пытался прикрутить, тоже выглядело как рабочее
inqfen
Оно не работало, я не стал разбираться и плюнул
inqfen
Потом кучу issue нашёл
George
Не прикручивал, но прикрутил ldap к ранчеру, у куба до сих пор все плохо
Да, ранчер прекрасно из коробки работает. Мне нравится
inqfen
Да, и rke до сих пор лучше kubespray
inqfen
Юзаю его для развёртывания, если не нужно странных сетей или днс - оно просто работает
inqfen
А kubespray мне приходилось редактировать чтобы взлетело лол
 Tadeusz
чем вам kubespray не угодил?
George
Название плохое
Tadeusz
 inqfen
Ну и когда ты напоимер воркер пересоздаешь - он пересоздается, а не падает где-то с rc 1 и ты идёшь исправлять
inqfen
При чем не свой воркер, а плейбук
Vladislav
Прохожу Kubernetes the Hardway.
Vladislav
https://github.com/kelseyhightower/kubernetes-the-hard-way/blob/master/docs/07-bootstrapping-etcd.md
Vladislav
На последнем шаге
Vladislav
Verification
List the etcd cluster members:
sudo ETCDCTL_API=3 etcdctl member list \
--endpoints=https://127.0.0.1:2379 \
--cacert=/etc/etcd/ca.pem \
--cert=/etc/etcd/kubernetes.pem \
--key=/etc/etcd/kubernetes-key.pem
Vladislav
Получаю
sudo: etcdctl: command not found
Vladislav
Не могу понять почему.
Может кто может помочь советом...
inqfen
А etcd в path есть? Судя по ответу нет
 Vladimir
cp etcdctl /usr/local/bin/
Vladislav
А etcd в path есть? Судя по ответу нет
Решил проблему.
Но теперь проблема с доступом...
iptables -L|grep dpt
ACCEPT tcp -- anywhere anywhere tcp dpts:30000:32767
ACCEPT tcp -- anywhere anywhere tcp dpts:2379:2380
ACCEPT tcp -- anywhere anywhere tcp dpt:6443
ACCEPT tcp -- anywhere anywhere tcp dpt:6783
ACCEPT tcp -- anywhere anywhere tcp dpt:10255
ACCEPT tcp -- anywhere anywhere tcp dpt:10250
sudo ETCDCTL_API=3 etcdctl member list \
--endpoints=https://127.0.0.1:2379 \
--cacert=/etc/etcd/ca.pem \
--cert=/etc/etcd/kubernetes.pem \
--key=/etc/etcd/kubernetes-key.pem
Error: dial tcp 127.0.0.1:2379: connect: connection refused
telnet 127.0.0.1 2379
Trying 127.0.0.1...
telnet: Unable to connect to remote host: Connection refused
Что ещё может блокировать ?
 Eugene
проверь где etcd слушает, и конфиг посмотри что там написано
Eugene
ETCD_LISTEN_CLIENT_URLS переменная
 Solyar
Господа есть гайд по настройке кластера эластика в кубере?
Solyar
Не могу вкурить
Solyar
По офф доке
Vladislav
проверь где etcd слушает, и конфиг посмотри что там написано
В файле
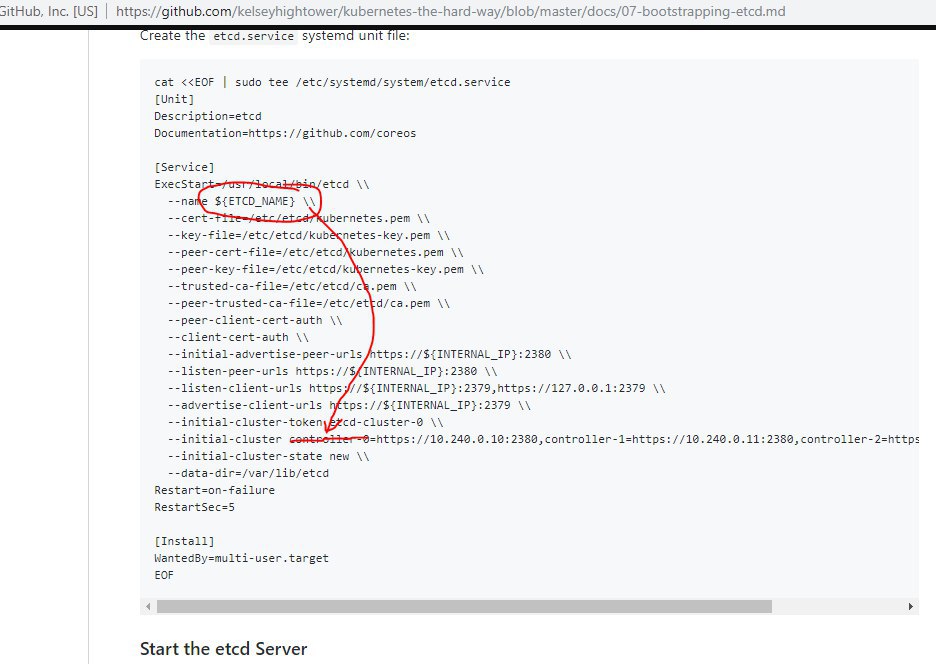
vi /etc/systemd/system/etcd.service
[Service]
ExecStart=/usr/local/bin/etcd \
--name \
--cert-file=/etc/etcd/kubernetes.pem \
--key-file=/etc/etcd/kubernetes-key.pem \
--peer-cert-file=/etc/etcd/kubernetes.pem \
--peer-key-file=/etc/etcd/kubernetes-key.pem \
--trusted-ca-file=/etc/etcd/ca.pem \
--peer-trusted-ca-file=/etc/etcd/ca.pem \
--peer-client-cert-auth \
--client-cert-auth \
--initial-advertise-peer-urls https://:2380 \
--listen-peer-urls https://:2380 \
--listen-client-urls https://:2379,https://127.0.0.1:2379 \
--advertise-client-urls https://:2379 \
--initial-cluster-token etcd-cluster-0 \
--initial-cluster controller-0=https://172.31.44.242:2380,controller-1=https://10.240.0.11:2380,controller-2=https://10.240.0.12:2380 \
--initial-cluster-state new \
--data-dir=/var/lib/etcd
Restart=on-failure
RestartSec=5
Vladislav
Думаю мне нужно исправить controller IP адреса...
Vyacheslav
Вроде если не указывать build то compose может просто готовые образы использовать , ведь вам это надо?
Так я так и сделал через docker-compose up а он все равно начал собирать сначала
Vladislav
проверь где etcd слушает, и конфиг посмотри что там написано
В мануале по этим лабам етсь конфиги на worker 0, 1, 2 и также для controller 0,1,2. По worker понятно, а вот по контроллерам не очень. Каждый Controller - - Это мастер-нода, которая управляет кластером, так ? И если мне нужна схема 1 контроллер и 2 worker-a, тогда я не указываю controller 1,2, так ?
Vladislav
проверь где etcd слушает, и конфиг посмотри что там написано
Нигде он не слушает
Proto Recv-Q Send-Q Local Address Foreign Address State PID/Program name
tcp 0 0 0.0.0.0:31297 0.0.0.0:* LISTEN 2266/node
tcp 0 0 0.0.0.0:5901 0.0.0.0:* LISTEN 2304/Xtightvnc
tcp 0 0 0.0.0.0:6001 0.0.0.0:* LISTEN 2304/Xtightvnc
tcp 0 0 0.0.0.0:22 0.0.0.0:* LISTEN 1545/sshd
tcp 0 0 127.0.0.1:631 0.0.0.0:* LISTEN 1344/cupsd
tcp6 0 0 :::22 :::* LISTEN 1545/sshd
tcp6 0 0 ::1:631 :::* LISTEN 1344/cupsd
Vladislav
проверь где etcd слушает, и конфиг посмотри что там написано
Aug 8 03:33:04 ryanblack1c etcd[15362]: listening for peers on https://172.31.44.242:2380
Aug 8 03:33:04 ryanblack1c etcd[15362]: listening for client requests on 127.0.0.1:2379
Aug 8 03:33:04 ryanblack1c etcd[15362]: listening for client requests on 172.31.44.242:2379
Aug 8 03:33:04 ryanblack1c etcd[15362]: couldn't find local name "ryanblack1c" in the initial cluster configuration
Aug 8 03:33:04 ryanblack1c systemd[1]: etcd.service: Main process exited, code=exited, status=1/FAILURE
Aug 8 03:33:04 ryanblack1c systemd[1]: etcd.service: Unit entered failed state.
Aug 8 03:33:04 ryanblack1c systemd[1]: etcd.service: Failed with result 'exit-code'.
Не могу найти в каком таком initial cluster configuration нет имени ryanblack1c...
Alex
Выгрузи бэкап конфига кластера, а там уже можно find. Понимаю, что звучит некрасиво. Но мне в таких случаях помогало.
Alex
вот пример скрипта https://github.com/kubernetes/kubernetes/issues/24873#issuecomment-416189335
Vladislav
вот пример скрипта https://github.com/kubernetes/kubernetes/issues/24873#issuecomment-416189335
Не понял я смысла этого скрипта. Он вывалил кучук команд на экран...
Alex
он сохарнил вам директории с конфигами
Alex
ls -la
Alex
в pwd
Vladislav
 Alex
1. Создал новую директорию, создал файл и скопипастили скрипт. Дали права на выполнение.
2. запустили его из локальной директории ./backup_cluster.sh (при этом команды kubectl для подключения к вашему кластеру должны работать).
3. смотрим какие директории появились/
Vladislav
 Tadeusz
ну это же hard 😃
Vladislav
Как делать часть текста синим цветом ? Не соображу сам, что-то...
Tadeusz
это hard way оп телеге, бро
Tadeusz
еще можно
так
делать
Vladislav
dasdfasf
Vladislav
НЕ ЗАМЕЧАЛ ранее, что есть в контекстом меню доп-форматирование...
Vladislav
Прям день открытий!
Tadeusz
HARD WAY
Tadeusz
да зачем тебе меню, есть ` (одинарные) и есть ``` (тройные)
Vladislav
Tadeusz
markdown все дела
Vladislav
Выгрузи бэкап конфига кластера, а там уже можно find. Понимаю, что звучит некрасиво. Но мне в таких случаях помогало.
В мануале по этим лабам етсь конфиги на worker 0, 1, 2 и также для controller 0,1,2. По worker понятно, а вот по контроллерам не очень. Каждый Controller - - Это мастер-нода, которая управляет кластером, так ? И если мне нужна схема 1 контроллер и 2 worker-a, тогда я при конфигурации пропиускаю controller 1,2, так ?
Или контроллер это просто привязанная к кластеру нода ?
Tadeusz
обсуждали уже?
https://www.hashicorp.com/blog/announcing-the-vault-helm-chart
Alexander
Да вроде тут не кидали. Но тут же большинство - Helmless и даже Helmhaters )
George
Ну, если хаши сподобились..
Anton
привет всем. уже 2й день борюсь с этим
error: unable to retrieve the complete list of server APIs: admission.certmanager.k8s.io/v1beta1: the server is currently unable to handle the request
кто-то помогите