А какой контроллер?
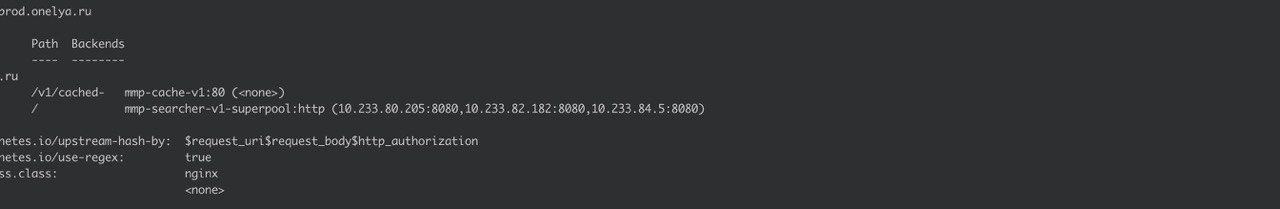
но еще одна закономерность, при удаление deploymenta из non-Canary,который принимает http все запросы получают 503
 Petrukhin

 Dmytro
По крайней мере до 1.6 включительно так работало
 𝚔𝚟𝚊𝚙𝚜
да ну? - я могу задеплоить StatefulSet - он создаст PVC, затем удалить StatefulSet - PVC останется жить, затем если я захочу задеплоить этот же StatefulSet он подхватит старый volume
 Lucky SB
nginx
Надо в логи контроллерв смотреть. У меня бывало, что он писал будто не может найти подходящий ингресс для кенери.
Dmytro
Это если в тот же кластер
Petrukhin
Надо в логи контроллерв смотреть. У меня бывало, что он писал будто не может найти подходящий ингресс для кенери.
Service "release-1-5/mmp-cache-v1" does not have any active Endpoint.
Dmytro
А заимпортировать pvc в новый и чтобы стейтфулсет из того же хелмчарта их подхватил - у меня не выходило
Petrukhin
а canary 1-6
Dmytro
Но может быть есть какая-то магия
𝚔𝚟𝚊𝚙𝚜
𝚔𝚟𝚊𝚙𝚜
Возможно helm каждый раз генерит новые имена для StatefulSet'а / volume, потому и не подхватывал
в моём случае - они вполне подхватываются, даже через helm (редерю чарт на стороне клиента)
 Solyar
Друзья, никто не сталкивался с тем что в контейнере glusterfs не стартует glusterd.service ?
Dmytro
Возможно helm каждый раз генерит новые имена для StatefulSet'а / volume, потому и не подхватывал
в моём случае - они вполне подхватываются, даже через helm (редерю чарт на стороне клиента)
в одном и том же кластере подхватывает, можно удалять чарт и потом устанавливать - PVC и PV остаются
𝚔𝚟𝚊𝚙𝚜
новый PVC и PV генерировались
теоретически они бы не могли генериться, т.к. PersistentVolumeClaimTemplate всегда генерит PVC вида: %volumename%-%statefulsetname%-%replicaid%
Dmytro
а вот при переезде в другой надежда что бекап PVC и PV и рестор их в новый кластер - стейтфулсет их подхватит, так ен сработало
Alexander
там все айпишники, бэкапится он норм, но как восстанавливать?
Балансер работает с Target Group AWS. Если Кубер "вспомнит" ее id и добавит туда хостов после восстановления, то все должно срастить.
Lucky SB
Попробй удалить игрес с кеенри и создать. И посмотреть что в логах сксжет про него
Dmytro
теоретически они бы не могли генериться, т.к. PersistentVolumeClaimTemplate всегда генерит PVC вида: %volumename%-%statefulsetname%-%replicaid%
я так навскидку не вспомню, это было 2 года назад но так и так пробовал - не заводилось, только через редактирование новых PV и подстановку туда старых EBS volume id
𝚔𝚟𝚊𝚙𝚜
я так навскидку не вспомню, это было 2 года назад но так и так пробовал - не заводилось, только через редактирование новых PV и подстановку туда старых EBS volume id
полагаю что у вас менялся releasename, или неймспейс, что угодно, но что-то по любому должно отличаться
иначе statefulset просто не сможет создать PVC с таким же именем в том же неймспейсе и не подхватить старый
Petrukhin
Я с кенери игрался, у меня вме ингрессы в однос нс были.
как бы логика вроде работает, но проблемы при удаление деплоя старого релиза, и там ОГРОМЕННЫЙ helm, который создает namespace, секреты для приложения,
Lucky SB
как бы логика вроде работает, но проблемы при удаление деплоя старого релиза, и там ОГРОМЕННЫЙ helm, который создает namespace, секреты для приложения,
Хмм, а вместе с деплоем ингрессс заодно не удаляется случайно ?
𝚔𝚟𝚊𝚙𝚜
Балансер работает с Target Group AWS. Если Кубер "вспомнит" ее id и добавит туда хостов после восстановления, то все должно срастить.
Если она описана в metadata или spec то вспомнит, если в status - то нет
Dmytro
полагаю что у вас менялся releasename, или неймспейс, что угодно, но что-то по любому должно отличаться
иначе statefulset просто не сможет создать PVC с таким же именем в том же неймспейсе и не подхватить старый
менялось имя кластера, неймспейс и релиз были такие же
𝚔𝚟𝚊𝚙𝚜
менялось имя кластера, неймспейс и релиз были такие же
я просто не понимаю, каким образом он создаст новый PVC если уже есть такой-же с тем же именем
 Petrukhin
ну я делаю replica=0
Petrukhin
блин, может именно в этом и проблема, при replica=0 он не трогает ingress-backend
Alexander
Если она описана в metadata или spec то вспомнит, если в status - то нет
Ну ручкам прописать нужный id как крайний вариант )
𝚔𝚟𝚊𝚙𝚜
вернее можно, но сложно, т.е. это не
kubectl apply -f
Dmytro
я просто не понимаю, каким образом он создаст новый PVC если уже есть такой-же с тем же именем
да я вот теперь тоже не понимаю в чем была проблема
Dmytro
но пытался с двумя коллегами на несколких кластерах - не выходило
Dmytro
может в 1.5-1.6 был баг какой-то
𝚔𝚟𝚊𝚙𝚜
ладно, что было то прошло)
 krakazyabra
Всем привет! Подскажите, при использовании prometheus-operator через helm, можно добавлять сервисмониторы, не прописывая их в customs.yaml?
 Mikhail [azalio]
Всем привет! Подскажите, при использовании prometheus-operator через helm, можно добавлять сервисмониторы, не прописывая их в customs.yaml?
Ну ведь сервис мониторы это просто объект, вы можете его создавать как угодно и через что угодно. Или вас интересует только через helm и шаблон оператора?
krakazyabra
Ну ведь сервис мониторы это просто объект, вы можете его создавать как угодно и через что угодно. Или вас интересует только через helm и шаблон оператора?
да, у меня сейчас опрератор через хельм работает, новые мониторы добавляю через описание их в разделе prometheus.additionalServiceMonitors. а как-то можно просто создать кастомный ServiceMonitor, чтобы он автоматом добавлялся?
krakazyabra
насколько я понял, при деплое не через хельм, именно по такому принципу и добавляются новые таргеты в пром
Mikhail [azalio]
А, не, у меня helm template, а сервис мониторы отдельно для проектов добавляются.
krakazyabra
А, не, у меня helm template, а сервис мониторы отдельно для проектов добавляются.
через helm template?
krakazyabra
Ну беру и делаю шаблоны, потом apply
понял. а если кто-то из команды захочет добавить свою аппликуху к мониторингу, он сможет сам написать монитор и запплаить его, или же надо дергать оунера оператора?
Mikhail [azalio]
𝚔𝚟𝚊𝚙𝚜
https://youtu.be/hoqsUCw6bmM
 Aleksey
В смысле?)
Интел как то в 2012 кажется приходил к нам и пиарил их. С 2012 года я ничего больше про них не слышал
𝚔𝚟𝚊𝚙𝚜
просто видео красивое скинул
 Vadim
Paruyr
добрый вечер
кто-нибудь использует трефик как daemonset с открытыми на хосте портами мимо кубера? есть проблемы с этим?
Aleksey
https://youtu.be/hoqsUCw6bmM
руки мыть дважды ?
что делать если уронил в масло что то грязное ? менять ?
𝚔𝚟𝚊𝚙𝚜
руки мыть дважды ?
что делать если уронил в масло что то грязное ? менять ?
Масло само по себе плохой расстворитель, собственно это основная причина почему не спирт/дистиллированная вода/что-то ещё
Aleksey
Масло само по себе плохой расстворитель, собственно это основная причина почему не спирт/дистиллированная вода/что-то ещё
грязь она не требует растворения. меня интересует аброзивная часть проблемы
Aleksey
https://youtu.be/yGKI5JoKMUY
ну а в целом интересно спасибо. придётся ещё раз смотреть на линстор
 Eduard
Alexander
понял. а если кто-то из команды захочет добавить свою аппликуху к мониторингу, он сможет сам написать монитор и запплаить его, или же надо дергать оунера оператора?
Тебе надо понять общую концепцию операторов. Их не надо дергать. Они следят за кастомными ресурсами, которые создаются/изменяются любым образом.
G72K
Alexander
Нельзя взять и поменять ноду для nginx ingress в выходной:
Successfully assigned ingress/nginx-ingress-controller-6c495f6ff9-4grkn to ip-10-0-2-142.us-east-2.compute.internal
Back-off pulling image "quay.io/kubernetes-ingress-controller/nginx-ingress-controller:0.25.0"
Error: ImagePullBackOff
Error: ErrImagePull
Failed to pull image "quay.io/kubernetes-ingress-controller/nginx-ingress-controller:0.25.0": rpc error: code = Unknown desc = context canceled
Successfully pulled image "quay.io/kubernetes-ingress-controller/nginx-ingress-controller:0.25.0"
Created container
Started container
Liveness probe failed: HTTP probe failed with statuscode: 500
 Mikayel
добрый вечер
кто-нибудь использует трефик как daemonset с открытыми на хосте портами мимо кубера? есть проблемы с этим?
Из-за cni не работает Demonset с nodePort, использую Deploymentс containerPort
Vladylena
Подскажите в чем может быть проблема... AKS, Jenkins outside cluster. Пытаюсь ранить Jenkins jobs на jnlp-slave, для этого настроила Jenkins-Kubernetes plug-in. Под поднимается, но на jenkins статус pod-а offline. В логах pod-a - unknown client name. Как профиксить?
 Slach
какой нибудь dns lookup не пашет
ну и jenkins обновить
https://issues.jenkins-ci.org/browse/JENKINS-48470
 Max
Привет. В кубе подам можно как-то задать приоритет? Я имею ввиду не QoS класс / limits / requests, а именно приоритет, равно как если бы я сделал renice
 Alex
Привет. В кубе подам можно как-то задать приоритет? Я имею ввиду не QoS класс / limits / requests, а именно приоритет, равно как если бы я сделал renice
https://kubernetes.io/docs/concepts/configuration/pod-priority-preemption/ ?
Max
https://kubernetes.io/docs/concepts/configuration/pod-priority-preemption/ ?
имелось ввиду приоритезация для планировщика в ОС
Max
по процессору
Alex
типа nice?
Alex
да-да
по-идее в рамках докера такое можно сделать через добавление CAP_SYS_NICE - тогда контейнер сможет сам выставлять niceness
Alex
https://unofficial-kubernetes.readthedocs.io/en/latest/concepts/policy/container-capabilities/
Alex
и дальше наверное просто в entrypoint можно указать nice
Slach
по-идее в рамках докера такое можно сделать через добавление CAP_SYS_NICE - тогда контейнер сможет сам выставлять niceness
интересно как этот nice в рамках pid namespace бдет считаться или глобально?
Alex
вроде звучит похоже на то, что глобально
Alex
https://docs.docker.com/engine/reference/run/#/runtime-privilege-and-linux-capabilities
>When the operator executes docker run --privileged, Docker will enable access to all devices on the host as well as set some configuration in AppArmor or SELinux to allow the container nearly all the same access to the host as processes running outside containers on the host. Additional information about running with --privileged is available on the Docker Blog.
 Andrey
Привет. В кубе подам можно как-то задать приоритет? Я имею ввиду не QoS класс / limits / requests, а именно приоритет, равно как если бы я сделал renice
requests это делает уже. Через cgroup CPU shares.
 Maxim
Никто не знает как передать с ingress в laravel, чтобы laravel работал строил ссылки через ssl?
if ($this->app->environment('production')) {
$url->forceScheme('https');
}
Не всегда выручает