 Andrey


например, по kubectl cp есть страница в доке кубера, с понятными примерами
Andrey
жаль что цп не умеет между подами
 George
жаль что цп не умеет между подами
Я тебе предложил именно docker exec, т.к. у тебя поды могут быть на разных машинах
George
И kubectl имеет какие-то нюансы с stdin (сам не проверял)
 Mr.Strange
Всем привет. Может кто-нибудь сталкивался с такой ситуацией. Включил аудит api-server, примаунтил hostpath для логов, но в логах apiserver вижу сообщение аля "Error in audit plugin 'log' affecting 1 audit events: can't open new logfile: open /var/log/k8s/apiserver.log: read-only file system"
George
Если у тебя поды на разных нодах, то гнать трафик только через сеть. Может помочь netcat, но не уверен
Andrey
но по ноддам их лоад балансер сам раскидывает как душе угодно? может через клауд как-то можно обменяться? или создавать вольюм, как-то заливать туди и шарить вольюм между подами…
George
George
Если только у тебя не реплицированное хранилище. Но ты тогда в сеть опять упрешься
George
И, да, тебе тогда манифесты переписывать и передеплоивать. Ты готов ?
 𝚔𝚟𝚊𝚙𝚜
вообще-то не должны виртуалки помирать - https://wiki.libvirt.org/page/FAQ#Will_restarting_the_libvirt_daemon_stop_my_virtual_machines.3F
Дело не в этом, а в том что docker все дочерние процессы мочит, а среди них все виртуалки (qemu-kvm и qemu-system-x86_64)
Andrey
так вроде кроме переписывания и передеплоивания маничестов нет иных вариантов конфигурирования. но если можно этого избежать, тогда предпочту избежать.
Andrey
мне архив базы скопировать в под с новой версией БД
George
Мне, к сожалению, тебе добавить нечего, кроме того, что я уже сказал
Andrey
а докер экзек тоже мне? )
𝚔𝚟𝚊𝚙𝚜
docker exec в первой | docker exec во второй
ну и пойдёт через твою машину всё и через kube-apiserver дважды 🤦
George
Я думал, что коллега по ссш напрямую сходит на ноду с кубом
George
https://t.me/kubernetes_ru/166795
George
Почему не уверен - не наверчено ли каких-либо кривых полисей на сеть, что не получится из пода в под обратиться
𝚔𝚟𝚊𝚙𝚜
Почему твою машину?
пайп то у себя запускаешь, значит:
stdout приходит тебе, а потом ты его передаёшь на stdin другого контейнера
George
George
Он удаленно к докеру не подцепится
𝚔𝚟𝚊𝚙𝚜
а, не разглядел, там docker а не kubectl )
𝚔𝚟𝚊𝚙𝚜
И kubectl имеет какие-то нюансы с stdin (сам не проверял)
stdin нормально работает с флагом -i
Alexander
А если это в облаке и поды в одной зоне. То можно прибить первый под. Создать особый pv , который ссылается на облачный диск по id облачного хранилища. Сделать pvc на этот pv. И его монтировать во втором
 Nik
Народ, вопрос уже был, но ответ не вырос - как заставить под выходить не с дефолтного интерфейса хоста, а с ip, который я укажу?
 Andrei
Завернуть трафик в socks?
Nik
Завернуть трафик в socks?
Не. не нужен сокс. нужно что бы при обращении к внешнему миру они видели меня под определенным ip
Nik
я тут нашел https://kubernetes.io/docs/tutorials/services/source-ip/#source-ip-for-services-with-type-clusterip
Nik
если оно работает как я думаю - то круто. если нет - буду ковырять дальше
𝚔𝚟𝚊𝚙𝚜
я тут нашел https://kubernetes.io/docs/tutorials/services/source-ip/#source-ip-for-services-with-type-clusterip
нет, это что-бы пакеты попадали в под с правильным source-ip а не с изменённым
𝚔𝚟𝚊𝚙𝚜
@elvis_live что за сеть у тебя?
Nik
istio требует какого-то дикого оверконфигурирования, я устал и думаю как сделать проще.
Nik
спс, пойду копать
Откопал только это - https://github.com/projectcalico/calico/issues/2222 и где это конфигурить пока не догоняю.
Nik
+ я хотел выходить с vip, который бежит из metlalb
Terry
и сразу тегай @kvaps @vrutkovs
 Oleg
я пока не собирался никого дергать)
𝚔𝚟𝚊𝚙𝚜
Откопал только это - https://github.com/projectcalico/calico/issues/2222 и где это конфигурить пока не догоняю.
Ну это оно и есть, тебе нужно настроить egress политику как-то
𝚔𝚟𝚊𝚙𝚜
либо прописать роут на всех нодах
𝚔𝚟𝚊𝚙𝚜
либо вот кто-то уже готовую штуку запилил
https://github.com/steven-sheehy/kube-egress
Nik
либо вот кто-то уже готовую штуку запилил
https://github.com/steven-sheehy/kube-egress
пойду попробую. ( пробовал https://github.com/nirmata/kube-static-egress-ip - не поехало)
 Alex
Подскажите, снапшоты pvc в кубере можно делать?
 Евгений
Подскажите, снапшоты pvc в кубере можно делать?
https://kubernetes.io/docs/concepts/storage/persistent-volumes/#volume-snapshot-and-restore-volume-from-snapshot-support
 Alex
кубер внезапно сильно тормозит на одной ноде – в какую сторону стоит покопать? На остальных всё шустро работает
Alex
именно создание / удаление подов и всё такое, сами поды работают хорошо
Alex
нагрузка минимальная, ресурсы есть
 Vadim
кубер внезапно сильно тормозит на одной ноде – в какую сторону стоит покопать? На остальных всё шустро работает
видимо он что-то гарбадж коллектит
Alex
хм, это уже вторую неделю как минимум )
Vadim
все две недели подряд - или пару раз за две недели?
Alex
все две недели подряд
Alex
не то, чтобы сильно напрягало, но это первая нода в списке, с которой обычно начинается деплой и приходится ждать дольше в несколько раз
Alex
типа создание пода - в районе 3-х минут
Alex
вроде ничего не отваливается, но немного пугает...
Vadim
:/ -v=8 и чтить логи для начала
Alex
эх, судя по всему придётся (
Nik
есть герои, гоняющие containerd в продакшене кстати?
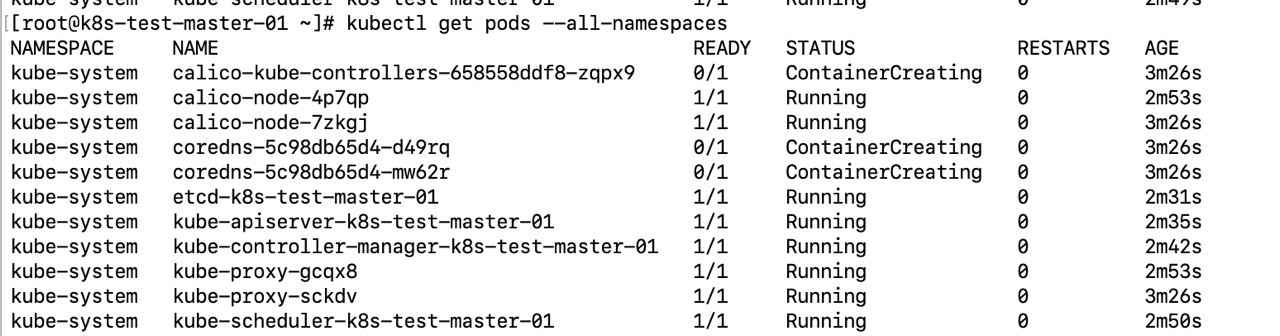
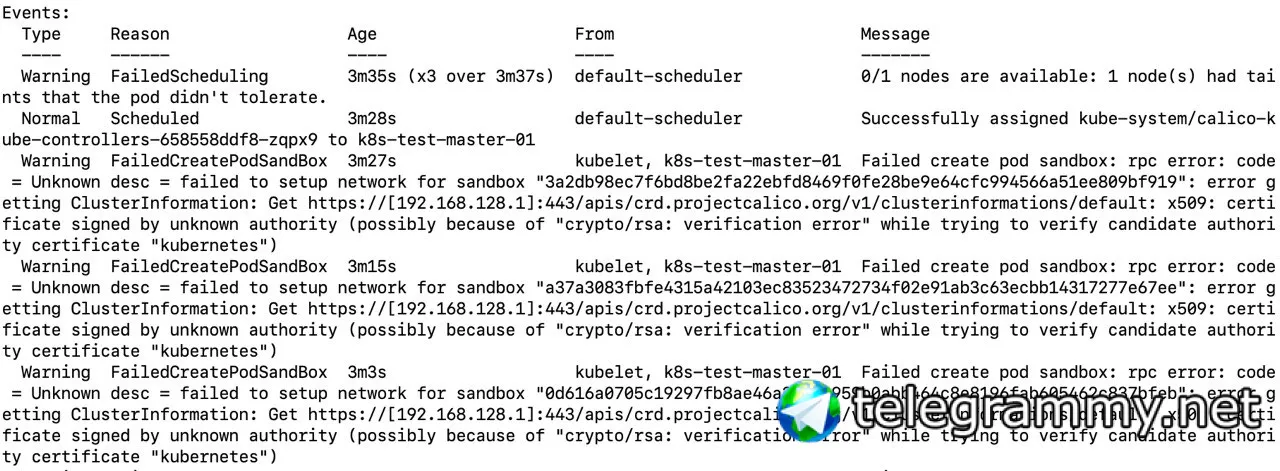
Nik
Пробую поднятm тестовый кластер с containerd - и три пода не стартуют (те которым хочется на воркер ноду). Воркернода же успешно добавилась. и демонсеты ей приехали.
Nik
 Nik
 Vadim
Пробую поднятm тестовый кластер с containerd - и три пода не стартуют (те которым хочется на воркер ноду). Воркернода же успешно добавилась. и демонсеты ей приехали.
Сертификаты на ноду неправильные приехали - или вообще время отстаёт
Vadim
А, это масиер? Тогда неправильные сгенерились. Но для начала лучше проверить время
Nik
время выглядит как верное
Nik
делаю просто kubeadm init
Nik
apiVersion: kubeadm.k8s.io/v1beta1
kind: ClusterConfiguration
apiServer:
certSANs:
- 10.35.12.129
extraArgs:
authorization-mode: Node,RBAC
controlPlaneEndpoint: 10.35.12.129:6443
networking:
dnsDomain: cluster.local
podSubnet: 192.168.0.0/17
serviceSubnet: 192.168.128.0/17
---
apiVersion: kubeproxy.config.k8s.io/v1alpha1
kind: KubeProxyConfiguration
mode: ipvs
Nik
тупейший конфиг
Nik
(сначала вообще без него делал)
Nik
Как они вообще могут сгенериться неправильные?
George
А, это масиер? Тогда неправильные сгенерились. Но для начала лучше проверить время
Дурацкий вопрос. У меня. Насколько критично отставание времени между мастер нодами и между мастер/воркер нодами?
 Etki
Дурацкий вопрос. У меня. Насколько критично отставание времени между мастер нодами и между мастер/воркер нодами?
lww подверженных сойдут с ума БЕЗNОДЫЕ
 Kirill
всем привет