я не троллю, просто высказываю свое негодование что ты называешь автокомплит "подкидыванием команд по табу"
Всякое бывает
 Solyar

 Solyar
Нельзя всё держать в голове
Solyar
Я иногда русские слова забываю
 D
Всякое бывает
ну метазнание это ок, я ничего не имею против забыть как там условно в каком-нибудь яп метод/функция называется чтобы длину строки посчитать и быстренько загуглить
D
но тут другой кейс имхо
Alex Sharov
а подскажите пожалуйста есть ли нормальные стекдрайверовские дашборды для gke? (используем стейкдрайвер, ибо графану еще не завезли)
 Vadim
callhose
https://kubernetes.io/docs/concepts/services-networking/network-policies/
спасибо, видимо между строк читал -_-, помогло)
 Pavel
нет ни укого мануала по ingress letsencrypt wildcard с автоматическим раскладываение сертов по нейсмпейсам?
Anonymous
Добрый день, кто может подсказать утилиту, которая отрисует uml-диаграму структуры кластера или в этом роде?
Roman
Кто какие менеджеры юзает для управления учетками доступа в кластер, или руками пилите роли?
 Yuri
Кто какие менеджеры юзает для управления учетками доступа в кластер, или руками пилите роли?
Для Амазона aws-iam-authenticator + aws sts
Yuri
а для бэметал?
https://kubernetes.io/docs/reference/access-authn-authz/authentication/#openid-connect-tokens openid + keycloak/dex
Yuri
А как он работает? Не могу понять концепцию
запрашиваю токен от Амазона (sts) через saml авторизацию, с этим токеном kubectl с надстройкой aws-iam-authenticator авторизует тебя в кубере
Yuri
IAM роли мапяться к ролям в кубере
Yuri
можно сделать даже ldap/keycloak > aws iam > kube role
 Darkwing
запрашиваю токен от Амазона (sts) через saml авторизацию, с этим токеном kubectl с надстройкой aws-iam-authenticator авторизует тебя в кубере
Ооокей, благодарю, посмотрю подробнее
Yuri
чтоб без гемора, юзай https://github.com/Versent/saml2aws
Yuri
через эту штуку логинишся, а дальше сразу kubectl ... можно использовать
Yuri
ой
Yuri
разблочте пожалуйста @DarkKC
Yuri
может бот пилит сообщения, без понятия
 Андрей А
пытаюсь указать нестандартный порт для сервиса типа NodePort и получаю такое
$ helm install test
Error: release silly-unicorn failed: Service "silly-unicorn-test" is invalid: spec.ports[0].nodePort: Invalid value: 21001: provided port is not in the valid range. The range of valid ports is 30000-32767
Хотя указал нужный port range в /etc/kubernetes/manifests/kube-apiserver.yaml
Solyar
В кубере нельзя вылезать за пределы диапазона портов 30000-32767
Андрей А
да я знаю, но вроде как должна быть возможность переопределить, разве нет?
Solyar
Как бы ты не пытался
Vadim
Андрей А
А кубелеты и аписервер перезапускал?
видел, что apiserver перезапустился, я даже на всякий случай мастер ребутнул) но не помогло
Андрей А
dns-autoscaler-56c969bdb8-zhcl4 1/1 Running 0 5d20h
kube-apiserver-master 1/1 Running 2 18m
kube-controller-manager-master 1/1 Running 2 5d20h
Solyar
Solyar
На воркерах
 Andrey
Vadim
да, кубелеты вроде рестартовать не надо. Пиши баг видимо
Андрей А
Скинь kube-apiserver.yaml
apiVersion: v1
kind: Pod
metadata:
creationTimestamp: null
labels:
component: kube-apiserver
tier: control-plane
name: kube-apiserver
namespace: kube-system
spec:
containers:
- command:
- kube-apiserver
- --advertise-address=192.168.88.101
- --allow-privileged=true
- --anonymous-auth=True
- --apiserver-count=1
- --authorization-mode=Node,RBAC
- --bind-address=0.0.0.0
- --client-ca-file=/etc/kubernetes/ssl/ca.crt
- --enable-admission-plugins=NodeRestriction
- --enable-aggregator-routing=False
- --enable-bootstrap-token-auth=true
- --endpoint-reconciler-type=lease
- --etcd-cafile=/etc/ssl/etcd/ssl/ca.pem
- --etcd-certfile=/etc/ssl/etcd/ssl/node-master.pem
- --etcd-keyfile=/etc/ssl/etcd/ssl/node-master-key.pem
- --etcd-servers=https://192.168.88.101:2379
- --insecure-port=0
- --kubelet-client-certificate=/etc/kubernetes/ssl/apiserver-kubelet-client.crt
- --kubelet-client-key=/etc/kubernetes/ssl/apiserver-kubelet-client.key
- --kubelet-preferred-address-types=InternalDNS,InternalIP,Hostname,ExternalDNS,ExternalIP
- --profiling=False
- --proxy-client-cert-file=/etc/kubernetes/ssl/front-proxy-client.crt
- --proxy-client-key-file=/etc/kubernetes/ssl/front-proxy-client.key
- --request-timeout=1m0s
- --requestheader-allowed-names=front-proxy-client
- --requestheader-client-ca-file=/etc/kubernetes/ssl/front-proxy-ca.crt
- --requestheader-extra-headers-prefix=X-Remote-Extra-
- --requestheader-group-headers=X-Remote-Group
- --requestheader-username-headers=X-Remote-User
- --runtime-config=
- --secure-port=6443
- --service-account-key-file=/etc/kubernetes/ssl/sa.pub
- --service-cluster-ip-range=10.233.0.0/18
- --service-node-port-range=20000-32767
- --storage-backend=etcd3
- --tls-cert-file=/etc/kubernetes/ssl/apiserver.crt
- --tls-private-key-file=/etc/kubernetes/ssl/apiserver.key
image: gcr.io/google-containers/kube-apiserver:v1.14.1
imagePullPolicy: IfNotPresent
livenessProbe:
failureThreshold: 8
httpGet:
host: 192.168.88.101
path: /healthz
port: 6443
scheme: HTTPS
initialDelaySeconds: 15
timeoutSeconds: 15
name: kube-apiserver
resources:
requests:
cpu: 250m
volumeMounts:
- mountPath: /etc/ssl/certs
name: ca-certs
readOnly: true
- mountPath: /etc/ca-certificates
name: etc-ca-certificates
readOnly: true
- mountPath: /etc/ssl/etcd/ssl
name: etcd-certs-0
readOnly: true
- mountPath: /etc/kubernetes/ssl
name: k8s-certs
readOnly: true
- mountPath: /usr/local/share/ca-certificates
name: usr-local-share-ca-certificates
readOnly: true
- mountPath: /usr/share/ca-certificates
name: usr-share-ca-certificates
readOnly: true
hostNetwork: true
priorityClassName: system-cluster-critical
volumes:
- hostPath:
path: /etc/ssl/certs
type: DirectoryOrCreate
name: ca-certs
- hostPath:
path: /etc/ca-certificates
type: DirectoryOrCreate
name: etc-ca-certificates
- hostPath:
path: /etc/ssl/etcd/ssl
type: DirectoryOrCreate
name: etcd-certs-0
- hostPath:
path: /etc/kubernetes/ssl
type: DirectoryOrCreate
name: k8s-certs
- hostPath:
path: /usr/local/share/ca-certificates
type: DirectoryOrCreate
name: usr-local-share-ca-certificates
- hostPath:
path: /usr/share/ca-certificates
type: ""
name: usr-share-ca-certificates
status: {}
Андрей А
делаю kubectl describe po kube-apiserver-master -n kube-system и вижу, что port range без изменений
Андрей А
хотя под сам ребутается при изменении конфига
Solyar
А деплоймент
Solyar
Родителя а не ребенка)
Андрей А
в ентернетах пишут, что при редактировании kube-apiserver.yaml оно вроде как само все сделает
Андрей А
причем реально под рестартует сам при изменении kube-apiserver.yaml
Solyar
причем реально под рестартует сам при изменении kube-apiserver.yaml
А ты как его меняешь файлик на сервере или в самом поде?
Андрей А
меняю kube-apiserver.yaml на мастере
Андрей А
/etc/kubernetes/manifests/kube-apiserver.yaml
Solyar
Интересно
 A
все привет. Кто-нибудь сталкивался с натройкой виндового кубренетс через прокси?
Solyar
> виндового
Это уже больно
Solyar
Но может кто-то и сталкивался, помогут
Антон
все привет. Кто-нибудь сталкивался с натройкой виндового кубренетс через прокси?
А он точно нужен? Мб в гипер-в линуксятина и там уже?
A
В кратце стоит Cisco asa и там все режется, есть прокся на скуид и в теории все должно рабоать через проксю.
A
через пор-форварл и установку перменных окружения резултата вроде никакого
A
соотвественно без прокси если порты открыть все работает
Anonymous
Это уже даже не hard way
Salem
Ребят, а есть у кого опыт гибридных кластеров lin/win? Подводные камни, затыки к чему быть готовым?
Salem
Мне кажется он завуалировано тебя извращенцем назвал
 Sergey V
подскажите кто знает в какую сторону смотреть
новая нода при добавлении в кластер не получает podCIDR
Sergey V
контроллер менеджеру прописаны
- —allocate-node-cidrs=true
- —cluster-cidr=10.244.0.0/16
Sergey V
до этого все ноды получали podCIDR без проблем
Sergey V
в логах никаких аномалий не нашел
Sergey V
в кластере 22 ноды
максимальный podCIDR: 10.244.20.0/24
т.е. это врядли лимит какойто
Sergey V
А вот. нашел. что на одном из трех мастеров эти параметры не были прописаны. ))) . все добавилось теперь
Vladislav
 Anonymous
Vladislav
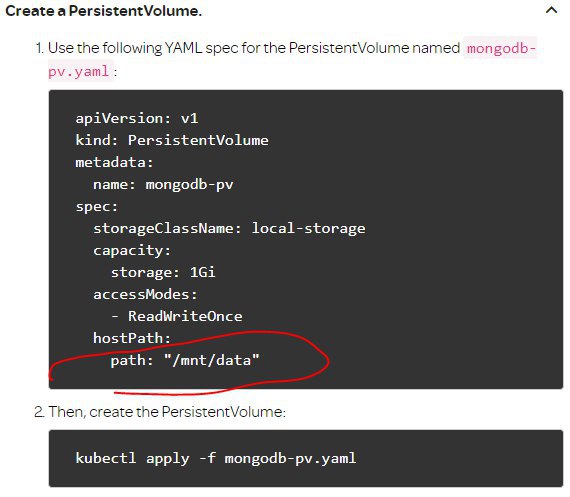
Все так и есть же, путь до директории, куда будет монтироваться хранилище
Ну так это адрес на хосте или внутри контейнера ?
Vladislav
Но я не нахожу ничего в /mnt
Vladislav
Нет там data
Vadim
Это потому что Persistent Volume ничего не создает, а только готовит к монтированию в контейнер
Anonymous
После этого уже .yaml готовишь, в котором описываешь PersistenceVolumeClaim
Claim же в свою очередь уже будет созданный pv использовать
Например, что бы предоставить поду Postgres дисковое пространство, сначала создаем PersistanceVolume, а с помощью PersistanceVolumeClaim говорим, что Postgres будет хранить данные в созданном pv
Vladislav
 Joe
Доброе утро! Какие куберовские IaaS можете посоветовать?
Yuri
gke и aws eks годны, что-то было у азура как aks, но лично не щупал
Yuri
еще есть redhat openshift online
 E_zombie