 Anton


таки покажите ошибку тогда
Anton
я полагаю, не хватает прав на выполнение неких действий, тогда вам нужно выполнить RBAC инструкции гитлаба (если есть, наверное, должны быть)
 Eugene [MSK+3]
Ошибку точную покажете ?
There was a problem authenticating with your cluster. Please ensure your CA Certificate and Token are valid.
Eugene [MSK+3]
я полагаю, не хватает прав на выполнение неких действий, тогда вам нужно выполнить RBAC инструкции гитлаба (если есть, наверное, должны быть)
Я создаю по их тутору gitlab-admin-service-account.yaml, делаю apply
Anton
тогда давайте курлом получим список подов
 George
Похоже, что гитлабу не нравится самоподписанный серт тоже
Anton
кстати, у вас же кластер как бы прилег, может быть сначала это надо решить?
 Artem
Включил динамическую реконфигурацию кубелета - поработало норм, сегодня словил панику после ребута ноды 🙁
Eugene [MSK+3]
кстати, у вас же кластер как бы прилег, может быть сначала это надо решить?
ip-172-31-27-112 Ready master 36m v1.15.0
Сделал
Anton
файл с ca.crt и token есть?
Anton
в смысле, два файла в одном одно, в другом другое. Если есть то:
curl --cacert ca.crt "Authorization: Bearer $(cat token)" https://<host>/api/v1/namespaces/default/pods
Eugene [MSK+3]
Выполнил
curl --cacert /etc/kubernetes/pki/ca.crt "Authorization: Bearer cq5x31.m3lontl28884i6g1" https://172.31.27.112:6443/api/v1/namespaces/default/pods
Eugene [MSK+3]
"message": "pods is forbidden: User \"system:anonymous\" cannot list resource \"pods\" in API group \"\" in the namespace \"default\"",
Artem
Включил динамическую реконфигурацию кубелета - поработало норм, сегодня словил панику после ребута ноды 🙁
Отключил флаг --dynamic-config-dir - кубелет заработал. Почистил директорию с динамик конфигами, вернул флаг - работает. Конфигмапы не менял.
Фига ли оно такое стабильное..
Anton
Anton
с точки зрения сертификатов
Eugene [MSK+3]
Тогда не понятно, почему gitlab не хочет работать. Может ли такое быть, что в поле сертификата надо и public и private?
Anton
в каком поле сертификата?
Eugene [MSK+3]
Мб после добавления gitlab-admin-service-account.yaml надо restart какой-то сделать?
Eugene [MSK+3]
Ладно, судя по всему, проблема на стороне gitlab, буду копать, спасибо большое!
Anton
это ваш авторитет, гитлабу должно быть достаточно только одного его вида, ключи от его сейфа ему не нужны
 Vadim
>всего лиш разработчик
>самоподписанные сертификаты
>проблемы с SSL сертификатом
похоже открылся новый хостинг для биткоин майнеров
Eugene [MSK+3]
>всего лиш разработчик
>самоподписанные сертификаты
>проблемы с SSL сертификатом
похоже открылся новый хостинг для биткоин майнеров
Я c SLL сертификатами плотно не работал, прошу прощения за нубство)
 Alex
может кто сталкивался fluentd добавляет символы \\\ в вывод ingress логов?
Vadim
Я c SLL сертификатами плотно не работал, прошу прощения за нубство)
я не хотел никого обидеть, сорри если прозвучало грубо.
Лучше сразу почитать про LetsEncrypt если кубернетес светит в публичную сеть с таким сертификатом
Eugene [MSK+3]
Anton
я не хотел никого обидеть, сорри если прозвучало грубо.
Лучше сразу почитать про LetsEncrypt если кубернетес светит в публичную сеть с таким сертификатом
можно поподробнее про возможную атаку, пожалуйста?
Vadim
можно поподробнее про возможную атаку, пожалуйста?
такая же как и на подписанный любым CA, только ревоукнуть нельзя
Anton
если са скопрометирован, проще перегенить все, чем что-то там ревокать и надеяться на эти ревокейшн списки
Anton
которые обновляются раз в сто лет
Vadim
если у вас CA, который "обновляется раз в сто лет" то у вас selfsigned серты
Vadim
кроме того без вообще никакого CA довольно трудно "перегенерить всё", потому что нет возможности получить достоверный список что именно было сгенерено
Anton
selfsigned как раз можно сделать на своих же ревокейшн списках и обновлять имидиэйтли
Vadim
но ладно, это уже оффтоп
Anton
кроме того без вообще никакого CA довольно трудно "перегенерить всё", потому что нет возможности получить достоверный список что именно было сгенерено
саб-са можно, а са — под подушку, если вот прямо надо упороться
 Maksim
https://kubernetes.io/docs/tasks/administer-cluster/sysctl-cluster/#enabling-unsafe-sysctls
Создал podsecuritypolicy, в деплойменте указал
securityContext:
sysctls:
- name: net.core.somaxconn
value: "1024"
все равно пишет not whitelisted
Anton
Создал podsecuritypolicy, в деплойменте указал
securityContext:
sysctls:
- name: net.core.somaxconn
value: "1024"
все равно пишет not whitelisted
kubelet --allowed-unsafe-sysctls ... ?
 𝚔𝚟𝚊𝚙𝚜
перешли бы уже на человеческий kubevirt, не?
Покурил немного доку KubeVirt и вот что я выяснил:
Сторадж:
Можно использовать несколько типов драйверов, среди них:
lun - внешний lun
configmap - конфигмап пакуется и маунтится как iso
hostDisk - устройство на хосте
containerDisk - образ вкомпиленный в docker имадж
dataVolume - тот самый PV из Kubernetes (включется отдельно в featureGates) и как я понял виртуалка не будет использовать его напрямую, а будет хранить файл диска на приаттаченном волуме
https://kubevirt.io/user-guide/docs/latest/creating-virtual-machines/disks-and-volumes.html
Примечательно, что Live-Migration требует стораджа с поддержкой ReadWriteMany
https://kubevirt.io/user-guide/docs/latest/administration/live-migration.html#condition-and-migration-method
Сеть:
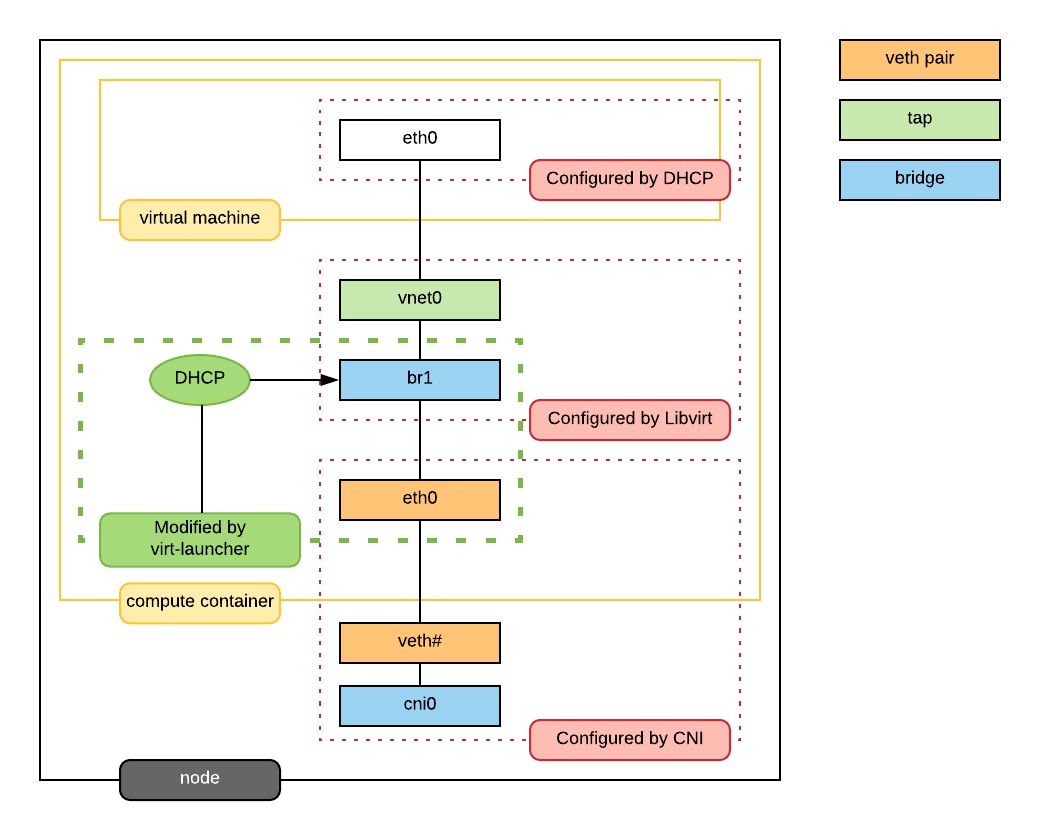
Текущий вариант: интерфейс контейнера добавляется в бридж и туда же добавляется интерфейс виртуалки затем виртуалка получает адрес с помощью DHCP.
DHCP при этом запускается для каждой виртуалки свой и настраивает ровно одну виртуалку в поде.
Таким образом получается что внутри каждого пода будет libvirt, виртуалка, бридж и SingleClientDHCPServer, который отдаёт виртуалке айпишник и роуты
Решение интересное но насколько оно надёжное - непонятно.
Ещё как я понял есть возможность использовать Multus с OpenVSwitch CNI, но инфы как именно это работает я что-то не нашёл (может быть плохо искал?)
https://kubevirt.io/2018/KubeVirt-Network-Deep-Dive.html
𝚔𝚟𝚊𝚙𝚜
 Михаил
В 19:00 начинаем трансляцию третьего @Kubernetes Meetup by MCS — присоединяйтесь на YouTube: https://www.youtube.com/watch?v=GWJrn6bX1t4
Михаил
Если будут какие-то вопросы,то пишите, я постараюсь задать
 Stas
немношко тут
Vadim
Если будут какие-то вопросы,то пишите, я постараюсь задать
спроси что мейлрушники думают про реализацию Cluster API
Михаил
А, ок)
Vadim
В плане?
у них есть имплементация автоскейлера, но он реагирует только на метрики. А я хочу машины прям вот манифестами описывать, а не кликать там
Stas
у них есть имплементация автоскейлера, но он реагирует только на метрики. А я хочу машины прям вот манифестами описывать, а не кликать там
а че думать, в 4.3 же окд будет поддержка опенстека вроде. вот тебе и кластер апи
Vadim
а че думать, в 4.3 же окд будет поддержка опенстека вроде. вот тебе и кластер апи
хех, Cluster API для AWS и vSphere уже в 4.1 есть.
Но я хочу чтобы мейлрушники осознали что им это тоже нужно :)
Stas
хех, Cluster API для AWS и vSphere уже в 4.1 есть.
Но я хочу чтобы мейлрушники осознали что им это тоже нужно :)
для берметала же тоже вроде, не?
 Andrey
хех, Cluster API для AWS и vSphere уже в 4.1 есть.
Но я хочу чтобы мейлрушники осознали что им это тоже нужно :)
Открытые стандарты тут форсите... Нет бы SOAP'ом пользоваться с биндингами к Perl, как деды пользовались.
Vadim
*trigger warning: SOAP, CPAN, XML*
 Pavel
Кто на перл наезжает?
Andrey
К счастью, govmomi меня прикрывает.
 Solyar
Ребят, как эластик кластер заставить работать с 1 стораджем?
Solyar
Пытаюсь перетащить его в прод, убираю single-node из env и он падает
 Just a baka
а что там по репликам и количеству нод?
Solyar
Чуть позже скину файлики
Just a baka
а, еще и в кубере, сорян, я так не извращался :D
Anton
не очнеь понимаю как на managed k8s это сделать
зайти по ssh на ноду и добавить флаг в /etc/kubelet/default (ну и перезапустить кублет)
Михаил
@kvaps ты смотришь?)
 Vladimir
 Tadeusz
пизда штурвалу
 A1EF