 Solyar


Так что не страшно
Solyar
Базы запихивать в кластер это дело так себе
 Alex
для dev идеально, да
Solyar
Пахнет пиздецом
Alex
вообще, если использовать нормальный персистенс и настроить бекапы, то в принципе не очень страшно
Solyar
У нас база лежит на отдельной машине с ежесекундным бекапом и окном в 1 неделю
Solyar
второй уровень это снапшот каждые сутки
Solyar
с окном в полгода
Solyar
и всё равно страшно
 Denis
блин ребят вы смотря где что поднимаете и как настраиваете... начнем с железа?? nvme vs sas к примеру
Alex
ну при прочих равных дешевле постгрес развернуть отдельно от кубера
Denis
с хранилки или full-flash nutanix кластера
Alex
// у меня nvme был, но с openebs как pv, что всё тормозило
Denis
ну при прочих равных дешевле постгрес развернуть отдельно от кубера
вот с этим согласен на 100%
Denis
остальное варьируется от задач, выбранного железа, тюнинга и гвоздей с целями для чего где и как вам это надо...
Alex
угу, полностью согласен
Denis

 Peter
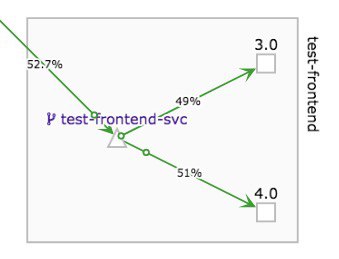
Растолкуйте про Istio и роутинг по весам. Типа, на эту версию 20% трафика, на другую 80%
 George
Растолкуйте про Istio и роутинг по весам. Типа, на эту версию 20% трафика, на другую 80%
А чего растолковывать
George
Примеры есть в офдоке
Peter
Почему не хочет работать?
apiVersion: networking.istio.io/v1alpha3
kind: DestinationRule
metadata:
name: test-frontend-rule
namespace: test
spec:
host: test-frontend-svc
subsets:
- name: frontend-v3
labels:
version: "3.0"
- name: frontend-v4
labels:
version: "4.0"
—
apiVersion: networking.istio.io/v1alpha3
kind: VirtualService
metadata:
name: test-frontend-80-20-route
namespace: test
spec:
hosts:
- test-frontend-svc
http:
- route:
- destination:
host: test-frontend-svc
subset: frontend-v3
weight: 80
- destination:
host: test-frontend-svc
subset: frontend-v4
weight: 20
Peter
 Peter
Вот, собственно, проблема.
 Stas
Edouard
Это да.. скрещение ежа и ужа.
 Anton
деплою VPN сервера в кубе, обнаружил побочный эффект, что если мер не принять то вся внутренняя сетка куба будет доступна если подключиться к такому VPN со своего компа (что, в общем-то, логично, но как-то до этого не задумывался).
Это так, на заметку, может быть полезно для локальной разработки/дебага, чтобы не делать port-forward каждый раз.
Можно со стороны VPN еще и пропушить клиенту кубовый DNS, и тогда прямо с компа можно в сервисы ходить: <service-name>.<namespace>.svc.cluster.local
Anonymous
деплою VPN сервера в кубе, обнаружил побочный эффект, что если мер не принять то вся внутренняя сетка куба будет доступна если подключиться к такому VPN со своего компа (что, в общем-то, логично, но как-то до этого не задумывался).
Это так, на заметку, может быть полезно для локальной разработки/дебага, чтобы не делать port-forward каждый раз.
Можно со стороны VPN еще и пропушить клиенту кубовый DNS, и тогда прямо с компа можно в сервисы ходить: <service-name>.<namespace>.svc.cluster.local
Интересное наблюдение. Действительно, все логично и юзкейс не очень очевиден был)
 Andrey
деплою VPN сервера в кубе, обнаружил побочный эффект, что если мер не принять то вся внутренняя сетка куба будет доступна если подключиться к такому VPN со своего компа (что, в общем-то, логично, но как-то до этого не задумывался).
Это так, на заметку, может быть полезно для локальной разработки/дебага, чтобы не делать port-forward каждый раз.
Можно со стороны VPN еще и пропушить клиенту кубовый DNS, и тогда прямо с компа можно в сервисы ходить: <service-name>.<namespace>.svc.cluster.local
Чет не понял. Так VPN на то и VPN чтобы попасть в сетку куба. Или вы его как-то иначе использовали?
Alexey
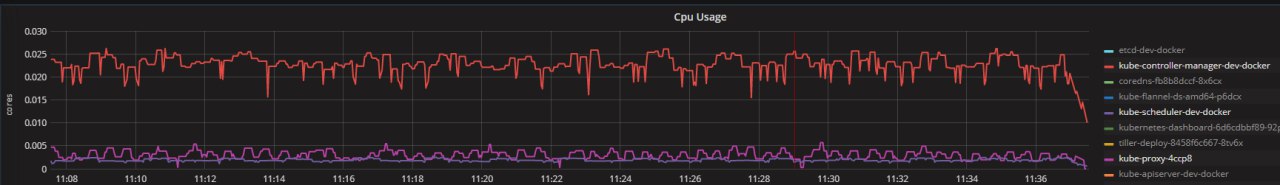
Коллеги, может кто-то поделиться конфигом джобов для мониторинга kube-proxy/kube-scheduler/kube-controller-manager? В стандартном конфиге prometheus, устанавливаемого через helm, этого, похоже, нет.
 Solyar
Всё там есть
 1010101
деплою VPN сервера в кубе, обнаружил побочный эффект, что если мер не принять то вся внутренняя сетка куба будет доступна если подключиться к такому VPN со своего компа (что, в общем-то, логично, но как-то до этого не задумывался).
Это так, на заметку, может быть полезно для локальной разработки/дебага, чтобы не делать port-forward каждый раз.
Можно со стороны VPN еще и пропушить клиенту кубовый DNS, и тогда прямо с компа можно в сервисы ходить: <service-name>.<namespace>.svc.cluster.local
для локальной разработки есть https://www.telepresence.io который все это делает из коробки и еще немного больше
Alexey
Всё там есть
Не вижу в проме ни метрик данных компонентов. В качестве примера использую:
для kube-scheduler - scheduler_volume_scheduling_duration_seconds_count
для kube-controller - daemonset_adds
для kube-proxy - kubeproxy_sync_proxy_rules_latency_microseconds_bucket
Anton
Чет не понял. Так VPN на то и VPN чтобы попасть в сетку куба. Или вы его как-то иначе использовали?
ну изначально нам был нужен просто VPN сервер. Его же нужно как-то установить.
Andrey
ну изначально нам был нужен просто VPN сервер. Его же нужно как-то установить.
Вы имеете в виду что вам изначально нужен был не сам VPN, а гейтвей который выпустит вас в интернет с другой точки, наверное.
Тогда да, но зачем такой в куб деплоить?
Anton
Solyar
Ребят ткните пальцем в доку, где про репликацию деплойментов почитать?
Solyar
типо нагрузка большая, ебани мне 10 реплик
Solyar
 Solyar
Пасеба
Anton
Вы имеете в виду что вам изначально нужен был не сам VPN, а гейтвей который выпустит вас в интернет с другой точки, наверное.
Тогда да, но зачем такой в куб деплоить?
> но зачем такой в куб деплоить?
Я рассматриваю его как любое другое приложение. А любое приложение мы деплоим в куб.
Jain
Куб в кубе. А внем openstack.
バズカ・ジョ
всем привет
при подключении вокрека к мастеру, нужно на вокрере поставить kubeadm, kubeclt, kubelet. И выполнить kubeadm join ip:6443 --token token --discovery-token-ca-cert-hash hash ? больше ничего делать не надо?
Alex
докер тоже надо поставить
バズカ・ジョ
вопрос в чем. Выполняю join, и он не проходит. В логах failed to run Kubelet: unable to load kubeconfig: stat /etc/kubernetes/kubelet.conf: no such file or directory
バズカ・ジョ
а если создать конфиги, то ругается на существующий ca.crt
 Stanislav
скажите, а есть какой нить правильный способ обновления деплойментов, если я использую тег latest у контейнеров?
Solyar
а если создать конфиги, то ругается на существующий ca.crt
Возьмите ca.crt с мастера и замените на всех машинах
Solyar
Solyar
Обычный yaml файл?
Stanislav
да
Solyar
Для dev контура, самое то
Solyar
Если у вас в проде все теги одинаковы то у меня для вас плохие новости
Stanislav
не, все сборки имеют свои версии. идея была чтоб сборку тегировать напрмиер тегов latest и чтоб кубер ее ставил, когда она появится в репе
バズカ・ジョ
Возьмите ca.crt с мастера и замените на всех машинах
спасибо!
а можно как-то генерить kubelet.conf и admin.conf со своими параметрами? Пришлось руками менять server
Solyar
спасибо!
а можно как-то генерить kubelet.conf и admin.conf со своими параметрами? Пришлось руками менять server
А чем вы собираете кластер?
Solyar
А что вы используете в качестве CI/CD ?
バズカ・ジョ
всё, разобрался
Solyar
Честно не знаю
 Lucky SB
не, все сборки имеют свои версии. идея была чтоб сборку тегировать напрмиер тегов latest и чтоб кубер ее ставил, когда она появится в репе
Дурацкая идея.
Ставить надо осознано, а не по появлению тега в репозитории.
Если у вас все релизы с тегом Лаетст, то куда вы откатываться будете в случае проблем? Как вы будете уверены, что везде одна и та же версия работает?
Anton
всем привет
при подключении вокрека к мастеру, нужно на вокрере поставить kubeadm, kubeclt, kubelet. И выполнить kubeadm join ip:6443 --token token --discovery-token-ca-cert-hash hash ? больше ничего делать не надо?
отлаженные скрипты для установки куба kubeadm'ом. Установка как раз разделена на "скачать" и "установить". Отдельно мастеры, отдельно воркеры. Можно посмотреть, как сделано.
https://github.com/travelping/cennsonic/blob/master/kube/docs/setup.md
 Just a baka
скажите, а есть какой нить правильный способ обновления деплойментов, если я использую тег latest у контейнеров?
тегирование образа релизным тегом из гита + шаблонизация, например. И смена тега в деплойменте, когда вам это нужно (при деплое), после миграций, а не когда оно захочет прососаться в кубер и случайно сломаться.
А голый latest это трудноотлаживаемая и почти не откатываемая дичь, хоть и сравнительно простая.