 George


https://kubernetes.github.io/ingress-nginx/user-guide/nginx-configuration/annotations/
George
доку видел?
 Solyar
Круто
Solyar
И с финализатором лб
George
про real-ip https://kubernetes.github.io/ingress-nginx/user-guide/miscellaneous/
 Alexey
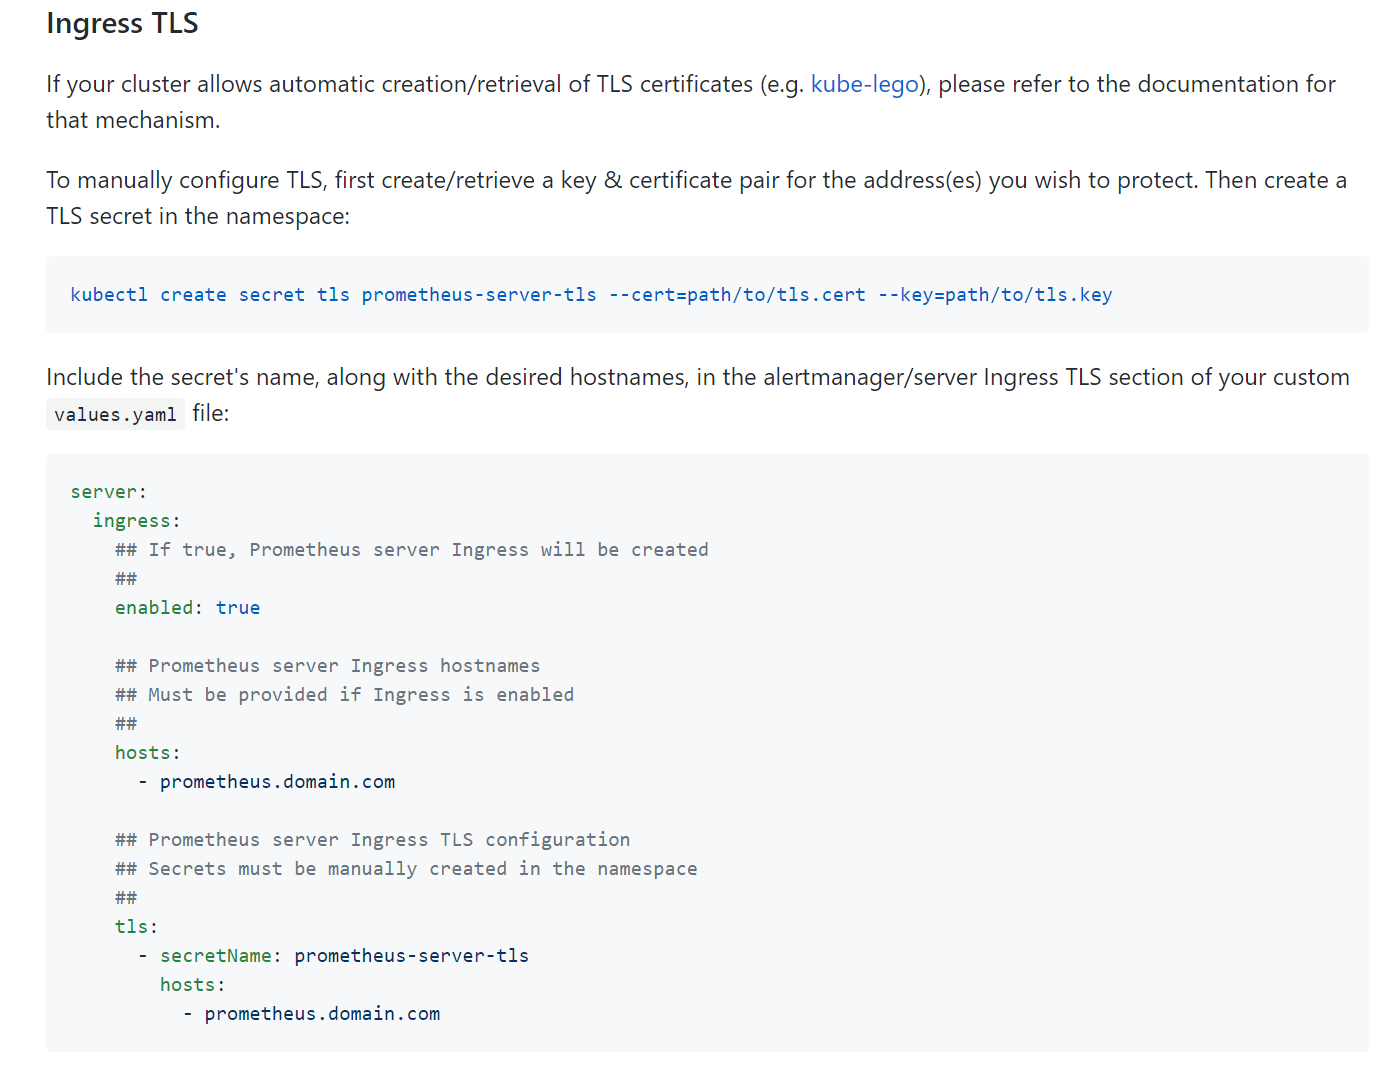
Коллеги, подскажите: установил prometheus через helm, в секции tls указал имя секрета с валидным сертом. Однако при открытии его по https используется Kubernetes Ingress Controller Fake Certificate. Имя секрета корректное, в конфиге ингресса он указан.
Что делаю не так? Нужно какие-то аннотации добавить?
spec:
rules:
- host: alertmanager.k8s.test.ru
http:
paths:
- backend:
serviceName: prometheus-alertmanager
servicePort: 80
path: /
tls:
- hosts:
- alertmanager.k8s.test.ru
secretName: prometheus-alertmanager-tls
 Denis
про real-ip https://kubernetes.github.io/ingress-nginx/user-guide/miscellaneous/
Видел
пробовал, падает nginx
George
Видел
пробовал, падает nginx
в логи смотри, он не должен падать. Значит, конфиг криво написал
George
или версия не та
Denis
в логи смотри, он не должен падать. Значит, конфиг криво написал
while reading PROXY protocol, client: 192.168.115.78, server: 0.0.0.0:80
2019/06/20 08:28:23 [error] 2133#2133: *10161142 broken header: "GET / HTTP/1.1
Host: host
Connection: keep-alive
Cache-Control: max-age=0
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/73.0.3683.103 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3
Accept-Encoding: gzip, deflate
Accept-Language: ru-RU,ru;q=0.9,en-US;q=0.8,en;q=0.7
Cookie: _ga=GA1.2.1033509223.1552460753
X-Compress: null
Й
Ребят, подскажите, а зачем вот это вот:
https://k3s.io/
Какой у него юзкейс не на стэнде а в реальной жизни?
Есть у кого-то практический опыт внедрения, поддержки?
Семён
что бы поднимать кубернетес на распбери
Anonymous
Ребят, подскажите, а зачем вот это вот:
https://k3s.io/
Какой у него юзкейс не на стэнде а в реальной жизни?
Есть у кого-то практический опыт внедрения, поддержки?
Вместо minikube можно покрутить локально
Семён
нет времени объяснять, поднимай кубер на распбери
Denis
IoT
 Vadim
Ребят, подскажите, а зачем вот это вот:
https://k3s.io/
Какой у него юзкейс не на стэнде а в реальной жизни?
Есть у кого-то практический опыт внедрения, поддержки?
что быстро получить куберовское апи, только без HA
Alexey
Коллеги, подскажите: установил prometheus через helm, в секции tls указал имя секрета с валидным сертом. Однако при открытии его по https используется Kubernetes Ingress Controller Fake Certificate. Имя секрета корректное, в конфиге ингресса он указан.
Что делаю не так? Нужно какие-то аннотации добавить?
spec:
rules:
- host: alertmanager.k8s.test.ru
http:
paths:
- backend:
serviceName: prometheus-alertmanager
servicePort: 80
path: /
tls:
- hosts:
- alertmanager.k8s.test.ru
secretName: prometheus-alertmanager-tls
 Й
что быстро получить куберовское апи, только без HA
это просто потому что могут/можем?
Или же есть какая-то задача которая может быть решена распберипай нодой ?
Vadim
George
George
для той же унификации, ога
Й
для той же унификации, ога
ИоТ же совершенно не про низкий лэйтенси и широкий канал...
Там же лаги дичайшие будут) Тут на баре металл бывает ноды отпадают и класетр начинает сходить сума
George
George
речь про то, что у тебя ГОЛОВА ТАМ, а не здесь. И этот распберри условный сам по себе кластер...
George
более того - приезжал коллега и показывал https://turingpi.com/
George
кластер из Пишек - почему бы его не развернуть ГДЕ-ТО ТАМ
Й
Окей. Всем большое спасибо
 Pavel
и никто толком и не ответил зачем
Pavel
локальный кубоапи я могу миникубом поднять на своем лаптопе очень дешево
Pavel
а современный IoT весь в интернете же все равно
Vadim
потому что у ребят из Rancher Labs сильно развита фантазия
Vadim
например, емнип они весь трафик пускают через мастер. Упал мастер - капец трафик на твои контейнеры, такой себе кубер только без главной фишки кубера
George
George
Или точнее - как задеплоишь.
Pavel
у народа просто отобрали стойку с железом
Pavel
все в облаке проклятом, а руки чешутся
Pavel
на распи отыгрываются
Vadim
Ньет, ингрес у них везде
не в ингрессе дело.
k3s uses reverse tunneling such that the nodes make outbound connections to the server and all kubelet traffic runs through that tunnel.
Alexey
George
не в ингрессе дело.
k3s uses reverse tunneling such that the nodes make outbound connections to the server and all kubelet traffic runs through that tunnel.
А, ты про k3s, сорри, подумал, что про полноценный ранчер (это не было ясно из контекста)
Anonymous
Alexey
покажите ингресс
kubectl describe ing -n monitoring prometheus-alertmanager
Name: prometheus-alertmanager
Namespace: monitoring
Address: 10.88.1.215
Default backend: default-http-backend:80 (<none>)
TLS:
prometheus-alertmanager-tls terminates alertmanager.k8s.test.ru
Rules:
Host Path Backends
---- ---- --------
alertmanager.k8s.test.ru
/ prometheus-alertmanager:80 (10.0.8.3:9093)
Annotations:
kubernetes.io/ingress.class: nginx
Events: <none>
kubectl describe secret -n monitoring prometheus-alertmanager-tls
Name: prometheus-alertmanager-tls
Namespace: monitoring
Labels: <none>
Annotations: <none>
Type: kubernetes.io/tls
Data
====
tls.crt: 5193 bytes
tls.key: 1679 bytes
Anonymous
spec:
tls:
- hosts:
- alertmanager.k8s.test.ru
secretName: prometheus-alertmanager-tls
Alexey
spec:
tls:
- hosts:
- alertmanager.k8s.test.ru
secretName: prometheus-alertmanager-tls
Так присутствует оно уже. Или я опечатки какой-то не замечаю?
apiVersion: extensions/v1beta1
kind: Ingress
metadata:
annotations:
kubernetes.io/ingress.class: nginx
creationTimestamp: "2019-06-20T08:03:44Z"
generation: 1
labels:
app: prometheus
chart: prometheus-8.11.4
component: alertmanager
heritage: Tiller
release: prometheus
name: prometheus-alertmanager
namespace: monitoring
resourceVersion: "304440"
selfLink: /apis/extensions/v1beta1/namespaces/monitoring/ingresses/prometheus-alertmanager
uid: ecf4f9fd-9331-11e9-a4c7-00155d09f84c
spec:
rules:
- host: alertmanager.k8s.test.ru
http:
paths:
- backend:
serviceName: prometheus-alertmanager
servicePort: 80
path: /
tls:
- hosts:
- alertmanager.k8s.test.ru
secretName: prometheus-alertmanager-tls
status:
loadBalancer:
ingress:
- ip: 10.88.1.215
 Lucky SB
Для всех добавленных серверов в конфиге ingress-nginx ssl_certificate /etc/ingress-controller/ssl/default-fake-certificate.pem;. Секреты в namespace есть, в конфигах ingress'ов они же указаны. @LuckySB ,можно совет эксперта, что упускаю/в какую сторону смотреть?
Секрет и ингресс в одном неймспейсе ? Как правило проблема всегда в этом.
Попрбуй сохранить манифест ингресса, удалить его и задеплоить сохраненный и поссотреть,
Что в логах ингресс контроллера? Обычно оно там внятно пишет, что ему не нравится
Alexey
Секрет и ингресс в одном неймспейсе ? Как правило проблема всегда в этом.
Попрбуй сохранить манифест ингресса, удалить его и задеплоить сохраненный и поссотреть,
Что в логах ингресс контроллера? Обычно оно там внятно пишет, что ему не нравится
По логам контроллера стало понятно, что серт не подходит для домена этого уровня. Поменял доменные имена - все завелось, большое спасибо за помощь.
Правда в nginx.conf контроллера для этих server_name(alertmanager,pushgateway,prometheus) все равно указан дефолтный серт. Не понимаю, почему. Разве так должно быть?
ssl_certificate /etc/ingress-controller/ssl/default-fake-certificate.pem;
ssl_certificate_key /etc/ingress-controller/ssl/default-fake-certificate.pem;
Lucky SB
Конечно не должно быть.
Aleks
А можно как-то в LivenessProbe добавить валидный ответ 301 ?
Alexander
А можно как-то в LivenessProbe добавить валидный ответ 301 ?
как минимум можно сделать пробу через шелл скрипт, а в нем curl-ом дергать и интерпретировать как хочется.
 Vahe
ребят а какие ресурсы посоветуете кроме документации? стоит ли по книгам пройтись, и если да, то по каким? и есть ли какие нибудь интерактивные источники?
 Alex
интерактив тут чуть выше кидали
Vahe
я имел ввиду интерактивный туториал
Solyar
https://docs.google.com/spreadsheets/d/10NltoF_6y3mBwUzQ4bcQLQfCE1BWSgUDcJXy-Qp2JEU/edit#gid=0
Solyar
Исчерпывающе
Vahe
да, то что нужно
Vahe
спасибо
 GM
ещё на container.training очень хорошие слайды по кубику с упражнениями в self-paced tutorials
Vahe
 Viktor
Как мне завести configmap так, чтобы примаунтив ее я не получал символ возврата строки в конце файла?
Alex
а как выглядит конфигмап сейчас?
 Игорь
Как мне завести configmap так, чтобы примаунтив ее я не получал символ возврата строки в конце файла?
замени > на >- (соответственно, | на |-)
 Даня
коллеги, а кто чем мониторит джобы? у меня бегает медиапроцессинг в кластере
Даня
промом+графаной можно?
Даня
нашел какую-то поделку что-то типа джобмонитора с доступом к подам
 Maxim
Вопрос может не по теме тут. Но всё же спрошу. Кто нибудь подлючал своего бота для selfhosted gitlab, чтобы это было красиво и вместо срачи в почту?
Vadim
коллеги, а кто чем мониторит джобы? у меня бегает медиапроцессинг в кластере
пром+графана, да. В стандартном prometheus-operator есть алерты по падающим джобам
Даня
наткнулся на статью на медиуме, ща читну
Даня
как раз оператор и думал юзнуть
Alex Sharov
подскажите, можно ли в деплойменте четко указать, чтобы второй контейнер в поде стартанул только после первого?
George
Меня можете сильно не слушать, но прям железобетонного способа я не помню