Andrey
George
Ну, ты же сам все знаешь, так зачем спрашиваешь ?
Solyar
Каждый раз приходится export делать
Solyar
Странно
Sergey
Solyar
Да у меня релиз через неделю
Solyar
Solyar
Я же могу кубспреем также кластер разобрать?
Solyar
А ещё какие-то поды по таймауту отваливаются
Solyar
Очень странно
Sergey
Solyar
Solyar
Ну например?
Solyar
Я в качестве оверлейной сети flannel использую
Sergey
Solyar
Cras, cras, semper cras
Vadim
подскажите плиз, у подов есть какое-то свое доменное имя ? Можно ли как-то запросом в днс получить все ip подов данного deployment ? service discovery
Mikhail [azalio]
Vadim
Хотелось бы днс чтобы использовать для подключения из других подов
Mikhail [azalio]
Vadim
Понял спасибо
Solyar
Peter
Как правильно ходить в приватные docker-registry из k8s кластера?
Peter
Да, спасибо, я уже тут нашёл
https://kubernetes.io/docs/tasks/configure-pod-container/pull-image-private-registry/
Peter
А, если туда по vpn ходить надо, это уже снаружи организовывать надо?
George
Peter
До того места, где registry закопали. Оно наружу никак не торчит.
Just a baka
Еще бы в сейф к безопаснику диск положили 🤔
Peter
Примерно так.
George
Не знаю какой вариант более идиоматичный
Peter
Дык, оно ж ресолвится как-то должно
George
сплит днс
Peter
А куда по дефолту ходит k8s за докерными образами?
Peter
docker hub?
Peter
А где его городить? На мастере?
Peter
Или внутри кластера?
Danila
Danila
Это публичный docker registry
Danila
С кучей образов: hub.docker.com
Danila
И да, по-умолчанию kubernetes ходит на docker hub за образами
Peter
Мне нужно сходить в какое-то закрытое registry. Оно ещё и не ресолвится, а просто за белым ip сидит с acl’кой. Или по vpn.
И я ищу простой способ туда зайти.
George
Peter
George
По айпи - это гарантированно insecure-registry
George
По днс записи - тебе нужно свой днс делать и прописывать его
George
Ну, и сертификат на регистри нужен внятный
George
От УЦ, который в trusted store
Peter
Т.е., если у парней внутренний registry, из, которого они тягают docker-compose’ом, то по простому к k8s кластеру его не подключить?
Peter
Предположим, на первом этапе - это будет insecure. Допустим, я уговорю парней, прописать ip’ху мастера в acl’ке на firewall’е. То какие действия на мастере нужно предпринять чтобы он согласился тащить от туда имиджи?
Anton
Pull an Image from a Private Registry - Kubernetes
https://kubernetes.io/docs/tasks/configure-pod-container/pull-image-private-registry/
Vadim
Peter
Peter
Anton
Это я читал
Ну и? Недостаточно? Про обязательные сертификаты для приватных регистри не вижу там упоминаний.
ixpict
А за что Андора забанили?)
ixpict
Ты как-то резковат :)
ixpict
Ну ок-ок :)
Solyar
Андор забанен?
Solyar
За шо?
Vadim
я дал ему ро на один день и он вышел
ixpict
Душа поэта, бывает
George
И правильно сделал - психика будет целее
Peter
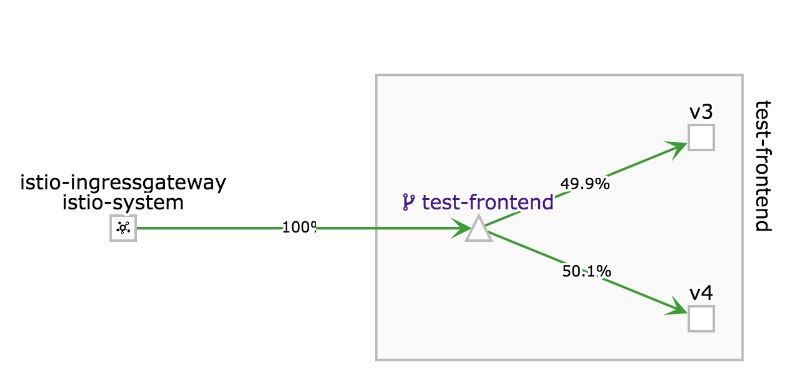
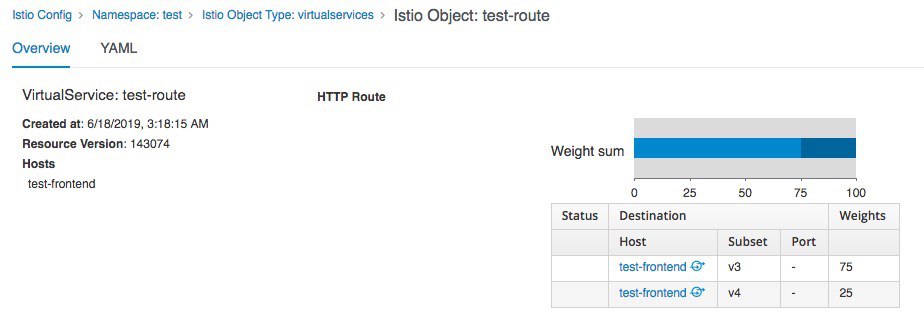
Не могу понять, что не так разделением трафика
apiVersion: networking.istio.io/v1alpha3
kind: VirtualService
metadata:
name: test-route
namespace: test
spec:
hosts:
- test-frontend
http:
- route:
- destination:
host: test-frontend
subset: v3
weight: 75
- destination:
host: test-frontend
subset: v4
weight: 25
Всё рано идёт по 50%
Peter
Peter
Anton
в демонсете можно сделать поды с разными лейблами?
Anton
Anton
подскажите, а есть какой-то мануал по диагностике кубов?
kubectl exec не подключает к подам
Sergey
Sergey
или не о том вопрос
Anton
Eugeny
Кто-то настраивал artifactory как Private Registry для кубера?